


本文說明 Google Distributed Cloud (GDC) 實體隔離資源階層,以及如何在實體隔離執行個體中管理資源。如要瞭解如何管理多個可用區的資源,請參閱「多可用區總覽」。
GDC 資源階層結構有兩大用途:
- 提供擁有權階層,將資源的生命週期繫結到階層中的直接父項。
- 為存取控管和組織政策提供附加點和沿用機制。
GDC 資源階層類似作業系統中的檔案系統,可讓您以階層方式組織及管理實體。一般來說,每項資源都有一個對應的父項。這種資源階層化組織方式讓您只要對上層資源套用特定的存取控管政策 (例如 Identity and Access Management (IAM)),子項資源就會沿用這些政策。
如要進一步瞭解整理存取權邊界的最佳做法,請參閱「設計資源之間的存取權邊界」。
資源結構詳細資料
下列實體是 GDC 資源階層中可辨識的資源類型:
GDC 資源會以階層方式整理。資源階層中的大多數資源都只有一個父項。例外狀況僅適用於最高層級的資源。在最低層級,服務資源是構成所有 GDC 服務的基本元件。
組織是 GDC 資源階層架構的頂層,所有屬於組織的資源都會分組到組織資源下方。這可讓您集中查看及控管組織的所有資源。
專案和共用 Kubernetes 叢集都屬於組織層級。您可以將標籤附加至其他標籤,以便整理服務資源。不過,專案和共用叢集會各自獨立運作。這種彈性提供多種不同的選項,可讓您整理服務和工作負載。例如,您可以將共用叢集專用於單一專案。同樣地,共用叢集可以跨越多個專案。
服務資源是必須屬於專案的實體,無法跨專案共用。服務資源包括虛擬機器 (VM)、標準 Kubernetes 叢集、資料庫、儲存空間 bucket 和備份。這些較低層級的資源大多以上層專案資源為父項。
下圖為 GDC 資源階層範例:
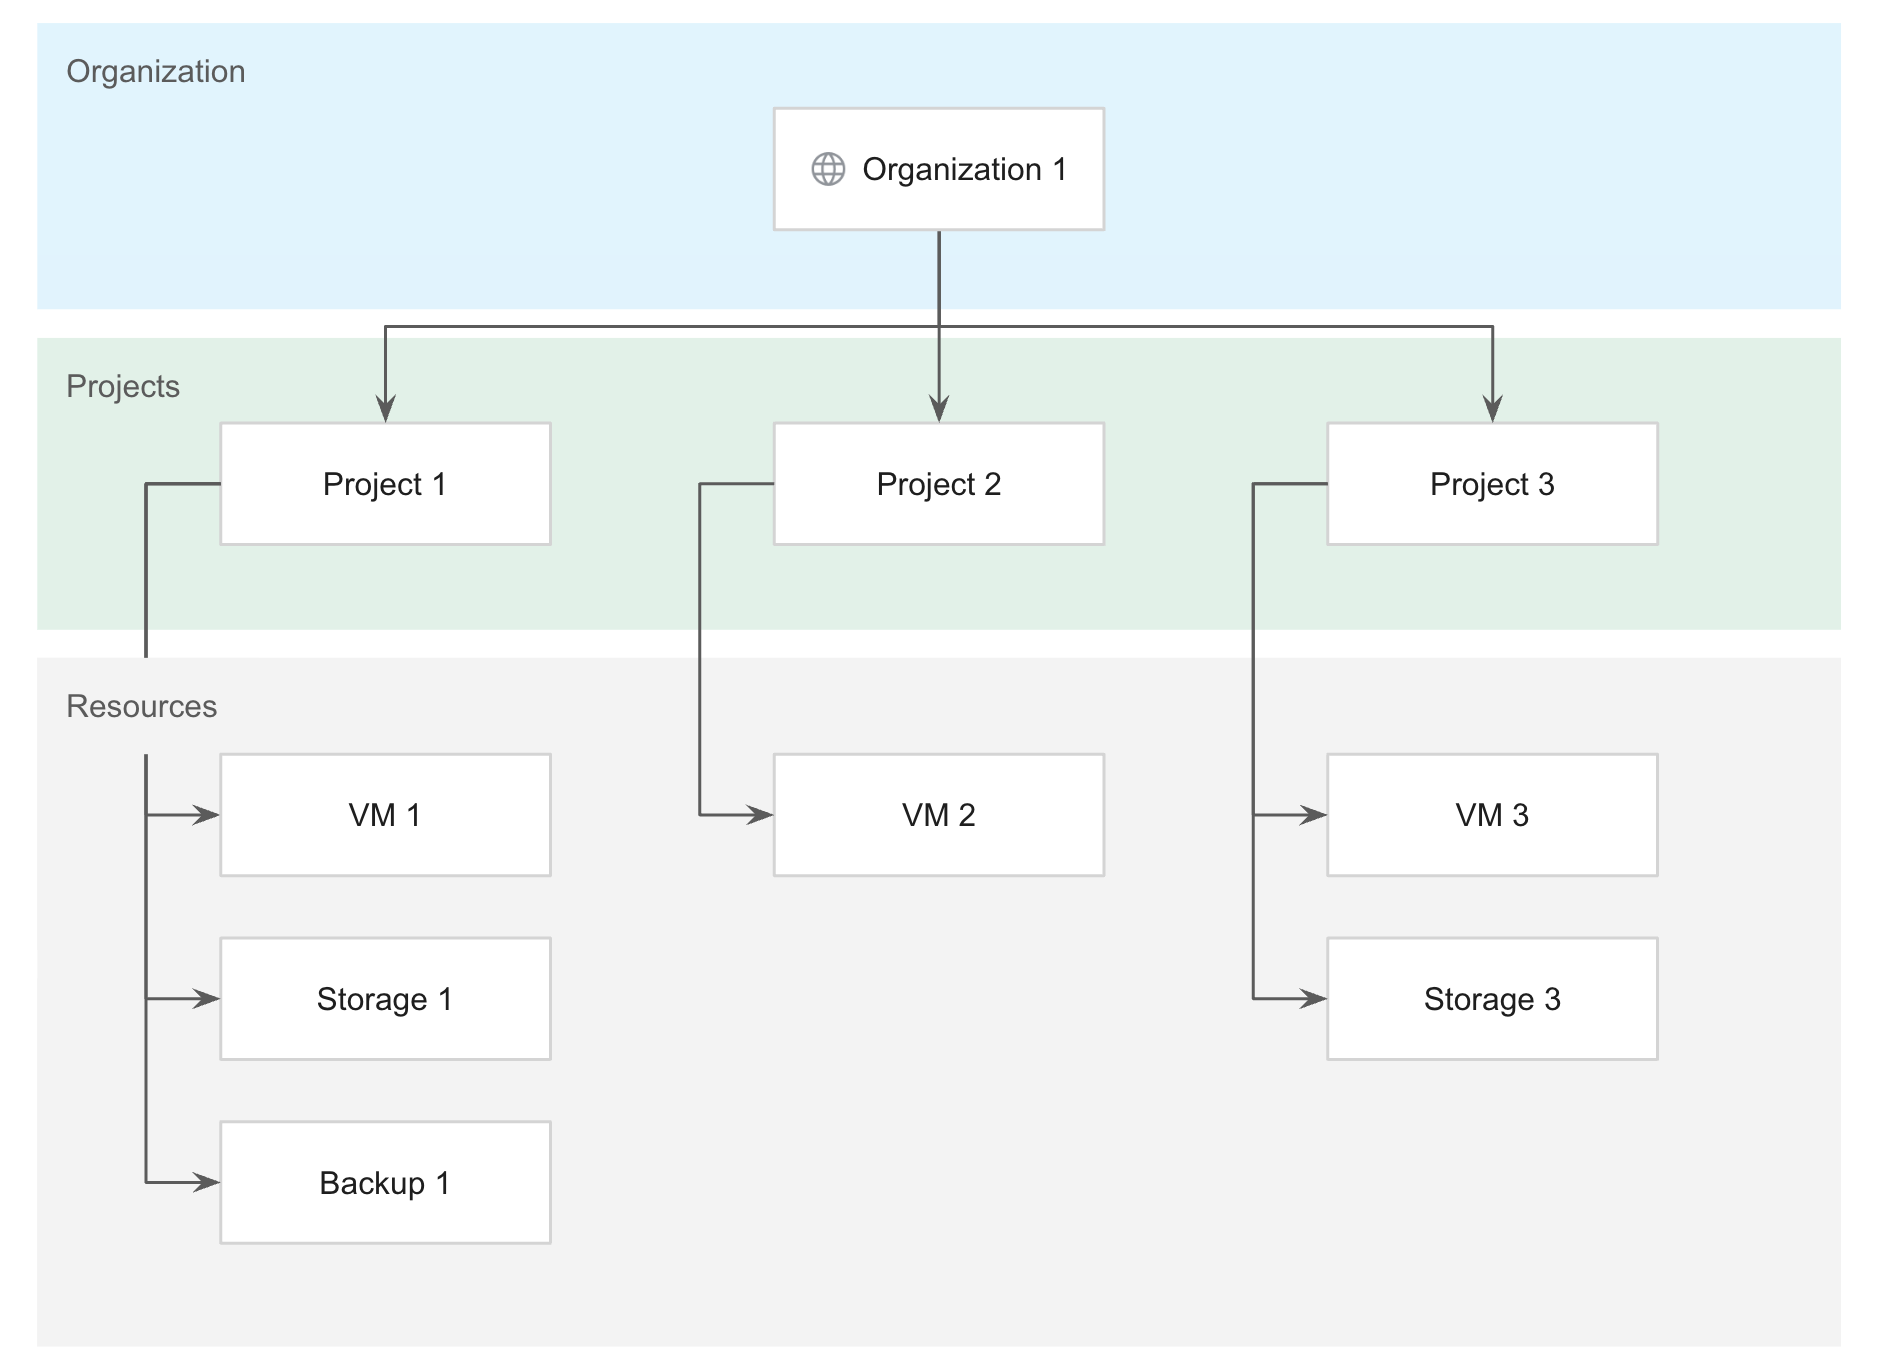
如要進一步瞭解如何以最佳方式整理資源階層,以便管理工作負載,請參閱「設計使用者工作負載區隔」。
組織
組織資源代表管理單位或業務功能 (例如公司),是 GDC 資源階層中的頂層資源。組織會定義安全邊界,將要一併管理的基礎架構資源納入其中,以便使用者部署應用程式工作負載。機構屬於全域性質,涵蓋宇宙中的所有可用區。在組織中,VM 和儲存空間磁碟區等服務資源會依專案邏輯分組。
所有專案、叢集和服務資源都屬於貴組織,而非建立者。這表示如果建立資源的使用者離開組織,組織的任何資源類型都不會遭到刪除。所有資源類型都會遵循 GDC 中的組織生命週期。
套用至組織資源的 IAM 存取控管政策,會套用至組織中所有資源的階層。如要進一步瞭解如何授予組織層級政策和權限,請參閱「組織政策」和「IAM」一節。
專案
專案是每項服務都必須整合的獨立租用環境。專案可將服務資源邏輯分組。專案是全域資源,涵蓋宇宙中的所有可用區。
專案可區隔組織內的服務資源,並提供管理資源的生命週期和政策邊界。專案中的服務資源無法比專案本身更長久,也無法在專案之間移動,確保資源在生命週期內都能受到控管。因此,您必須在專案命名空間中部署任何類型的資源。
專案可視為適當的 Kubernetes 命名空間,橫跨組織中的多個共用叢集。命名空間相同性會將指定名稱的所有命名空間,視為同一組織內所有共用叢集的相同命名空間。單一命名空間在共用叢集組合中擁有一致的擁有者。服務供應商在命名空間中建立控制層和資料層元件,即可建立專案範圍的服務。
專案的命名空間會託管下列項目:
- 特定專案的服務 API。
- 專案層級政策設定,例如角色和角色繫結。
您可以將專案附加至組織中的部分共用叢集。您可以在專案命名空間內,將容器化工作負載部署至這些共用叢集。命名空間相同性概念適用於這些共用叢集上的專案命名空間。命名空間範圍政策 (例如角色式存取權 (RBAC) 政策) 適用於所有命名空間。
如要進一步瞭解專案,請參閱「專案總覽」。
共用 Kubernetes 叢集
Kubernetes 叢集是一組節點,在 GDC 上的 GKE 中執行容器化工作負載。您可以佈建 Kubernetes 叢集,支援應用程式的運算需求。
共用叢集是機構範圍的叢集設定,必須附加至一或多個專案。標準叢集是另一種叢集設定,僅在單一專案中運作,但在資源階層中視為服務資源。這些 Kubernetes 叢集設定旨在建構 Kubernetes 架構,提供跨軟體開發環境 (例如測試、開發和正式環境) 的容器管理選項。如要進一步瞭解容器工作負載區隔的最佳做法,請參閱「設計工作負載區隔」。
如要進一步瞭解 GDC 中的不同叢集類型,請參閱「Kubernetes 叢集設定」。
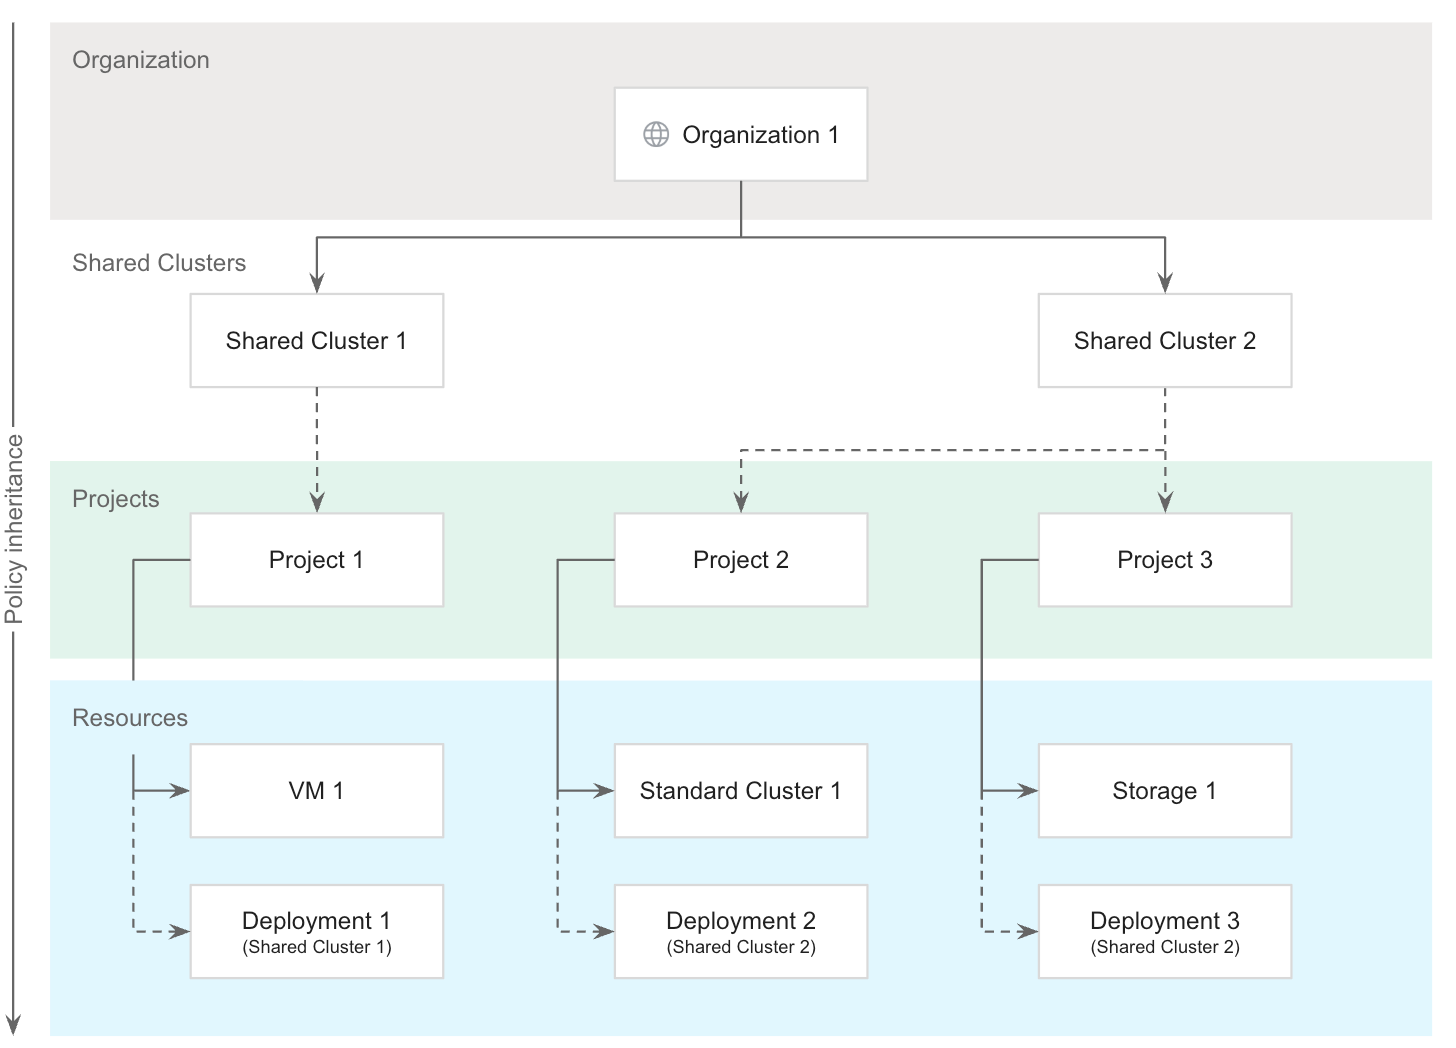
共用叢集會將基礎架構資源細分為獨立集區,供組織內的專案使用。叢集之間也以邏輯方式分隔,提供不同的故障域和隔離保證。依組織強制執行政策,可確保共用叢集能在團隊和使用者之間共用,同時維持效能和資源保證。此外,組織政策可讓 VM 工作負載與容器工作負載並行,不會增加作業複雜度。
如果必須部署容器化工作負載,叢集會很有幫助。不過,如果選擇部署以 VM 為基礎的工作負載,GDC 中就不需要有 Kubernetes 叢集。
叢集僅限可用區資源,無法跨越多個可用區。如要在多可用區部署中操作叢集,您必須在每個可用區中手動部署叢集。
如要進一步瞭解 Kubernetes 叢集,請參閱「Kubernetes 叢集總覽」。
服務資源
服務資源包含許多實體,例如:
- VM
- Standard Kubernetes 叢集
- 資料庫
- Storage bucket
- 容器化工作負載
- 備份
服務資源必須屬於某個專案,且無法跨專案共用。這種專案專屬的生命週期,代表專案中的服務資源存續時間絕不會超過專案本身,確保資源在生命週期內都能受到控管。
服務資源可以部署在全球或可用區,具體取決於類型。如要瞭解多可用區部署選項,請參閱特定服務的說明文件。服務資源預設為啟用,可透過組織政策停用。