


有效的 IP 位址規劃有助於減少工作負載和服務擴充時,未來可能發生的網路中斷情形。
本文適用於平台管理員群組中的網路管理員,負責規劃組織的 IP 位址範圍。詳情請參閱「GDC 實體隔離方案說明文件的目標對象」。
謹慎規劃 IP 位址的好處
仔細規劃 IP 位址有下列好處:
- 隔離:不同組織之間,以及管理和資料層之間,應適當區隔網路。
- 擴充性:為目前和未來的服務與工作負載提供足夠的 IP 位址空間,包括在佈建組織後無法分配額外 IP 位址空間的管理服務。
- 連線能力:GDC 實體隔離方案環境中所有元件的正確路由和可連性,以及視需要連至外部網路。
- 法規遵循:遵守環境規定的特定網路定址配置或限制。
GDC 架構使用虛擬路由和轉送 (VRF) 執行個體,實現網路隔離和區隔。瞭解您管理的 IP 位址空間,以及 IO 專屬的 IP 位址空間,是成功規劃的關鍵。
規劃程序
在 IO 佈建組織之前,您必須先決定組織的 IP 位址架構。IO 會引導您完成這些步驟。
規劃及佈建組織網路 IP 位址的大致流程如下:
定義 CIDR 範圍:與網路團隊合作,為預設虛擬私有雲、基礎架構虛擬私有雲、管理網路區隔和數據網路區隔,決定適當且不重疊的 CIDR 區塊。
向 IO 提供 CIDR 範圍:要求建立新組織時,請在組織接收問卷調查 (OIQ) 中,將這些 CIDR 區塊提供給 IO。IO 會使用 CIDR 區塊,在適當的 API 伺服器中設定必要的全域子網路。
IO 佈建組織後,您必須負責管理組織內的特定 IP 位址空間,主要用於工作負載部署和外部服務公開。
如要進一步瞭解 IP 位址架構規劃,請參閱本文的「IP 位址架構考量事項」一節。
如要進一步瞭解各個網路,以及如何選取各個網路的 CIDR 範圍,請參閱本文的「組織的 IP 位址注意事項」一節。
IP 位址架構考量
如要佈建耐用的 IP 位址架構,以便在組織的網路需求變更時進行調整,請考量 GDC 中的下列 IP 位址特性:
- 重疊和非重疊 IP 位址:
- 虛擬私有雲 (VPC) 網路在「不同」組織之間可以重疊,但在同一組織的所有可用區中必須不重複,且不得與任何對接網路重複。
- 如果不同組織使用不同的互連網路,則外部網路區隔可以重疊。如果共用互連網路,IP 位址在同一組織的所有可用區中必須不重複,且與任何對接網路不同。
- CIDR 區塊大小下限:遵守各網路區隔指定的 CIDR 前置字串長度下限,為系統元件和未來成長分配足夠的位址空間。
- RFC 1918 偏好設定:雖然大多數代管網路都可以使用公開 IP 位址,但如果可用區未連線至網際網路,通常建議在內部 GDC 實體隔離網路使用 RFC 1918 私人位址。
- OIQ 準確度:您在 OIQ 中提供給 IO 的資訊至關重要。如果 IP 位址範圍不準確或規劃不周,可能會導致部署作業面臨重大挑戰。
- 多可用區:組織虛擬私有雲和外部網路區隔橫跨全球組織,但每個可用區都需要不重複的 IP 位址分配,且「在該全球組織內」不得重疊。使用全域子網路,為特定組織的每個可用區分配不重複的 IP 位址範圍。
如需 IP 位址架構範例,請參閱下圖:
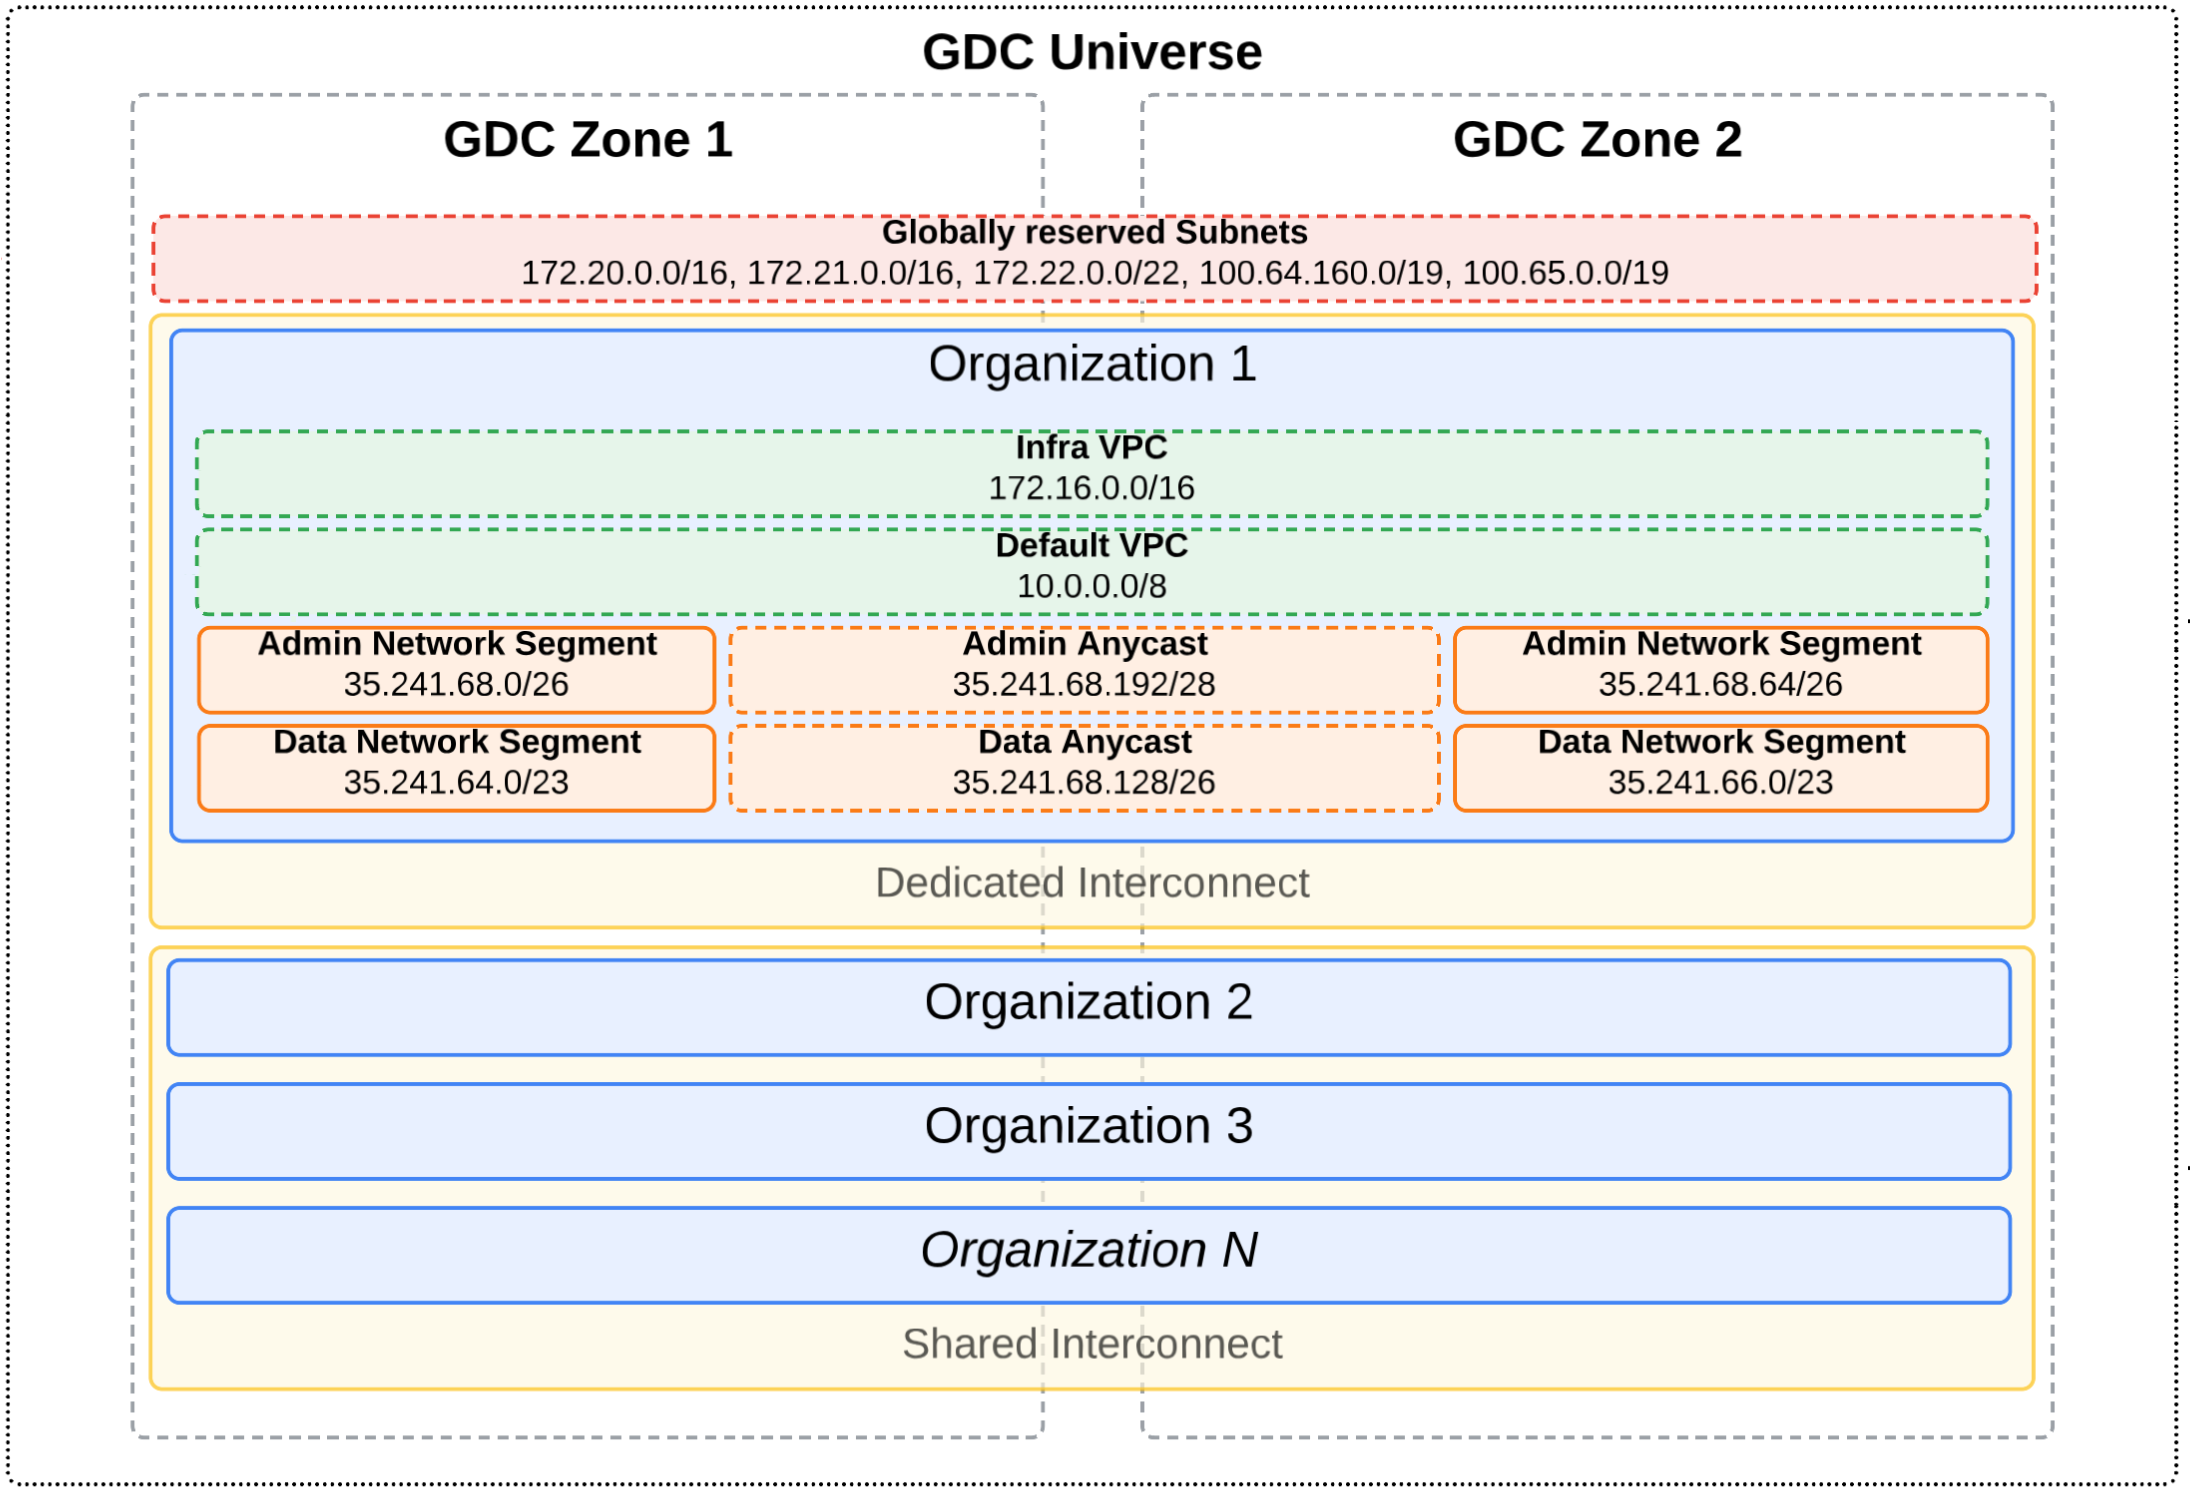
在這張圖中,有兩種不同的互連網路跨越多個可用區:專屬互連網路和共用互連網路。這個宇宙中定義了多個組織。組織 1 位於專屬互連網路中,因此其外部範圍子網路可以與宇宙中的其他組織重疊。不過,共用互連網路中的組織不能有彼此重疊的外部範圍子網路,因為這些組織都位於同一個互連網路中。
每個組織都會定義虛擬私有雲網路和外部網路區隔。在這個範例中,任意傳播 IP 位址用於在可用區外部網路區隔之間轉送流量,因此最接近或效能最佳的可用區會處理網路要求。如要進一步瞭解任意傳播 IP 位址,請參閱「GDC 中的 IP 位址」。
機構的 IP 位址考量
在填寫 OIQ 以定義 CIDR 範圍之前,請先查看每個網路,並瞭解其在組織中的用途:
- 預設虛擬私有雲:託管內部工作負載的內部 IP 位址。佈建組織後,您可以為這個網路分配其他 IP 位址。
- Infra VPC:託管第一方 GDC 實體隔離方案服務的內部 IP 位址。貴組織佈建完成後,您就無法為這個網路分配其他 IP 位址。
- 管理網路區隔:託管管理服務的外部 IP 位址。機構佈建完成後,您就無法為這個網路分配其他 IP 位址。
- 數據網路區隔:託管外部服務的外部 IP 位址。機構佈建完成後,您可以為這個網路分配其他 IP 位址。
如要進一步瞭解網路說明和使用的 IP 位址,請參閱「GDC 中的網路」。
虛擬私有雲網路
請為每種虛擬私有雲網路類型準備下列資訊,並提供給 IO,以便在貴組織的虛擬私有雲網路中佈建 IP 位址空間。
預設虛擬私有雲
您會從預設虛擬私有雲部署及管理內部工作負載,例如虛擬機器 (VM) 和容器。
預設虛擬私有雲中的 IP 位址,不得與宇宙中所有可用區的其他虛擬私有雲,以及任何對等互連網路 IP 位址重複。這個虛擬私有雲中的 IP 位址可以與不同組織重疊,也可以是 RFC 1918 私人 IP 位址或公開 IP 位址。組織佈建完成後,您可以建立其他預設虛擬私有雲子網路。
與 IO 合作設定預設虛擬私有雲根 IP 位址範圍時,請考量下列資訊。請注意,對應的 OIQ 欄位和全域根子網路名稱為固定值,無法變更。
- OIQ 欄位:
defaultVPCCIDR - 全域根子網路名稱:
default-vpc-root-cidr - 全域 API 伺服器:全域組織
- 子網路大小下限:每個可用區
/16 - 子網路建議大小:每個可用區
/16
基礎架構虛擬私有雲
您不會直接將工作負載部署至基礎架構虛擬私有雲,但必須提供 IP 位址範圍,供系統管理的 GDC 實體隔離方案服務使用。
基礎架構虛擬私有雲中的 IP 位址,不得與宇宙中所有可用區的其他虛擬私有雲,以及任何對等互連網路 IP 位址重複。這個虛擬私有雲中的 IP 位址在不同組織之間可能重疊,且可以是 RFC 1918 私人 IP 位址或公開 IP 位址。組織佈建完成後,您就無法建立其他基礎架構虛擬私有雲子網路。
與 IO 合作設定基礎架構虛擬私有雲根 IP 位址範圍時,請注意下列事項。請注意,對應的 OIQ 欄位和全域根子網路名稱為固定值,無法變更。
- OIQ 欄位:
infraVPCCIDR - 全域根子網路名稱:
infra-vpc-root-cidr - 全域 API 伺服器:全域根
- 子網路大小下限:每個可用區
/16 - 子網路建議大小:每個可用區
/16
外部網路區段
請為每種外部網路區隔類型準備下列資訊,並提供給 IO,以便在貴組織的外部網路中佈建 IP 位址空間。
管理員網路區段
您不會直接將外部服務部署至管理網路區隔,但必須提供 IP 位址範圍,供在貴組織中執行的管理服務 (例如 GDC 控制台和 Management API) 使用。組織佈建完成後,您就無法為這個網路分配額外的 IP 位址。
如果不同組織使用不同的互連網路連結群組,則管理網路區隔中的 IP 位址可以重疊。如果共用連結群組,IP 位址在相同組織的所有可用區中不得重複,且不得與任何對接網路重複。組織佈建完成後,您就無法建立其他管理員網路區隔子網路。
與 IO 合作設定管理網路區隔根 IP 位址範圍時,請考量下列資訊。請注意,對應的 OIQ 欄位和全域根子網路名稱為固定值,無法變更。
- OIQ 欄位:
orgAdminExternalCIDR - 全域根子網路名稱:
admin-external-root-cidr - 全域 API 伺服器:全域根
- 子網路大小下限:每個可用區
/26 - 子網路建議大小:每個可用區
/26
數據網路區隔
您可以在數據網路區隔中,部署及管理在組織外部運作的外部服務,例如輸出網路位址轉譯 (NAT) 和外部負載平衡器。機構佈建完成後,您可以為這個網路分配更多 IP 位址。
如果不同組織使用不同的互連網路連結群組,則數據網路區隔中的 IP 位址可以重疊。如果共用連結群組,IP 位址在相同組織的所有可用區中不得重複,且不得與任何對接網路重複。組織佈建完成後,您可以建立其他數據網路區隔子網路。
與 IO 合作設定資料網路區隔根 IP 位址範圍時,請考量下列資訊。請注意,對應的 OIQ 欄位和全域根子網路名稱為固定值,無法變更。
- OIQ 欄位:
orgDataExternalCIDR - 全域根子網路名稱:
data-external-root-cidr - 全域 API 伺服器:全域根
- 子網路大小下限:每個可用區
/26 - 子網路建議大小:每個可用區
/23