


子網路是 IP 位址網路的邏輯子區隔,可為服務提供可管理的區隔。您可以在 Google Distributed Cloud (GDC) 實體隔離方案中,定義具有特定 IP 位址範圍的子網路,或設定動態分配。
本文適用對象為平台管理員群組中的網路管理員,以及應用程式操作員群組中的應用程式開發人員,他們負責管理服務的網路流量。詳情請參閱「GDC 實體隔離方案說明文件的目標對象」。
GDC 中的網路
GDC 組織提供兩種不同的網路類型,可供您分配 IP 位址:
- 虛擬私有雲 (VPC):分配內部 IP 位址的網路,只有貴組織內的工作負載可以存取。
- 外部網路區隔:分配外部 IP 位址的網路,可由連線至貴組織的外部網路存取。
您可以在每種網路類型中分配子網路,以達成特定目標。子網路是 IP 位址網路的邏輯子區隔,由無類別跨網域路由 (CIDR) 範圍定義。CIDR 範圍可讓您表示 IP 位址及其對應的網路,供服務使用。這些網路類型中的每個網路都有獨立的子網路樹狀結構。
虛擬私有雲中的子網路可從 GDC 網路存取,無法從 GDC 外部存取。虛擬私有雲子網路可用於在組織內分配內部 IP 位址。網路區隔子網路會公開給連至組織的外部網路,並可讓您提供外部 IP 位址給組織外部的網路。
每個網路都會將子網路組織成階層式樹狀結構,以便在網路的不同部分 (例如可用區、服務或工作負載) 之間,提供 IP 位址範圍的邏輯細分和分配。詳情請參閱「子網路階層」。
虛擬私有雲網路
虛擬私有雲網路使用內部 IP 位址,只有貴組織內部可以存取,組織外部的網路無法存取。
GDC 環境中有兩種虛擬私有雲網路:
- 預設虛擬私有雲:為容器和虛擬機器 (VM) 等內部工作負載分配 IP 位址的虛擬私有雲,可跨多個可用區。
- 基礎架構虛擬私有雲:系統管理的虛擬私有雲,託管 Vertex AI、Observability API 和 GDC 控制台等第一方 GDC 實體隔離方案服務。規劃組織的 IP 位址架構時,您只需在這個虛擬私有雲中定義 IP 位址。
在同一個組織中,預設虛擬私有雲和基礎架構虛擬私有雲中的 IP 位址不得重疊。詳情請參閱「限制」一節。
在虛擬私有雲網路中建立子網路,為內部工作負載分配額外的 IP 位址。
外部網路區段
外部網路區隔會分配外部 IP 位址,可供連線至貴組織的外部網路存取。GDC 中的網路區隔只會分配外部 IP 位址。
GDC 提供下列邏輯隔離的網路區隔:
- 管理員網路區隔:在建立組織期間,為管理服務 (例如 GDC 控制台和 Management API) 分配外部 IP 位址的網路。規劃組織的 IP 位址架構時,您只需定義這個網路區段內的 IP 位址。
- 數據網路區隔:分配外部 IP 位址的網路,用於輸出網路位址轉譯 (NAT) 和外部負載平衡器等服務。
您可以使用不同的互連網路,將網路區隔連線至其他外部網路。網路區隔內的 IP 位址不得重疊。詳情請參閱「限制」一節。
在網路區隔中建立子網路,為必須連線至 GDC 機構外部網路的服務分配額外的外部 IP 位址。
子網路階層
子網路會依類型分類:
- 根:頂層子網路,可衍生其他子網路。在佈建組織期間,系統會在每個網路中建立全域根子網路。
- 分支:從根子網路或其他分支子網路衍生的子網路,用於進一步細分 IP 位址空間。
- 葉:最小的子區塊,通常用於為特定服務或資源分配 IP 位址。

以下範例圖表說明不同子網路類型的連結方式:
10.0.0.0/16的根子網路,做為主要 IP 位址分配的頂層區塊。- 從根子網路衍生出兩個分支子網路,其值分別為
10.0.1.0/24和10.0.2.0/24。這些分支子網路代表根位址空間的子區塊,用於更特定的用途。 - 分支子網路會進一步細分為葉子網路,其值包括
10.0.1.10/32、10.0.1.11/32和10.0.2.12/24。這些葉子子網路通常是最小的子區塊,通常會為特定服務或資源分配單一 IP 位址。
這種子網路階層結構可讓您在各可用區、工作負載和服務之間,有效率地委派及組織網路,這些服務仰賴網路中的 IP 位址。如要進一步控管子網路分支,請定義子網路,以靜態或動態方式分配 CIDR 區塊。
全域和可用區子網路
在 GDC 中,您可以在兩個不同範圍內佈建子網路:可用區和全域。可用區和全域子網路是在不同的 API 伺服器中定義及運作,並提供不同的功能。
佈建組織後,每個網路都會有一個全域根子網路,託管在組織的全域 API 伺服器中。如要從全域根子網路佈建 IP 位址,您必須在全域 API 伺服器中建立全域 Subnet 資源,將 CIDR 區塊佈建至某個可用區或多個可用區。在全域子網路中,您需要定義 propagationStrategy 欄位,指出要如何跨可用區分配 CIDR 區塊。這個 IP 位址範圍會佈建至可用區,做為可用區根子網路。
可用區擁有自己的可用區根子網路後,您可以在可用區的 Management API 伺服器中建立可用區 Subnet 資源,進一步將子網路的 IP 位址範圍劃分為可用區內的其他分支子網路,或可用區內個別工作負載和服務可用的葉子網路。
全域子網路
您必須建立全域子網路,將全域 API 伺服器中託管的根子網路 IP 位址,分配給 GDC universe 中的一或多個可用區。
全域子網路是在全域 API 伺服器中使用 ipam.global.gdc.goog/v1 API 群組建立,並包含 zone 和 propagationStrategy 等選用欄位,用於定義與特定可用區的互動。
全域子網路會託管 CIDR 區塊,做為 GDC universe 中各可用區使用的分支子網路範圍。如要進一步瞭解建立全域子網路的位置,請參閱「GDC 中的網路」。
可用區子網路
可用區子網路會連結至特定作業可用區,通常包含直接網路設定。可用區子網路僅在單一可用區內運作,主要用於該可用區內的虛擬機器和容器工作負載。可用區子網路會進一步分配已為可用區佈建的 IP 位址,供全域子網路使用。
如要讓虛擬私有雲對虛擬私有雲的跨可用區通訊正常運作,每個可用區都必須使用不重疊的子網路。
可用區子網路是在 Management API 伺服器中使用 ipam.gdc.goog/v1 API 群組建立,規格中包含選用的 networkSpec 欄位,因此您可以定義可用區專屬的網路元素,例如閘道和 VLAN ID。
子網路標籤
子網路標籤分為四種類型:
ipam.gdc.goog/vpc:將子網路指定為虛擬私有雲。ipam.gdc.goog/network-segment:將子網路的網路指定為網路區段。ipam.gdc.goog/usage:指定子網路的用途。ipam.gdc.goog/subnet-group:指定子網路所屬的子網路群組。詳情請參閱「子網路群組」。
下表列出網路與網路標籤之間的對應關係:
| 網路 | 標籤 |
|---|---|
| 預設虛擬私有雲 | ipam.gdc.goog/vpc: default-vpc |
| 基礎架構虛擬私有雲 | ipam.gdc.goog/vpc: infra-vpc |
| 管理員網路區段 | ipam.gdc.goog/network-segment: admin |
| 數據網路區隔 | ipam.gdc.goog/network-segment: data |
在啟動程序中,系統會在貴組織中設定四個網路的 CIDR 範圍。四個對應的全域子網路位於全域 API 伺服器中。這些全域子網路是組織中所有可用區內各網路的根層級 CIDR 範圍。所有根層級全域子網路都有另一個標籤 ipam.gdc.goog/usage: network-root-range。
每個可用區一開始都會在全域 API 伺服器中,提供一個源自組織佈建的可用區網路根子網路。您可以建立額外的根子網路,擴充 IP 位址空間。每個根子網路都會託管特定可用區中網路的 CIDR 範圍,並在邏輯上做為可用區範圍的根子網路,標籤為 ipam.gdc.goog/usage: zone-network-root-range。這個根子網路必須先在全域 API 伺服器中建立,並自動傳播至指定可用區。如要進一步瞭解子網路範圍,請參閱「全域和可用區子網路」。
建立 Subnet 自訂資源時,必須使用定義的標籤,才能將其套用至適當的 GDC 網路。下圖說明 GDC 宇宙中的全域和可用區網路:
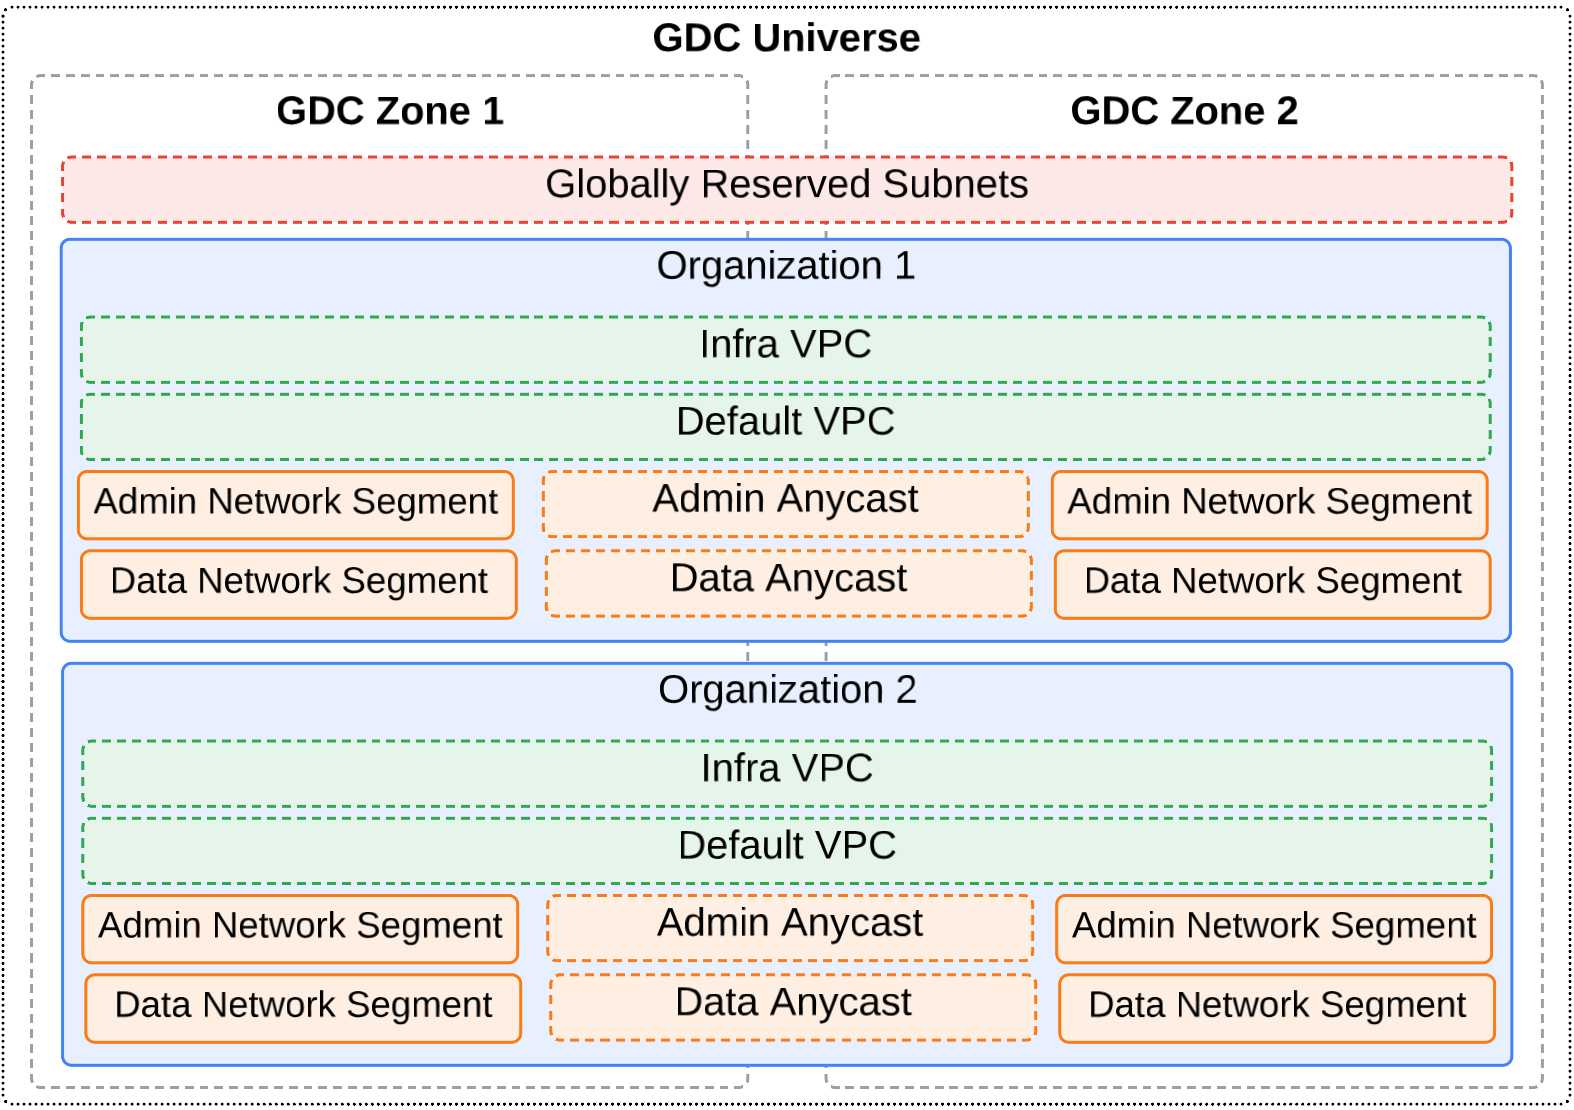
以此圖為例,圖中的兩個組織橫跨多可用區宇宙。每個組織都會定義虛擬私有雲網路和外部網路區隔。在這個範例中,任意傳播 IP 位址用於在可用區外部網路區隔之間轉送流量,因此最接近或效能最佳的可用區會處理網路要求。如要進一步瞭解任意傳播 IP 位址,請參閱「GDC 中的 IP 位址」。
子網路群組
「子網路群組」是一組具有相同子網路群組標籤 (例如 ipam.gdc.goog/subnet-group: subnetgroup1) 的子網路。將子網路歸入群組有下列好處:
- 子網路群組可簡化擴充 IP 位址資源的程序,這些資源由同一實體擁有,或用於相同目的。子網路本身無法擴充,但您可以將新的子網路附加至子網路群組,藉此擴充子網路群組。使用者可以將子網路群組做為 IP 位址資源,並利用其擴充便利性。
- 建立子項子網路時,使用者可以參照子網路群組做為父項,而非單一子網路。這樣一來,使用者就不必自行尋找有可用 IP 位址空間的上層子網路。而是由 GDC 自動在子網路群組中,尋找有足夠可用 IP 位址空間的子網路做為上層。
- 當單一用途或實體的 IP 位址資源用盡時,以子網路群組為父項,子子網路中的錯誤資訊會更直接,並減少檢查每個子網路的工作。
所有子網路群組功能都適用於全域子網路和可用區子網路。
建立及擴充子網路群組
子網路群組沒有 API 物件。而是以標籤識別。如要建立或新增子網路群組,請在現有子網路中新增子網路群組標籤,或建立含有子網路群組標籤的新子網路。
如果子網路群組不存在,系統會建立新的子網路群組。如果相同命名空間中已有其他子網路具有相同的子網路群組標籤,則新的子網路會新增至現有的子網路群組。
以下範例顯示子網路的定義,該子網路附加至名為 default-vpc-us-east67-b-group 的子網路群組:
apiVersion: ipam.gdc.goog/v1
kind: Subnet
metadata:
  # Several lines of code are omitted here.
  labels:
    ipam.gdc.goog/subnet-group: default-vpc-us-east67-b-group
    ipam.gdc.goog/usage: zone-network-root-range
    ipam.gdc.goog/vpc: default-vpc
  name: default-vpc-us-east67-b-root-cidr
  namespace: platform
  # Several lines of code are omitted here.
spec:
  ipv4Request:
    cidr: 10.99.0.0/16
  parentReference:
    name: default-vpc-root-cidr
    namespace: platform
    type: SingleSubnet
  type: Branch
建立及擴充子網路群組的規則
建立子網路群組時,請注意下列規則:
- 子網路群組是針對每個命名空間範圍定義。如果子網路具有相同的子網路群組標籤,但位於兩個不同的命名空間,則會視為屬於兩個不同的子網路群組。
- 子網路不得為同一群組中其他子網路的子系。
- 同一群組中的子網路必須屬於相同的虛擬私有雲或網路區段。
- 一個子網路只能連結至一個子網路群組。
子網路群組為上層
建立子項子網路時,除了使用單一子網路做為父項,您也可以參照子網路群組做為父項。如要將子網路群組參照為父項,請完成下列步驟:
- 明確將
spec.parentReference.type設為SubnetGroup。如果留空,預設值為SingleSubnet。 - 如果父項子網路群組與子項子網路位於不同的命名空間,您必須將
spec.parentReference.namespace欄位指定為父項子網路群組的命名空間。
從子網路群組建立子網路後,GDC 會根據子網路的要求,以及上層子網路群組中的子網路可用性,從子網路群組分配 CIDR 區塊。如果找到合適的父項子網路,子項子網路會從父項子網路取得 CIDR 區塊,且父項子網路的參照會在子項子網路的狀態中更新。
下列範例中的子網路會向 default-vpc-zone1-group 子網路群組要求 CIDR 區塊,並在狀態中獲派父項 platform/default-vpc-zone1-root-cidr CIDR 區塊:
apiVersion: ipam.gdc.goog/v1
kind: Subnet
metadata:
# Several lines of code are omitted here.
  labels:
    ipam.gdc.goog/vpc: default-vpc
  name: default-vpc-default-node-subnet
  namespace: platform
# Several lines of code are omitted here.
spec:
  ipv4Request:
    prefixLength: 23
  networkSpec:
    enableGateway: true
    enableVLANID: false
  parentReference:
    name: default-vpc-zone1-group
    namespace: platform
    type: SubnetGroup
  type: Branch
status:
  allocatedParent:
    name: default-vpc-zone1-root-cidr
    namespace: platform
    type: SingleSubnet
# Several lines of code are omitted here.
將子網路群組參照為父項的規則
將子網路群組參照為父項時,請注意下列規則:
- 子項子網路的建立者必須有權使用子網路群組中的所有子網路。
- 子項子網路必須與子網路群組位於相同的虛擬私有雲或網路區段。
靜態和動態 CIDR 設定
定義子網路時,您可以使用靜態或動態設定來指派 CIDR 區塊。
靜態 CIDR 設定可讓您明確指定子網路的確切 CIDR 區塊。如需精確控管 IP 位址空間,請靜態分配 CIDR 區塊。使用 Subnet 自訂資源中的 spec.ipv4Request.cidr 欄位,指定確切的預先定義 IP 位址範圍。
動態 CIDR 設定可讓系統自動為子網路分配 CIDR 區塊,提供更大的彈性。您不必提供完整的 CIDR,而是在 spec.ipv4Request.prefixLength 欄位中指定所需的前置字串長度。如果您希望系統自動將 IP 位址委派給子網路,請動態分配 CIDR 區塊,簡化網路規劃並降低 IP 位址衝突的風險。系統會從父項網路中選取指定大小的可用 CIDR 區塊。
詳情請參閱 SubnetRequest API。
GDC 中的 IP 位址
VM 和負載平衡器等資源在 GDC 中有 IP 位址。這些 IP 位址可讓 GDC 資源與組織內的其他資源通訊,或與連結至組織的外部網路通訊。GDC Universe 提供下列 IP 位址類型:
- 外部 IP 位址
外部 IP 位址會 advertise 至連線至組織的外部網路。具有外部 IP 位址的資源 (例如負載平衡器和網路位址轉譯) 可與外部網路通訊。在 GDC 中,您可以使用私人或公開 IP 位址做為外部位址。您可以透過下列方式,為資源提供外部 IPv4 位址:
- 自備外部 IP 位址 (BYOIP):由您為組織提供這些外部 IP 位址。只要不連線至同一個外部網路,BYOIP 外部 IP 位址可以與其他組織重疊。
- IO 提供的外部 IP 位址:組織連線至外部網路時,可以使用基礎架構營運商群組提供的外部 IP 位址。基礎架構操作人員群組是該網路的連線提供者。
- 內部 IP 位址
內部 IP 位址無法直接從 GDC 外部存取,也無法公開轉送。內部 IP 位址是虛擬私有雲網路、透過虛擬私有雲網路對接連線的虛擬私有雲網路,或透過 Cloud VPN 連線至虛擬私有雲網路的地端部署網路。具有內部 IP 位址的資源與其他資源通訊時,就像所有資源都在同一個私人網路中。
- Anycast IP 位址
任意傳播 IP 位址是一種特殊類型的外部位址,範圍一律涵蓋整個 GDC 宇宙。GDC 會運用任意傳播 IP 位址和邊界閘道通訊協定 (BGP),將流量轉送至最近或效能最佳的可用區。每個在兩個以上可用區執行的全域第 4 層服務,都會從任意傳播子網路 (外部子網路) 接收任意傳播 IP 位址。每個可用區都會 advertise 相同的任意傳播 IP 位址,但網路會根據路由規則挑選最佳位址。如果某個可用區故障,系統會撤銷其 IP 位址,並自動將流量重新轉送至其他可用區。即使發生服務中斷,這項自動轉送功能也能提供順暢的連線。
- 私人 IP 位址
私人 IP 位址是無法在網際網路上轉送的位址。如需私人 IPv4 範圍清單,請參閱「有效 IPv4 範圍」表格中的私人 IP 位址範圍項目。
- 公開 IP 位址
公開 IP 位址是可透過網際網路轉送的位址。在 GDC 中,外部 IP 位址可以是公開或私人。在虛擬私有雲網路中設定子網路的主要 IPv4 位址範圍時,也可以使用公開 IPv4 位址做為內部位址。這些位址稱為私人的公開 IP 位址。
IPv4 位址選擇
在 GDC 宇宙中,每個網路都有一組有效、禁止和無法使用的 IPv4 位址,分配 IP 位址時必須考量這些位址。
預設虛擬私有雲和數據網路區隔不支援 IPv6 位址範圍。請與基礎架構營運商群組聯絡,瞭解其他網路中可能的 IPv6 範圍。
有效的 IPv4 範圍
下表說明有效範圍。
| 範圍 | 說明 |
|---|---|
| 私人 IPv4 位址範圍 | |
10.0.0.0/8172.16.0.0/12192.168.0.0/16
|
私人 IP 位址 RFC 1918 如要瞭解如何使用 |
100.64.0.0/10 |
共用位址空間 RFC 6598 |
192.0.0.0/24 |
IETF 通訊協定指派 RFC 6890 |
192.0.2.0/24 (TEST-NET-1)198.51.100.0/24 (TEST-NET-2)203.0.113.0/24 (TEST-NET-3) |
說明文件 RFC 5737 |
192.88.99.0/24 |
IPv6 到 IPv4 轉送 (已淘汰) RFC 7526 |
198.18.0.0/15 |
基準測試 RFC 2544 |
240.0.0.0/4 |
保留供日後使用 (E 類),如 RFC 5735 和 RFC 1112 所述。 部分作業系統不支援使用這個範圍,因此請先確認您的 OS 支援,再建立使用這個範圍的子網路。 |
| 私人使用的公開 IP 位址範圍 | |
| 私人使用的公開 IPv4 位址 |
私人使用的公開 IPv4 位址具有下列特性:
GDC 實體隔離方案不假設與網際網路連線。因此,GDC 實體隔離方案會將任何公開 IP 位址範圍,視為貴組織的私人 IP 位址範圍進行 advertise。 如果您匯入的自備 IP (BYOIP) 位址是公開 IP 位址範圍,請務必確認這些位址不會在任何外部網路中造成網路問題。BYOIP 位址不得與組織中的其他子網路重疊。 |
禁止的 IPv4 子網路
禁止的子網路範圍包括通常會保留的 RFC 範圍,以及特定 GDC 宇宙中任何全域保留的子網路,如下表所述。這些範圍無法用於子網路。
| 範圍 | 說明 |
|---|---|
| GDC 基礎架構範圍 |
GDC 系統使用的全域預留 CIDR 區塊。如果未在客戶問卷調查 (CIQ) 的 zone-infra-cidr 欄位指定這個範圍,GDC 預設會使用 172.16.0.0/12 做為 GDC 基礎架構範圍。 |
| 宇宙專屬範圍 | 基礎架構操作員群組預留的其他範圍。 |
0.0.0.0/8
|
目前 (本機) 網路 RFC 1122 |
127.0.0.0/8
|
本機主機 RFC 1122 |
169.254.0.0/16
|
連結本機 RFC 3927 |
224.0.0.0/4
|
多點傳播 (D 類) RFC 5771 |
255.255.255.255/32
|
有限廣播目的地地址 RFC 8190 和 RFC 919 |
IPv4 子網路中無法使用的位址
GDC 會使用各子網路中的前兩個和末兩個 IPv4 位址,託管該子網路。
| 無法使用的 IPv4 位址 | 說明 | 範例 |
|---|---|---|
| 網路位址 | 主要 IPv4 範圍中的第一個位址。 | 10.1.2.0圖表 (範圍值為 10.1.2.0/24) |
| 預設閘道位址 | 主要 IPv4 範圍中的第二個位址。 | 10.1.2.1圖表 (範圍值為 10.1.2.0/24) |
| 倒數第二個位址 | 主要 IPv4 範圍內的倒數第二個位址。 這個範圍由 Google Cloud 保留,日後可能使用。 |
10.1.2.254圖表 (範圍值為 10.1.2.0/24) |
| 廣播地址 | 主要 IPv4 範圍中的最後一個位址。 | 10.1.2.255圖表 (範圍值為 10.1.2.0/24) |
其他事項
部分 Google 和第三方產品會使用 172.17.0.0/16 在客體作業系統中轉送。例如,預設的 Docker 橋接網路會使用這個範圍。如果您依賴使用 172.17.0.0/16 的產品,請勿將其用作任何子網路 IPv4 位址範圍。
限制
這些限制適用於 GDC 中的虛擬私有雲網路子網路和外部網路區隔子網路:
- 所有子網路都必須是不重複且有效的 CIDR 區塊。
- 子網路建立後,即無法擴充、更換或縮減。
- GDC 僅支援在預設虛擬私有雲和數據網路區隔中建立的子網路 IPv4 範圍。請與基礎架構營運商群組聯絡,瞭解 GDC 環境中其他網路的 IPv6 範圍可能性。
- GDC 不會限制可建立的 CIDR 區塊大小。不過,對於大多數大於
/8的 IP 位址範圍,額外的驗證會防止您建立這麼大的子網路。例如,子網路不得與禁止的子網路重疊。為盡可能避免選擇無效的子網路,建議您將子網路大小上限設為/8。 您無法建立與任何禁止子網路、同一虛擬私有雲網路中的任何其他子網路、附加外部網路區隔中的任何子網路,或對接網路中的任何子網路重疊的子網路。您必須與基礎架構營運商群組合作,確保不會在這些情境中建立重疊的子網路。
GDC 會為子網路建立對應的路徑。虛擬私有雲網路子網路的路徑是在貴組織的虛擬網路堆疊中建立,而外部網路區段子網路的路徑則是在外部對等互連網路的路由表中建立。
如果您已使用代管 VPN,或共用/專屬互連網路,將虛擬私有雲網路連線至其他網路,請確認子網路與地端部署 IP 位址沒有衝突。
子網路不得與禁止範圍相符、過小或過大。舉例來說,
169.0.0.0/8不是有效的子網路,因為它與連結本機範圍169.254.0.0/16(RFC 3927) 重疊,而該範圍受到限制。子網路不得橫跨 RFC 範圍 (如「有效的 IPv4 範圍」所述) 和私用公開 IP 位址範圍。舉例來說,
172.0.0.0/10不是有效的子網路,因為它同時包含172.16.0.0/12私人 IP 位址範圍和公開 IP 位址。子網路不得涵蓋多個 RFC 範圍。舉例來說,
192.0.0.0/8不是有效的子網路,因為同時包含192.168.0.0/16(RFC 1918) 和192.0.0.0/24(RFC 6890)。不過,您可以建立兩個子網路,一個使用192.168.0.0/16,另一個使用192.0.0.0/24。