


בדף הזה מוסבר איך משתמשים בחשבונות שירות ב-Cloud Data Fusion. מידע נוסף זמין במאמר שימוש בחשבונות שירות.
פרויקטים של דיירים ולקוחות
Cloud Data Fusion מגדיר חשבונות שירות כדי לגשת למשאבים בפרויקטים הבאים:
- פרויקט של דייר (tenant)
Cloud Data Fusion יוצר פרויקט דייר (tenant) כדי להכיל את המשאבים והשירותים שהוא צריך כדי לנהל פייפליינים בשמכם. לדוגמה: הפעלת צינורות (pipelines) באשכולות של Managed Service for Apache Spark שנמצאים בפרויקט הלקוח. פרויקט הדייר לא מוצג לכם, אבל כשיוצרים מופע פרטי, יכול להיות שתצטרכו להשתמש בשם של פרויקט הדייר כדי להגדיר קישור (peering) בין רשתות VPC שכנות.
מידע נוסף זמין במסמכי העזרה של Service Infrastructure בנושא פרויקטים של דיירים.
- פרויקט של לקוח
אתם יוצרים את הפרויקט הזה והוא בבעלותכם. כברירת מחדל, Cloud Data Fusion יוצר אשכול זמני של Managed Service for Apache Spark בפרויקט הזה כדי להריץ את צינורות הנתונים.
בתרשים הבא מוצג מופע של Cloud Data Fusion שפועל בפרויקט דייר וצינור עיבוד נתונים שפועל באשכול Managed Service for Apache Spark בפרויקט לקוח.
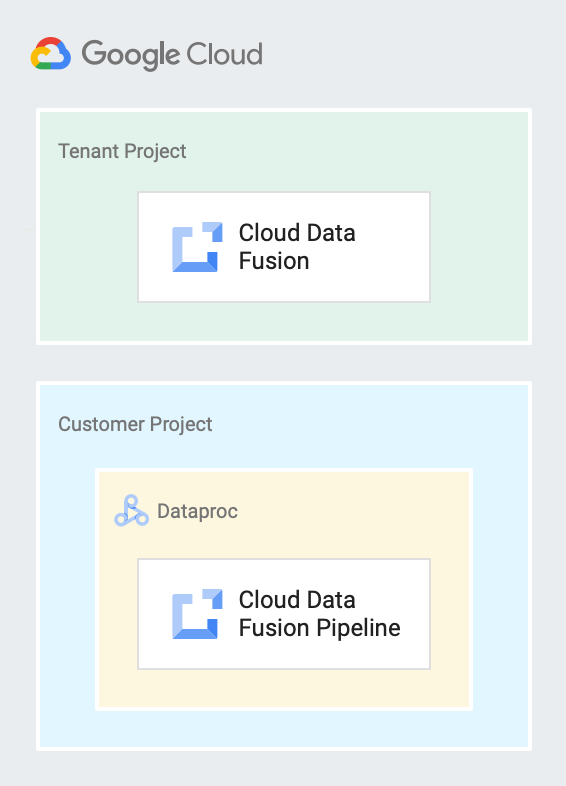
חשבונות שירות ב-Cloud Data Fusion
חשבון שירות מספק זהות ל-Cloud Data Fusion, שנותנת ל-Cloud Data Fusion גישה למשאבים שלכם.
כשמפעילים את Cloud Data Fusion API ויוצרים מופע של Cloud Data Fusion, חשבון שירות מתווסף לפרויקט כדי לגשת למשאבים כמו Service Networking, Managed Service for Apache Spark, Cloud Storage, BigQuery, Spanner ו-Bigtable. חשבון השירות הזה נקרא Cloud Data Fusion API Service Agent. תפקידים מוענקים לסוכן השירות הזה באופן אוטומטי.
חשבון שירות מזוהה באמצעות כתובת האימייל הייחודית שלו.
ב-Cloud Data Fusion נעשה שימוש בסוגים הבאים של חשבונות שירות. מידע נוסף זמין במאמר סוגים של חשבונות שירות.
| חשבון שירות | תיאור |
|---|---|
service-CUSTOMER_PROJECT_NUMBER@gcp-sa-
datafusion.iam.gserviceaccount.com |
סוכן השירות, שנקרא Cloud Data Fusion API Service Agent, נוצר על ידי Cloud Data Fusion כדי לקבל גישה למשאבי הלקוח, וכך לפעול בשם הלקוח. הוא משמש בפרויקט הדייר כדי לגשת למשאבים בפרויקט הלקוח. לדוגמה, התצוגה המקדימה פועלת בזיכרון במקום באשכול Managed Service for Apache Spark. תפקיד ה-Identity and Access Management (IAM) של סוכן השירות של Cloud Data Fusion API ( |
CUSTOMER_PROJECT_NUMBER-
compute@developer.gserviceaccount.com |
חשבון השירות שמוגדר כברירת מחדל ב-Compute Engine, שנוצר על ידי Cloud Data Fusion כדי לפרוס משימות שצריכות לגשת למשאבי Google Cloud אחרים. כברירת מחדל, הוא מצורף למכונה וירטואלית (VM) של אשכול Managed Service for Apache Spark כדי לאפשר ל-Cloud Data Fusion לגשת למשאבים של Managed Service for Apache Spark במהלך הפעלת צינור. ב-Cloud Data Fusion Enterprise edition, אפשר להריץ צינורות מחשבון שירות בניהול המשתמשים. כדי לעשות את זה, צריך ליצור פרופיל במסוף Cloud Data Fusion → System Admin → Configuration tab ולהוסיף את חשבון השירות המותאם אישית. בגרסאות 6.2.3 ואילך, אפשר לבחור חשבון שירות בהתאמה אישית לצירוף לאשכול Managed Service for Apache Spark כשיוצרים מופע של Cloud Data Fusion. מידע נוסף מופיע במאמר בנושא חשבונות שירות ב-Managed Service for Apache Spark. |
המאמרים הבאים
- מידע נוסף על שליטה בגישה לנתונים
- מתן הרשאות של משתמש בחשבון שירות.
- ראו מחירון של Cloud Data Fusion.