


關於已發布的服務
本文將概略說明如何使用 Private Service Connect,讓服務消費者存取服務。
服務生產者可以使用 Private Service Connect,透過虛擬私有雲網路中的內部 IP 位址發布服務。服務發布後,服務消費者就能使用虛擬私有雲網路中的內部 IP 位址存取。
如要讓消費者使用服務,請建立一或多個專屬子網路。然後建立參照這些子網路的服務附件。服務附件可以有不同的連線偏好設定。
服務消費者類型
有兩種消費者可以連線至 Private Service Connect 服務:
端點是根據轉送規則建立。
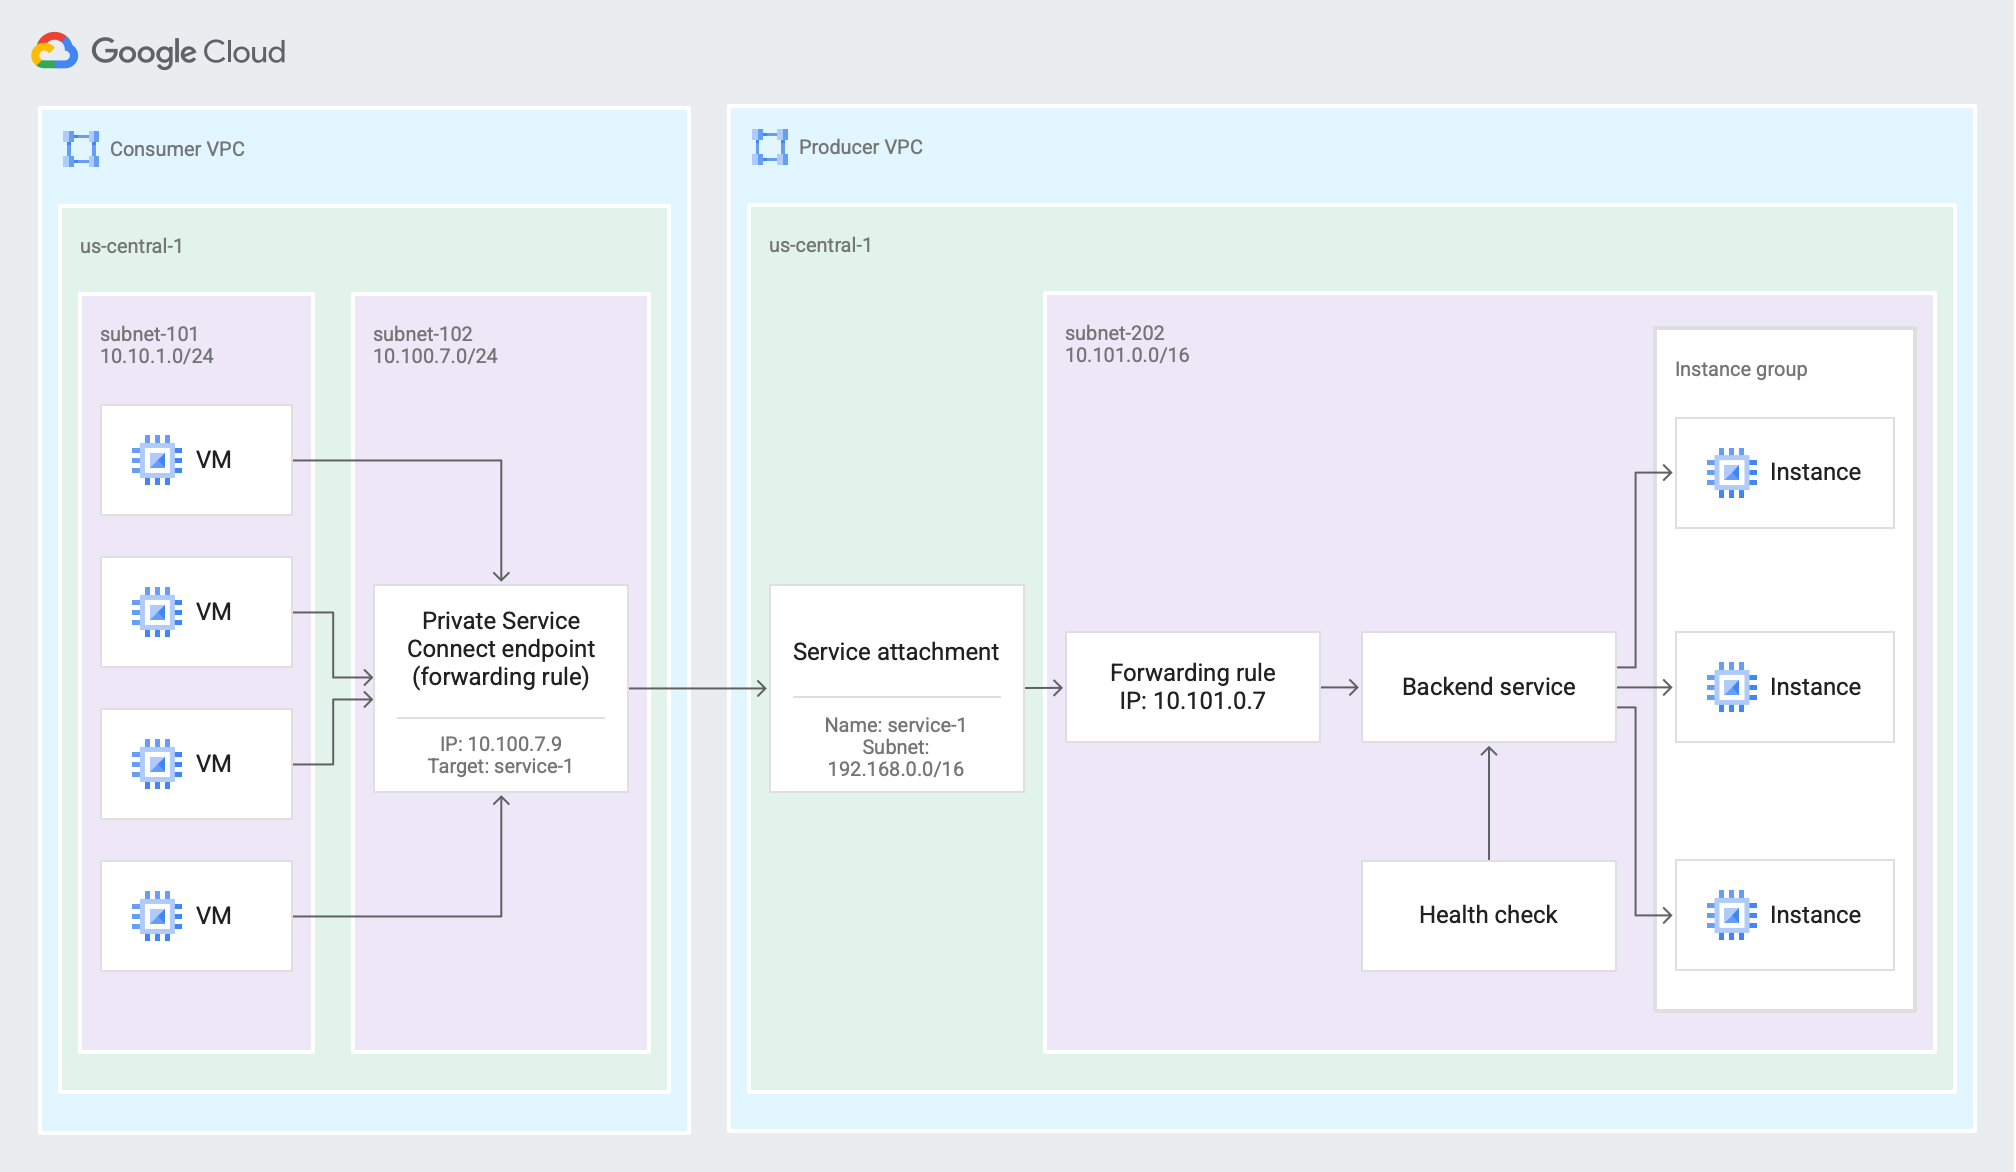
服務消費者可透過端點,將流量從消費者虛擬私有雲網路傳送至服務供應商虛擬私有雲網路中的服務 (按一下即可放大)。
後端以負載平衡器為準。
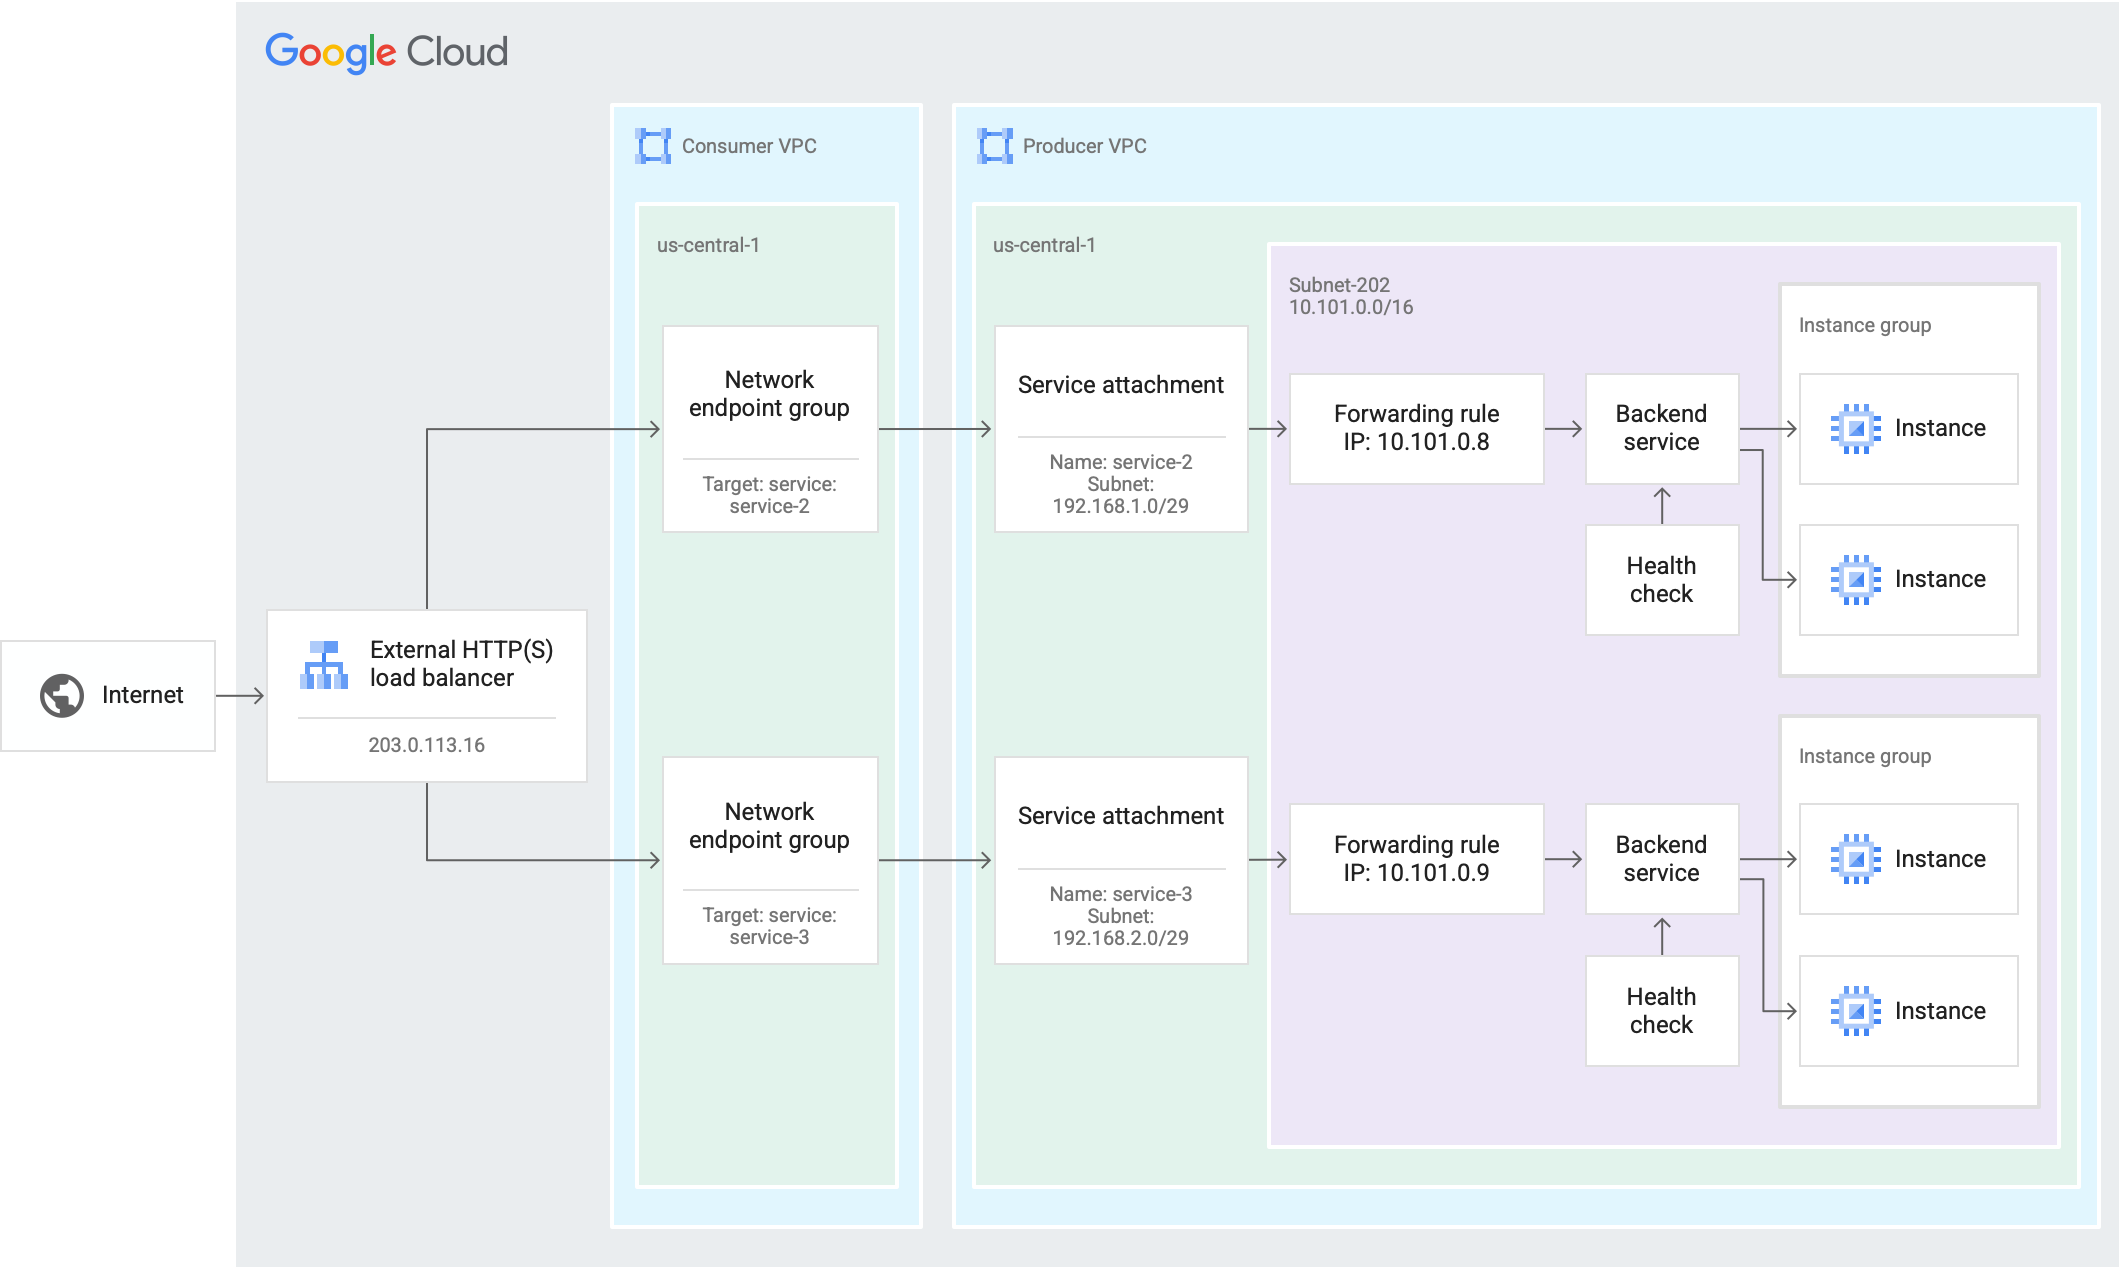
使用全域外部應用程式負載平衡器的後端,可讓具備網際網路存取權的服務消費者,將流量傳送至服務生產者虛擬私有雲網路中的服務 (按一下即可放大)。
網路位址轉譯 (NAT) 子網路
Private Service Connect 服務連結會使用一或多個 NAT 子網路 (也稱為 Private Service Connect 子網路) 進行設定。來自用戶端虛擬私有雲網路的封包會透過來源 NAT (SNAT) 進行轉譯,因此原始來源 IP 位址會轉換為供應商虛擬私有雲網路中 NAT 子網路的來源 IP 位址。
服務附件可以有多個 NAT 子網路。您可以隨時在服務連結中新增其他 NAT 子網路,不會中斷流量。
雖然服務連結可以設定多個 NAT 子網路,但 NAT 子網路無法用於多個服務連結。
Private Service Connect NAT 子網路無法用於虛擬機器 (VM) 執行個體或轉送規則等資源。子網路僅用於為連入的使用者連線提供 SNAT 的 IP 位址。
網路位址轉譯 (NAT) 子網路大小
子網路大小決定可連線至服務的使用者數量。如果 NAT 子網路中的所有 IP 位址都已用盡,任何額外的 Private Service Connect 連線都會失敗。請考量下列事項:
根據預設,每個連線至服務附件的端點或後端,都會耗用 NAT 子網路中的一個 IP 位址。您可以設定服務連結,為每個端點或後端指派 NAT 子網路中的兩個 NAT IP 位址。
TCP 或 UDP 連線、用戶端或消費者 VPC 網路的數量,不會影響 NAT 子網路的 IP 位址耗用量。
如果消費者使用連線播送,則連線播送至的每個虛擬私有雲輪輻,每個端點會額外耗用一或兩個 IP 位址 (與每個端點的服務附件設定 NAT IP 位址相符)。
您可以設定傳播連線限制,控管建立的傳播連線數量。
估算端點和後端所需的 IP 位址數量時,請考量使用 Private Service Connect 多點存取的任何多租戶服務或消費者。
監控 NAT 子網路
為確保 Private Service Connect 連線不會因 NAT 子網路中沒有可用的 IP 位址而失敗,建議您採取下列做法:
- 監控
private_service_connect/producer/used_nat_ip_addresses服務連結指標。 確認使用的 NAT IP 位址數量未超過服務附件 NAT 子網路的容量。 - 監控服務連結連線的連線狀態。如果連線狀態為「需要注意」,可能是因為附件的 NAT 子網路中沒有可用的 IP 位址。
- 對於多租戶服務,您可以使用連線限制,確保單一消費者不會耗盡服務附件 NAT 子網路的容量。
如有需要,隨時可將 NAT 子網路新增至服務附件,不會中斷流量。
NAT 規格
設計要發布的服務時,請考量 Private Service Connect NAT 的下列特性:
UDP 對應閒置逾時為 30 秒,無法設定。
TCP 已建立連線的閒置逾時為 20 分鐘,無法設定。
如要避免用戶端連線逾時問題,請採取下列任一做法:
確認所有連線時間都少於 20 分鐘。
確認傳送流量的頻率高於每 20 分鐘一次。您可以在應用程式中使用活動訊號或保持運作,也可以使用 TCP 保持運作。舉例來說,您可以在區域性內部應用程式負載平衡器或區域性內部 Proxy 網路負載平衡器的目標 Proxy 中設定存留時間。
臨時 TCP 連線的閒置逾時為 30 秒,無法設定。
任何 5 元組 (NAT 子網路來源 IP 位址和來源埠,加上目的地通訊協定、IP 位址和目的地埠) 必須經過 65 秒延遲,才能重複使用。
Private Service Connect 的 SNAT 不支援 IP 片段。
連線數上限
透過 Private Service Connect 端點或後端連線至已發布服務的並行連線數量上限,取決於下列因素:
用戶端上的臨時來源通訊埠:用戶端 VM 可開啟至特定目的地 IP 位址和通訊埠 (例如 Private Service Connect 端點或後端) 的並行連線數量上限,取決於用戶端可能使用的臨時來源通訊埠和來源 IP 位址數量。在 Linux 用戶端上,可使用相同來源 IP 位址、目的地 IP 位址和通訊協定的並行連線數量,是由
net.ipv4.ip_local_port_range核心參數控管。排除特權通訊埠後,來源通訊埠1024到65535可供使用,總共可同時建立 64,512 個連線,這些連線使用相同的來源 IP 位址、目的地 IP 位址和通訊協定。請注意,TCP 的並行連線包括主動關閉後處於TIME_WAIT狀態的連線。每個端點或後端的 NAT IP 位址和來源通訊埠: 可使用單一 Private Service Connect 端點或後端的指定目的地 IP 位址、通訊埠和通訊協定,其同時連線數上限取決於指派給端點或後端的 NAT IP 位址可用來源通訊埠數量。排除特殊通訊埠後,每個 NAT IP 位址提供 64,512 個來源通訊埠。
- 根據預設,服務連結會為每個接受的端點或後端指派一個 NAT IP 位址,因此每個端點或後端最多只能有 64,512 個並行連線。
如果是 IPv4 連線,您可以將服務連結設定為每個端點或後端指派兩個 NAT IP 位址,提供更多來源通訊埠。只要不超過本節所述的其他限制,這項功能就能增加單一端點或後端與服務的 IPv4 同時連線數上限。
下表說明根據服務附件的 NAT IP 設定,以及生產者後端 VM 的 vCPU 數量,可能達到的 IPv4 連線數上限。
每個端點的 NAT IP 位址 後端 VM vCPU 每個端點的 IPv4 同時連線數量上限 1 (預設) 不限 64,512 2 1 至 7 65,535 2 8 到 15 98,302 2 16 個以上 131,070
Private Service Connect 的每個後端連線限制: 每個服務供應商後端 (VM 或 Envoy Proxy) 可支援的連線數量有限,這些連線來自所有通訊協定的所有用戶端。 基本限制為 65,535 個連線。
由於 Private Service Connect 會在執行每個生產者後端的主機系統上使用 NAT,因此適用這項後端連線限制。
如要連往供應商後端 VM 的 IPv4 連線,限制可能會根據 VM 的 vCPU 數量增加。即使後端 VM 有足夠的虛擬 CPU 支援更高的後端限制,來自單一端點或後端的連線仍會受限於可用的 NAT 來源連接埠,上限為 64,512 個,除非服務連結已設定為每個端點或後端指派兩個 NAT IP 位址。
如果是使用 Envoy Proxy 的服務,產生者後端是 Envoy Proxy,而不是接收 Proxy 流量的後端 VM。通常,每個後端的連線限制不會限制這些服務的連線上限,因為Google Cloud 會自動新增更多 Proxy 執行個體,只要生產者的僅限 Proxy 子網路有足夠的可用 IP 位址,就能避免個別執行個體達到這個限制。
後端 VM 或 Envoy Proxy 數量: Google Cloud 不會對所有生產端 VM 或 Envoy Proxy 共同處理的並行連線總數,強制執行整體限制。不過,服務的實際上限是供應端 VM 或 Envoy Proxy 數量與每個後端連線限制的乘積。
服務連結
服務生產者透過服務連結公開服務。服務附件具有下列特性:
- 如要公開發布服務,服務生產者會建立參照目標服務的服務連結。目標服務可以是下列其中之一:
- 負載平衡器的轉送規則
- Secure Web Proxy 執行個體
- 服務連結 URI 的格式如下:
projects/SERVICE_PROJECT/regions/REGION/serviceAttachments/SERVICE_NAME - 服務附件只能有一個目標服務。
- 多個服務附件可以共用同一個目標服務。
- 您可以更新服務附件的目標服務,不必重新建立服務附件。
- 服務連結可讓您控管已發布服務的存取權、查看連線,以及設定連線限制。詳情請參閱「關於控管已發布服務的存取權」。
連線狀態
服務連結的連線狀態會說明連線的狀態。詳情請參閱「連線狀態」。
DNS 設定
如要瞭解已發布服務和連線至已發布服務的端點的 DNS 設定,請參閱「服務的 DNS 設定」。
容錯移轉的多區域設定
您可以建立下列設定,讓服務在多個區域提供。
製作人設定:
消費者設定:
- 建立 Private Service Connect 後端,存取已發布的服務。後端必須以支援跨區域容錯移轉的負載平衡器為基礎,並包含下列設定:
- 每個區域中的 Private Service Connect NEG,指向該區域的服務連結
- 包含 Private Service Connect NEG 後端的全域後端服務
這項設定支援自動跨區域容錯移轉。透過自動容錯移轉功能,如果某個區域中已發布的服務執行個體健康狀態不佳,取用者的負載平衡器就會停止將流量轉送至該服務,改為將流量轉送至替代區域中健康狀態良好的已發布服務。
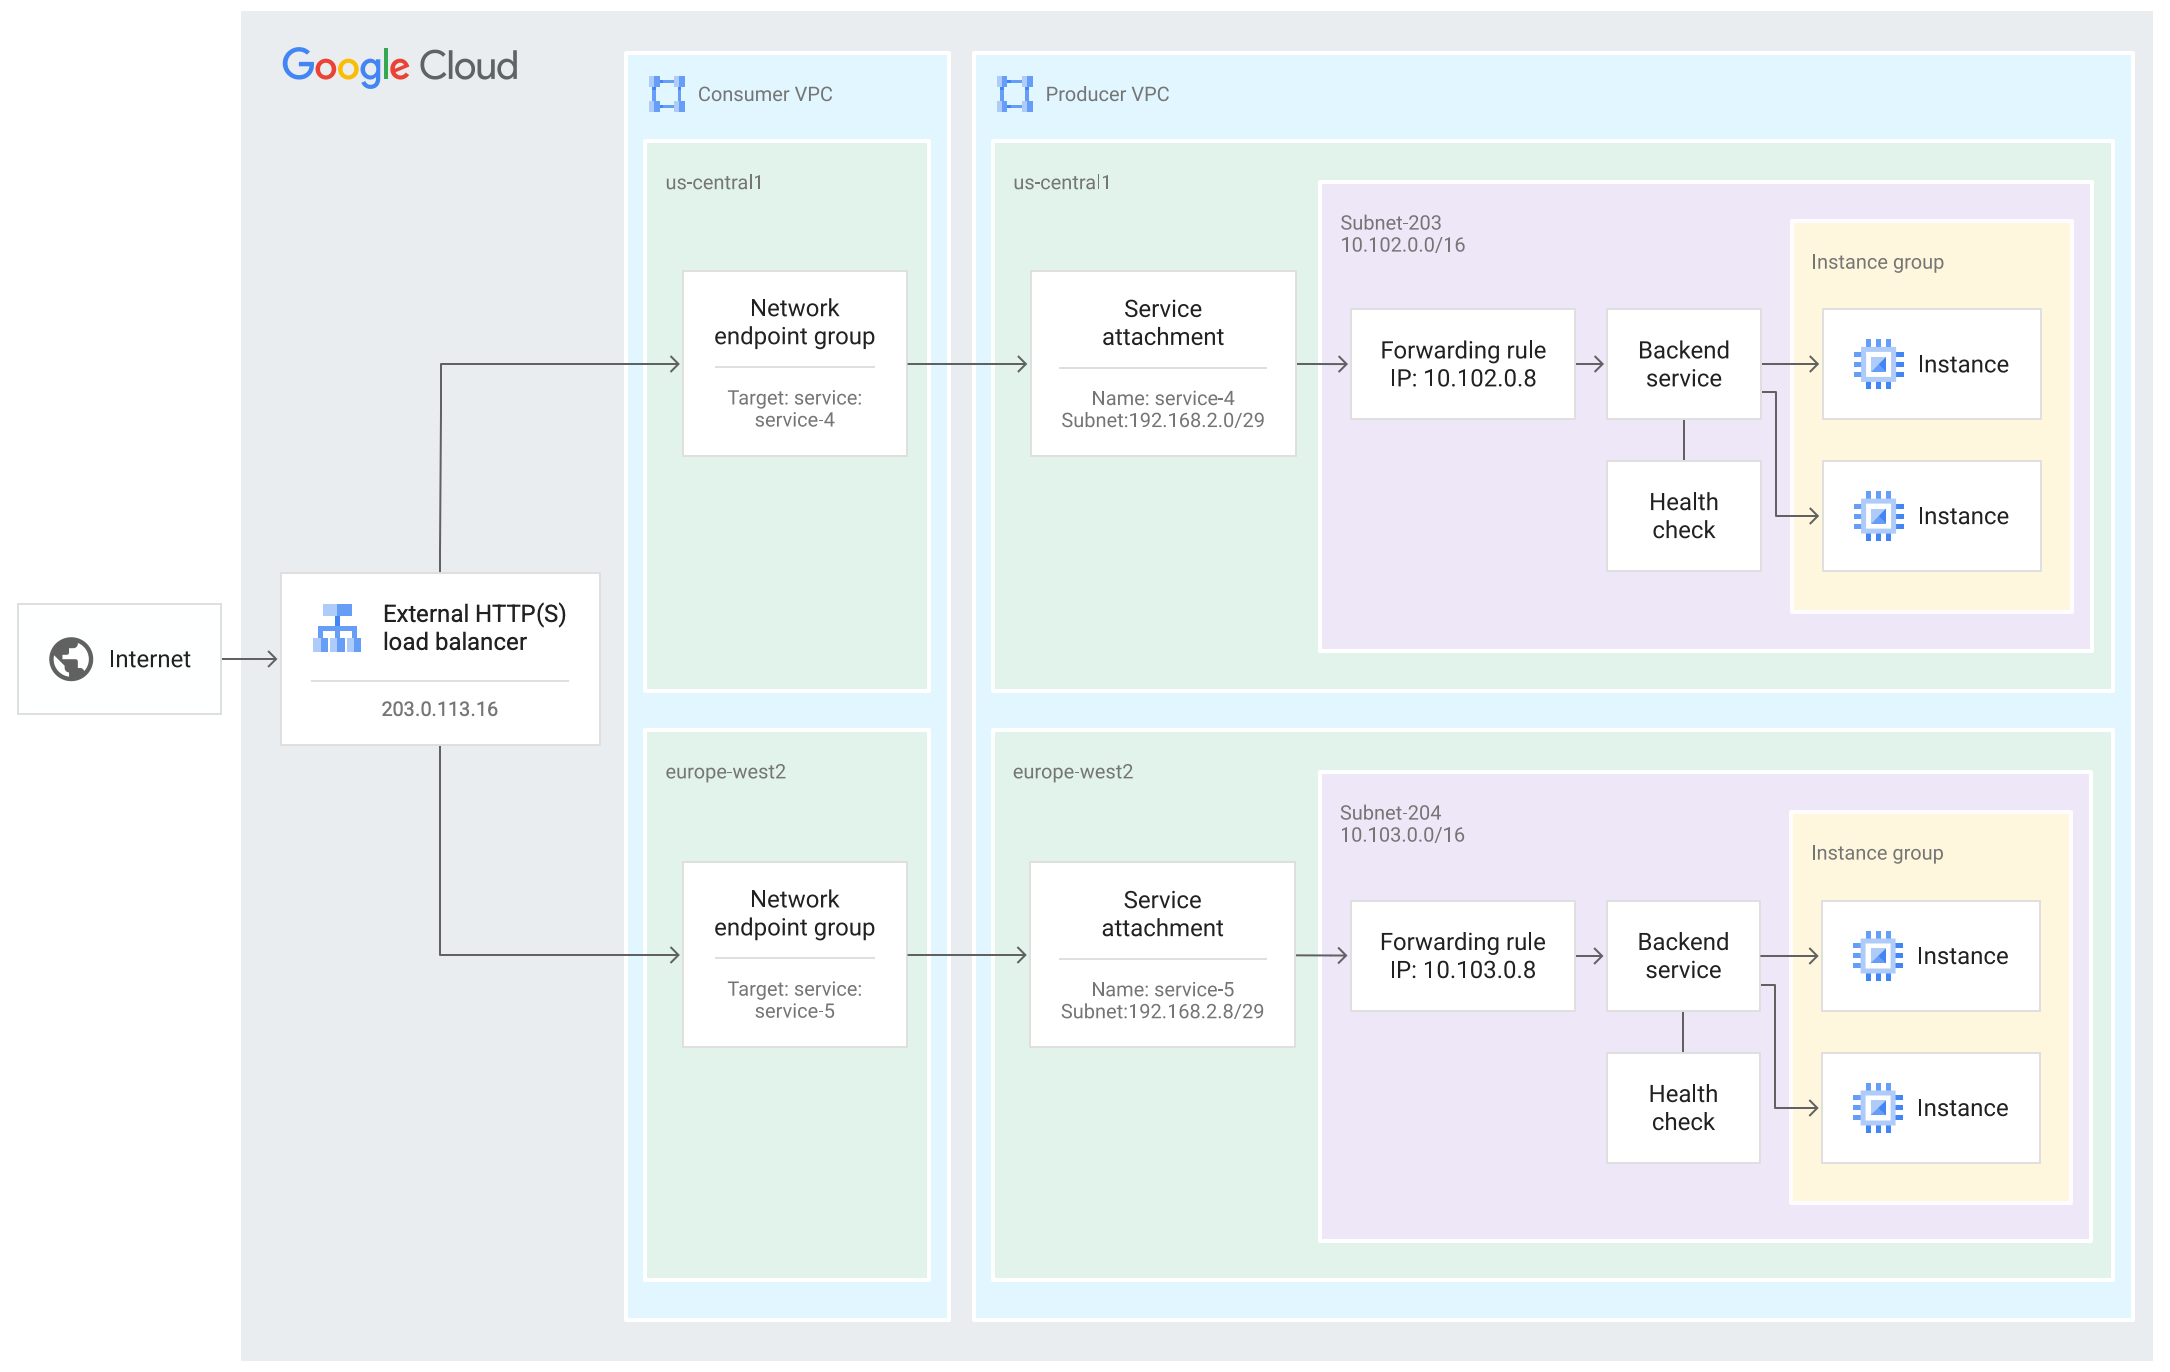
使用全域外部應用程式負載平衡器,可讓具備網際網路存取權的服務消費者,將流量傳送至服務生產者的虛擬私有雲網路中的服務。由於服務部署在多個區域,因此消費者負載平衡器可將流量轉送至替代區域中已發布服務的正常執行個體 (按一下即可放大)。
如要進一步瞭解跨區域容錯移轉,請參閱下列文章:
IP 版本轉換
對於連至已發布服務 (服務連結) 的 Private Service Connect 端點,消費者轉送規則 IP 位址的 IP 版本會決定端點的 IP 版本,以及從端點傳出的流量。IP 位址可來自「僅限 IPv4」、「僅限 IPv6」或雙協定子網路。端點的 IP 版本可以是 IPv4 或 IPv6,但不能同時包含兩者。
對於已發布的服務,服務附件的 IP 版本取決於相關聯轉送規則或 Secure Web Proxy 執行個體的 IP 位址。這個 IP 位址必須與服務附件的 NAT 子網路堆疊類型相容。NAT 子網路可以是僅限 IPv4、僅限 IPv6 或雙協定子網路。如果 NAT 子網路是雙重堆疊子網路,系統會使用 IPv4 或 IPv6 位址範圍,但不會同時使用兩者。
Private Service Connect 不支援將 IPv4 端點連線至 IPv6 服務連結。在這種情況下,端點建立作業會失敗,並顯示下列錯誤訊息:
Private Service Connect forwarding rule with an IPv4 address
  cannot target an IPv6 service attachment.
以下是支援的設定可能組合:
- 從 IPv4 端點到 IPv4 服務附件
- 從 IPv6 端點到 IPv6 服務附件
-
IPv6 端點到 IPv4 服務附件
在此設定中,Private Service Connect 會自動在兩個 IP 版本之間轉換。
在 Private Service Connect 後端與服務連結之間的連線中,消費者和供應商轉送規則都必須使用 IPv4。
功能和相容性
在下表中,勾號表示支援該功能,沒有符號則表示不支援。
視所選的生產端負載平衡器而定,生產端服務可支援端點、後端或兩者存取。
支援端點
本節將摘要說明消費者和生產者使用端點存取已發布服務時,可用的設定選項。
用戶設定
下表根據目標生產端類型,摘要列出端點存取已發布服務時支援的設定選項和功能。
| 目標製作人 | 消費者設定 (端點) | ||||||
|---|---|---|---|---|---|---|---|
| 全球消費者存取權 | 混合存取 | 自動 DNS 設定 (僅限 IPv4) |
虛擬私有雲網路對等互連存取權 | NCC 連線傳播 (僅限 IPv4) | IPv4 端點支援的目標服務 | IPv6 端點支援的目標服務 | |
| 跨區域內部應用程式負載平衡器 |
|
|
|||||
| 內部直通式網路負載平衡器 | 只有在負載平衡器啟用全域存取權時 (已知問題) |
|
|
||||
| 內部通訊協定轉送 (目標執行個體) | 只有在供應商轉送規則啟用全域存取權時 (已知問題) |
|
|
||||
| 通訊埠對應服務 | 只有在生產端轉送規則啟用全域存取權時,才能使用這項功能 |
|
|
||||
| 區域性內部應用程式負載平衡器 | 只有在建立服務連結前,於負載平衡器上啟用全域存取權時,才能使用這項功能 |
|
|
||||
| 區域性內部 Proxy 網路負載平衡器 | 只有在建立服務連結前,於負載平衡器上啟用全域存取權時,才能使用這項功能 |
|
|
||||
| Secure Web Proxy |
|
|
|||||
製作人設定
下表摘要說明端點存取的已發布服務支援的設定選項和功能。
| 製作人類型 | 生產者設定 (已發布的服務) | |||
|---|---|---|---|---|
| 支援的製作人後端 | PROXY 通訊協定 (僅限 TCP 流量) | IP 版本 | ||
| 跨區域內部應用程式負載平衡器 |
|
|
||
| 內部直通式網路負載平衡器 |
|
|
||
| 內部通訊協定轉送 (目標執行個體) |
|
|
||
| 通訊埠對應服務 |
|
|
||
| 區域性內部應用程式負載平衡器 |
|
|
||
| 區域性內部 Proxy 網路負載平衡器 |
|
|
||
| Secure Web Proxy |
|
|
||
不同的負載平衡器支援不同的通訊埠設定;部分負載平衡器支援單一通訊埠,部分支援通訊埠範圍,部分則支援所有通訊埠。詳情請參閱「連接埠規格」。
支援後端
已發布服務的 Private Service Connect 後端需要兩個負載平衡器,分別是消費者負載平衡器和生產者負載平衡器。本節摘要說明消費者和生產者使用後端存取已發布服務時,可用的設定選項。
用戶設定
下表說明已發布服務的 Private Service Connect 後端支援哪些消費者負載平衡器,包括各個消費者負載平衡器可使用的後端服務通訊協定。消費者負載平衡器可以存取支援的供應商負載平衡器上代管的已發布服務。
| 消費者負載平衡器 | 通訊協定 | IP 版本 | 跨區域容錯移轉 |
|---|---|---|---|
|
IPv4 | ||
|
IPv4 | ||
|
附註:
|
|
IPv4 | |
|
如要將這個負載平衡器與 Private Service Connect NEG 建立關聯,請使用 Google Cloud CLI 或傳送 API 要求。 注意:不支援傳統版 Proxy 網路負載平衡器。 |
|
IPv4 | |
|
IPv4 | ||
|
IPv4 | ||
|
IPv4 | ||
|
IPv4 |
製作人設定
下表說明 Private Service Connect 後端支援的生產者負載平衡器設定,適用於已發布的服務。
| 製作人類型 | 生產者設定 (已發布的服務) | |||||
|---|---|---|---|---|---|---|
| 支援的製作人後端 | 轉送規則通訊協定 | 轉送規則通訊埠 | PROXY 通訊協定 | IP 版本 | 複合健康狀態支援 | |
| 跨區域內部應用程式負載平衡器 |
|
|
支援單個、多個或所有通訊埠 | IPv4 | ||
| 內部直通式網路負載平衡器 |
|
|
請參閱「供應商通訊埠設定」一節。 | IPv4 | ||
| 區域性內部應用程式負載平衡器 |
|
|
支援單一通訊埠 | IPv4 | ||
|
注意:系統不支援來自消費者全域外部應用程式負載平衡器的連線。 |
|
|
支援單一通訊埠 | IPv4 | ||
| Secure Web Proxy |
|
|
不適用 | IPv4 | ||
供應商通訊埠設定
使用 Private Service Connect 發布內部直通式網路負載平衡器時,使用 Private Service Connect 後端存取服務的消費者,需要知道與服務通訊時要使用的連接埠。為生產者內部直通式網路負載平衡器建立轉送規則時,請注意下列事項:
- 建議您向消費者說明在生產者轉送規則中使用的連接埠,以便他們建立 NEG 時指定該連接埠。
如果消費者在建立 NEG 時未指定生產者通訊埠,系統會根據生產者轉送規則設定判斷生產者通訊埠:
- 如果生產者轉送規則使用單一通訊埠,消費者後端會使用相同的通訊埠。
如果服務供應商轉送規則使用多個通訊埠,則適用下列事項:
- 如果包含通訊埠
443,消費者後端會使用通訊埠443。 - 如果未納入通訊埠
443,消費者後端會使用清單中的第一個通訊埠 (清單會先依字母順序排序)。舉例來說,如果您指定通訊埠80和通訊埠1111,則消費者後端會使用通訊埠1111。 變更生產者後端使用的連接埠,可能會導致消費者服務中斷。
舉例來說,假設您建立的已發布服務具有轉送規則,使用通訊埠
443和8443,後端 VM 則在通訊埠443和8443上回應。消費者後端連線至這項服務時,會使用通訊埠443進行通訊。如果將後端 VM 變更為僅在連接埠
8443上回應,取用者後端就無法再連線至已發布的服務。
- 如果包含通訊埠
如果生產者轉送規則使用所有連接埠,服務消費者必須在建立 NEG 時指定生產者連接埠。如果未指定連接埠,取用者後端會使用連接埠
1,但這無法運作。
服務可變動性
您可以更新服務附件的目標服務,不必重新建立服務附件。如要這麼做,請更新服務連結,以指定新的目標服務。
更新期間不會刪除或重新建立消費者連線,且每個連線都會保留 Private Service Connect 連線 ID (pscConnectionId)。不過,更新期間流量會短暫中斷。更新完成後,流量會恢復流動,製作人或消費者不必採取進一步行動。
更換目標服務時,請注意下列限制:
- 服務連結必須與目標服務建立關聯。
- 新目標服務的虛擬私有雲網路、區域和 IP 版本必須與先前的服務相同。
- 如果服務連結有來自使用 Private Service Connect 後端的消費者連線,您就無法更新連接埠對應目標服務。
- 新舊目標服務的全域存取設定 (
allow-psc-global-access) 必須一致。如要變更全域存取權,請先更新服務附件,參照新的目標服務,然後在個別作業中更新服務的全域存取權屬性。 - 如要更新為或更新自內部通訊協定轉送目標服務,請務必使用 gcloud CLI 或傳送 API 要求。
下表列出支援的原始和新目標服務組合。勾號表示支援更換,「否」符號表示不支援。
| 原始目標服務 | 新增目標服務 | ||||||
|---|---|---|---|---|---|---|---|
| 內部直通式網路負載平衡器 | 內部通訊協定轉送 (目標執行個體) | 通訊埠對應服務 | 區域性內部應用程式負載平衡器 | 區域性內部 Proxy 網路負載平衡器 | 跨區域內部應用程式負載平衡器 | Secure Web Proxy | |
| 內部直通式網路負載平衡器 | |||||||
| 內部通訊協定轉送 (目標執行個體) | |||||||
| 通訊埠對應服務 | |||||||
| 區域性內部應用程式負載平衡器 | |||||||
| 區域性內部 Proxy 網路負載平衡器 | |||||||
| 跨區域內部應用程式負載平衡器 | |||||||
| Secure Web Proxy | |||||||
Shared VPC
服務專案管理員可以在 Shared VPC 服務專案中建立服務附件,連線至共用虛擬私有雲網路中的資源。
設定方式與一般服務附件相同,但有以下例外狀況:
- 供應商負載平衡器的轉送規則會與 Shared VPC 虛擬私有雲網路中的 IP 位址建立關聯。轉送規則的子網路必須與服務專案共用。
- 服務附件會使用 Shared VPC 網路的 Private Service Connect 子網路。這個子網路必須與服務專案共用。
記錄
您可以在含有後端 VM 的子網路上啟用虛擬私有雲流量記錄。記錄會顯示後端 VM 與 Private Service Connect 子網路中 IP 位址之間的流程。
VPC Service Controls
VPC Service Controls 和 Private Service Connect 彼此相容。如果部署 Private Service Connect 端點的虛擬私有雲網路位於 VPC Service Controls 範圍內,該端點也會屬於同一個範圍。透過端點存取的任何VPC Service Controls 支援服務,都須遵守該 VPC Service Controls 範圍的政策。
建立端點時,系統會在消費者和生產者專案之間發出控制層 API 呼叫,以建立 Private Service Connect 連線。在不在同一個 VPC Service Controls perimeter 的消費者和生產者專案之間建立 Private Service Connect 連線時,不需要透過輸出政策明確授權。透過端點與 VPC Service Controls 支援的服務通訊時,會受到 VPC Service Controls perimeter 保護。
查看消費者連線資訊
根據預設,Private Service Connect 會將用戶端的來源 IP 位址,轉換為服務供應商虛擬私有雲網路中某個 Private Service Connect 子網路的位址。如要查看消費者的原始來源 IP 位址,可以在發布服務時啟用 Proxy 通訊協定。Private Service Connect 支援 PROXY 通訊協定第 2 版。
並非所有服務都支援 Proxy 通訊協定。詳情請參閱「功能和相容性」。
啟用 PROXY 通訊協定後,您可以從 PROXY 通訊協定標頭取得用戶的來源 IP 位址和 PSC 連線 ID (pscConnectionId)。
Proxy 通訊協定標頭的格式取決於消費者端點的 IP 版本。如果服務附件的負載平衡器有 IPv6 位址,消費者可以同時使用 IPv4 和 IPv6 位址連線。設定應用程式,接收並讀取要接收流量的 IP 版本專用的 PROXY 通訊協定標頭。
如果消費者流量是透過傳播連線流動,消費者的來源 IP 位址和 PSC 連線 ID 會參照傳播的 Private Service Connect 端點。
為服務附件啟用 Proxy 通訊協定後,這項變更只會套用至新連線。現有連線不包含 PROXY 通訊協定標頭。
啟用 Proxy 通訊協定後,請參閱後端網頁伺服器軟體的說明文件,瞭解如何剖析及處理用戶端連線 TCP 酬載中的 Proxy 通訊協定標頭。如果服務附件已啟用 Proxy 通訊協定,但後端網路伺服器未設為處理 Proxy 通訊協定標頭,網路要求可能會格式錯誤。如果要求格式錯誤,伺服器就無法解讀要求。
Private Service Connect 連線 ID (pscConnectionId) 會以類型長度值 (TLV) 格式編碼至 PROXY 通訊協定標頭中。
| 欄位 | 欄位長度 | 欄位值 |
|---|---|---|
| 類型 | 1 個位元組 | 0xE0 (PP2_TYPE_GCP)
|
| 長度 | 2 個位元組 | 0x8 (8 個位元組) |
| 值 | 8 個位元組 | 網路順序的 8 位元組 pscConnectionId |
您可以從取用端轉送規則或生產端服務附件中查看 8 位元組的 pscConnectionId 值。
在特定時間點,所有有效連線的 pscConnectionId 值都是全域不重複。不過,在下列情況下,pscConnectionId 可能會重複使用:
在特定虛擬私有雲網路中,如果您刪除端點 (轉送規則),並使用相同 IP 位址建立新端點,系統可能會使用相同的
pscConnectionId值。如果刪除含有端點 (轉送規則) 的虛擬私有雲網路,經過七天的等待期後,用於這些端點的
pscConnectionId值可能會用於其他虛擬私有雲網路中的不同端點。
您可以使用 pscConnectionId 值進行偵錯,並追蹤封包來源。
您可從生產端服務連結取得另一個 16 位元組的 Private Service Connect 服務連結 ID (pscServiceAttachmentId)。pscServiceAttachmentId 值是全域專屬 ID,用於識別 Private Service Connect 服務連結。您可以使用 pscServiceAttachmentId 值進行顯示和偵錯。PROXY 通訊協定標頭不會包含這個值。
定價
如要瞭解 Private Service Connect 的定價,請參閱 VPC 定價頁面。
配額
可存取生產者虛擬私有雲網路的 Private Service Connect 端點和傳播連線總數 (來自任何消費者),會受到 PSC ILB consumer forwarding rules per producer VPC network 配額控管。
即使相關聯的服務連結已刪除,或設定為拒絕連線,端點仍會計入這項配額,直到刪除為止。即使 NCC 中樞停用連線傳播功能,或已刪除傳播連線的輪輻,只要相關聯的端點未刪除,傳播連線就會計入這項配額。
內部部署存取
您可以使用端點存取 Private Service Connect 服務。您可以透過支援的已連線地端部署主機存取這些端點。詳情請參閱「透過地端部署主機存取端點」。
限制
發布的服務有下列限制:
- 系統不支援設定
多個通訊協定
L3_DEFAULT的負載平衡器。 - Packet Mirroring無法鏡像處理 Private Service Connect 已發布服務的流量。
- 如要建立指向轉送規則的服務附件,並用於內部通訊協定轉送,請使用 Google Cloud CLI 或 API。
如要查看問題和解決方法,請參閱已知問題。