


Zugriff auf regionale und multiregionale Google APIs über Endpunkte
Auf dieser Seite finden Sie eine Übersicht darüber, wie Sie Private Service Connect-Endpunkte verwenden, um auf regionale und multiregionale Endpunkte für unterstützte Google APIs zuzugreifen.
Verwenden Sie regionale oder multiregionale Endpunkte, wenn Sie dafür sorgen möchten, dass Daten bei der Übertragung in einer bestimmten Region oder Multiregion bleiben. Weitere Informationen finden Sie unter Übersicht über denGoogle Cloud -API-Endpunkt.
Informationen zu anderen Private Service Connect-Konfigurationen finden Sie unter Private Service Connect – Übersicht.
Features und Kompatibilität
In dieser Tabelle sind die Features zusammengefasst, die von Endpunkten unterstützt werden, die für den Zugriff auf regionale Endpunkte für Google APIs verwendet werden.
| Konfiguration | Details |
|---|---|
| Nutzerkonfiguration (Endpunkt) | |
| Globale Reichweite | Wenn der globale Zugriff aktiviert ist |
| Cloud Interconnect-Traffic | |
| Cloud VPN-Traffic | |
| Zugriff über VPC-Netzwerk-Peering | |
| Verbindungsweitergabe über NCC | Nur IPv4 |
| DNS-Konfiguration | Manuelle DNS-Konfiguration |
| IP-Version | IPv4 oder IPv6 |
| Ersteller | |
| Unterstützte Dienste | Unterstützte regionale Google APIs |
Spezifikationen
- Öffentliche Hostnamen für regionale Endpunkte haben die folgenden Formate:
SERVICE.REGION.rep.DOMAIN. Öffentliche Hostnamen für multiregionale Endpunkte haben das folgende Format:
SERVICE.MULTI_REGION.rep.DOMAIN.Wir empfehlen, die öffentlichen Hostnamen zu verwenden, um den Zieldienst in Ihrer Private Service Connect-Endpunktkonfiguration anzugeben.
Das Subnetz, das Sie beim Erstellen eines Endpunkts angeben, ist ein reguläres Subnetz. Die dem Endpunkt zugewiesene IP-Adresse ist eine regionale interne IP-Adresse.
Auf Endpunkte kann standardmäßig nur von Clients zugegriffen werden, die sich in derselben Region und demselben VPC-Netzwerk (oder freigegebene VPC-Netzwerk) wie der Endpunkt befinden. Informationen zum Bereitstellen von Endpunkten in anderen Regionen finden Sie unter Globaler Zugriff.
Informationen zum Erstellen dieser Konfiguration in einem freigegebene VPC-Netzwerk finden Sie unter Gemeinsam genutzte VPC.
Architektur
Private Service Connect-Endpunkte mit einem regionalen oder multiregionalen Endpunktziel verweisen auf einen Dienstanhang, der von Google erstellt wurde, um Traffic an den Dienst weiterzuleiten.
- Regionale Endpunkte: Der Traffic wird an den regionalen Dienstendpunkt in derselben Region wie der Private Service Connect-Endpunkt weitergeleitet.
- Multiregionale Endpunkte: Der Private Service Connect-Endpunkt ist regional (erstellt in einer bestimmten Region, z. B.
us-central1), aber das Ziel ist multiregional (z. B.us). Der Traffic vom regionalen Private Service Connect-Endpunkt wird per Load Balancing an ein regionales Frontend weitergeleitet. Das regionale Frontend kann sich in einer der Regionen befinden, die dem multiregionalen Ziel zugeordnet sind.
Clients in derselben Region wie der Endpunkt können Traffic an den Endpunkt senden. Sie können auch über verbundene Netzwerke in derselben Region auf den Endpunkt zugreifen. Wenn Sie von anderen Regionen aus auf den Endpunkt zugreifen möchten, konfigurieren Sie den globalen Zugriff.
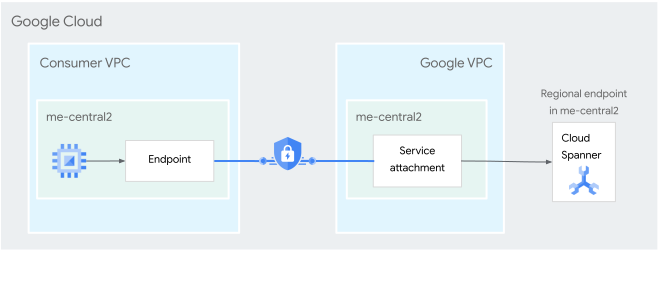
Abbildung 1. Mit einem Endpunkt können Dienstnutzer Traffic vom VPC-Netzwerk des Nutzers über einen von Google verwalteten Dienstanhang an regionale Dienstendpunkte für unterstützte Google APIs senden (zum Vergrößern klicken).
Globaler Zugriff
Wenn Sie einen Endpunkt erstellen, können Sie den globalen Zugriff konfigurieren. Mit dem globalen Zugriff können Clients in anderen Regionen auf den Endpunkt zugreifen. Der Endpunkt ist auch über verbundene Netzwerke zugänglich.
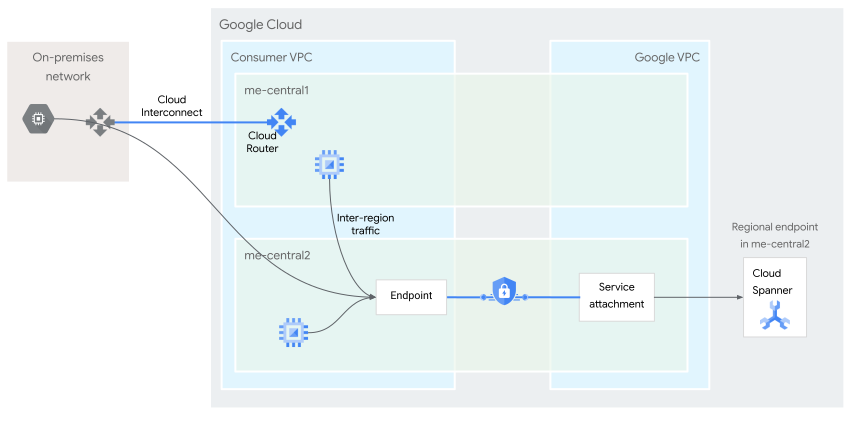
Abbildung 2. Auf einen Endpunkt mit aktiviertem globalen Zugriff können Clients in einer anderen Region zugreifen, einschließlich Clients in verbundenen Netzwerken (zum Vergrößern anklicken).
Unterstützte Regionen und Dienste
Eine Liste der unterstützten Regionen und Dienste finden Sie unter Regionale Dienstendpunkte.
DNS-Konfiguration und -Auflösung
Wenn Sie einen Private Service Connect-Endpunkt erstellen, der auf einen regionalen oder multiregionalen Endpunkt abzielt, müssen Sie einen DNS-Eintrag in einer privaten DNS-Zone erstellen, um Anfragen an ihn zu senden. Wenn Sie beispielsweise einen Private Service Connect-Endpunkt erstellen, der auf storage.us-east1.rep.googleapis.com verweist, müssen Sie einen privaten DNS-Eintrag für den Hostnamen storage.us-east1.rep.googleapis.com erstellen, der auf die IP-Adresse Ihres Private Service Connect-Endpunkts verweist.
Wenn ein Client nach storage.us-east1.rep.googleapis.com sucht und dieser Hostname nicht in einer privaten DNS-Zone vorhanden ist, wird die Abfrage an die öffentlichen DNS-Server von Google weitergeleitet. Die öffentlichen DNS-Server antworten mit der öffentlichen IP-Adresse des regionalen oder multiregionalen Endpunkts, nicht mit der internen IP-Adresse des Private Service Connect-Endpunkts.
Wenn Sie von Clients in Hybridnetzwerken auf den Private Service Connect-Endpunkt zugreifen, ist eine zusätzliche Konfiguration erforderlich, damit die Hybridclients den Hostnamen des Private Service Connect-Endpunkts korrekt auflösen können. Weitere Informationen finden Sie unter Zugriff auf Endpunkte über Hybridnetzwerke.
Gemeinsam genutzte VPC
Dienstprojektadministratoren können Private Service Connect-Endpunkte in Dienstprojekten mit freigegebene VPC erstellen, die IP-Adressen aus gemeinsam genutzten VPC-Netzwerken verwenden.
Im Allgemeinen empfehlen wir, Weiterleitungsregeln und die entsprechenden Adressressourcen im selben Google Cloud -Projekt zu erstellen. Wenn Sie dasselbe Projekt verwenden, können Sie Probleme vermeiden, die beim Löschen eines Projekts auftreten können.
Wenn Sie einen Endpunkt in einem Dienstprojekt erstellen und eine reservierte statische IP-Adresse in der Konfiguration verwenden, verwenden oder erstellen Sie eine Adressressource im Dienstprojekt. Die Adressressource kann auf eine IP-Adresse aus einem Subnetz im Hostprojekt oder aus dem Dienstprojekt verweisen, wenn es Subnetze enthält.
Wir empfehlen nicht, eine Adressressource aus einem Hostprojekt zu verwenden, um einen Endpunkt in einem Dienstprojekt zu erstellen.
Sie müssen die gcloud CLI oder die API verwenden, um einen Endpunkt in einem Dienstprojekt zu erstellen. Für diese Konfiguration sind zusätzliche Berechtigungen erforderlich.
Weitere Informationen finden Sie unter Regionalen Private Service Connect-Endpunkt in einem Dienstprojekt mit freigegebene VPC erstellen.
Preise
Preisinformationen finden Sie unter Virtual Private Cloud-Preise.
Kontingente
Weitere Informationen finden Sie unter Kontingente und Limits im Abschnitt Anzahl der regionalen Endpunkte pro Projekt und Region.
Nächste Schritte
- Erstellen Sie einen Private Service Connect-Endpunkt, um auf regionale oder multiregionale Google APIs zuzugreifen.
- Weitere Informationen zu Private Service Connect