


במאמר הזה מוסבר איך להתחבר למכונה של Cloud SQL דרך רשתות של ענן וירטואלי פרטי (VPC) שמקושרות באופן טרנזיטיבי.
השיטה המומלצת לחיבור מכונת Cloud SQL לכמה רשתות VPC היא להשתמש ב-Private Service Connect.
אם במכונה של Cloud SQL אפשר להשתמש רק בגישה לשירותים פרטיים כדי להתחבר לרשת פרטית, יש לכם את האפשרויות הבאות לחיבור המכונה של Cloud SQL לכמה רשתות VPC:
- חיבור באמצעות נתיבים מותאמים אישית שמפורסמים
- חיבור באמצעות שרת proxy מתווך (SOCKS5)
- התחברות באמצעות Cloud SQL Auth Proxy כשירות
התחברות באמצעות Private Service Connect
באמצעות Private Service Connect אתם יכולים להתחבר לכמה רשתות VPC בפרויקטים או בארגונים שונים. אתם יכולים להשתמש ב-Private Service Connect כדי להתחבר למכונה ראשית או לכל אחת מהרפליקות לקריאה בלבד שלה. מידע נוסף על Private Service Connect זמין במאמר סקירה כללית על Private Service Connect.
כדי להגדיר מכונה של Cloud SQL להתחברות לכמה רשתות VPC באמצעות Private Service Connect, קראו את המאמר הגדרת Private Service Connect.
חיבור באמצעות נתיבים מותאמים אישית שהוגדרו
אתם יכולים להשתמש ב-Cloud Router כדי להגדיר מסלולים מותאמים אישית שמפורסמים בין שתי רשתות שעוברות דרך VPC ביניים, כדי לחבר כמה רשתות VPC למכונה של Cloud SQL. שתי רשתות ה-VPC צריכות להיות מחוברות באמצעות רשת וירטואלית פרטית (VPN), Cloud Interconnect או כל רשת אחרת שנתמכת על ידי Cloud Router.
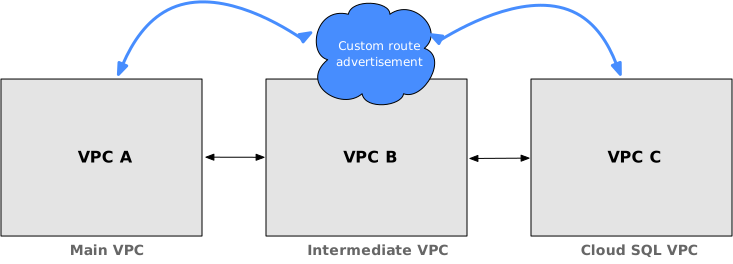
עם מסלולים מותאמים אישית שמוכרזים, רשת ה-VPC של Cloud SQL, VPC C, מחוברת לרשת ה-VPC הראשית, VPC A, באמצעות רשת VPC ביניים, VPC B. אפשר להגדיר נתיבים משותפים בין הרשתות האלה בדרכים הבאות:
אפשר להשתמש ב-Cloud Router כדי לפרסם באופן ידני מסלולים בין שתי רשתות שעוברות דרך VPC ביניים. במאמר רשת מעבר מוסבר איך להגדיר את Cloud Router כך שיפרסם נתיבים באופן ידני.
אתם יכולים ליצור שני שערי HA VPN שמחוברים זה לזה כדי לגשר בין שתי רשתות ה-VPC השונות, ולהגדיר את Cloud Router כך שישתף את המסלולים ביניהן. למידע נוסף על הגדרת שערי HA VPN, קראו את המאמר יצירת שערי HA VPN לחיבור רשתות VPC.
מומלץ להשתמש בנתיבים מותאמים אישית שפורסמו כדי לחבר כמה רשתות VPC למכונה של Cloud SQL באמצעות Cloud Router.
חיבור באמצעות שרת proxy מתווך (SOCKS5)
אתם יכולים להגדיר שרת proxy מתווך, כמו SOCKS5, ב-VPC מתווך, יחד עם Cloud SQL Auth Proxy ב-VPC הראשי בין הלקוח לבין המכונה של Cloud SQL. כך מאפשרים לצומת הביניים להעביר תעבורה מוצפנת מ-Cloud SQL Auth Proxy אל מכונת Cloud SQL.
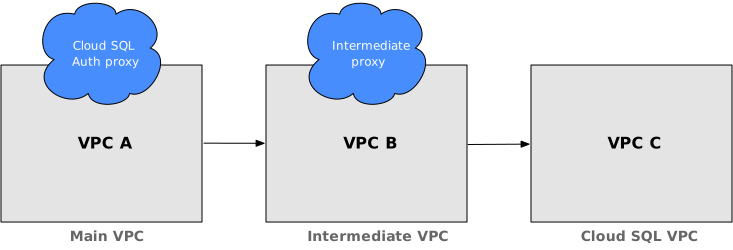
כדי להשתמש בשרת proxy מתווך כדי להתחבר למכונה של Cloud SQL מכמה רשתות VPC, פועלים לפי השלבים הבאים:
בלקוח החיצוני, מתקינים את ה-CLI של gcloud.
במכונת ה-VM המתווכת, מתקינים, מגדירים ומריצים שרת SOCKS. דוגמה לשרת כזה היא Dante, פתרון פופולרי בקוד פתוח.
מגדירים את השרת כך שייקשר לממשק הרשת
ens4של המכונה הווירטואלית, גם לחיבורים חיצוניים וגם לחיבורים פנימיים. לחיבורים פנימיים, מציינים יציאה כלשהי.מגדירים את חומת האש של ה-VPC כדי לאפשר תעבורת TCP מכתובת ה-IP או הטווח המתאימים ליציאה שהוגדרה בשרת SOCKS.
במחשב הלקוח החיצוני, מורידים ומתקינים את Cloud SQL Auth Proxy.
בלקוח החיצוני, מפעילים את Cloud SQL Auth Proxy.
מכיוון שהגדרתם את המכונה לשימוש בכתובת IP פנימית, כשאתם מפעילים את Cloud SQL Auth Proxy, אתם צריכים לספק את האפשרות
--private-ip.בנוסף, מגדירים את משתנה הסביבה
ALL_PROXYלכתובת ה-IP של מכונת ה-VM המתווכת ומציינים את היציאה שבה שרת ה-SOCKS משתמש. לדוגמה,ALL_PROXY=socks5://VM_IP_ADDRESS:SOCKS_SERVER_PORT..אם אתם מתחברים מ-VPC מקושר, השתמשו בכתובת ה-IP הפנימית של המכונה הווירטואלית המתווכת. אחרת, השתמשו בכתובת ה-IP החיצונית שלה.
בלקוח החיצוני, בודקים את החיבור באמצעות
mysql.
התחברות באמצעות Cloud SQL Auth Proxy כשירות
אתם יכולים להתקין ולהריץ את Cloud SQL Auth Proxy ב-VPC המתווך במקום בלקוח החיצוני, ולהפעיל חיבורים מאובטחים על ידי התאמה שלו לשרת proxy שמודע לפרוטוקול, שנקרא גם מאגר חיבורים. דוגמאות למאגרי חיבורים כוללות את PGbouncer או Pgpool-II(רק ל-PostgreSQL).
שיטת החיבור הזו מאפשרת לאפליקציות להתחבר ישירות ובאופן מאובטח ל-pooler באמצעות SSL מוגדר. מאגר החיבורים מעביר שאילתות של מסדי נתונים למכונה של Cloud SQL באמצעות Cloud SQL Auth Proxy.