


A Proteção de Dados Sensíveis inclui diferentes tipos de métodos que podem ser usados para inspecionar, transformar (desidentificar), descobrir e classificar dados. Usando esses métodos, é possível verificar dados dentro e fora do Google Cloud e otimizar o comportamento da Proteção de Dados Sensíveis para diferentes tipos de cargas de trabalho.
A Proteção de Dados Sensíveis oferece os seguintes tipos de método:
Métodos de inspeção e desidentificação
Nesta seção, descrevemos os métodos que podem ser usados para localizar e, opcionalmente, desidentificar cada dado que corresponda a um tipo de informação listado na sua configuração de inspeção.
Métodos de conteúdo
Os métodos de conteúdo são síncronos e sem estado. Os dados a serem inspecionados ou transformados são enviados diretamente na solicitação para a API DLP. As descobertas da inspeção da Proteção de Dados Sensíveis ou os dados transformados são retornados na resposta da API. Os dados da solicitação são criptografados em trânsito e não são armazenados.
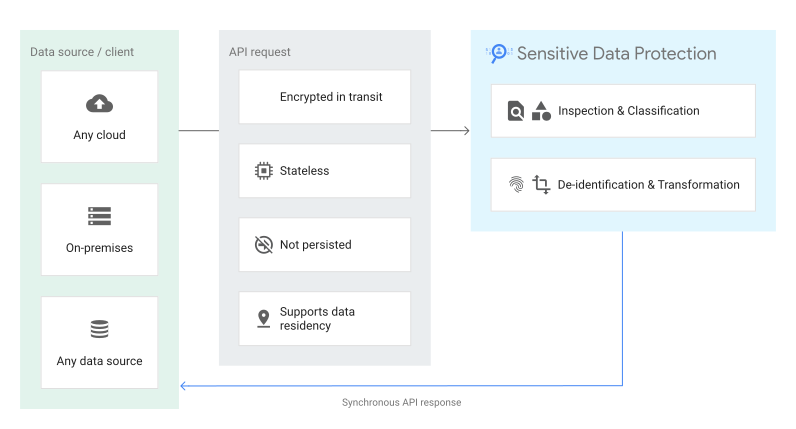
Quando usar métodos de conteúdo
Veja alguns casos de uso comuns:
- Inspecionar a entrada do usuário em tempo real: faça a verificação síncrona de campos de formulário, mensagens de chat ou envios de feedback em aplicativos da Web e para dispositivos móveis antes de armazenar dados em bancos de dados.
- Mascare textos sensíveis antes do processamento externo: remova a identificação ou oculte tokens sensíveis de strings de texto de forma síncrona antes de transmitir o conteúdo para APIs de terceiros ou modelos de linguagem grandes (LLMs).
- Ocultar dados sensíveis de imagens enviadas: ofusque textos sensíveis em formatos de imagem (como JPEG, PNG ou TIFF) sobrepondo retângulos opacos nas PII detectadas antes de mostrar ou armazenar a imagem.
- Reidentificar dados tokenizados sob demanda: remova o token de tokens pseudonimizados anteriormente em fluxos de trabalho autorizados do lado do servidor quando um usuário comercial autenticado precisar de acesso ao texto simples original.
- Validar a privacidade de dados em aplicativos do lado do cliente: execute verificações de privacidade sem estado em endpoints sem provisionar repositórios de armazenamento em nuvem ou configurar a infraestrutura de jobs de back-end.
Para saber mais, explore a referência da API REST para métodos de conteúdo:
Métodos de armazenamento
Os métodos de armazenamento são projetados para inspecionar dados armazenados em Google Cloud em sistemas
como Cloud Storage, BigQuery e
Firestore no modo Datastore (Datastore). Para ativar a inspeção de armazenamento, crie um job da Proteção de Dados Sensíveis usando o recurso dlpJobs. Cada job é executado como um serviço gerenciado para inspecionar dados e, em seguida, realizar ações da Proteção de Dados Sensíveis, como salvar ou publicar descobertas. Além dessas ações opcionais, a Proteção de Dados Sensíveis cria e armazena detalhes sobre o job, incluindo status do job, bytes verificados e descobertas de resumo por infoType. É possível gerenciar jobs usando a API DLP ou
a proteção de dados sensíveis no consoleGoogle Cloud .
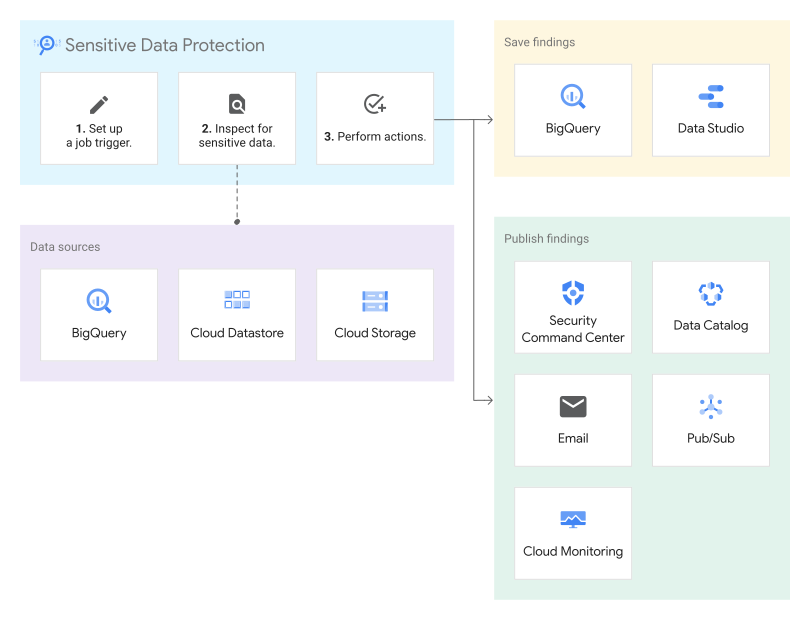
Quando usar métodos de armazenamento
Veja alguns casos de uso comuns:
- Verificar tabelas analíticas em grande escala: inspecione conjuntos de dados de petabytes no BigQuery usando a verificação em lote distribuída e sem servidor.
- Auditoria de repositórios de arquivos não estruturados: inspecione documentos, arquivos e arquivos de mídia armazenados em buckets do Cloud Storage para localizar dados sensíveis não criptografados ou mal posicionados.
- Acompanhar resultados e tendências históricas de verificação: mantenha descobertas detalhadas de inspeção diretamente em tabelas do BigQuery para acompanhar descobertas ao longo do tempo e gerar rastros de auditoria de compliance.
- Acionar fluxos de trabalho de correção orientados por eventos: transmita eventos de conclusão da verificação e alertas de descobertas de alto risco para o Pub/Sub e inicie playbooks de resposta de segurança automatizados.
- Amostre grandes conjuntos de dados para ter eficiência de custos: configure limites de amostragem ou de linhas para estimar a postura de risco de dados em grandes bancos de dados sem verificar conjuntos de dados inteiros.
Para saber mais, consulte a referência da API REST para o recurso
projects.dlpJobs. Especifique os detalhes de armazenamento no objeto StorageConfig.
Métodos híbridos
Métodos híbridos são um conjunto de métodos de API assíncronos que permitem verificar payloads de dados enviados de praticamente qualquer origem para buscar por informações confidenciais e armazenar as descobertas em Google Cloud. Os métodos híbridos são semelhantes aos métodos de conteúdo, no sentido que os dados que você quer inspecionar são incluídos em uma ou mais solicitações de inspeção. No entanto, ao contrário dos métodos de conteúdo, os métodos híbridos não retornam resultados de inspeção na resposta da API. Em vez disso, os resultados de inspeção são processados de maneira assíncrona do lado do servidor, e os resultados são tabelados e armazenados de maneira semelhante aos métodos de armazenamento.
Para ativar a inspeção híbrida, crie um job da Proteção de Dados Sensíveis usando o
recurso
dlpJobs. Cada job híbrido é executado como um serviço gerenciado para detectar solicitações de
inspeção e realiza ações da Proteção de Dados Sensíveis, como
salvar ou publicar descobertas. Além dessas ações opcionais,
a Proteção de Dados Sensíveis cria e armazena detalhes sobre o job, incluindo status do
job, bytes verificados e resumo da descobertas por InfoType. É possível gerenciar jobs
usando a API DLP ou a proteção de dados sensíveis no
consoleGoogle Cloud .
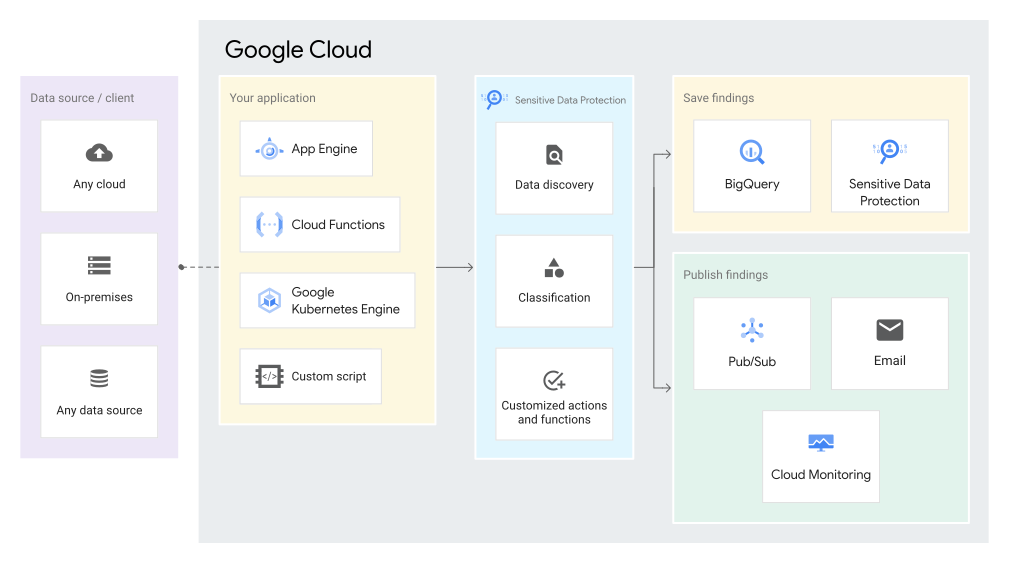
Quando usar métodos híbridos
Veja alguns casos de uso comuns:
- Inspecionar dados em ambientes híbridos e multicloud: transmita dados de bancos de dados locais, servidores bare-metal ou outros provedores de nuvem para a Proteção de Dados Sensíveis, mantendo os relatórios de descoberta centralizados emGoogle Cloud.
- Auditar pipelines de dados de aplicativos personalizados: envie dados de streaming de rastreadores, microsserviços ou pipelines de ETL personalizados para a Proteção de dados sensíveis sem gerenciar frotas de trabalhadores de scanner locais.
- Higienizar cargas de trabalho durante a migração para a nuvem: inspecione e tokenise continuamente recursos sensíveis durante a replicação de banco de dados em tempo real de sistemas legados para Google Cloud.
- Centralize os relatórios de compliance multicloud: agregue os resultados da inspeção em ambientes operacionais diferentes em um único conjunto de dados do BigQuery para governança unificada.
- Processar tipos de arquivos personalizados e formatos proprietários: extraia texto do lado do cliente de formatos binários proprietários e transmita os payloads extraídos para a Proteção de dados sensíveis para inspeção.
Para saber mais, consulte a referência da API REST para o recurso
projects.dlpJobs. Você especifica a fonte de dados no campo hybridOptions do objeto StorageConfig.
Métodos de descoberta
Com os métodos de descoberta, é possível configurar a descoberta de dados sensíveis para gerar perfis de dados. Os perfis de dados oferecem insights para ajudar você a determinar onde os dados sensíveis estão localizados na sua organização, que tipo de dados sensíveis você está armazenando e se esses dados têm controles de acesso.
É possível configurar a descoberta para verificar dados armazenados em Google Cloud em sistemas como BigQuery, Cloud SQL, Cloud Storage e Vertex AI. Se você tiver uma ativação do Security Command Center Enterprise, também poderá usar a Proteção de dados sensíveis para verificar dados de outros provedores de nuvem.
É possível especificar as ações que você quer que a Proteção de Dados Sensíveis realize após cada verificação de descoberta. Por exemplo, é possível enviar os resultados da verificação para outros Google Cloud serviços, como o Security Command Center e o Google Security Operations, para aumentar a visibilidade da postura de segurança de dados da sua organização. É possível configurar o serviço de descoberta para incluir tags nos recursos analisados e conceder ou negar automaticamente o acesso do IAM a eles. Também é possível exportar os perfis de dados para o BigQuery. Você pode conectar os perfis exportados ao Data Studio para acessar o relatório predefinido. Também é possível criar consultas e relatórios personalizados.
Para ativar a descoberta, crie um recurso
DiscoveryConfig. A descoberta é executada com base no escopo e na frequência definidos na configuração de descoberta. Para saber onde a Proteção de dados sensíveis armazena os perfis gerados, consulte Considerações sobre residência de dados.
É possível gerenciar as configurações de descoberta, os perfis de dados e as conexões do Cloud SQL usando a API DLP ou o consoleGoogle Cloud .
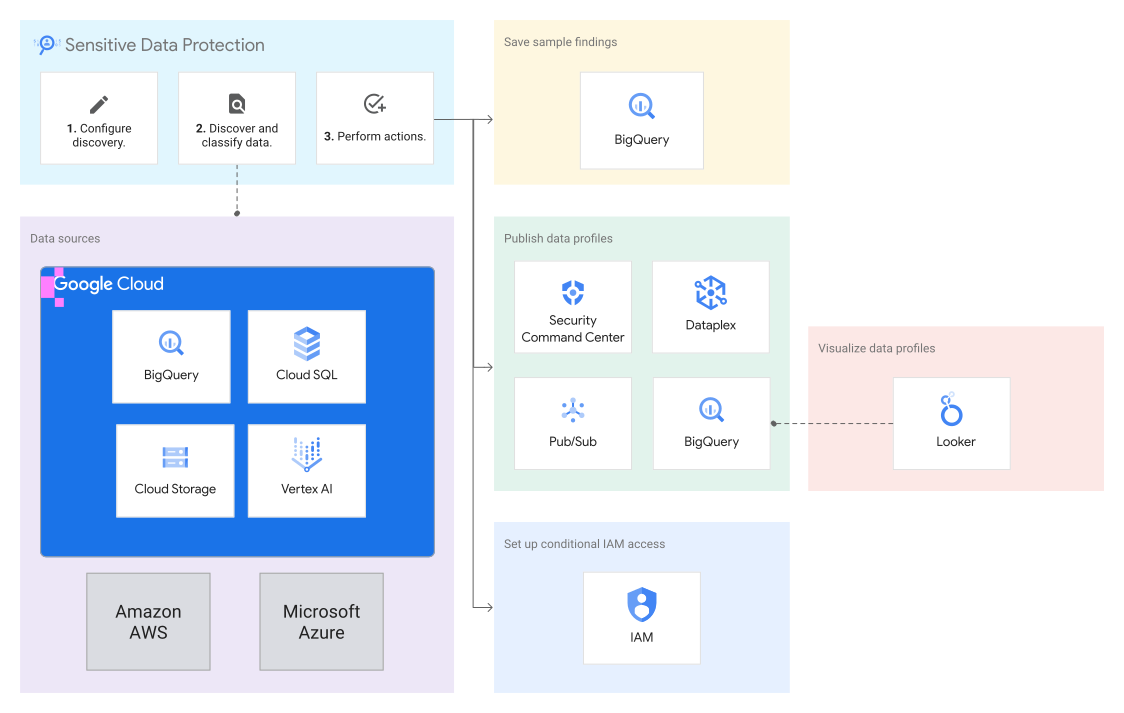
Quando usar métodos de descoberta
Veja alguns casos de uso comuns:
- Automatizar a descoberta de dados em toda a organização: faça a verificação e criação de perfil contínuas de todos os recursos de dados no BigQuery, Cloud SQL e Cloud Storage sem escrever jobs ou programações de verificação individuais.
- Identifique repositórios de dados de alto risco: gere pontuações de risco e sensibilidade de dados para tabelas e buckets e priorize iniciativas de proteção de dados e governança de dados.
- Aplique controles de acesso dinâmicos com tags de dados: marque automaticamente os recursos de perfil com base nos infoTypes descobertos para conceder ou restringir o acesso usando políticas do Identity and Access Management.
- Alimentar o gerenciamento de postura de segurança de dados: envie insights de perfil de descoberta para o Security Command Center e o Google Security Operations para correlacionar riscos de dados com ameaças à infraestrutura.
- Visualize a postura de compliance com painéis executivos: exporte perfis de dados para o BigQuery e conecte painéis predefinidos do Data Studio para monitorar a distribuição de dados sensíveis em toda a organização, pastas e projetos.
Para saber mais, consulte a referência da API REST para:
Configurações de descoberta
Conexões
As conexões são relevantes apenas para a descoberta do Cloud SQL.
Perfis de dados
organizations.locations.projectDataProfilesprojects.locations.projectDataProfilesorganizations.locations.fileStoreDataProfilesprojects.locations.fileStoreDataProfilesorganizations.locations.tableDataProfilesprojects.locations.tableDataProfilesorganizations.locations.columnDataProfilesprojects.locations.columnDataProfiles
A seguir
- Leia os guias de instruções para começar a inspecionar texto e imagens em busca de dados sensíveis, bem como editar dados sensíveis de textos e imagens:
- Para mais informações sobre a inspeção de armazenamento e como usar ações, consulte Como inspecionar dados confidenciais em armazenamento e bancos de dados.
- Para mais informações sobre a descoberta de dados sensíveis, consulte Perfis de dados.
- Confira os preços.