


Sensitive Data Protection 包含不同类型的方法,您可以使用这些方法来检查、转换(去标识化)、发现和分类数据。使用这些方法,您可以扫描 Google Cloud 内外部的数据,并针对不同类型的工作负载优化 Sensitive Data Protection 的行为。
Sensitive Data Protection 提供以下方法类型:
检查和去标识化方法
本部分介绍了可用于查找与检查配置中列出的信息类型匹配的每条数据的方法,以及(可选)对这些数据进行去标识化的方法。
内容方法
内容方法是同步的无状态方法。要检查或转换的数据将直接在请求中发送到 DLP API。 Sensitive Data Protection 检查发现结果或转换后的数据将在 API 响应中返回。请求数据在传输过程中会加密,因此不会存储。

何时使用内容方法
以下是一些常见使用场景:
- 实时检查用户输入:在将数据存储到数据库中之前,在 Web 应用和移动应用中同步扫描表单字段、聊天消息或反馈提交内容。
- 在外部处理之前遮盖敏感文本:在将内容传递给第三方 API 或大语言模型 (LLM) 之前,以同步方式对文本字符串中的敏感令牌进行去标识化或隐去处理。
- 隐去上传图片中的敏感数据:在显示或存储图片之前,通过在检测到的 PII 上叠加不透明的矩形,对图片格式(例如 JPEG、PNG 或 TIFF)中的敏感文本进行模糊处理。
- 按需重标识令牌化数据:在经过身份验证的业务用户需要访问原始明文时,在授权的服务器端工作流中对之前假名化的令牌进行去令牌化处理。
- 验证客户端应用中的数据隐私权:在端点上运行无状态隐私权检查,而无需预配云端存储空间存储库或配置后端作业基础架构。
如需了解详情,请参阅内容方法的 REST API 参考文档:
存储方法
存储方法旨在检查存储在 Google Cloud 中的数据,例如 Cloud Storage、BigQuery 和 Datastore 模式下的 Firestore (Datastore)。如需启用存储检查,请使用 dlpJobs 资源创建 Sensitive Data Protection 作业。每项作业都作为代管式服务运行,旨在检查数据,然后执行 Sensitive Data Protection 操作(例如保存或发布发现结果)。除了这些可选操作之外,Sensitive Data Protection 还会创建并存储作业详情,包括作业状态、扫描的字节数以及每个 infoType 的发现结果摘要。您可以在 Google Cloud 控制台中使用 DLP API 或 Sensitive Data Protection 管理作业。

何时使用存储方法
以下是一些常见使用场景:
- 扫描大规模分析表:使用分布式无服务器批量扫描功能检查 BigQuery 中的 PB 级数据集。
- 审核非结构化文件存储库:检查存储在 Cloud Storage 存储桶中的文档、归档文件和媒体文件,以查找未加密或放错位置的敏感数据。
- 跟踪历史扫描结果和趋势:将详细的检查结果直接持久保存到 BigQuery 表中,以便跟踪一段时间内的结果并生成合规性审核轨迹。
- 触发事件驱动的修复工作流:将扫描完成事件和高风险发现结果提醒流式传输到 Pub/Sub,以启动自动化安全响应 playbook。
- 对大型数据集进行抽样以提高成本效益:配置抽样限制或行限制,以便在不扫描整个数据集的情况下估计大型数据库的数据风险状况。
如需了解详情,请参阅 projects.dlpJobs 资源的 REST API 参考文档。您可以在 StorageConfig 对象中指定存储详细信息。
混合方法
混合方法是一组异步 API 方法,可让您扫描从几乎任何来源发送的数据的敏感信息并将其存储在 Google Cloud中。混合方法与内容方法的类似之处在于因为您要检查的数据包含在一个或多个检查请求中;但是,与内容方法不同的是,混合方法不会在 API 响应中返回检查结果。相反,检查结果在服务器端以异步方式进行处理,结果按标签形式存储,方式类似于存储方法。
如需启用混合检查,请使用 dlpJobs 资源创建 Sensitive Data Protection 作业。每项混合作业都作为代管式服务运行,旨在监听检查请求并执行 Sensitive Data Protection 操作(例如保存或发布发现结果)。除了这些可选操作之外,Sensitive Data Protection 还会创建并存储作业详情,包括作业状态、扫描的字节数以及每个 infoType 的发现结果摘要。您可以在 Google Cloud 控制台中使用 DLP API 或 Sensitive Data Protection 管理作业。

何时使用混合方法
以下是一些常见使用场景:
- 检查混合云和多云环境中的数据:将本地数据库、裸金属服务器或其他云服务提供商中的数据流式传输到 Sensitive Data Protection,同时将发现报告集中在Google Cloud中。
- 审核自定义应用数据流水线:将来自自定义爬网程序、微服务或 ETL 流水线的流式数据发送到 Sensitive Data Protection,而无需管理本地扫描器工作器群组。
- 在云迁移期间清理工作负载:在从旧版系统到 Google Cloud的实时数据库复制期间,持续检查敏感资产并对其进行令牌化处理。
- 集中式多云合规性报告:将不同运行环境中的检查结果汇总到单个 BigQuery 数据集中,以实现统一的治理。
- 处理自定义文件类型和专有格式:从专有二进制格式中提取客户端文本,并将提取的载荷流式传输到敏感数据保护服务以供检查。
如需了解详情,请参阅 projects.dlpJobs 资源的 REST API 参考文档。您可以在 StorageConfig 对象的 hybridOptions 字段中指定数据源。
发现方法
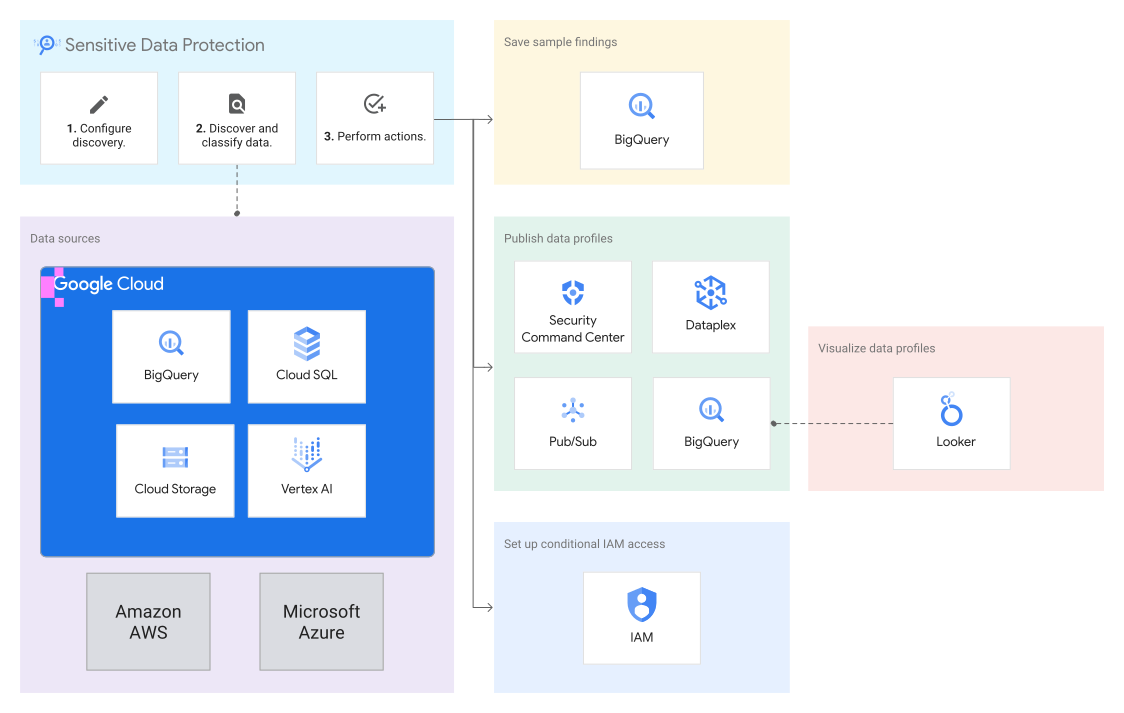
借助发现方法,您可以配置敏感数据发现功能,以生成数据分析结果。数据分析可提供相关数据洞见,帮助您确定组织中的敏感数据所在的位置、您存储的敏感数据类型,以及这些数据是否已设置访问权限控制。
您可以配置发现功能,以扫描存储在 BigQuery、Cloud SQL、Cloud Storage 和 Vertex AI 等系统中的数据。 Google Cloud 如果您已启用 Security Command Center Enterprise,还可以使用 Sensitive Data Protection 扫描其他云提供商的数据。
您可以指定希望 Sensitive Data Protection 在每次发现扫描后执行的操作。例如,您可以将扫描结果发送到其他Google Cloud 服务(例如 Security Command Center 和 Google Security Operations),以提高组织数据安全状况的可见性。您可以配置发现服务来标记已分析的资源,以便自动授予或拒绝针对这些资源的 IAM 访问权限。您还可以将数据剖析导出到 BigQuery。您可以将导出的个人资料关联到数据洞察,以查看预先制作的报告。您还可以创建自己的自定义查询和报告。
如需启用发现服务,您需要创建 DiscoveryConfig 资源。发现功能会根据您在发现配置中设置的范围和频率运行。如需了解 Sensitive Data Protection 将生成的数据分析结果存储在何处,请参阅数据驻留注意事项。
您可以使用 DLP API 或 Google Cloud 控制台管理发现配置、数据剖析和 Cloud SQL 连接。
何时使用发现方法
以下是一些常见使用场景:
- 自动执行组织级数据发现:持续扫描和分析 BigQuery、Cloud SQL 和 Cloud Storage 中的所有数据资产,而无需编写单独的扫描作业或安排。
- 识别高风险数据存储库:为表和存储桶生成数据风险和数据敏感度得分,以便优先开展数据保护和治理计划。
- 使用数据标记强制执行动态访问权限控制:根据发现的 infoType 自动标记分析的资源,以便使用 Identity and Access Management 政策授予或限制访问权限。
- 提供数据安全状况管理:将发现分析洞见发送到 Security Command Center 和 Google Security Operations,以关联数据风险与基础设施威胁。
- 使用高管信息中心直观呈现合规状况:将数据分析导出到 BigQuery,并连接预建的数据洞察信息中心,以监控组织、文件夹和项目中的敏感数据分布情况。
如需了解详情,请参阅以下内容的 REST API 参考文档:
发现配置
连接
连接仅与 Cloud SQL 的发现功能相关。
数据分析文件
organizations.locations.projectDataProfilesprojects.locations.projectDataProfilesorganizations.locations.fileStoreDataProfilesprojects.locations.fileStoreDataProfilesorganizations.locations.tableDataProfilesprojects.locations.tableDataProfilesorganizations.locations.columnDataProfilesprojects.locations.columnDataProfiles
后续步骤
- 阅读方法指南,以开始检查文本和图片中的敏感数据,并隐去文本和图片中的敏感数据:
- 如需详细了解如何检查存储空间以及如何使用操作,请参阅检查存储空间和数据库中是否存在敏感数据。
- 如需详细了解敏感数据发现,请参阅数据剖析
- 查看价格。