


Kombinasi berbahaya adalah sekelompok masalah keamanan yang, jika terjadi bersamaan dalam pola tertentu, akan menciptakan jalur ke satu atau beberapa resource bernilai tinggi yang berpotensi digunakan oleh penyerang yang gigih untuk menyusupi resource tersebut.
Mesin Risiko mendeteksi kombinasi toksik selama simulasi jalur serangan yang dijalankannya. Untuk setiap kombinasi berisiko yang dideteksi, Risk Engine akan menghasilkan temuan. Setiap kombinasi toksik mencakup skor eksposur serangan yang unik, yang disebut skor kombinasi toksik, yang mengukur risiko kombinasi toksik terhadap kumpulan resource bernilai tinggi di lingkungan cloud Anda. Risk Engine juga menghasilkan visualisasi jalur serangan yang dibuat oleh kombinasi beracun ke resource dalam kumpulan resource bernilai tinggi Anda.
Chokepoint mirip dengan kombinasi toksik, tetapi berfokus pada resource atau grup resource umum tempat beberapa jalur serangan bertemu. Akibatnya, memperbaiki titik rentan dapat memperbaiki beberapa kombinasi berbahaya.
Kombinasi toksik dan titik penghambat terdeteksi untuk platform penyedia layanan cloud berikut:
- Google Cloud. Tersedia untuk paket layanan Premium dan Enterprise (Tidak digunakan lagi).
- Amazon Web Services (AWS) (Pratinjau). Tersedia untuk paket layanan Enterprise (Tidak Digunakan Lagi).
- Microsoft Azure (Pratinjau). Tersedia untuk paket layanan Enterprise (Tidak Digunakan Lagi).
Untuk mengetahui daftar resource yang didukung, lihat Dukungan fitur Risk Engine.
Melihat kombinasi toksik dan titik penghambat
Kombinasi berbahaya dan titik penghambat yang berisiko paling tinggi ditampilkan sebagai masalah di halaman Risk Overview dan Issues Security Command Center di konsol.
Di paket layanan Enterprise (Tidak Digunakan Lagi), Anda juga dapat melihat kombinasi beracun di halaman Cases di konsol Security Operations.
Kombinasi toksik juga dapat dilihat di halaman Kasus di tingkat layanan Enterprise (Tidak Digunakan Lagi).
Untuk melihat temuan yang terkait dengan kombinasi toksik dan chokepoint di konsolGoogle Cloud , buka halaman Findings dan filter menurut class temuan Toxic combination atau Chokepoint.
Temuan yang terkait dengan kombinasi toksik dan chokepoint dicatat dalam laporan risiko. Untuk mengetahui informasi selengkapnya, lihat Ringkasan laporan risiko.
Skor eksposur serangan pada kombinasi toksik dan titik penghambat
Risk Engine menghitung skor eksposur serangan untuk setiap kombinasi berbahaya dan titik penghambat. Skor ini adalah ukuran seberapa besar kombinasi beracun atau titik penghambat mengekspos satu atau beberapa resource dalam set resource bernilai tinggi Anda terhadap potensi serangan. Makin tinggi skornya, makin tinggi risikonya.
Penghitungan skor eksposur serangan
Skor eksposur serangan untuk kombinasi toksik dan titik penghambat berasal dari hal berikut:
- Jumlah resource dalam set resource bernilai tinggi yang terekspos, serta nilai prioritas dan skor eksposur serangan resource tersebut.
- Kemungkinan penyerang berbahaya berhasil menjangkau resource bernilai tinggi dengan memanfaatkan kombinasi toksik atau titik penghambat.
Berdasarkan skor eksposur serangan, kombinasi toksik dapat memiliki salah satu tingkat keparahan berikut:
- Kritis: Kombinasi toksik dengan skor eksposur serangan ≥ 10.
- Tinggi: Kombinasi toksik dengan skor eksposur serangan < 10.
Titik rentan selalu memiliki skor eksposur serangan ≥ 10, sehingga selalu memiliki rating tingkat keparahan kritis.
Untuk mengetahui informasi selengkapnya, lihat Skor eksposur serangan.
Visualisasi jalur serangan untuk kombinasi toksik dan titik penghambat
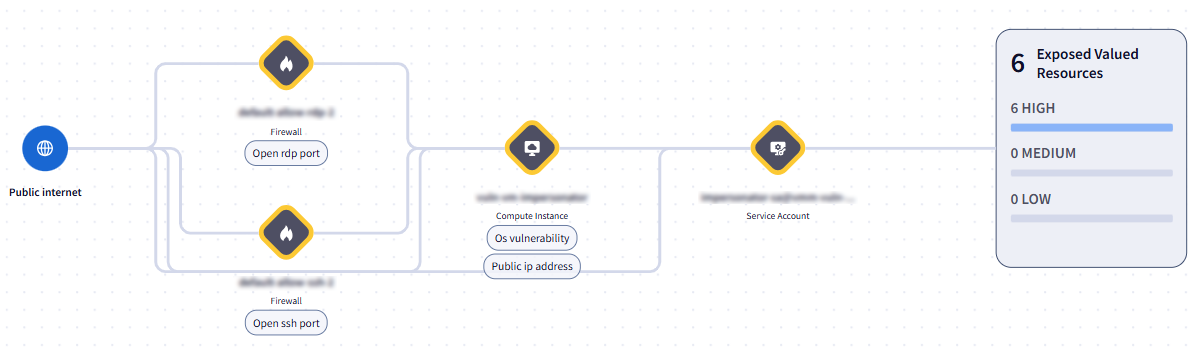
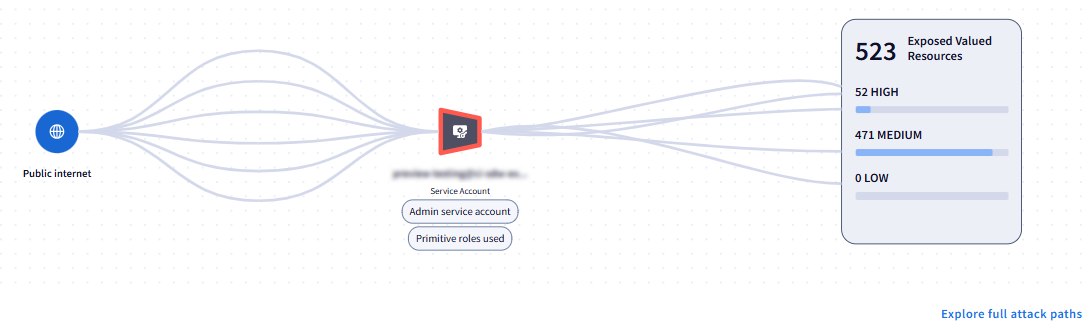
Risk Engine memberikan gambaran visual tentang kombinasi negatif dan jalur serangan titik penghambat yang mengarah ke kumpulan resource bernilai tinggi Anda. Jalur serangan merepresentasikan serangkaian langkah serangan yang mencakup masalah keamanan dan resource terkait yang dapat digunakan penyerang potensial untuk mengakses resource Anda.
Jalur serangan membantu Anda memahami hubungan antara masing-masing masalah keamanan dalam kombinasi beracun atau titik penghambat, dan cara masalah tersebut membentuk jalur ke resource dalam set resource bernilai tinggi. Visualisasi jalur juga menunjukkan kepada Anda jumlah resource berharga yang terekspos dan tingkat kepentingannya yang relatif terhadap lingkungan cloud Anda.
Resource di jalur serangan diberi kode warna dengan cara berikut:
- Resource dengan masalah keamanan yang berkontribusi pada kombinasi beracun ditandai dengan batas kuning.
- Resource yang diidentifikasi sebagai titik penghambat ditandai dengan batas merah.
Ada beberapa tempat untuk melihat jalur serangan.
Di paket layanan Premium, lihat jalur serangan lengkap di halaman Jalur serangan. Untuk mengetahui informasi selengkapnya, lihat Jalur serangan. Selain itu, lihat versi sederhana jalur serangan di tempat-tempat berikut:
- Halaman Risk Overview, untuk item di widget Riskiest issues.
- Halaman Masalah, saat masalah dipilih. Anda dapat mengakses jalur serangan yang disederhanakan di tab Ringkasan masalah.
Di paket layanan Enterprise (Tidak Digunakan Lagi), lihat versi jalur serangan yang disederhanakan di tempat berikut:
- Halaman Risk > Overview, untuk item di widget Riskiest issues.
- Halaman Risk > Issues, saat masalah dipilih. Anda dapat mengakses jalur serangan yang disederhanakan di tab Ringkasan masalah.
- Halaman Risk > Cases, saat kasus dipilih. Anda dapat
mengakses jalur serangan yang disederhanakan di tab
 Case overview.
Untuk melihat versi lengkap jalur serangan, lihat versi yang disederhanakan, lalu klik Explore full attack paths.
Screenshot berikut adalah contoh jalur serangan yang disederhanakan untuk kombinasi toksik:
Screenshot berikut adalah contoh jalur serangan yang disederhanakan untuk chokepoint:
Temuan terkait
Banyak risiko individual yang membentuk kombinasi beracun dan titik penghambat juga dideteksi oleh layanan deteksi Security Command Center lainnya. Layanan deteksi lainnya ini menghasilkan temuan terpisah untuk risiko ini, yang tercantum dalam masalah dan kasus sebagai temuan terkait. Temuan terkait juga diidentifikasi dalam jalur serangan.
Untuk kombinasi toksik, kasus terpisah dibuka untuk temuan terkait, playbook yang berbeda dijalankan, dan anggota tim Anda lainnya mungkin mengerjakan remediasinya secara independen dari remediasi temuan kombinasi toksik. Periksa status kasus untuk temuan terkait ini dan, jika perlu, minta pemilik kasus untuk memprioritaskan perbaikan guna membantu menyelesaikan kombinasi beracun.
Kasus
Di paket layanan Enterprise (Tidak Digunakan Lagi), Security Command Center membuka kasus untuk setiap temuan kombinasi beracun yang dihasilkan. Titik penghambat tidak menghasilkan kasus.
Dalam tampilan detail kasus, Anda dapat menemukan informasi berikut terkait kombinasi beracun:
- Deskripsi kombinasi toksik
- Skor eksposur serangan dari kombinasi toksik
- Visualisasi jalur serangan yang dibuat oleh kombinasi toksik
- Informasi tentang resource yang terpengaruh
- Informasi tentang langkah-langkah yang dapat Anda lakukan untuk memulihkan kombinasi toksik
- Informasi tentang temuan terkait dari layanan deteksi Security Command Center lainnya, termasuk link ke kasus terkait
- Playbook yang berlaku
- Tiket terkait
Di halaman konsol Security Operations Risk > Cases, Anda dapat membuat kueri
atau memfilter kasus kombinasi toksik menggunakan tag Toxic Combination. Anda
juga dapat mengidentifikasi kasus kombinasi toksik secara visual dalam daftar kasus dengan
ikon berikut:  .
Untuk mengetahui informasi selengkapnya tentang cara melihat kasus kombinasi toksik, lihat Melihat kasus kombinasi toksik.
Case priority
Secara default, kasus kombinasi toksik memiliki prioritas yang ditetapkan ke nilai yang sama dengan
tingkat keparahan temuan kombinasi toksik dan pemberitahuan terkait dalam
kasus terkait. Artinya, semua kasus kombinasi toksik awalnya memiliki prioritas Critical atau High.
Setelah kasus dibuka, Anda dapat mengubah prioritas kasus atau notifikasi. Mengubah prioritas kasus atau pemberitahuan tidak akan mengubah tingkat keseriusan temuan.
Menutup kasus
Saat temuan pertama kali dibuat untuk kombinasi beracun, statusnya adalah
Active.
Jika Anda memperbaiki kombinasi toksik, Risk Engine akan otomatis mendeteksi perbaikan selama simulasi jalur serangan berikutnya dan menutup kasus. Simulasi berjalan kira-kira setiap 48 jam.
Atau, jika Anda memutuskan bahwa risiko yang ditimbulkan oleh kombinasi toksik dapat diterima atau tidak dapat dihindari, Anda dapat menutup kasus dengan menonaktifkan temuan.
Saat Anda menonaktifkan temuan, temuan tersebut tetap aktif, tetapi Security Command Center akan menutup kasus dan menghapus temuan dari kueri dan tampilan default.
Untuk informasi selengkapnya, lihat informasi berikut:
Langkah berikutnya
Pelajari lebih lanjut skor eksposur serangan dan jalur serangan.
Pelajari lebih lanjut cara mengelola kombinasi beracun dan titik penghambat.
Pelajari lebih lanjut dukungan fitur Risk Engine.
Pelajari cara Menentukan dan mengelola set resource bernilai tinggi.