


有害組合是指一組安全性問題,如果這些問題同時以特定模式發生,就會導致一或多個高價值資源產生漏洞,讓準備充分的攻擊者獲得入侵資源的機會。
Risk Engine 會在執行攻擊路徑模擬時偵測有害組合。Risk Engine 偵測到有害組合時,會產生發現項目。每個有害組合都有專屬的受攻擊風險分數,稱為「有害組合分數」,用於評估有害組合對雲端環境中高價值資源組合造成的風險。風險引擎也會產生攻擊路徑的視覺化圖表,呈現有害組合對高價值資源集中的資源造成的影響。
瓶頸與有害組合類似,但著重於多個攻擊路徑匯聚的共同資源或資源群組。因此,只要修復瓶頸,就能修復多個有害組合。
系統會偵測下列雲端服務供應商平台,找出有害組合和瓶頸:
- Google Cloud。適用於 Premium 和 Enterprise (已淘汰) 服務級別。
- Amazon Web Services (AWS) (預先發布版)。適用於 Enterprise (已淘汰) 服務級別。
- Microsoft Azure (預先發布版)。適用於 Enterprise (已淘汰) 服務級別。
如需支援的資源清單,請參閱「風險引擎功能支援」。
查看有害組合和瓶頸
風險最高的有害組合和瓶頸會顯示為「Risk Overview」(風險總覽) (Premium 服務級別) 或「Overview」(總覽) (Enterprise (Deprecated) 服務級別) 頁面上的問題。視 Security Command Center 級別而定,您可以在下列頁面查看所有有害組合和瓶頸的詳細資料:
- 進階服務級別的問題頁面
- Enterprise (已淘汰) 服務層級中的「Risk」(風險) >「Issues」(問題)頁面
您也可以在 Enterprise (已淘汰) 服務層級的「Cases」(案件) 頁面查看有害組合。
如要在Google Cloud 控制台查看與有害組合和瓶頸相關的發現項目,請前往「Findings」(發現項目) 頁面,然後依「Toxic combination」(有害組合) 或「Chokepoint」(瓶頸) 發現項目類別篩選。
風險報告會擷取與有害組合和瓶頸相關的發現項目。詳情請參閱「風險報表總覽」。
有害組合和瓶頸的受攻擊風險分數
風險引擎會計算每個有害組合和瓶頸的攻擊風險分數。這項分數代表有害組合或瓶頸,對高價值資源集中的一或多項資源,造成潛在攻擊的風險有多高。分數越高,風險就越高。
受攻擊風險分數計算
有害組合和瓶頸的受攻擊風險分數,是根據下列項目計算得出:
- 高價值資源集中有風險的資源數量,以及這些資源的優先順序值和受攻擊風險分數。
- 攻擊者若決心利用有害組合或瓶頸,成功存取高價值資源的可能性。
根據攻擊暴露分數,有害組合可能會指派下列其中一種嚴重性:
- 重大:受攻擊風險分數 ≥ 10 的有害組合。
- 高:受攻擊風險分數 < 10 的有害組合。
阻塞點的攻擊暴露分數一律 ≥ 10,因此嚴重性等級一律為「重大」。
詳情請參閱「受攻擊風險分數」。
有害組合和瓶頸的攻擊路徑圖
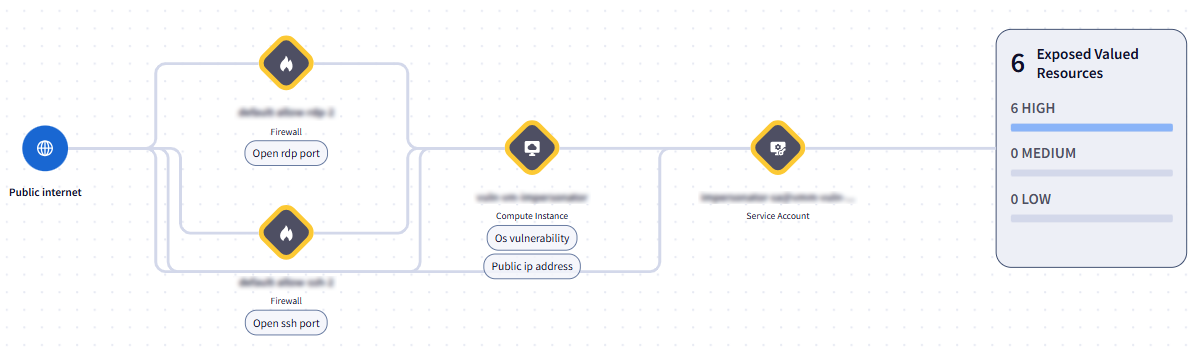
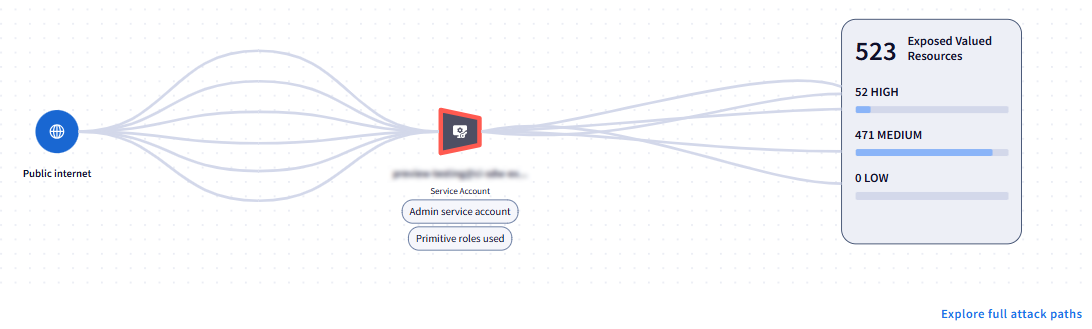
風險引擎會以視覺化方式呈現有害組合,以及通往高價值資源集的瓶頸攻擊路徑。攻擊路徑代表一系列攻擊步驟,包括相關安全性問題和資源,潛在攻擊者可能會利用這些問題和資源來存取您的資源。
攻擊路徑可協助您瞭解有害組合或瓶頸中個別安全性問題之間的關係,以及這些問題如何形成通往高價值資源集中資源的路徑。路徑圖表也會顯示有多少重要資源暴露在外,以及這些資源對雲端環境的相對重要性。
攻擊路徑上的資源會以不同顏色標示:
- 如果資源的安全問題會導致有害組合,則會以黃色框線醒目顯示。
- 系統會以紅色框線醒目顯示判定為瓶頸的資源。
您可以在多個位置查看攻擊路徑。
在 Premium 服務級別中,您可以在「Attack paths」(攻擊路徑) 頁面查看完整攻擊路徑。詳情請參閱「攻擊路徑」。此外,您也可以在下列位置查看簡化版的攻擊路徑:
- 「風險總覽」頁面中「風險最高的問題」小工具中的項目。
- 選取問題時的「Issues」(問題) 頁面。您可以在問題的「Overview」(總覽) 分頁中,查看簡化的攻擊路徑。
在 Enterprise (已淘汰) 服務級別中,您可以在下列位置查看簡化版的攻擊路徑:
- 「風險」>「總覽」頁面,適用於「風險最高的問題」小工具中的項目。
- 選取問題時的 「Risk」(風險) >「Issues」(問題) 頁面。您可以在問題的「Overview」(總覽) 分頁中,查看簡化的攻擊路徑。
- 選取案件時的 「風險」 >「案件」頁面。您可以在
 「Case overview」(案件總覽) 分頁中,查看簡化的攻擊路徑。
如要查看完整版攻擊路徑,請先查看簡化版,然後按一下「Explore full attack paths」(探索完整攻擊路徑)。
以下螢幕截圖是有害組合的簡化攻擊路徑範例:
以下螢幕截圖是阻塞點的簡化攻擊路徑範例:
相關發現項目
其他 Security Command Center 偵測服務也會偵測到許多構成有害組合和瓶頸的個別風險。這些偵測服務會針對這些風險產生個別發現項目,並列在問題和案件中做為相關發現項目。攻擊路徑中也會找出相關發現項目。
如果是有害組合,系統會針對相關發現項目開啟個別案件、執行不同的應對手冊,而團隊的其他成員可能會獨立修復這些發現項目,與有害組合發現項目的修復作業分開進行。請查看這些相關發現項目的案件狀態,並在必要時要求案件擁有者優先修復,協助解決有害組合。
案件
在 Enterprise (已淘汰) 服務級別中,Security Command Center 會為產生的每項有害組合發現項目建立案件。阻塞點不會產生案件。
在案件詳細資料檢視畫面中,您可以找到下列與有害組合相關的資訊:
- 有害組合的說明
- 有害組合的受攻擊風險分數
- 有害組合建立的攻擊路徑圖表
- 受影響資源的相關資訊
- 說明如何修復有害組合
- 其他 Security Command Center 偵測服務的相關發現項目資訊,包括相關聯案件的連結
- 適用的教戰手冊
- 相關聯的票證
在 Security Operations 控制台的「Risk」(風險) >「Cases」(案件) 頁面中,您可以使用「Toxic Combination」(有害組合) 標記查詢或篩選有害組合案件。您也可以在案件清單中,透過下列圖示找出有害組合案件: 。
如要進一步瞭解如何查看有害組合案件,請參閱「查看有害組合案件」。
案件優先順序
根據預設,有害組合案件的優先順序值,會與有害組合發現項目的嚴重程度,以及相關案件中關聯警示的嚴重程度相同。也就是說,所有有害組合案件一開始的優先順序都是 Critical 或 High。
案件建立後,您可以變更案件或警告的優先順序。變更案件或快訊的優先順序,不會影響發現項目的嚴重性。
關閉案件
首次產生有害組合的發現項目時,其狀態為 Active。
如果您修復了有害組合,Risk Engine 會在下次攻擊路徑模擬期間自動偵測到修復,並關閉案件。模擬作業大約每 48 小時執行一次。
或者,如果您認為有害組合帶來的風險可以接受或無法避免,可以忽略發現項目來結案。
忽略發現項目後,發現項目仍會保持有效狀態,但 Security Command Center 會關閉案件,並從預設查詢和檢視畫面中省略該發現項目。
詳情請參閱下列資訊:
後續步驟
進一步瞭解受攻擊風險分數和攻擊路徑。
進一步瞭解如何管理有害組合和瓶頸。
進一步瞭解風險引擎功能支援。
瞭解如何定義及管理高價值資源集。