


Les combinaisons toxiques sont un groupe de problèmes de sécurité qui, lorsqu'ils surviennent ensemble selon un schéma particulier, créent un chemin d'accès à une ou plusieurs de vos ressources à forte valeur qu'un pirate informatique déterminé pourrait potentiellement utiliser pour les compromettre.
Risk Engine détecte les combinaisons toxiques lors des simulations de chemins d'attaque qu'il exécute. Pour chaque combinaison toxique détectée par le moteur de risque, il génère un résultat. Chaque combinaison toxique inclut un score d'exposition aux attaques unique, appelé score de combinaison toxique, qui mesure le risque de la combinaison toxique pour l'ensemble de ressources à forte valeur dans votre environnement cloud. Risk Engine génère également une visualisation du chemin d'attaque que la combinaison toxique crée vers les ressources de votre ensemble de ressources à forte valeur.
Les goulets d'étranglement sont semblables aux combinaisons toxiques, mais ils se concentrent sur les ressources ou les groupes de ressources communs où convergent plusieurs chemins d'attaque. Par conséquent, la correction d'un goulet d'étranglement peut corriger plusieurs combinaisons toxiques.
Les combinaisons toxiques et les goulets d'étranglement sont détectés pour les plates-formes de fournisseurs de services cloud suivantes :
- Google Cloud. Disponible pour les niveaux de service Premium et Enterprise (obsolète).
- Amazon Web Services (AWS) (preview). Disponible pour le niveau de service Enterprise (obsolète).
- Microsoft Azure (preview). Disponible pour le niveau de service Enterprise (obsolète).
Pour obtenir la liste des ressources compatibles, consultez Prise en charge des fonctionnalités de Risk Engine.
Afficher les combinaisons toxiques et les goulets d'étranglement
Les combinaisons toxiques et les goulets d'étranglement les plus risqués sont affichés sous forme de problèmes sur les pages Aperçu des risques et Problèmes de Security Command Center dans la console.
Dans le niveau de service Enterprise (obsolète), vous pouvez également afficher les combinaisons toxiques sur la page Demandes de la console Opérations de sécurité.
Les combinaisons toxiques sont également visibles sur la page Demandes du niveau de service Enterprise (obsolète).
Pour afficher les résultats liés aux combinaisons toxiques et aux goulets d'étranglement dans la consoleGoogle Cloud , accédez à la page Résultats et filtrez par classe de résultat Combinaison toxique ou Goulet d'étranglement.
Les résultats liés aux combinaisons toxiques et aux goulets d'étranglement sont consignés dans des rapports sur les risques. Pour en savoir plus, consultez Présentation des rapports sur les risques.
Scores d'exposition aux attaques sur les combinaisons toxiques et les goulets d'étranglement
Risk Engine calcule un score d'exposition aux attaques pour chaque combinaison toxique et chaque goulet d'étranglement. Ce score mesure dans quelle mesure une combinaison toxique ou un goulet d'étranglement expose une ou plusieurs ressources de votre ensemble de ressources à forte valeur à des attaques potentielles. Plus le score est élevé, plus le risque est important.
Calcul du score d'exposition aux attaques
Les scores d'exposition aux attaques pour les combinaisons toxiques et les goulets d'étranglement sont calculés à partir des éléments suivants :
- Le nombre de ressources exposées dans votre ensemble de ressources à forte valeur, ainsi que les valeurs de priorité et les scores d'exposition aux attaques de ces ressources.
- La probabilité qu'un pirate informatique déterminé puisse atteindre une ressource à forte valeur en exploitant la combinaison toxique ou le goulet d'étranglement.
En fonction du score d'exposition aux attaques, les combinaisons toxiques peuvent se voir attribuer l'un des niveaux de gravité suivants :
- Critique : combinaisons toxiques avec un score d'exposition aux attaques ≥ 10.
- Élevé : combinaisons toxiques avec un score d'exposition aux attaques inférieur à 10.
Les points de blocage ont toujours un score d'exposition aux attaques supérieur ou égal à 10, et ont donc toujours un niveau de gravité critique.
Pour en savoir plus, consultez Scores d'exposition aux attaques.
Visualisations des chemins d'attaque pour les combinaisons toxiques et les goulets d'étranglement
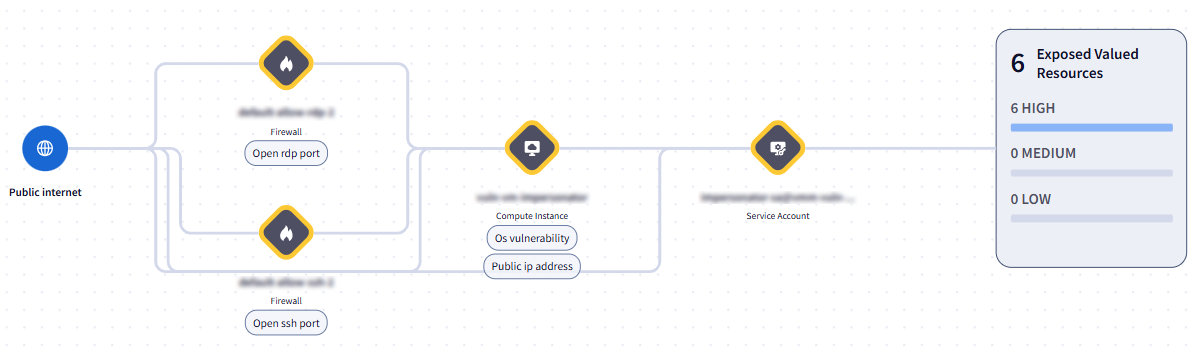
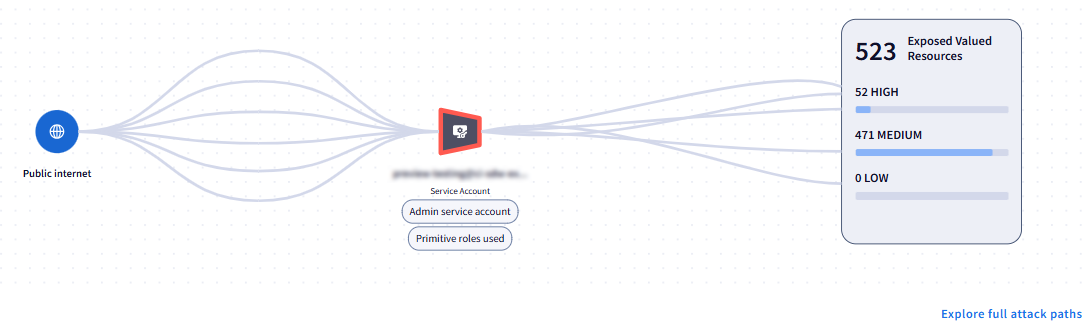
Risk Engine fournit une représentation visuelle des chemins d'attaque par combinaison toxique et goulet d'étranglement qui mènent à votre ensemble de ressources à forte valeur. Un chemin d'attaque correspond à une série d'étapes d'attaque qui incluent des problèmes de sécurité et des ressources associés qu'un pirate informatique pourrait exploiter pour atteindre vos ressources.
Les chemins d'attaque vous aident à comprendre les relations entre les différents problèmes de sécurité d'une combinaison toxique ou d'un goulet d'étranglement, et comment ils forment des chemins d'accès aux ressources de votre ensemble de ressources à forte valeur. La visualisation du chemin d'accès vous indique également le nombre de ressources de valeur exposées et leur importance relative pour votre environnement cloud.
Les ressources d'un chemin d'attaque sont associées à un code couleur de la manière suivante :
- Les ressources présentant des problèmes de sécurité qui contribuent à une combinaison toxique sont mises en évidence par une bordure jaune.
- Les ressources identifiées comme un point de blocage sont mises en évidence par une bordure rouge.
Vous pouvez afficher les chemins d'attaque à plusieurs endroits.
Dans le niveau de service Premium, affichez le chemin d'attaque complet sur la page Chemins d'attaque. Pour en savoir plus, consultez Chemins d'attaque. Vous pouvez également afficher une version simplifiée du chemin d'attaque aux emplacements suivants :
- La page Aperçu des risques, pour les éléments du widget Problèmes les plus risqués.
- La page Problèmes, lorsqu'un problème est sélectionné. Vous pouvez accéder au chemin d'attaque simplifié dans l'onglet Présentation du problème.
Dans le niveau de service Enterprise (obsolète), vous pouvez afficher une version simplifiée du chemin d'attaque aux emplacements suivants :
- La page Risque > Aperçu, pour les éléments du widget Problèmes les plus risqués.
- La page Risque > Problèmes, lorsqu'un problème est sélectionné. Vous pouvez accéder au chemin d'attaque simplifié dans l'onglet Présentation du problème.
- La page Risque > Demandes, lorsqu'une demande est sélectionnée. Vous pouvez accéder au chemin d'attaque simplifié dans l'onglet Aperçu de la demande.

Pour afficher la version complète d'un chemin d'attaque, affichez la version simplifiée, puis cliquez sur Explorer les chemins d'attaque complets.
La capture d'écran suivante est un exemple de chemin d'attaque simplifié pour une combinaison toxique :
La capture d'écran suivante est un exemple de chemin d'attaque simplifié pour un point de blocage :
Résultats associés
De nombreux risques individuels qui constituent des combinaisons toxiques et des points d'étranglement sont également détectés par d'autres services de détection de Security Command Center. Ces autres services de détection génèrent des résultats distincts pour ces risques, qui sont listés dans les problèmes et les cas en tant que résultats associés. Les résultats associés sont également identifiés dans les chemins d'attaque.
Pour les combinaisons toxiques, des demandes distinctes sont ouvertes pour les résultats associés, différents playbooks sont exécutés et d'autres membres de votre équipe peuvent travailler sur leur correction indépendamment de la correction du résultat de la combinaison toxique. Vérifiez l'état des demandes correspondant à ces résultats associés et, si nécessaire, demandez aux propriétaires des demandes de hiérarchiser la correction pour résoudre la combinaison toxique.
Cas
Dans le niveau de service Enterprise (obsolète), Security Command Center ouvre une demande pour chaque résultat de combinaison toxique généré. Les goulets d'étranglement ne génèrent pas de demandes.
Dans la vue détaillée de la demande, vous trouverez les informations suivantes concernant les combinaisons toxiques :
- Description de la combinaison toxique
- Le niveau d'exposition aux attaques de la combinaison toxique
- Une visualisation du chemin d'attaque créé par la combinaison toxique
- Informations sur les ressources concernées
- Informations sur les mesures à prendre pour corriger la combinaison toxique
- Informations sur les résultats associés provenant d'autres services de détection de Security Command Center, y compris des liens vers les cas associés
- Playbooks applicables
- Billets associés
Sur la page Risque > Cas de la console Opérations de sécurité, vous pouvez interroger ou filtrer les cas de combinaison toxique à l'aide du tag Combinaison toxique. Vous pouvez également identifier visuellement les demandes concernant une combinaison toxique dans la liste des demandes à l'aide de l'icône suivante :  .
Pour en savoir plus sur l'affichage des demandes concernant une combinaison toxique, consultez Afficher les demandes concernant une combinaison toxique.
Priorité des demandes
Par défaut, la priorité des demandes concernant des combinaisons toxiques est définie sur la même valeur que la gravité du résultat de la combinaison toxique et de l'alerte associée dans la demande associée. Cela signifie que tous les cas de combinaison toxique ont initialement une priorité de Critical ou High.
Une fois qu'une demande est ouverte, vous pouvez modifier sa priorité ou celle de l'alerte. La modification de la priorité d'une demande ou d'une alerte ne modifie pas la gravité du résultat.
Clôturer des demandes d'assistance
Lorsqu'un résultat est généré pour la première fois pour une combinaison toxique, son état est Active.
Si vous corrigez la combinaison toxique, Risk Engine détecte automatiquement la correction lors de la prochaine simulation de chemin d'attaque et clôture la demande. Les simulations sont exécutées environ toutes les 48 heures.
Si vous déterminez que le risque posé par une combinaison toxique est acceptable ou inévitable, vous pouvez clôturer une demande en mettant en sourdine le résultat.
Lorsque vous masquez un résultat, il reste actif, mais Security Command Center clôture la demande et l'omet des requêtes et des vues par défaut.
Pour en savoir plus, consultez les informations suivantes :
- Clôturer les demandes concernant des combinaisons toxiques
- Vue d'ensemble des cas
- Ignorer les résultats dans Security Command Center
Étapes suivantes
En savoir plus sur les scores d'exposition aux attaques et les chemins d'attaque
Découvrez comment gérer les combinaisons toxiques et les goulets d'étranglement.
En savoir plus sur la compatibilité des fonctionnalités de Risk Engine
Découvrez comment définir et gérer votre ensemble de ressources à forte valeur.