


Schädliche Kombinationen sind eine Gruppe von Sicherheitsproblemen, die erst im Zusammenspiel einen Pfad zu einer oder mehreren Ihrer hochwertigen Ressourcen eröffnen. Ein entschlossener Angreifer könnte diesen ausnutzen, um auf diese Ressourcen zuzugreifen und sie zu gefährden.
Die Risk Engine erkennt schädliche Kombinationen während der von ihr ausgeführten Angriffspfadsimulationen. Für jede toxische Kombination, die die Risk Engine erkennt, wird ein Ergebnis generiert. Jede schädliche Kombination hat eine eindeutige Angriffsrisikobewertung, die als Wert für schädliche Kombination bezeichnet wird. Damit wird das Risiko der schädlichen Kombination für die Gruppe hochwertiger Ressourcen in Ihrer Cloud-Umgebung gemessen. Die Risk Engine generiert auch eine Visualisierung des Angriffspfads, den die schädliche Kombination zu den Ressourcen in Ihrer Gruppe hochwertiger Ressourcen erstellt.
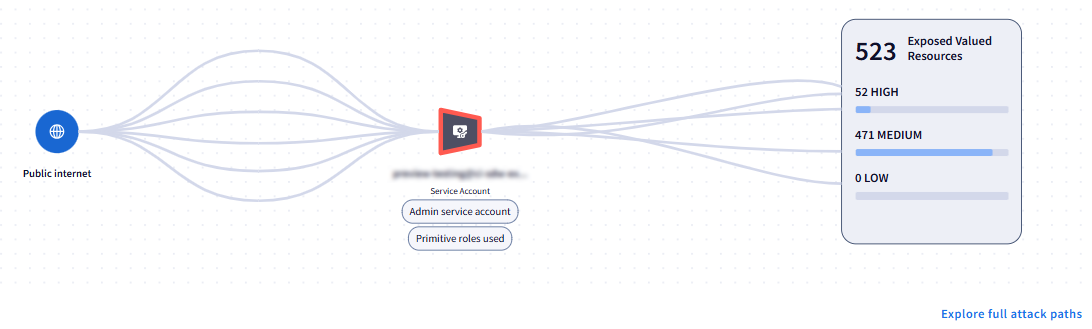
Engpässe ähneln schädlichen Kombinationen, konzentrieren sich jedoch auf gemeinsame Ressourcen oder Ressourcengruppen, in denen mehrere Angriffspfade zusammenlaufen. Daher kann die Behebung eines Chokepoints mehrere schädliche Kombinationen beheben.
Schädliche Kombinationen und Chokepoints werden für die folgenden Cloud-Dienstanbieterplattformen erkannt:
- Google Cloud. Verfügbar für die Dienststufen „Premium“ und „Enterprise“ (eingestellt).
- Amazon Web Services (AWS) (Vorabversion). Verfügbar für die Dienststufe „Enterprise (eingestellt)“.
- Microsoft Azure (Vorabversion). Verfügbar für die Dienststufe „Enterprise (eingestellt)“.
Eine Liste der unterstützten Ressourcen finden Sie unter Unterstützung von Risk Engine-Funktionen.
Schädliche Kombinationen und Chokepoints ansehen
Die toxischen Kombinationen und Chokepoints mit dem höchsten Risiko werden auf den Seiten Risikoübersicht und Probleme des Security Command Center in der Console als Probleme angezeigt.
In der Dienststufe „Enterprise (eingestellt)“ können Sie toxische Kombinationen auch auf der Seite Fälle in der Security Operations-Konsole ansehen.
Schädliche Kombinationen können auch auf der Seite Fälle in der Dienststufe „Enterprise (eingestellt)“ angezeigt werden.
Wenn Sie Ergebnisse zu schädlichen Kombinationen und Engpässen in derGoogle Cloud Console aufrufen möchten, rufen Sie die Seite Ergebnisse auf und filtern Sie nach der Ergebnisklasse Schädliche Kombination oder Engpass.
Ergebnisse zu schädlichen Kombinationen und Engpässen werden in Risikoberichten erfasst. Weitere Informationen finden Sie unter Risikoberichte – Übersicht.
Angriffsrisikobewertungen für schädliche Kombinationen und Chokepoints
Die Risk Engine berechnet für jede schädliche Kombination und jeden Chokepoint einen Wert für die Angriffsgefährdung. Dieser Wert gibt an, inwieweit eine schädliche Kombination oder ein Engpass eine oder mehrere Ressourcen in Ihrer Gruppe wertvoller Ressourcen potenziellen Angriffen aussetzt. Je höher der Wert, desto höher das Risiko.
Berechnung der Angriffsbewertung
Die Angriffsbewertungen für schädliche Kombinationen und Chokepoints werden aus Folgendem abgeleitet:
- Die Anzahl der Ressourcen in Ihrem Satz hochwertiger Ressourcen, die gefährdet sind, sowie die Prioritätswerte und Angriffsrisikobewertungen dieser Ressourcen.
- Die Wahrscheinlichkeit, dass ein entschlossener Angreifer die schädliche Kombination oder den Chokepoint ausnutzen könnte, um eine hochwertige Ressource zu erreichen.
Basierend auf der Angriffsrisikobewertung können schädlichen Kombinationen die folgenden Schweregrade zugewiesen werden:
- Kritisch: Schädliche Kombinationen mit einem Angriffsrisikowert von ≥ 10.
- Hoch: Schädliche Kombinationen mit einem Angriffsrisikowert von < 10.
Engpässe haben immer einen Angriffsexpositionswert von ≥ 10 und daher immer einen kritischen Schweregrad.
Weitere Informationen finden Sie unter Angriffsexpositionsbewertungen.
Visualisierungen von Angriffspfaden für schädliche Kombinationen und Chokepoints
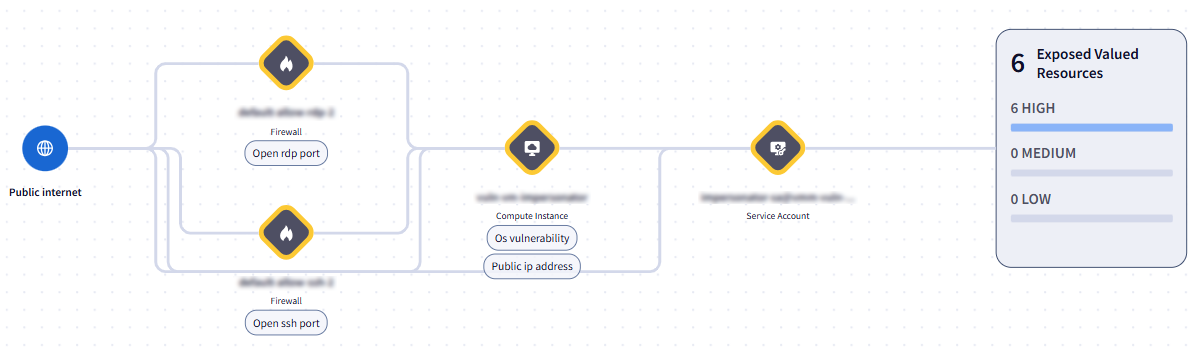
Die Risk Engine bietet eine visuelle Darstellung der schädlichen Kombinationen und Chokepoint-Angriffspfade, die zu Ihrer Gruppe hochwertiger Ressourcen führen. Ein Angriffspfad stellt eine Reihe von Angriffsschritten dar, die zugehörige Sicherheitsprobleme und Ressourcen umfassen, die ein potenzieller Angreifer nutzen könnte, um auf Ihre Ressourcen zuzugreifen.
Angriffspfade helfen Ihnen, die Beziehungen zwischen einzelnen Sicherheitsproblemen in einer schädlichen Kombination oder einem Engpass zu verstehen und zu erkennen, wie sie Pfade zu Ressourcen in Ihrer Gruppe hochwertiger Ressourcen bilden. In der Pfadvisualisierung sehen Sie auch, wie viele wertvolle Ressourcen gefährdet sind und wie wichtig sie für Ihre Cloud-Umgebung sind.
Ressourcen in einem Angriffspfad sind folgendermaßen farblich gekennzeichnet:
- Ressourcen mit Sicherheitsproblemen, die zu einer toxischen Kombination beitragen, sind mit einem gelben Rahmen hervorgehoben.
- Ressourcen, die als Engpass identifiziert wurden, sind mit einem roten Rahmen hervorgehoben.
Es gibt mehrere Stellen, an denen Sie Angriffspfade ansehen können.
In der Premium-Dienststufe können Sie den vollständigen Angriffspfad auf der Seite Angriffspfade ansehen. Weitere Informationen finden Sie unter Angriffspfade. Eine vereinfachte Version des Angriffspfads finden Sie auch an den folgenden Stellen:
- Die Seite Risikoübersicht für Elemente im Widget Probleme mit dem höchsten Risiko.
- Die Seite Probleme, wenn ein Problem ausgewählt ist. Sie können auf den vereinfachten Angriffspfad auf dem Tab Übersicht des Problems zugreifen.
In der Dienststufe „Enterprise (eingestellt)“ können Sie eine vereinfachte Version des Angriffspfads an den folgenden Stellen aufrufen:
- Auf der Seite Risiko > Übersicht für Elemente im Widget Probleme mit dem höchsten Risiko.
- Die Seite Risiko > Probleme, wenn ein Problem ausgewählt ist. Sie können auf den vereinfachten Angriffspfad auf dem Tab Übersicht des Problems zugreifen.
- Die Seite Risiko > Fälle, wenn ein Fall ausgewählt ist. Sie können auf den vereinfachten Angriffspfad auf dem Tab
 Fallübersicht zugreifen.
Wenn Sie die Vollversion eines Angriffspfads aufrufen möchten, rufen Sie die vereinfachte Version auf und klicken Sie dann auf Vollständige Angriffspfade ansehen.
Der folgende Screenshot zeigt ein Beispiel für einen vereinfachten Angriffspfad für eine schädliche Kombination:
Der folgende Screenshot zeigt ein Beispiel für einen vereinfachten Angriffspfad für einen Chokepoint:
Ähnliche Ergebnisse
Viele der einzelnen Risiken, die zu toxischen Kombinationen und Engpässen führen, werden auch von anderen Security Command Center-Erkennungsdiensten erkannt. Diese anderen Erkennungsdienste generieren separate Ergebnisse für diese Risiken, die in Problemen und Fällen als zugehörige Ergebnisse aufgeführt werden. Zugehörige Ergebnisse werden auch in Angriffspfaden identifiziert.
Bei schädlichen Kombinationen werden separate Fälle für die zugehörigen Ergebnisse geöffnet, verschiedene Playbooks ausgeführt und andere Mitglieder Ihres Teams arbeiten möglicherweise unabhängig von der Behebung des Ergebnisses der schädlichen Kombination an der Behebung. Prüfen Sie den Status der Fälle für diese zugehörigen Ergebnisse und bitten Sie die Inhaber der Fälle gegebenenfalls, die Behebung zu priorisieren, um die toxische Kombination zu beheben.
Fälle
In der Dienststufe „Enterprise (eingestellt)“ öffnet Security Command Center für jedes generierte Ergebnis einer schädlichen Kombination einen Fall. Chokepoints generieren keine Fälle.
In der Detailansicht des Falls finden Sie die folgenden Informationen zu toxischen Kombinationen:
- Eine Beschreibung der schädlichen Kombination
- Die Angriffsbewertung der schädlichen Kombination
- Eine Visualisierung des Angriffspfads, der durch die schädliche Kombination entsteht
- Informationen zu den betroffenen Ressourcen
- Informationen zu den Schritten, die Sie zur Behebung der schädlichen Kombination unternehmen können
- Informationen zu allen zugehörigen Ergebnissen anderer Security Command Center-Erkennungsdienste, einschließlich Links zu den zugehörigen Fällen
- Anwendbare Playbooks
- Verknüpfte Tickets
Auf der Seite Risiko > Fälle der Security Operations Console können Sie Fälle zu schädlichen Kombinationen mit dem Tag Schädliche Kombination abfragen oder filtern. Sie können Fälle zu schädlichen Kombinationen in der Fallliste auch visuell am folgenden Symbol erkennen:  .
Weitere Informationen zum Aufrufen von Fällen zu schädlichen Kombinationen finden Sie unter Fälle zu schädlichen Kombinationen ansehen.
Fallpriorität
Standardmäßig ist die Priorität von Fällen zu schädlichen Kombinationen auf denselben Wert wie der Schweregrad des Ergebnisses zu schädlichen Kombinationen und der zugehörigen Benachrichtigung im zugehörigen Fall festgelegt. Das bedeutet, dass alle Fälle zu schädlichen Kombinationen anfangs die Priorität Critical oder High haben.
Nachdem eine Anfrage geöffnet wurde, können Sie die Priorität der Anfrage oder der Benachrichtigung ändern. Wenn Sie die Priorität einer Anfrage oder einer Benachrichtigung ändern, ändert sich der Schweregrad des Ergebnisses nicht.
Fälle schließen
Wenn ein Ergebnis zum ersten Mal für eine schädliche Kombination generiert wird, lautet der Status Active.
Wenn Sie die schädliche Kombination beheben, erkennt die Risk Engine die Behebung bei der nächsten Simulation des Angriffspfads automatisch und schließt den Fall. Simulationen werden etwa alle 48 Stunden ausgeführt.
Wenn Sie feststellen, dass das Risiko einer schädlichen Kombination akzeptabel oder unvermeidbar ist, können Sie einen Fall schließen, indem Sie das Ergebnis stummschalten.
Wenn Sie ein Ergebnis ausblenden, bleibt es aktiv, aber Security Command Center schließt den Fall und lässt das Ergebnis in Standardabfragen und -ansichten aus.
Weitere Informationen finden Sie hier:
- Fälle zu schädlichen Kombinationen schließen
- Supportanfragen – Übersicht
- Ergebnisse in Security Command Center ausblenden
Nächste Schritte
Weitere Informationen zur Angriffsrisikobewertung und zu Angriffspfaden
Weitere Informationen zum Verwalten von toxischen Kombinationen und Engpässen
Weitere Informationen zur Unterstützung von Risk Engine-Funktionen