


Combinações tóxicas são um grupo de problemas de segurança que, quando ocorrem juntos em um padrão específico, criam um caminho para um ou mais dos seus recursos de alto valor que um invasor determinado pode usar para comprometê-los.
O mecanismo de risco detecta combinações tóxicas durante as simulações de caminho de ataque que ele executa. Para cada combinação tóxica detectada, o Risk Engine gera uma descoberta. Cada combinação tóxica inclui uma pontuação de exposição a ataques exclusiva, chamada de pontuação de combinação tóxica, que mede o risco da combinação tóxica para o conjunto de recursos de alto valor no seu ambiente de nuvem. O mecanismo de risco também gera uma visualização do caminho de ataque que a combinação tóxica cria para os recursos no seu conjunto de recursos de alto valor.
Os pontos de estrangulamento são semelhantes às combinações tóxicas, mas se concentram em recursos ou grupos de recursos comuns em que vários caminhos de ataque convergem. Como consequência, corrigir um ponto de estrangulamento pode corrigir várias combinações tóxicas.
As combinações tóxicas e os pontos de estrangulamento são detectados nas seguintes plataformas de provedores de serviços de nuvem:
- Google Cloud. Disponível para os níveis de serviço Premium e Enterprise (descontinuado).
- Amazon Web Services (AWS) (pré-lançamento). Disponível para o nível de serviço Enterprise (descontinuado).
- Microsoft Azure (pré-lançamento). Disponível para o nível de serviço Enterprise (descontinuado).
Para ver a lista de recursos compatíveis, consulte Suporte a recursos do mecanismo de risco.
Ver combinações tóxicas e pontos de estrangulamento
As combinações tóxicas e os pontos de estrangulamento de maior risco são exibidos como problemas nas páginas Visão geral de riscos e Problemas do Security Command Center no console.
No nível de serviço Enterprise (descontinuado), você também pode conferir combinações tóxicas na página Casos no console de operações de segurança.
As combinações tóxicas também podem ser visualizadas na página Casos no nível de serviço Enterprise (descontinuado).
Para conferir as descobertas relacionadas a combinações tóxicas e pontos de estrangulamento no console doGoogle Cloud , acesse a página Descobertas e filtre pela classe de descoberta Combinação tóxica ou Ponto de estrangulamento.
As descobertas relacionadas a combinações tóxicas e pontos de estrangulamento são capturadas em relatórios de risco. Para mais informações, consulte Visão geral dos relatórios de risco.
Pontuações de exposição a ataques em combinações tóxicas e pontos de estrangulamento
O mecanismo de risco calcula uma pontuação de exposição a ataques para cada combinação tóxica e ponto de estrangulamento. Essa pontuação é uma medida de quanto uma combinação tóxica ou um ponto de estrangulamento expõe um ou mais recursos do seu conjunto de recursos de alto valor a possíveis ataques. Quanto maior a pontuação, maior o risco.
Cálculo da pontuação de exposição a ataques
As pontuações de exposição a ataques para combinações tóxicas e pontos de estrangulamento são derivadas do seguinte:
- O número de recursos no seu conjunto de recursos de alto valor que estão expostos e os valores de prioridade e as pontuações de exposição a ataques desses recursos.
- A probabilidade de um invasor determinado conseguir alcançar um recurso de alto valor aproveitando a combinação tóxica ou o ponto de gargalo.
Com base na pontuação de exposição a ataques, as combinações tóxicas podem ter uma das seguintes gravidades atribuídas a elas:
- Crítico: combinações tóxicas com uma pontuação de exposição a ataques ≥ 10.
- Alta: combinações tóxicas com uma pontuação de exposição a ataques < 10.
Os pontos de estrangulamento sempre têm uma pontuação de exposição a ataques ≥ 10 e, portanto, sempre têm uma classificação de gravidade crítica.
Para mais informações, consulte Pontuações de exposição a ataques.
Visualizações de caminhos de ataque para combinações ruins e pontos de estrangulamento
O mecanismo de risco fornece uma representação visual da combinação tóxica e dos caminhos de ataque de ponto de estrangulamento que levam ao seu conjunto de recursos de alto valor. Um caminho de ataque representa uma série de etapas de ataque que incluem problemas de segurança relacionados e recursos que um possível invasor poderia usar para alcançar seus recursos.
Os caminhos de ataque ajudam a entender as relações entre problemas de segurança individuais em uma combinação tóxica ou ponto de gargalo e como eles formam caminhos para recursos no seu conjunto de recursos de alto valor. A visualização do caminho também mostra quantos recursos valiosos estão expostos e a importância relativa deles para seu ambiente de nuvem.
Os recursos em um caminho de ataque são codificados por cores da seguinte maneira:
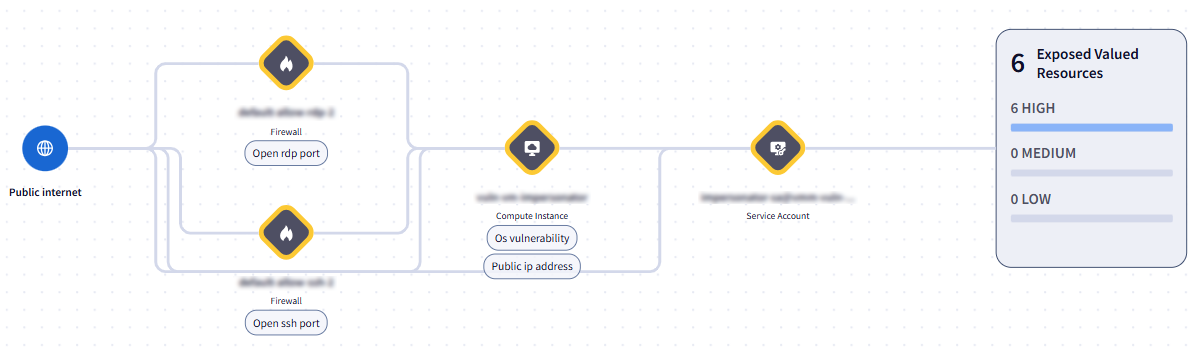
- Os recursos com problemas de segurança que contribuem para uma combinação tóxica são destacados com uma borda amarela.
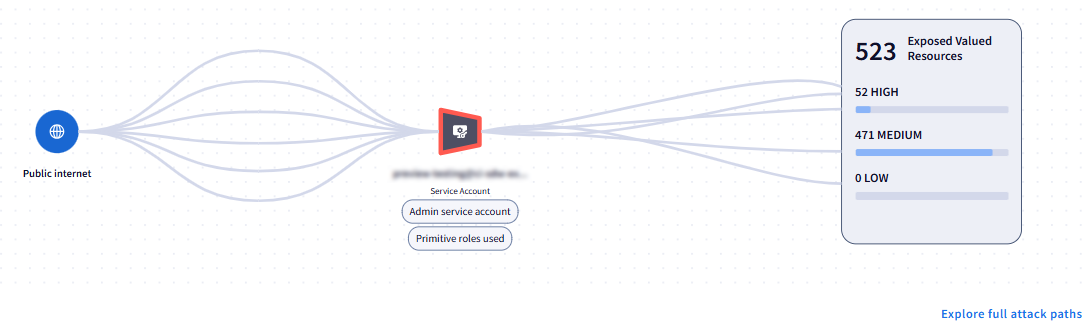
- Os recursos identificados como um ponto de estrangulamento são destacados com uma borda vermelha.
Há vários lugares em que é possível ver os caminhos de ataque.
No nível de serviço Premium, confira o caminho de ataque completo na página Caminhos de ataque. Para mais informações, consulte Caminhos de ataque. Além disso, confira uma versão simplificada do caminho de ataque nos seguintes locais:
- A página Visão geral de riscos, para itens no widget Problemas mais arriscados.
- A página Problemas, quando um problema é selecionado. É possível acessar o caminho de ataque simplificado na guia Visão geral do problema.
No nível de serviço Enterprise (descontinuado), confira uma versão simplificada do caminho de ataque nos seguintes locais:
- A página Risco > Visão geral, para itens no widget Problemas mais arriscados.
- A página Risco > Problemas, quando um problema é selecionado. É possível acessar o caminho de ataque simplificado na guia Visão geral do problema.
- A página Risco > Casos, quando um caso é selecionado. É possível
acessar o caminho de ataque simplificado na guia
 Visão geral do caso.
Para conferir a versão completa de um caminho de ataque, acesse a versão simplificada e clique em Analisar os caminhos de ataque completos.
A captura de tela a seguir é um exemplo de um caminho de ataque simplificado para uma combinação tóxica:
A captura de tela a seguir é um exemplo de um caminho de ataque simplificado para um ponto de estrangulamento:
Descobertas relacionadas
Muitos dos riscos individuais que compõem combinações tóxicas e pontos de estrangulamento também são detectados por outros serviços de detecção do Security Command Center. Esses outros serviços de detecção geram descobertas separadas para esses riscos, que são listadas em problemas e casos como descobertas relacionadas. As descobertas relacionadas também são identificadas em caminhos de ataque.
Para combinações tóxicas, casos separados são abertos para as descobertas relacionadas, playbooks diferentes são executados e outros membros da equipe podem estar trabalhando na correção de forma independente da correção da descoberta de combinação tóxica. Verifique o status dos casos dessas descobertas relacionadas e, se necessário, peça aos proprietários dos casos que priorizem a correção para ajudar a resolver a combinação tóxica.
Casos
No nível de serviço Enterprise (descontinuado), o Security Command Center abre um caso para cada descoberta de combinação tóxica gerada. Os pontos de restrição não geram casos.
Na visualização de detalhes do caso, é possível encontrar as seguintes informações relacionadas a combinações tóxicas:
- Uma descrição da combinação tóxica
- A pontuação de exposição a ataques da combinação tóxica
- Uma visualização do caminho de ataque que a combinação tóxica cria.
- Informações sobre os recursos afetados
- Informações sobre as etapas que você pode seguir para corrigir a combinação tóxica
- Informações sobre descobertas relacionadas de outros serviços de detecção do Security Command Center, incluindo links para os casos associados.
- Playbooks aplicáveis
- Ingressos associados
Na página do console do Security Operations Risco > Casos, é possível consultar
ou filtrar casos de combinações tóxicas usando a tag Combinação tóxica. Também é possível identificar visualmente casos de combinações tóxicas na lista de casos pelo seguinte ícone:  .
Para mais informações sobre como visualizar casos de combinação tóxica, consulte Visualizar casos de combinação tóxica.
Prioridade do caso
Por padrão, os casos de combinação tóxica têm a prioridade definida com o mesmo valor da gravidade da descoberta de combinação tóxica e do alerta associado no caso relacionado. Isso significa que todos os casos de combinação tóxica inicialmente têm uma
prioridade de Critical ou High.
Depois que um caso é aberto, você pode mudar a prioridade dele ou do alerta. Mudar a prioridade de um caso ou alerta não altera a gravidade da descoberta.
Como encerrar casos
Quando uma descoberta é gerada pela primeira vez para uma combinação tóxica, o estado dela é
Active.
Se você corrigir a combinação tóxica, o mecanismo de risco vai detectar automaticamente a correção durante a próxima simulação de caminho de ataque e fechar o caso. As simulações são executadas aproximadamente a cada 48 horas.
Como alternativa, se você determinar que o risco representado por uma combinação tóxica é aceitável ou inevitável, poderá encerrar um caso silenciando a descoberta.
Quando você silencia uma descoberta, ela permanece ativa, mas o Security Command Center fecha o caso e a omite das consultas e visualizações padrão.
Para mais informações, consulte:
- Como fechar casos de combinações tóxicas
- Informações gerais de casos
- Ignorar descobertas no Security Command Center
A seguir
Saiba mais sobre pontuações de exposição e caminhos de ataque.
Saiba como gerenciar combinações tóxicas e pontos de estrangulamento.
Saiba mais sobre o suporte a recursos do Risk Engine.
Saiba como definir e gerenciar seu conjunto de recursos de alto valor.