


La gerarchia delle risorse Google Cloud fornisce un modo strutturato per organizzare le tue risorse cloud. Tutte le risorse, ad eccezione della risorsa più alta in una gerarchia, hanno esattamente un elemento padre. La gerarchia è costituita dall'organizzazione (radice) in alto, seguita dalle cartelle (facoltative) per il raggruppamento e poi dai progetti, che contengono le risorse di servizio effettive come le macchine virtuali Compute Engine e i bucket di archiviazione.
L'utilizzo di una gerarchia strutturata offre i seguenti vantaggi:
- Proprietà: associa il ciclo di vita di una risorsa all'elemento padre immediato. I progetti appartengono all'organizzazione, non al singolo dipendente che li ha creati. Se un dipendente se ne va, il progetto rimane attivo e sicuro.
- Ereditarietà: fornisce punti di collegamento per controllo dell'accesso e le policy dell'organizzazione, che vengono applicati lungo la gerarchia. Puoi concedere ruoli a un livello elevato (come l'organizzazione o una cartella). Questi ruoli vengono ereditati da tutte le risorse secondarie, riducendo la necessità di configurare manualmente le autorizzazioni per ogni singolo progetto.
Il seguente diagramma illustra la gerarchia delle risorse Google Cloud .
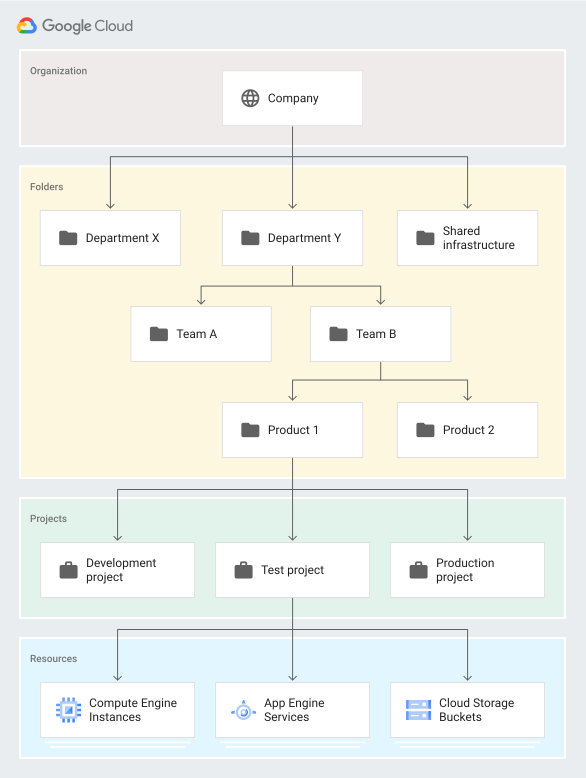
La risorsa organizzazione
La risorsa organizzazione rappresenta un'entità (ad esempio un'azienda) e funge da nodo radice della gerarchia delle risorseGoogle Cloud . Offre le seguenti funzioni principali:
- L'organizzazione funge da elemento principale per tutte le risorse di cartelle e progetti.
- Le policy di controllo dell'accesso (come i ruoli Identity and Access Management (IAM)) e le policy dell'organizzazione applicate a questo livello vengono ereditate da ogni risorsa dell'organizzazione.
- Sebbene non sia strettamente obbligatoria per tutti gli utenti Google Cloud , una risorsa organizzazione è necessaria per utilizzare funzionalità specifiche di Resource Manager.
Associazione con account Google Workspace o Cloud Identity
Un account Google Workspace o Cloud Identity è un prerequisito per accedere alla risorsa organizzazione.
- Un account Google Workspace o Cloud Identity può essere associato a una sola risorsa Organizzazione.
- Quando un utente con un account Google Workspace o Cloud Identity crea una risorsa progetto Google Cloud , viene automaticamente eseguito il provisioning della risorsa organizzazione corrispondente.
La seguente immagine mostra il collegamento tra l'account Google Workspace, Cloud Identity e la gerarchia delle risorse Google Cloud .
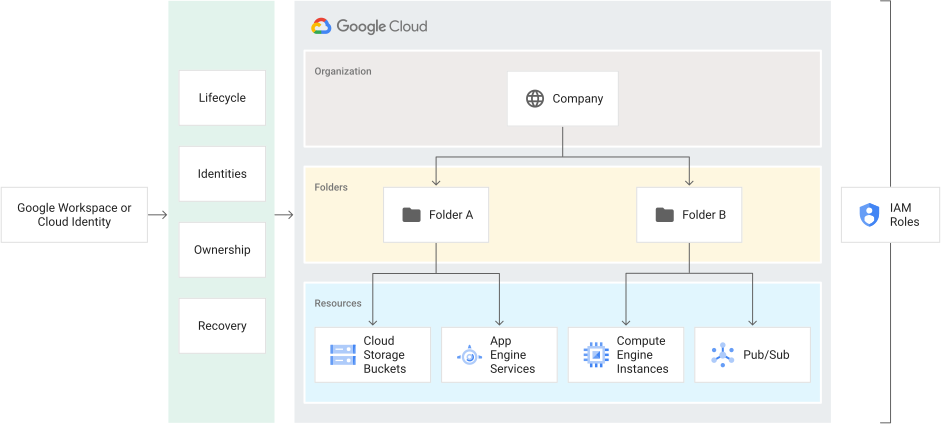
Il super amministratore di Google Workspace è la persona responsabile della verifica della proprietà del dominio e il contatto in caso di recupero. Per questo motivo, il super amministratore di Google Workspace ha la possibilità di assegnare i ruoli IAM per impostazione predefinita. Il compito principale del super amministratore di Google Workspace per quanto riguarda Google Cloud è assegnare il ruolo IAM Organization Administrator agli utenti appropriati nel proprio dominio. In questo modo, si creerà la separazione tra le responsabilità di amministrazione di Google Workspace e Google Cloudche gli utenti in genere cercano.
Regole di creazione dei progetti per gli utenti gestiti
Una volta che esiste una risorsa organizzazione per un dominio, si applicano regole rigide alla creazione dei progetti:
- Gli utenti gestiti (membri del dominio dell'account) devono creare progetti all'interno di un'organizzazione. Gli account associati a una risorsa organizzazione non possono creare risorse progetto non associate a una risorsa organizzazione.
- Per impostazione predefinita, i nuovi progetti appartengono all'organizzazione associata all'utente.
- Se un utente dispone delle autorizzazioni appropriate, può specificare una risorsa organizzazione diversa durante la creazione del progetto; in caso contrario, viene utilizzata l'organizzazione di origine.
Vantaggi della risorsa Organizzazione
Con una risorsa Organizzazione, le risorse del progetto appartengono alla tua organizzazione, non al dipendente che le ha create. Ciò significa che la tua organizzazione conserva le risorse del progetto quando un dipendente lascia l'azienda. Le risorse del progetto seguono il ciclo di vita della risorsa dell'organizzazione su Google Cloud.
Inoltre, gli amministratori dell'organizzazione controllano tutte le risorse a livello centrale. Possono visualizzare e gestire tutte le risorse del progetto nella tua azienda. In questo modo si evitano progetti shadow o amministratori non autorizzati.
Puoi anche concedere ruoli a livello di organizzazione, che vengono ereditati da tutte le risorse di progetto e cartella sotto la risorsa organizzazione. Ad esempio, puoi concedere il ruolo Amministratore di rete al tuo team di networking a livello di organizzazione, in modo che possa gestire tutte le reti in tutte le risorse di progetto della tua azienda, anziché concedere il ruolo per ogni singola risorsa di progetto.
Una risorsa organizzazione è definita dai seguenti attributi:
- Un ID risorsa organizzazione, ovvero un identificatore univoco di un'organizzazione.
- Un nome visualizzato, generato dal nome di dominio principale in Google Workspace o Cloud Identity.
- L'ora di creazione della risorsa organizzazione.
- L'ora dell'ultima modifica della risorsa organizzazione.
- Il proprietario della risorsa Organizzazione, ovvero l'ID cliente Google Workspace dell'API Directory. Il proprietario viene specificato al momento della creazione della risorsa organizzazione e non può essere modificato.
Il seguente snippet di codice mostra la struttura di una risorsa organizzazione:
{
  "creationTime": "2020-01-07T21:59:43.314Z",
  "displayName": "my-organization",
  "lifecycleState": "ACTIVE",
  "name": "organizations/34739118321",
  "owner": {
    "directoryCustomerId": "C012ba234"
  }
}
La policy di autorizzazione iniziale per una nuova risorsa organizzazione concede i ruoli Project Creator e Creatore account di fatturazione all'intero dominio Google Workspace. Ciò significa che gli utenti possono continuare a creare risorse di progetto e account di fatturazione come facevano prima dell'esistenza della risorsa Organizzazione. Quando viene creata una risorsa Organizzazione, non vengono create altre risorse. Le policy di autorizzazione, di negazione e le policy dell'organizzazione vengono ereditate tramite la gerarchia e la policy effettiva per ogni risorsa nella gerarchia è il risultato delle policy applicate direttamente alla risorsa e delle policy ereditate dai relativi predecessori.
La risorsa cartella
Le risorse cartella sono un meccanismo di raggruppamento facoltativo tra le risorse organizzazione e le risorse progetto. Per utilizzare le cartelle è necessaria una risorsa Organizzazione. Le risorse cartella e le relative risorse progetto figlio si trovano sotto la risorsa organizzazione.
Le risorse cartella possono fornire limiti di isolamento tra i progetti. Funzionano come sottorganizzazioni all'interno della risorsa Organizzazione. Le risorse cartella possono modellare diversi soggetti giuridici, reparti e team all'interno di un'azienda. Ad esempio, un primo livello di cartelle può rappresentare i reparti principali dell'organizzazione. Le cartelle possono contenere progetti e altre cartelle. Ogni cartella può quindi includere sottocartelle per rappresentare i vari team. La cartella di ogni team può contenere altre sottocartelle per rappresentare varie applicazioni. Per maggiori dettagli sull'utilizzo delle risorse cartella, consulta Crea cartelle.
Se la risorsa della tua organizzazione dispone di risorse cartella e disponi delle autorizzazioni di visualizzazione appropriate, puoi visualizzarle nella console Google Cloud . Per istruzioni più dettagliate, consulta Visualizza, aggiorna ed elimina cartelle.
Le risorse cartella ti consentono di delegare i diritti di amministrazione. Ad esempio, puoi concedere a ogni responsabile di reparto la proprietà totale di tutte le risorse Google Cloud nei propri reparti. Analogamente, le risorse cartella possono limitare l'accesso alle risorse, il che significa che gli utenti di un reparto possono accedere e creare risorse Google Cloud solo all'interno della risorsa cartella.
Il seguente snippet di codice mostra la struttura di una risorsa cartella:
{
  "createTime": "2030-01-07T21:59:43.314Z",
  "displayName": "Engineering",
  "lifecycleState": "ACTIVE",
  "name": "folders/634792535758",
  "parent": "organizations/34739118321"
}
Come le risorse di organizzazione e progetto, le risorse di cartella fungono da punto di ereditarietà delle policy per le policy di autorizzazione, di negazione e le policy dell'organizzazione. I ruoli IAM concessi a una risorsa cartella vengono ereditati da tutte le risorse progetto e cartella al suo interno.
La risorsa del progetto
La risorsa progetto è l'entità organizzativa fondamentale. Le risorse organizzazione e cartella possono contenere più progetti. Per utilizzare Google Cloud, devi disporre di una risorsa di progetto. È essenziale per creare, abilitare e utilizzare tutti i serviziGoogle Cloud , gestire le API, abilitare la fatturazione, aggiungere e rimuovere collaboratori e gestire le autorizzazioni.
Tutte le risorse del progetto sono costituite da:
- Due identificatori:
- ID risorsa del progetto, ovvero un identificatore univoco della risorsa del progetto.
- Numero della risorsa del progetto, che viene assegnato automaticamente quando crei il progetto. È di sola lettura.
- Un nome visualizzato modificabile.
- Lo stato del ciclo di vita della risorsa del progetto, ad esempio ACTIVE o DELETE_REQUESTED.
- Una raccolta di etichette che possono essere utilizzate per filtrare i progetti.
- L'ora in cui è stata creata la risorsa del progetto.
Il seguente snippet di codice mostra la struttura di una risorsa di progetto:
{
  "createTime": "2020-01-07T21:59:43.314Z",
  "lifecycleState": "ACTIVE",
  "name": "my-project",
  "parent": {
    "id": "634792535758",
    "type": "folder"
  },
  "projectId": "my-project",
  "labels": {
     "my-label": "prod"
  },
  "projectNumber": "464036093014"
}
Per interagire con la maggior parte delle risorse Google Cloud , devi fornire gli identificatori delle risorse del progetto per ogni richiesta. Puoi identificare una risorsa di progetto in due modi: tramite l'ID risorsa di progetto o il numero di risorsa di progetto. Nello snippet di codice, questi sono projectId e projectNumber.
Un ID risorsa del progetto è il nome personalizzato che scegli quando crei un progetto. Se attivi un'API che richiede un progetto, puoi crearne uno nuovo o selezionarne uno esistente utilizzando l'ID risorsa del progetto. La stringa name, che viene visualizzata nell'interfaccia utente, non corrisponde all'ID risorsa del progetto.
Google Cloud genera automaticamente un numero di risorsa del progetto. Puoi trovare l'ID e il numero della risorsa del progetto nella dashboard del progetto nella consoleGoogle Cloud . Per informazioni su come ottenere gli identificatori dei progetti e altre attività di gestione per le risorse dei progetti, consulta Crea progetti.
La policy IAM iniziale per la risorsa del progetto appena creata concede il ruolo Proprietario al creatore del progetto.
Tutti gli utenti, inclusi quelli della prova senza costi, del Livello senza costi e i clienti di Google Workspace e Cloud Identity, possono creare risorse di progetto. Gli utenti del Google Cloud programma senza costi possono creare solo risorse di progetto e risorse di servizio all'interno dei progetti. Le risorse di progetto possono essere in cima alla gerarchia, ma solo se create da un utente della prova senza costi o del Livello senza costi. I clienti di Google Workspace e Cloud Identity hanno accesso a funzionalità aggiuntive della gerarchia delle risorse Google Cloud , come le risorse Organizzazione e Cartella. Scopri di più nella panoramica di Cloud Identity. Le risorse di progetto in cima alla gerarchia non hanno risorse principali, ma è possibile eseguirne la migrazione in una risorsa di organizzazione dopo che è stata creata per il dominio. Per maggiori dettagli sulla migrazione delle risorse di progetto, consulta Esegui la migrazione dei progetti tra le risorse dell'organizzazione.
Passaggi successivi
- Scopri come creare la tua gerarchia delle risorse Google Cloud
- Scopri di più sui limiti di gestione e sulle configurazioni delle funzionalità
- Scopri come elencare tutti i progetti, le cartelle e le organizzazioni nella tua gerarchia