


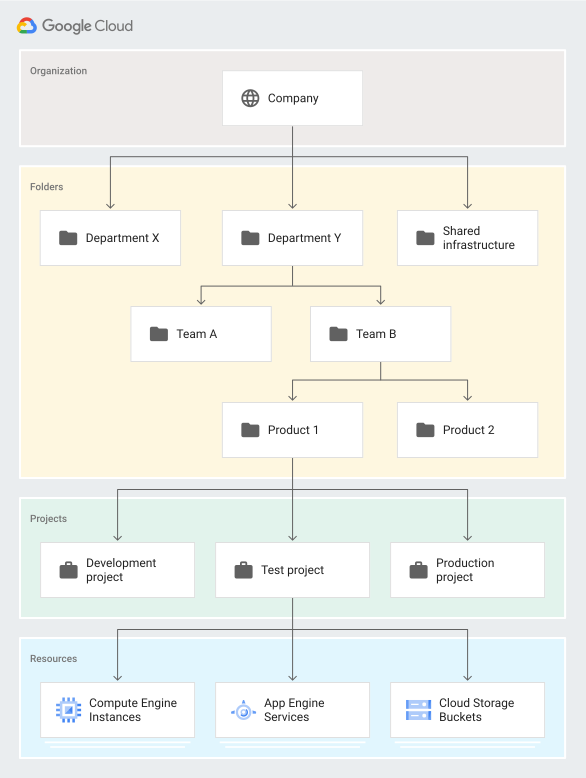
A hierarquia de recursos do Google Cloud oferece uma maneira estruturada de organizar seus recursos de nuvem. Todos os recursos, exceto o mais alto em uma hierarquia, têm exatamente um pai. A hierarquia consiste na organização (raiz) na parte de cima, seguida por pastas (opcionais) para agrupamento e, em seguida, projetos, que contêm os recursos de serviço reais, como máquinas virtuais do Compute Engine e buckets de armazenamento.
Usar uma hierarquia estruturada oferece as seguintes vantagens:
- Propriedade: vincula o ciclo de vida de um recurso ao pai imediato. Os projetos pertencem à organização, não ao funcionário que os criou. Se um funcionário sair, o projeto vai continuar ativo e seguro.
- Herança: fornece pontos de anexo para controle de acesso e políticas da organização, que fluem pela hierarquia. É possível conceder papéis em um nível alto (como a organização ou uma pasta). Esses papéis são herdados por todos os recursos filhos, reduzindo a necessidade de configurar manualmente as permissões para cada projeto individual.
O diagrama a seguir ilustra a hierarquia de recursos do Google Cloud .
O recurso da organização
O recurso de organização representa uma entidade (como uma empresa) e serve como o nó raiz da Google Cloud hierarquia de recursos. Ele oferece as seguintes funções principais:
- A organização funciona como pai de todos os recursos de pasta e projeto.
- As políticas de controle de acesso (como os papéis do Identity and Access Management (IAM)) e as políticas da organização aplicadas nesse nível são herdadas por todos os recursos da organização.
- Embora não seja estritamente necessário para todos os usuários do Google Cloud , um recurso de organização é necessário para usar recursos específicos do Resource Manager.
Associação com contas do Google Workspace ou do Cloud Identity
Uma conta do Google Workspace ou do Cloud Identity é um pré-requisito para ter acesso ao recurso da organização.
- Uma conta do Google Workspace ou do Cloud Identity pode ser associada a exatamente um recurso de organização.
- Quando um usuário com uma conta do Google Workspace ou do Cloud Identity cria um recurso de projeto do Google Cloud , um recurso de organização é provisionado automaticamente para ele.
A imagem a seguir mostra o vínculo entre a conta do Google Workspace, o Cloud Identity e a hierarquia de recursos do Google Cloud .
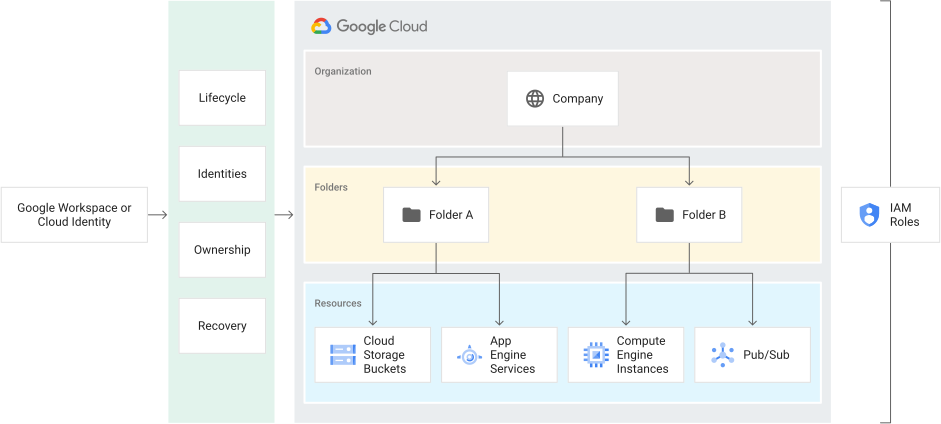
O superadministrador do Google Workspace é o responsável pela verificação da propriedade de domínio e o contato em casos de recuperação. Por isso, o superadministrador do Google Workspace pode atribuir papéis do IAM por padrão. O principal dever do superadministrador do Google Workspace em relação ao Google Cloud é atribuir o papel de administrador da organização do IAM aos usuários apropriados no domínio. Isso vai criar a separação entre as responsabilidades de administração do Google Workspace e do Google Cloud que os usuários costumam buscar.
Regras de criação de projetos para usuários gerenciados
Quando um recurso de organização existe para um domínio, regras rígidas se aplicam à criação de projetos:
- Os usuários gerenciados (membros do domínio da conta) precisam criar projetos em uma organização. Não é possível que as contas associadas a um recurso de organização criem recursos de projeto que não estejam associados a um recurso de organização.
- Por padrão, os novos projetos pertencem à organização associada ao usuário.
- Se um usuário tiver as permissões apropriadas, ele poderá especificar um recurso de organização diferente durante a criação do projeto. Caso contrário, o padrão será a organização de origem.
Benefícios do recurso de organização
Com um recurso de organização, os recursos do projeto pertencem à sua organização, não ao funcionário que os criou. Isso significa que sua organização retém os recursos do projeto quando um funcionário sai da empresa. Os recursos do projeto seguem o ciclo de vida do recurso de organização no Google Cloud.
Além disso, os administradores da organização controlam todos os recursos de forma centralizada. Eles podem ver e gerenciar todos os recursos do projeto na sua empresa. Isso evita projetos ocultos ou administradores não autorizados.
Também é possível conceder papéis no nível da organização, que todos os recursos de projeto e pasta sob o recurso da organização herdam. Por exemplo, é possível conceder o papel de Administrador de rede à equipe de rede no nível da organização, o que permite que ela gerencie todas as redes em todos os recursos do projeto na empresa, em vez de conceder o papel para cada recurso de projeto individual.
Um recurso de organização é definido pelos seguintes atributos:
- Um ID de recurso da organização, que é um identificador exclusivo de uma organização.
- Um nome de exibição, gerado com base no nome de domínio principal no Google Workspace ou no Cloud Identity.
- A hora de criação do recurso da organização.
- A hora da última modificação do recurso da organização.
- O proprietário do recurso da organização, que é o ID de cliente do Google Workspace da API Directory. Você especifica o proprietário ao criar o recurso da organização, e não é possível mudá-lo.
O snippet de código a seguir mostra a estrutura de um recurso de organização:
{
  "creationTime": "2020-01-07T21:59:43.314Z",
  "displayName": "my-organization",
  "lifecycleState": "ACTIVE",
  "name": "organizations/34739118321",
  "owner": {
    "directoryCustomerId": "C012ba234"
  }
}
A política de permissão inicial de um novo recurso de organização concede os papéis de criador de projetos e Criador da conta de faturamento a todo o domínio do Google Workspace. Isso significa que os usuários podem continuar criando recursos de projeto e contas de faturamento como faziam antes de o recurso de organização existir. Nenhum outro recurso é criado quando um recurso de organização é criado. As políticas de permissão, negação e da organização são herdadas pela hierarquia, e a política vigente para cada recurso na hierarquia resulta de políticas aplicadas diretamente ao recurso e de políticas herdadas dos ancestrais.
O recurso de pasta
Os recursos de pasta são um mecanismo de agrupamento opcional entre recursos de organização e de projeto. É necessário um recurso de organização para usar pastas. Os recursos de pasta e os recursos de projeto filhos residem no recurso da organização.
Os recursos de pasta podem fornecer limites de isolamento entre projetos. Elas funcionam como suborganizações dentro do recurso da organização. Os recursos de pasta podem modelar diferentes pessoas jurídicas, departamentos e equipes em uma empresa. Por exemplo, o primeiro nível de pastas pode representar os departamentos principais da organização. Como as pastas podem conter projetos e também outras pastas, cada uma pode incluir subpastas para representar equipes diferentes. Cada pasta de equipe pode conter outras subpastas para representar aplicativos diferentes. Para mais detalhes sobre o uso de recursos de pasta, consulte Criar pastas.
Se o recurso da organização tiver recursos de pasta e você tiver as permissões de visualização adequadas, será possível visualizá-los no console do Google Cloud . Para instruções mais detalhadas, consulte Visualizar, atualizar e excluir pastas.
Os recursos de pasta permitem delegar direitos de administração. Por exemplo, é possível conceder a cada chefe de departamento a propriedade total de todos os recursos do Google Cloud nos departamentos deles. Da mesma forma, os recursos de pasta podem limitar o acesso a recursos, o que significa que os usuários de um departamento só podem acessar e criar recursos do Google Cloud dentro desse recurso de pasta.
O snippet de código a seguir mostra a estrutura de um recurso de pasta:
{
  "createTime": "2030-01-07T21:59:43.314Z",
  "displayName": "Engineering",
  "lifecycleState": "ACTIVE",
  "name": "folders/634792535758",
  "parent": "organizations/34739118321"
}
Assim como os recursos de organização e projeto, os recursos de pasta atuam como um ponto de herança de política para políticas de permissão, negação e políticas da organização. Os papéis do IAM concedidos em um recurso de pasta são herdados por todos os recursos de projeto e pasta nessa pasta.
O recurso do projeto
O recurso de projeto é a entidade organizadora fundamental. Os recursos de organização e pasta podem conter vários projetos. Você precisa de um recurso de projeto para usar o Google Cloud. Ele é essencial para criar, ativar e usar todos os serviços doGoogle Cloud , gerenciar APIs, ativar o faturamento, adicionar e remover colaboradores e gerenciar permissões.
Todos os recursos do projeto consistem em:
- Dois identificadores:
- ID do recurso do projeto, que é um identificador exclusivo do recurso do projeto.
- O número do recurso do projeto, que é atribuído automaticamente na criação dele. Ele é somente leitura.
- um nome de exibição mutável;
- O estado do ciclo de vida do recurso do projeto, por exemplo, ACTIVE ou DELETE_REQUESTED.
- uma coleção de rótulos que podem ser usados na filtragem de projetos;
- A hora em que o recurso do projeto foi criado.
O snippet de código a seguir mostra a estrutura de um recurso de projeto:
{
  "createTime": "2020-01-07T21:59:43.314Z",
  "lifecycleState": "ACTIVE",
  "name": "my-project",
  "parent": {
    "id": "634792535758",
    "type": "folder"
  },
  "projectId": "my-project",
  "labels": {
     "my-label": "prod"
  },
  "projectNumber": "464036093014"
}
Para interagir com a maioria dos recursos do Google Cloud , é preciso fornecer os identificadores de recursos do projeto para cada solicitação. É possível identificar um recurso de projeto de
duas maneiras: pelo ID ou pelo número do recurso. No snippet de código, eles são projectId e projectNumber.
O ID de recurso do projeto é o nome personalizado que você escolhe ao criar um
projeto. Se você ativar uma API que requer um projeto, poderá criar um novo
ou selecionar um projeto atual usando o ID do recurso do projeto. A string name,
que aparece na UI, não é igual ao ID do recurso do projeto.
OGoogle Cloud gera automaticamente um número de recurso do projeto. É possível encontrar o ID e o número do recurso do projeto no painel do projeto no console doGoogle Cloud . Para saber como conseguir identificadores de projeto e outras tarefas de gerenciamento para recursos de projeto, consulte Criar projetos.
A política inicial do IAM para o recurso do projeto recém-criado concede o papel de proprietário ao criador do projeto.
Todos os usuários, incluindo os de teste, do nível sem custo financeiro e os clientes do Google Workspace e do Cloud Identity, podem criar recursos de projeto. Os usuários do Programa sem custo financeiro doGoogle Cloud só podem criar recursos de projeto e de serviço dentro de projetos. Os recursos do projeto podem estar no topo da hierarquia, mas somente se forem criados por um usuário de teste sem custo financeiro ou de nível sem custo financeiro. Os clientes do Google Workspace e do Cloud Identity têm acesso a recursos adicionais da hierarquia de recursos do Google Cloud , como recursos de organização e pasta. Saiba mais na visão geral do Cloud Identity. Os recursos de projeto no topo da hierarquia não têm recursos pai, mas podem ser migrados para um recurso de organização assim que ele for criado para o domínio. Para mais detalhes sobre a migração de recursos de projeto, consulte Migrar projetos entre recursos da organização.
A seguir
- Saiba como criar sua Google Cloud hierarquia de recursos.
- Aprenda mais sobre limites de gerenciamento e configurações de recursos.
- Saiba como listar todos os projetos, pastas e organizações na sua hierarquia.