


Network Security Integration שמתבצע בתוך פס התדרים מאפשר לכם להוסיף מכשירי אבטחת רשת משלכם, כמו חומות אש או מערכות לגילוי חדירות (IDS), ישירות לנתיב תנועת הרשת לצורך בדיקה. אתם יכולים להשתמש במכשירי הרשת האלה כדי לבדוק את תעבורת הנתונים ולזהות איומים לפני שהתעבורה מגיעה ליעד שלה.
Network Security Integration מציע שילוב בתוך תדרים באמצעות Cloud Next Generation Firewall וטכנולוגיות Packet Intercept, ומספק גישה ממוקדת בשירות לצינורות לעיבוד מנות. חבילת Intercept היא Google Cloud יכולת שמאפשרת להוסיף מכשירי רשת לנתיב של תנועת הרשת בלי לשנות מדיניות ניתוב קיימת.
עיבוד החבילות מתבצע לפני ניתוב החבילות היוצאות ואחרי קבלת החבילות הנכנסות המנותבות. שילוב בתוך פס התדרים משתמש בהצפנה של Generic Network Virtualization Encapsulation (GENEVE) כדי להעביר חבילות נתונים בצורה מאובטחת בין המכונות הווירטואליות (VM) ששולחות או מקבלות את הנתונים, לבין המכונות הווירטואליות לעיבוד חבילות הנתונים (התקני הרשת שלכם).
היתרונות של שילוב בתוך פס התדרים
היתרונות של שילוב בתוך הפס:
- יכולת הרחבה: פריסת מכונות וירטואליות לעיבוד חבילות שפועלות כחומות אש מבוססות מכונות וירטואליות, מערכות לזיהוי פריצות או מכשירי רשת. אתם יכולים לשנות את גודל מכונות ה-VM לעיבוד מנות כדי להתאים אותן לצרכים שלכם.
- Geneve encapsulation: שומר על החבילה המקורית, כולל כתובות ה-IP של המקור והיעד שלה, בזמן שהחבילה מועברת בין מכונה וירטואלית ששולחת או מקבלת, לבין המכונות הווירטואליות לעיבוד חבילות לצורך בדיקה. מידע נוסף על GENEVE זמין ב-GENEVE RFC.
- טכנולוגיית Cloud NGFW: מגדירה בדיקת חבילות באמצעות כללי כניסה או יציאה בכללי מדיניות היררכיים של חומת אש או בכללי מדיניות גלובליים של חומת אש ברשת עם הפעולה
apply_security_profile_group. כך לא תהיה תלות במסלולים ברשת VPC. מידע נוסף מופיע במאמר בנושא איך פועל שילוב בתוך פס התדרים. - תעבורת נתונים יוצאת (egress) ישירה לאינטרנט: מאפשרת למכשירי אבטחת רשת לנתב תעבורת נתונים יוצאת שנבדקה ישירות לאינטרנט. מידע נוסף מופיע במאמר בנושא יציאה ישירה מהאינטרנט.
מודל של בעלי שירותים וצרכני שירותים
שילוב בתוך פס התדרים משתמש במודל producer-consumer עם ההגדרה הבאה:
- בעלי השירותים המנוהלים מספקים קבוצה ניתנת להרחבה של מכונות וירטואליות לבדיקת חבילות.
- צרכני שירותים משתמשים בכללי חומת אש במדיניות חומת אש היררכית או במדיניות חומת אש גלובלית לרשת כדי לציין איזו תעבורה לבדוק.
הבעלים של שירות מנוהל
בעלים של שירות מנוהל מציע שירותים של בדיקת חבילות באמצעות מכונות וירטואליות. המכונות הווירטואליות יכולות להיות מכשירי רשת או מכונות שמופעל בהן פתרון תוכנה בהתאמה אישית. האחריות להגדרה, להרחבה ולתחזוקה של המכונות הווירטואליות מוטלת על המפיק.
בעלים של שירות מנוהל פורס ומנהל מאזני עומסי רשת פנימיים להעברת סיגנל ללא שינוי שמשתמשים במכונות וירטואליות (VM) בקצה העורפי לשירותי בדיקת מנות. היצרן מספק את שירותי בדיקת החבילות לצרכנים באמצעות פריסות יירוט אזוריות, שמקובצות לקבוצות פריסת יירוט גלובליות. מידע נוסף מופיע במאמר בנושא הגדרת שירותים של יוצרים.
בעלים של שירות מנוהל משתמש ברכיבים המרכזיים הבאים כדי להציע שירותי בדיקת מנות:
מכונות וירטואליות: אירוח של מכשיר רשת או פתרון תוכנה בהתאמה אישית. האחריות להגדרת המכונות הווירטואליות, לשינוי הגודל שלהן ולתחזוקה שלהן מוטלת על המפיק. היצרן יכול להשתמש בקבוצות של מכונות וירטואליות לא מנוהלות או מנוהלות באזור מסוים כדי לארח את המכונות הווירטואליות לבדיקת חבילות הנתונים.
מאזן עומסי רשת פנימי להעברת סיגנל ללא שינוי: מפזר את התעבורה למכונות וירטואליות של בדיקת חבילות נתונים בקצה העורפי. כלל ההעברה של איזון העומסים משמש כנקודת הכניסה לתעבורה שצריך לבדוק.
Intercept deployment: משאב של תחום מוגדר שמפנה לכלל ההעברה של מאזן עומסי הרשת הפנימי להעברת סיגנל ללא שינוי. פריסת היירוט מייצגת את שירות הבדיקה שהבעלים של השירות המנוהל מציע לאזור.
קבוצת פריסה של חסימת תנועה: משאב גלובלי שמכיל כמה פריסות אזוריות של חסימת תנועה.
צרכן שירות
צרכן שירות משתמש בשירותי בדיקת החבילות שמציע בעל השירות.
אפשר להשתמש בשירותי בדיקת מנות עם כמה יצרנים ברשת VPC. אפשר גם להגדיר נקודת קצה של חומת אש באמצעות Cloud Next Generation Firewall Enterprise באותה רשת VPC. שירותים של בדיקת מנות ונקודות קצה של חומת אש באמצעות שילוב בתוך פס התדרים לא מבטלים זה את זה. אתם יכולים להשתמש בהם במקביל כדי לעמוד בדרישות האבטחה שלכם. מידע נוסף זמין במאמר הגדרת שירותים לצרכנים.
צרכן שירותים משתמש ברכיבים המרכזיים הבאים כדי לשלוח תעבורה לשירותי בדיקת חבילות של יצרן:
קבוצת נקודות קצה ליירוט: משאב גלובלי לכל פרויקט שמפנה לקבוצת הפריסה ליירוט של ספק השירות.
קבוצת נקודות הקצה ליירוט מבטאת את הכוונה של הצרכן להשתמש בשירותי בדיקת חבילות שמציעה קבוצת פריסה ליירוט של ספק שירות, באזור אחד או יותר של רשת ה-VPC של הצרכן.
שיוך של קבוצת נקודות קצה ליירוט: משאב גלובלי בכל פרויקט שמקשר באופן לוגי קבוצת נקודות קצה ליירוט לרשת VPC אחת או יותר של צרכנים.
כללי חומת אש: כללים של מדיניות חומת אש היררכית או של מדיניות חומת אש גלובלית ברשת שמפנים את תעבורת הנתונים למכונות וירטואליות לבדיקת חבילות.
פרופיל אבטחה: משאב גלובלי שמפנה לקבוצת נקודות קצה של יירוט.
קבוצת פרופילים של אבטחה: משאב גלובלי ברמת הארגון וברמת הפרויקט שמפנה לפרופיל אבטחה. כללים במדיניות חומת אש מפנים לקבוצת פרופיל האבטחה ומשתמשים בפעולה
apply_security_profile_groupכדי לשלוח מנות נתונים לשירות בדיקת המנות של היצרן.
כללי חומת אש של יירוט הם stateful. כשסשן חדש תואם לכלל, כל המנות הנכנסות והיוצאות שמשויכות לסשן הזה נחטפות ועוברות אנקפסולציה עם קבוצת פרופילי האבטחה המתאימה בכותרת GENEVE.
מודל פריסה של שילוב בתוך פס התדרים
שילוב בתוך פס התדרים מבוסס על מודל של יצרן-צרכן.
איור 1 מציג את ארכיטקטורת הפריסה ברמה גבוהה של שירות השילוב בתוך הפס.
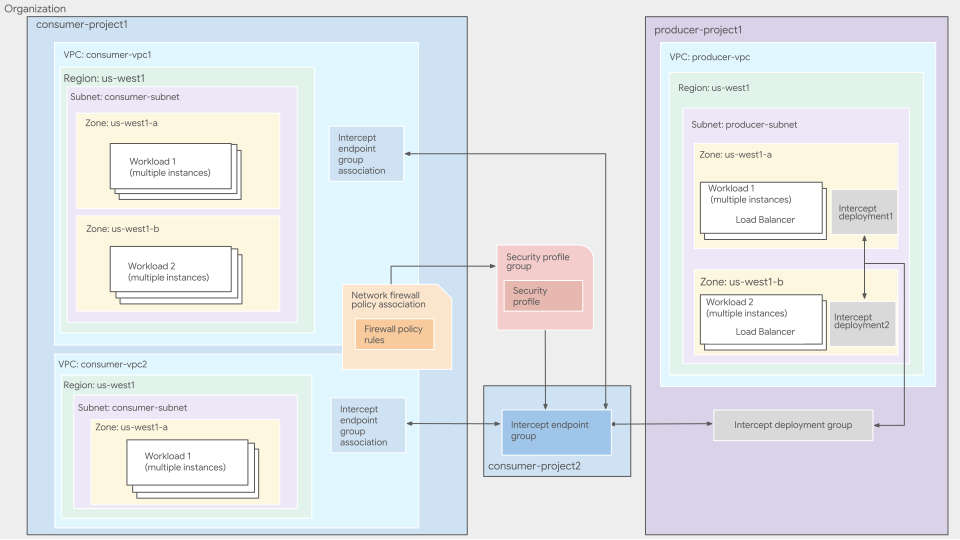
הדיאגרמה הבאה מציגה את ההגדרה של יצרן וצרכן:
producer-project1הוא פרויקט לשירות מנוהל שמכיל רשת VPC אחת,producer-vpc. הרשת מוגדרת עם ההגדרה הבאה:- בעלים של שירות מנוהל מספק שירותי בדיקת חבילות באזורים
us-west1-aו-us-west1-b. - בכל אזור יש קבוצה של מכונות וירטואליות לבדיקת חבילות, מאזן עומסי רשת פנימי להעברת סיגנל ללא שינוי ופריסת יירוט.
- שירותי בדיקת החבילות של בעל השירות המנוהל מקובצים לקבוצת פריסה אחת של יירוט.
- בעלים של שירות מנוהל מספק שירותי בדיקת חבילות באזורים
consumer-project1הוא פרויקט של צרכן שירות שמכיל שתי רשתות VPC,consumer-vpc1ו-consumer-vpc2. שתי הרשתות מוגדרות לשימוש בשירות ליירוט מנות של הספק, עם ההגדרה הבאה:סדר ההערכה של מדיניות חומת האש ושל הכללים בכל רשת מוגדר כ-
BEFORE_CLASSIC_FIREWALL.לכל רשת יש שיוך משלה לקבוצת נקודות קצה של יירוט, שמפנה לקבוצת נקודות קצה משותפת של יירוט. בתרשים, קבוצת נקודות הקצה הנפוצות של היירוט נמצאת בפרויקט הצרכן
consumer-project2. קבוצת נקודות הקצה של היירוט מבטאת את הכוונה של הצרכן להשתמש בקבוצת פריסת היירוט של היצרן.בארגון הצרכן, הלקוח יצר קבוצת פרופילים לאבטחה שמכילה פרופיל אבטחה. פרופיל האבטחה מפנה לאותה קבוצה של נקודות קצה ליירוט שמשויכת לרשתות ה-VPC
consumer-vpc1ו-consumer-vpc2.כדי להפנות חבילות נתונים לשירותי בדיקת החבילות של היצרן, הצרכן משתמש בכללי כניסה או יציאה במדיניות חומת אש.
תעבורת נתונים יוצאת (egress) ישירה לאינטרנט
שילוב בתוך פס התדרים תומך במודל הפריסה יציאה ישירה מהאינטרנט. במודל הזה, מכשיר הרשת ברשת של היצרן בודק את התעבורה שיוצאת לאינטרנט ושולח אותה ישירות לאינטרנט הציבורי דרך ממשק הרשת החיצוני שלו. לאחר מכן, המכשיר מנתב את מנות התגובה באינטרנט ישירות למכונה הווירטואלית של הצרכן באמצעות GENEVE.
כדי להשתמש במודל הפריסה של יציאה ישירה לאינטרנט, צריך להגדיר את מכשיר הרשת ליציאה ישירה לאינטרנט, כפי שמתואר במסמכי התיעוד של המכשיר. אין צורך בהגדרות נוספות ברשתות ה-VPC של היצרן או הצרכן, או במשאבים בתוך הפס. גם ברשתות ה-VPC של הצרכן לא נדרשים Cloud NAT או נתיבי אינטרנט שמוגדרים כברירת מחדל.
השוואה בין זרימות התנועה בתוך הפס
כשמכשיר רשת לא מוגדר ליציאה ישירה מהאינטרנט, תעבורת נתונים שמיועדת לאינטרנט חוצה את הגבול בין רשתות VPC פעמיים בכל כיוון, כלומר 4 קפיצות בסך הכול:
- צעד 1: המכונה הווירטואלית של הצרכן שולחת את החבילה היוצאת מעבר לגבול מרשת ה-VPC של הצרכן אל מכשיר הרשת ברשת ה-VPC של היצרן דרך מנהרת GENEVE.
- Hop 2: מכשיר הרשת בודק את החבילה ושולח את החבילה המקורית מעבר לגבול בחזרה לרשת ה-VPC של הצרכן דרך מנהרת GENEVE. המכונה הווירטואלית של הצרכן מנתבת את החבילה לאינטרנט דרך Cloud NAT או דרך כתובת IP חיצונית.
- שלב 3: המכונה הווירטואלית של הצרכן מקבלת את מנת התגובה מהאינטרנט ושולחת אותה מעבר לגבול אל מכשיר הרשת ברשת ה-VPC של היצרן דרך מנהרת GENEVE לבדיקה של תעבורה נכנסת.
- צעד 4: מכשיר הרשת בודק את התגובה ושולח אותה בחזרה מעבר לגבול למכונה הווירטואלית של הצרכן דרך מנהרת GENEVE.
כשמגדירים מכשיר רשת לתעבורת נתונים יוצאת (egress) ישירה לאינטרנט, תעבורת נתונים שמיועדת לאינטרנט חוצה את הגבול בין רשתות VPC פעם אחת בכל כיוון, כך שמתבצעות שתי קפיצות בסך הכול:
- צעד 1: המכונה הווירטואלית של הצרכן שולחת את החבילה היוצאת מעבר לגבול של רשת ה-VPC אל מכשיר הרשת ברשת ה-VPC של היצרן דרך מנהרת GENEVE. אחרי הבדיקה, המכשיר מנתב את החבילה ישירות לאינטרנט דרך הממשק החיצוני שלו.
- צעד 2: מכשיר הרשת מקבל את מנת התגובה באינטרנט בממשק החיצוני שלו, בודק אותה ושולח את המנה מעבר לתחום בחזרה לרשת ה-VPC של הצרכן דרך מנהרת GENEVE.
בתעבורת נתונים יוצאת (egress) ישירה לאינטרנט, חבילות יוצאות עוקפות את הצעד חזרה לרשת ה-VPC של הצרכן. אין צורך להגדיר שערים של Cloud NAT או כתובות IP חיצוניות ברשתות VPC של צרכנים. הגישה הזו מרכזת את התשתית ואת העלויות שקשורות לאינטרנט.
איך פועל שילוב בתוך פס התדרים
באינטגרציה בתוך פס התדרים, מנות בתעבורת הנתונים של הצרכן נחסמות כשהן תואמות לכלל חומת אש שמשתמש בפעולה apply_security_profile_group.
מנות שתואמות לכלל חומת האש נשלחות למאזן עומסי הרשת הפנימי להעברת סיגנל ללא שינוי ברשת ה-VPC של ספק השירות.
דרישות לבדיקת מנות
כדי שכלל חומת אש יצליח ליירט תנועה של צרכנים, התנאים הבאים צריכים להתקיים:
- כלל חומת האש שמשתמש בפעולה
apply_security_profile_groupצריך להיות חלק ממדיניות חומת אש היררכית או ממדיניות חומת אש גלובלית ברשת שמשויכת לרשת VPC של צרכן. - השיוך של קבוצת נקודות הקצה ליירוט של הצרכן צריך לשייך את רשת ה-VPC של הצרכן לקבוצת נקודות הקצה הנכונה ליירוט.
קבוצת פרופילי האבטחה של כלל חומת האש צריכה לכלול את פרופיל האבטחה שמפנה לקבוצת נקודות הקצה הנכונה של היירוט.
חבילות לא נחסמות אם קבוצת נקודות הקצה לחסימה שאליה מתייחס פרופיל האבטחה של כלל חומת האש לא תואמת לקבוצת נקודות הקצה לחסימה שמשויכת לרשת ה-VPC.
תחום עניין משותף
כדי לבצע אופטימיזציה של זמן האחזור ולשפר את קצב העברת הנתונים, אפשר להשתמש בזיקה אזורית לפריסות של Network Security Integration (שילוב אבטחת רשת) ולהגדיר חסימה אזורית עם קצה עורפי אזורי. כשמפעילים את ההעדפה לאזוריות, פריסת היירוט האזורית מפנה למאזן עומסים אזורי פנימי להעברת סיגנל ללא שינוי, שיש לו שרתי בק-אנד בכמה אזורים באותו אזור. אם יש מכונות וירטואליות תקינות באותו אזור שבו נוצרה התעבורה, ההגדרה הזו מעדיפה לנתב חבילות נתונים למכונות וירטואליות לבדיקה באותו אזור.
זרימת מנות
כשחבילת נתונים תואמת לכלל חומת אש שעומד בדרישות לבדיקת חבילות נתונים, Google Cloudהמערכת מעבדת את חבילת הנתונים באופן הבא:
חבילת נתונים שנקלטה באזור של רשת ה-VPC של הצרכן.
Google Cloud intercepts packets based on the direction of the traffic:
תעבורת נתונים יוצאת (חבילות שנשלחות ממכונה וירטואלית): חבילות שתואמות לכלל חומת אש של תעבורת נתונים יוצאת לבדיקת חבילות נתונים נחסמות לפני שהחבילה מנותבת.
אם למכונה וירטואלית מוקצית כתובת IPv4 חיצונית לכרטיס הרשת שלה, או אם כרטיס הרשת של המכונה הווירטואלית משתמש בשער Cloud NAT, Google Cloud משנה את כתובת ה-IPv4 של המקור של המנה אחרי עיבוד של כללי חומת האש ליציאה ובדיקת המנה, אבל לפני ניתוב המנה היוצאת.
תעבורת נכנסת (חבילות נתונים שמתקבלות במכונה וירטואלית): חבילות נתונים שתואמות לכלל חומת אש נכנסת לבדיקת חבילות נתונים, נחסמות אחרי שהחבילה מנותבת.
אם למכונה וירטואלית הוקצתה כתובת IPv4 חיצונית ל-NIC, או אם ה-NIC של המכונה הווירטואלית משתמש בשער Cloud NAT,Google Cloud משנה את כתובת היעד של חבילת הנתונים מסוג IPv4 אחרי קבלת חבילת הנתונים הנכנסת שהועברה, אבל לפני העיבוד של כללי חומת האש של הכניסה ובדיקת חבילת הנתונים.
הוספת חבילה.
במהלך שלב העיבוד של חומת האש, מנות הנתונים המקוריות של התעבורה היוצאת או הנכנסת עוברות אנקפסולציה באמצעות פרוטוקול GENEVE. ההצפנה הזו שומרת על כתובות ה-IP של המקור והיעד של החבילה המקורית בתוך מטען הנתונים של חבילת GENEVE.
שולחים את החבילה המאוגדת אל בעלים של שירות מנוהל.
המנה המקופסלת נשלחת למכונה וירטואלית בבק-אנד של מאזן עומסי רשת פנימי להעברת סיגנל ללא שינוי ברשת ה-VPC של ספק השירות. מאזן העומסים הספציפי נבחר על סמך האזור של המכונה הווירטואלית שהתעבורה שלה יורטה וההגדרה של קבוצת הפריסה של היירוט שאליה התייחסה קבוצת נקודות הקצה של היירוט.
מעבדים את חבילת הנתונים.
המכונות הווירטואליות בבק-אנד של היצרן מקבלות את המנות שעברו אנקפסולציה של GENEVE ביציאה
UDP6081. לכל מכונת VM לעיבוד חבילות יש תוכנה שמבינה איך לחלץ את החבילה המקורית מחבילת GENEVE.תוכנת הבדיקה במכונות הווירטואליות מחלצת את החבילה המקורית, בודקת אותה ואם התעבורה מותרת, היא מכניסה אותה מחדש לאריזה באמצעות GENEVE בלי לשנות את כתובות ה-IP, הפרוטוקולים והיציאות של החבילה המקורית.
מחזירים את החבילה.
המכונה הווירטואלית לעיבוד מנות שולחת את המנה שעברה אריזה מחדש בחזרה לרשת הצרכנים באמצעות החזרה ישירה של השרת (DSR). במהלך התהליך הזה, תנועת התגובה עוברת ישירות ממכשיר הרשת ללקוח, בלי לעבור דרך מאזן העומסים, כדי לשפר את היעילות. מידע נוסף זמין במאמר איך פועלים מאזני עומסים פנימיים להעברת סיגנל ללא שינוי.
מגבלות
- כשחבילות רשת תואמות לכלל יירוט, מערכת Compute Engine מעבדת את החבילות בקצב איטי יותר. קצב עיבוד המנות תלוי בסוג המכונה, בגודל המנות ובניצול המעבד (CPU), והוא דומה לקצב תעבורת הנתונים היוצאת (egress) ליעדים מחוץ לרשת VPC.
- מדיניות חומת האש ברשתות אזוריות לא תומכת ביירוט חבילות נתונים.
- פריסות של Producer intercept לא תומכות במופעים עם כרטיסי רשת דינמיים כקצה עורפי.
סשנים של TCP שנקטעים חייבים להתחיל עם מנת SYN, כדי שהמכשיר המיירט יוכל לצפות בסשן המלא. בחיבורים לא ידועים, המכשיר משליך את כל החבילות שאינן SYN לפני היירוט.
מנת SYN היא המנה הראשונה שמתחילה חיבור TCP חדש. מנות שאינן SYN הן כל מנה אחרת בחיבור הזה. אם דפוסי התנועה שלכם כוללים יוזמי SYN שאינם SYN או פיצול ניתוב, מומלץ לפנות לתמיכת Cloud לקבלת ייעוץ.