


Sie können Cloud Logging-Buckets erstellen, aufrufen und verwalten, um Ihre Logdaten mithilfe der Google Cloud Console, der Google Cloud CLI oder der Logging API zu speichern und zu zentralisieren. Sie können auch Aufbewahrungsdauern konfigurieren und Buckets sperren, um Compliance-Anforderungen zu erfüllen.
Wenn Sie Ihre Logdaten mit Observability Analytics analysieren möchten, das eine SQL-Schnittstelle bietet, führen Sie ein Upgrade Ihrer Log-Buckets durch. Über diese Oberfläche können Sie Logdaten abfragen und Log- und Trace-Daten zusammenführen.
Wenn Sie Ihre Logdaten mit BigQuery-Diensten analysieren möchten, erstellen Sie verknüpfte BigQuery-Datasets in Ihren Log-Buckets. Diese Datasets verfügen nur über Lesezugriff und werden ähnlich wie andere BigQuery-Datasets abgefragt. Alternativ können Sie Logeinträge direkt an BigQuery weiterleiten.
Konzeptionelle Informationen finden Sie unter Logeinträge speichern.
Hinweis
Konfigurieren Sie Ihr Projekt und Ihre IAM-Rollen und wählen Sie die Schnittstelle aus, die Sie verwenden möchten.
Projekt und Rollen konfigurieren
Gehen Sie für einen Einstieg in Buckets folgendermaßen vor:
- Konfigurieren Sie Ihr Google Cloud -Projekt:
-
Prüfen Sie, ob die Abrechnung für Ihr Google Cloud -Projekt aktiviert ist.
-
Bitten Sie Ihren Administrator, Ihnen die IAM-Rolle Logs Configuration Writer (
roles/logging.configWriter) für Ihr Projekt zuzuweisen, um die Berechtigungen zu erhalten, die Sie zum Erstellen, Upgraden und Verknüpfen eines Log-Buckets benötigen. Weitere Informationen zum Zuweisen von Rollen finden Sie unter Zugriff auf Projekte, Ordner und Organisationen verwalten.Sie können die erforderlichen Berechtigungen auch über benutzerdefinierte Rollen oder andere vordefinierte Rollen erhalten.
Eine vollständige Liste der Berechtigungen und Rollen finden Sie unter Zugriffssteuerung mit IAM.
-
- Unterstützte Regionen, in denen Sie Ihre Logs speichern können.
- Wenn Sie die Google Cloud CLI oder die Cloud Logging API zum Erstellen oder Verwalten Ihrer Log-Buckets verwenden möchten, müssen Sie die Formatierungsanforderungen für
LogBucketkennen.
Wählen Sie die Oberfläche aus, die Sie verwenden möchten.
Google Cloud Console
Wenn Sie über die Google Cloud Console auf Dienste und APIs von Google Cloud zugreifen, müssen Sie die Authentifizierung nicht einrichten.
gcloud
Aktivieren Sie Cloud Shell in der Google Cloud Console.
Unten in der Google Cloud Console wird eine Cloud Shell-Sitzung gestartet und eine Eingabeaufforderung angezeigt. Cloud Shell ist eine Shell-Umgebung, in der das Google Cloud CLI bereits installiert ist und Werte für Ihr aktuelles Projekt bereits festgelegt sind. Das Initialisieren der Sitzung kann einige Sekunden dauern.
REST
Wenn Sie die REST API-Beispiele auf dieser Seite in einer lokalen Entwicklungsumgebung verwenden möchten, verwenden Sie die Anmeldedaten, die Sie der gcloud CLI bereitstellen.
Installieren Sie die Google Cloud CLI.
Wenn Sie einen externen Identitätsanbieter (IdP) verwenden, müssen Sie sich zuerst mit Ihrer föderierten Identität in der gcloud CLI anmelden.
Weitere Informationen finden Sie in der Dokumentation zur Google Cloud -Authentifizierung unter Für die Verwendung von REST authentifizieren.
Bucket erstellen
In dieser Anleitung wird davon ausgegangen, dass Sie die von Google verwaltete Verschlüsselung verwenden. Wenn Sie kundenverwaltete Verschlüsselungsschlüssel (CMEK) verwenden möchten, lesen Sie den Hilfeartikel CMEK für die Logspeicherung konfigurieren.
Sie können maximal 100 Buckets proGoogle Cloud -Projekt erstellen. Sie können keine Log-Buckets in Ordnern oder Organisationen erstellen.
So erstellen Sie einen benutzerdefinierten Log-Bucket für Ihr Google Cloud Projekt:
Google Cloud Console
So erstellen Sie einen Log-Bucket in Ihrem Google Cloud -Projekt:
-
Rufen Sie in der Google Cloud -Console die Seite Logspeicher auf.
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis mit der Zwischenüberschrift Logging aus.
Klicken Sie auf Log-Bucket erstellen.
Geben Sie einen Namen und eine Beschreibung für den Bucket ein.
Optional: Führen Sie ein Upgrade Ihres Buckets durch, um Observability Analytics zu verwenden.
- Wählen Sie Upgrade durchführen, um Observability Analytics zu verwenden aus.
Wenn Sie ein Upgrade eines Buckets für die Verwendung von Observability Analytics durchführen, können Sie Ihre Logs auf der Seite Observability Analytics mithilfe von SQL-Abfragen abfragen. Sie können Ihre Logs auch weiterhin mit dem Log-Explorer aufrufen.
- Optional: Wenn Sie Ihre Logs in BigQuery ansehen möchten, wählen Sie Neues BigQuery-Dataset erstellen, das mit diesem Bucket verknüpft ist aus und geben Sie einen eindeutigen Dataset-Namen ein.
Wenn Sie diese Option auswählen, kann BigQuery die in Ihrem Log-Bucket gespeicherten Daten lesen. Sie können jetzt in der BigQuery-Oberfläche Abfragen ausführen, um Ihre Logdaten zu verknüpfen, und auch auf Daten aus anderen Tools wie Data Studio und Looker zugreifen.
- Wählen Sie Upgrade durchführen, um Observability Analytics zu verwenden aus.
Klicken Sie auf das Menü Log-Bucket-Region auswählen und wählen Sie eine Region aus, um die Speicherregion für Ihre Logs auszuwählen.
Optional: Klicken Sie auf Weiter, um eine benutzerdefinierte Aufbewahrungsdauer für die Logs im Bucket festzulegen.
Geben Sie im Feld Aufbewahrungsdauer die Anzahl der Tage zwischen 1 Tag und3650 daysein, für die Cloud Logging die Logs speichern soll. Wenn Sie die Aufbewahrungsdauer nicht anpassen, beträgt die Standardeinstellung
30 days.Sie können die Aufbewahrungsdauer für Ihren Log-Bucket auch nach dem Erstellen aktualisieren.
Klicken Sie auf Bucket erstellen.
Nachdem der Log-Bucket erstellt wurde, führt Logging ein Upgrade des Buckets durch und erstellt den Dataset-Link, wenn diese Optionen ausgewählt wurden.
Es kann einen Moment dauern, bis diese Schritte abgeschlossen sind.
gcloud
Wenn Sie nur einen Log-Bucket erstellen möchten, führen Sie den Befehl gcloud logging buckets create aus. Wenn Sie den Log-Bucket upgraden möchten, um Observability Analytics zu verwenden, fügen Sie die Flags --enable-analytics und --async hinzu und legen Sie die Variable LOCATION auf eine unterstützte Region fest:
gcloud logging buckets create BUCKET_ID --location=LOCATION --enable-analytics --async OPTIONAL_FLAGS
Das Flag --async erzwingt, dass der Befehl asynchron ist. Der Rückgabewert einer asynchronen Methode ist ein Operation-Objekt, das Informationen zum Fortschritt der Methode enthält. Wenn die Methode abgeschlossen ist, enthält das Objekt Operation Informationen darüber, ob die Anfrage erfolgreich war oder nicht. Weitere Informationen finden Sie unter Asynchrone API-Methoden.
Wenn Sie den Log-Bucket nicht für die Verwendung von Observability Analytics upgraden möchten, lassen Sie die Flags --enable-analytics und --async weg.
Wenn Sie zum Beispiel einen Bucket mit der BUCKET_ID my-bucket in der Region global erstellen möchten, würde Ihr Befehl so aussehen:
gcloud logging buckets create my-bucket --location global --description "My first bucket"
Wenn Sie beispielsweise einen Bucket mit dem BUCKET_ID
my-upgraded-bucket am Standort global erstellen und dann ein Upgrade des Log-Buckets für die Verwendung von Observability Analytics durchführen möchten, sieht der Befehl so aus:
gcloud logging buckets create my-upgraded-bucket --location global \
      --description "My first upgraded bucket" \
      --enable-analytics --retention-days=45
REST
Verwenden Sie zum Erstellen eines Buckets die Methode projects.locations.buckets.create oder projects.locations.buckets.createAsync. Bereiten Sie die Argumente für die Methode so vor:
Legen Sie für den Parameter
parentdie Ressource fest, in der der Bucket erstellt werden soll:projects/PROJECT_ID/locations/LOCATIONDie Variable LOCATION bezieht sich auf die Region, in der Ihre Logs gespeichert werden sollen.
Wenn Sie beispielsweise einen Bucket für das Projekt
my-projectin der Regionglobalerstellen möchten, sieht der Parameterparentso aus:projects/my-project/locations/globalLegen Sie den Parameter
bucketIdfest, z. B.my-bucket.Führen Sie einen der folgenden Schritte aus:
So erstellen Sie einen Log-Bucket und führen dann ein Upgrade des Log-Buckets für die Verwendung von Observability Analytics durch:
Legen Sie den booleschen Wert
LogBucket.analyticsEnabledauftruefest.Rufen Sie die asynchrone Methode
projects.locations.buckets.createAsyncauf, um den Bucket zu erstellen.Die Antwort auf die asynchronen Methoden ist ein
Operation-Objekt. Dieses Objekt enthält Informationen zum Fortschritt der Methode. Wenn die Methode abgeschlossen ist, enthält dasOperation-Objekt den Status. Weitere Informationen finden Sie unter Asynchrone API-Methoden.Die Methode
createAsynckann einige Minuten in Anspruch nehmen. Diese Methode generiert keine Fehlermeldung und schlägt nicht fehl, wenn der boolesche WertanalyticsEnabledauftruegesetzt ist.
Andernfalls rufen Sie die synchrone Methode
projects.locations.buckets.createauf, um den Bucket zu erstellen.
Nachdem Sie einen Bucket erstellt haben, erstellen Sie eine Senke, um Logeinträge an Ihren Bucket weiterzuleiten, und konfigurieren Sie Logansichten, um zu steuern, wer auf die Logs in Ihrem neuen Bucket zugreifen kann und welche Logs für diese Nutzer zugänglich sind. Sie können den Bucket auch aktualisieren, um die benutzerdefinierte Aufbewahrung und eingeschränkte Felder zu konfigurieren.
Details zu Log-Buckets auflisten und ansehen
In diesem Abschnitt wird beschrieben, wie Sie die Details der Log-Buckets in einem Projekt, Ordner oder einer Organisation auflisten und ansehen.
Buckets auflisten
So listen Sie die Log-Buckets auf, die mit einem Google Cloud -Projekt verknüpft sind, und rufen Details wie Aufbewahrungseinstellungen auf:
Google Cloud Console
Rufen Sie in der Google Cloud Console die Seite Logspeicher auf:
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis mit der Zwischenüberschrift Logging aus.
In der Tabelle Log-Buckets sind die Buckets aufgeführt, die dem aktuellenGoogle Cloud -Projekt zugeordnet sind.
In der Tabelle sind die folgenden Attribute für jeden Log-Bucket aufgeführt:
- Name: Der Name des Log-Buckets.
- Beschreibung: Die Beschreibung des Buckets.
- Aufbewahrungsdauer: Wie viel Tage lang die Daten des Buckets von Cloud Logging gespeichert werden.
- Region: Der geografische Standort, an dem die Daten des Buckets gespeichert werden.
- Status: Gibt an, ob der Bucket gesperrt oder nicht gesperrt ist.
Wenn ein Bucket von Cloud Logging gelöscht werden soll, wird der Tabelleneintrag mit einem warning-Warnsymbol versehen.
gcloud
Führen Sie den Befehl gcloud logging buckets list aus:
gcloud logging buckets list
Für die Log-Buckets werden die folgenden Attribute angezeigt:
LOCATIONist die Region, in der die Daten des Buckets gespeichert werden.BUCKET_ID: Der Name des Log-Buckets.RETENTION_DAYS: Wie viel Tage lang die Daten des Buckets von Cloud Logging gespeichert werden.LIFECYCLE_STATE: Gibt an, ob der Bucket von Cloud Logging gelöscht werden soll.LOCKED: Gibt an, ob der Bucket gesperrt oder nicht gesperrt ist.CREATE_TIME: Ein Zeitstempel, der angibt, wann der Bucket erstellt wurde.UPDATE_TIME: Ein Zeitstempel, der angibt, wann der Bucket zuletzt geändert wurde.
Sie können auch die Attribute für nur einen Bucket aufrufen. Wenn Sie beispielsweise die Details für den Log-Bucket _Default in der Region global aufrufen möchten, führen Sie den Befehl gcloud logging buckets describe aus:
gcloud logging buckets describe _Default --location=global
REST
Wenn Sie die Log-Buckets auflisten möchten, die mit einem Google Cloud -Projekt verknüpft sind, verwenden Sie projects.locations.buckets.list in der Logging API.
Details eines Buckets anzeigen lassen
Die Details eines Log-Buckets umfassen den Namen, die Beschreibung, den Standort und die Aufbewahrungsdauer. Sie können auch Informationen dazu aufrufen, wann der Log-Bucket erstellt und zuletzt aktualisiert wurde, sowie den Namen des verknüpften BigQuery-Datasets, falls vorhanden.
So rufen Sie die Details eines einzelnen Log-Buckets auf:
Google Cloud Console
Rufen Sie in der Google Cloud Console die Seite Logspeicher auf:
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis mit der Zwischenüberschrift Logging aus.
Klicken Sie im Log-Bucket auf more_vert Mehr und wählen Sie dann Bucket-Details ansehen aus.
Im Dialogfeld werden die folgenden Attribute für den Log-Bucket aufgeführt:
- Name: Der Name des Log-Buckets.
- Beschreibung: Die Beschreibung des Log-Buckets.
- Aufbewahrungsdauer: Wie viel Tage lang die Daten des Buckets von Cloud Logging gespeichert werden.
- Region: Der geografische Standort, an dem die Daten des Buckets gespeichert werden.
- Observability Analytics: Gibt an, ob für Ihren Bucket ein Upgrade zur Verwendung von Observability Analytics durchgeführt wurde.
- BigQuery-Analyse: Gibt an, ob ein BigQuery-Dataset mit Ihrem Bucket verknüpft ist.
- BigQuery-Dataset: Enthält einen Link zu Ihrem BigQuery-Dataset, der auf der Seite BigQuery Studio geöffnet wird. Außerdem wird das Datum angezeigt, an dem die BigQuery-Verknüpfung aktiviert wurde.
gcloud
Führen Sie den Befehl gcloud logging buckets describe aus.
Mit dem folgenden Befehl werden beispielsweise die Details des Buckets _Default ausgegeben:
gcloud logging buckets describe _Default --location=global
Sie sehen die folgenden Attribute für den Log-Bucket:
createTime: Ein Zeitstempel, der angibt, wann der Bucket erstellt wurde.description: Die Beschreibung des Log-Buckets.lifecycleState: Gibt an, ob der Bucket von Cloud Logging gelöscht werden soll.name: Der Name des Log-Buckets.retentionDays: Wie viel Tage lang die Daten des Buckets von Cloud Logging gespeichert werden.updateTime: Ein Zeitstempel, der angibt, wann der Bucket zuletzt geändert wurde.
REST
Wenn Sie die Details eines einzelnen Log-Buckets aufrufen möchten, verwenden Sie projects.locations.buckets.get in der Logging API.
Buckets verwalten
In diesem Abschnitt wird beschrieben, wie Sie Ihre Log-Buckets mit der Google Cloud CLI oder der Google Cloud Console verwalten.
Bucket aktualisieren
So aktualisieren Sie die Attribute Ihres Buckets, z. B. die Beschreibung oder die Aufbewahrungsdauer:
Google Cloud Console
So aktualisieren Sie die Attribute Ihres Buckets:
-
Rufen Sie in der Google Cloud -Console die Seite Logspeicher auf.
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis mit der Zwischenüberschrift Logging aus.
Klicken Sie für den Bucket, den Sie aktualisieren möchten, auf more_vert Mehr.
Klicken Sie auf Bucket bearbeiten.
Bearbeiten Sie den Bucket nach Bedarf.
Klicken Sie auf Bucket aktualisieren.
gcloud
Führen Sie den Befehl gcloud logging buckets update aus, um die Attribute Ihres Buckets zu aktualisieren:
gcloud logging buckets update BUCKET_ID --location=LOCATION UPDATED_ATTRIBUTES
Beispiel:
gcloud logging buckets update my-bucket --location=global --description "Updated description"
REST
Verwenden Sie projects.locations.buckets.patch in der Logging API, um die Attribute Ihres Buckets zu aktualisieren.
Benutzerdefinierte Aufbewahrung konfigurieren
Wenn Sie einen Log-Bucket erstellen, können Sie den Zeitraum anpassen, in dem Cloud Logging Logs im Bucket speichert. Sie können auch die Aufbewahrungsdauer für den Log-Bucket _Default konfigurieren, wenn sich dieser Log-Bucket in einem Projekt befindet.
Sie können die Aufbewahrungsdauer des Log-Buckets _Required nicht ändern. Sie können auch die Aufbewahrungsdauer eines Log-Buckets, der sich in einem Ordner oder einer Organisation befindet, nicht verlängern. Sie können jedoch eine Logsenke erstellen, um Logeinträge auf Ordner- oder Organisationsebene an einen Log-Bucket in einem Projekt weiterzuleiten, und dann die Aufbewahrungsdauer dieses Log-Buckets konfigurieren.
Wenn Sie die Aufbewahrungsdauer eines Log-Buckets verkürzen, gilt ein Kulanzzeitraum von 7 Tagen, in dem abgelaufene Logs nicht gelöscht werden. Sie können die abgelaufenen Logs nicht abfragen oder ansehen. Während dieses 7-tägigen Zeitraums können Sie jedoch den vollen Zugriff wiederherstellen, indem Sie die Aufbewahrungsdauer des Buckets verlängern. Logs, die während des Kulanzzeitraums gespeichert werden, werden auf Ihre Aufbewahrungskosten angerechnet.
Die Durchsetzung der Aufbewahrung ist ein Prozess, der letztendlich konsistent ist. Wenn Sie Logeinträge in einen Log-Bucket schreiben, die älter als die Aufbewahrungsdauer des Buckets sind, können Sie diese Logeinträge möglicherweise kurz sehen. Wenn Sie beispielsweise Logeinträge, die 10 Tage alt sind, an einen Log-Bucket mit einer Aufbewahrungsdauer von 7 Tagen senden, werden diese Logeinträge gespeichert und schließlich dauerhaft gelöscht. Diese Logeinträge tragen nicht zu Ihren Aufbewahrungskosten bei. Sie tragen zu Ihren Speicherkosten bei. Wenn Sie Ihre Speicherkosten minimieren möchten, sollten Sie keine Logeinträge schreiben, die älter als die Aufbewahrungsdauer Ihres Buckets sind.
So aktualisieren Sie die Aufbewahrungsdauer für einen benutzerdefinierten Log-Bucket oder für den Log-Bucket _Default in einem Projekt:
Google Cloud Console
So aktualisieren Sie die Aufbewahrungsdauer eines Log-Buckets:
-
Rufen Sie in der Google Cloud -Console die Seite Logspeicher auf.
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis mit der Zwischenüberschrift Logging aus.
Klicken Sie für den Bucket, den Sie aktualisieren möchten, auf more_vert Mehr und wählen Sie dann Bucket bearbeiten aus.
Geben Sie im Feld Aufbewahrung die Anzahl der Tage zwischen 1 Tag und3650 daysein, für die Cloud Logging die Logs speichern soll.
Klicken Sie auf Bucket aktualisieren. Die neue Aufbewahrungsdauer wird in der Liste Log-Bucket angezeigt.
gcloud
Wenn Sie die Aufbewahrungsdauer für einen benutzerdefinierten Log-Bucket oder für den Log-Bucket _Default in einem Projekt aktualisieren möchten, führen Sie den Befehl gcloud logging buckets update aus, nachdem Sie einen Wert für RETENTION_DAYS festgelegt haben:
gcloud logging buckets update BUCKET_ID --location=LOCATION --retention-days=RETENTION_DAYS
Wenn Sie beispielsweise die Logs im Bucket _Default am Standort global ein Jahr lang aufbewahren möchten, sieht der Befehl so aus:
gcloud logging buckets update _Default --location=global --retention-days=365
Wenn Sie die Aufbewahrungsdauer eines Buckets verlängern, gelten die Aufbewahrungsregeln in Zukunft und nicht rückwirkend. Logs können nach Ablauf der Aufbewahrungsdauer nicht wiederhergestellt werden.
Bucket sperren
Wenn Sie einen Bucket gegen Aktualisierungen sperren, sperren Sie auch die Aufbewahrungsrichtlinie des Buckets. Nachdem eine Aufbewahrungsrichtlinie gesperrt wurde, können Sie den Bucket erst löschen, wenn die Aufbewahrungsdauer für jeden Logeintrag im Bucket abgelaufen ist. Wenn Sie das versehentliche Löschen eines Projekts verhindern möchten, das einen gesperrten Log-Bucket enthält, fügen Sie dem Projekt eine Sperre hinzu. Weitere Informationen finden Sie unter Projekte mit Sperren schützen.
Wenn Sie verhindern möchten, dass ein Log-Bucket aktualisiert oder gelöscht wird, sperren Sie den Bucket. So sperren Sie den Bucket:
Google Cloud Console
Die Google Cloud Console unterstützt das Sperren eines Log-Buckets nicht.
gcloud
Führen Sie den Befehl gcloud logging buckets update mit dem Flag --locked aus, um den Bucket zu sperren:
gcloud logging buckets update BUCKET_ID --location=LOCATION --locked
Beispiel:
gcloud logging buckets update my-bucket --location=global --locked
REST
Wenn Sie die Attribute Ihres Buckets sperren möchten, verwenden Sie projects.locations.buckets.patch in der Logging API. Legen Sie für den Parameter locked den Wert true fest.
Bucket löschen
Sie können Log-Buckets löschen, die eine der folgenden Bedingungen erfüllen:
- Der Log-Bucket ist entsperrt.
- Der Log-Bucket ist gesperrt und alle Logeinträge im Log-Bucket haben die Aufbewahrungsdauer des Buckets erfüllt.
In den folgenden Situationen können Sie einen Log-Bucket nicht löschen:
- Der Log-Bucket ist für Aktualisierungen gesperrt und speichert Logeinträge, die die Aufbewahrungsdauer des Buckets nicht erfüllt haben.
Es gibt einen oder mehrere Links im Log-Bucket. Wenn Sie feststellen möchten, ob Links in Ihrem Log-Bucket vorhanden sind, können Sie die Google Cloud Console verwenden oder den Befehl
gcloud logging links listausführen.Löschen Sie bei Bedarf Links mit dem Befehl
gcloud logging links delete. Wenn Sie eine Verknüpfung löschen, werden auch alle zugehörigen Artefakte gelöscht, einschließlich eines verknüpften BigQuery-Datasets.
Nachdem Sie den Löschbefehl ausgegeben haben, wechselt der Log-Bucket in den Status DELETE_REQUESTED und bleibt 7 Tage lang in diesem Status. Während dieses Zeitraums leitet Logging weiterhin Logs an den Log-Bucket weiter. Sie können das Weiterleiten von Logs an den Log-Bucket beenden, indem Sie die Logsenken löschen oder ändern, die Logeinträge an den Bucket weiterleiten.
Sie können keinen neuen Log-Bucket erstellen, der denselben Namen wie ein Log-Bucket im Status DELETE_REQUESTED hat.
So löschen Sie einen Log-Bucket:
Google Cloud Console
So löschen Sie einen Log-Bucket:
-
Rufen Sie in der Google Cloud -Console die Seite Logspeicher auf.
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis mit der Zwischenüberschrift Logging aus.
Suchen Sie den Bucket, den Sie löschen möchten, und klicken Sie auf more_vertMehr.
Wenn in der Spalte Verknüpftes Dataset in BigQuery ein Link angezeigt wird, löschen Sie das verknüpfte BigQuery-Dataset:
- Klicken Sie auf Bucket bearbeiten.
- Entfernen Sie das Häkchen bei Neues BigQuery-Dataset erstellen, das mit diesem Bucket verknüpft ist, klicken Sie auf Fertig und dann auf Bucket aktualisieren.
Nachdem Sie zur Seite Logspeicher zurückgekehrt sind, klicken Sie für den Bucket, den Sie löschen möchten, auf more_vertMehr und fahren Sie dann mit den nächsten Schritten fort.
Klicken Sie auf Bucket löschen.
Klicken Sie im Bestätigungsfeld auf Löschen.
Auf der Seite Logspeicher wird für Ihren Bucket angezeigt, dass das Löschen aussteht. Der Bucket, einschließlich aller darin enthaltenen Logs, wird nach 7 Tagen gelöscht.
gcloud
Führen Sie den Befehl gcloud logging buckets delete aus, um einen Log-Bucket zu löschen:
gcloud logging buckets delete BUCKET_ID --location=LOCATION
REST
Wenn Sie einen Bucket löschen möchten, verwenden Sie projects.locations.buckets.delete in der Logging API.
Gelöschten Bucket wiederherstellen
Sie können einen Log-Bucket mit dem Status "Ausstehend" wiederherstellen oder den Löschvorgang aufheben. So stellen Sie einen Log-Bucket wieder her:
Google Cloud Console
So stellen Sie einen Log-Bucket wieder her, der zum Löschen vorgemerkt ist:
-
Rufen Sie in der Google Cloud -Console die Seite Logspeicher auf.
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis mit der Zwischenüberschrift Logging aus.
Klicken Sie für den Bucket, den Sie wiederherstellen möchten, auf more_vert Mehr und wählen Sie dann Gelöschten Bucket wiederherstellen aus.
Klicken Sie im Bestätigungsfeld auf Wiederherstellen.
Auf der Seite Logspeicher wird die Anzeige für das ausstehende Löschen aus Ihrem Log-Bucket entfernt.
gcloud
Führen Sie den Befehl gcloud logging buckets undelete aus, um einen Log-Bucket wiederherzustellen, der zum Löschen vorgemerkt ist:
gcloud logging buckets undelete BUCKET_ID --location=LOCATION
REST
Wenn Sie einen Bucket wiederherstellen möchten, der zum Löschen vorgemerkt ist, verwenden Sie projects.locations.buckets.undelete in der Logging API.
Observability Analytics und Abfragen aus BigQuery aktivieren
In diesem Abschnitt wird Folgendes beschrieben:
Führen Sie ein Upgrade Ihres Log-Buckets durch, damit Sie Ihre Logdaten mit Observability Analytics analysieren können, das eine SQL-Schnittstelle bietet.
Links für Log-Buckets erstellen. Ein Link stellt eine Verbindung zwischen einem Log-Bucket und einem verknüpften BigQuery-Dataset her. Sie können BigQuery-Dienste verwenden, um das verknüpfte Dataset abzufragen.
Bucket upgraden, um Observability Analytics zu verwenden
Nachdem Sie ein Upgrade für einen Bucket zur Verwendung von Observability Analytics durchgeführt haben, können alle neuen Logeinträge, die eingehen, in der Observability Analytics-Oberfläche analysiert werden. Sie können ein Upgrade für einen Bucket nicht rückgängig machen.
Für das Upgrade eines vorhandenen Buckets zur Verwendung von Observability Analytics gelten die folgenden Einschränkungen:
- Der Log-Bucket wurde auf der Projektebene Google Cloud erstellt.
- Der Log-Bucket ist entsperrt, es sei denn, es handelt sich um den Bucket
_Required. - Es gibt keine ausstehenden Updates für den Bucket.
Für Projekte innerhalb eines VPC Service Controls-Perimeters:
Der Perimeter darf die folgenden Dienste nicht einschränken:
logging.googleapis.comcloudkms.googleapis.com: Erforderlich für Log-Buckets, die CMEK verwenden.
Sie können keine identitätsbasierten Regeln für eingehenden oder ausgehenden Traffic verwenden, um perimeterübergreifenden Zugriff auf den Cloud Key Management Service-Schlüssel zu gewähren, wenn sich Ihr Log-Bucket und Ihr Cloud KMS-Schlüssel in verschiedenen VPC Service Controls-Perimetern befinden.
Das Upgrade eines Buckets kann bis zu 10 Minuten dauern. Informationen zur Fehlerbehebung finden Sie unter Fehlerbehebung beim Upgrade eines Buckets zur Verwendung von Observability Analytics.
Google Cloud Console
So führen Sie ein Upgrade eines vorhandenen Buckets durch, um Observability Analytics zu verwenden:
-
Rufen Sie in der Google Cloud -Console die Seite Logspeicher auf.
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis mit der Zwischenüberschrift Logging aus.
Suchen Sie den Bucket, den Sie upgraden möchten.
Wenn in der Spalte Observability Analytics verfügbar die Option Upgrade angezeigt wird, können Sie den Log-Bucket upgraden, um Observability Analytics zu verwenden. Klicken Sie auf Upgrade.
Ein Dialogfeld wird geöffnet. Klicken Sie auf Bestätigen.
gcloud
Führen Sie den Befehl gcloud logging buckets update aus, um ein Upgrade Ihres Log-Buckets durchzuführen, damit Observability Analytics verwendet werden kann. Sie müssen das Flag --enable-analytics festlegen. Wir empfehlen, auch das Flag --async anzugeben:
gcloud logging buckets update BUCKET_ID --location=LOCATION --enable-analytics --async
Das Flag --async erzwingt, dass der Befehl asynchron ist.
Die Antwort ist ein Operation-Objekt. Fragen Sie die Methode projects.locations.operations.get ab, bis das Feld Operation.done auf true gesetzt ist. Andere Felder in der Operation-Struktur enthalten Informationen zum Erfolg oder Misserfolg der Anfrage. Weitere Informationen finden Sie unter Asynchrone API-Methoden.
REST
Wenn Sie einen Log-Bucket upgraden möchten, um Observability Analytics zu verwenden, verwenden Sie die Methode projects.locations.buckets.updateAsync der Cloud Logging API.
Bereiten Sie die Argumente für die Methode so vor:
- Legen Sie den booleschen Wert
LogBucket.analyticsEnabledauftruefest. - Verwenden Sie für den Abfrageparameter des Befehls
updateMask=analyticsEnabled.
Die Antwort auf die asynchronen Methoden ist ein Operation-Objekt. Dieses Objekt enthält Informationen zum Fortschritt der Methode. Wenn die Methode abgeschlossen ist, enthält das Objekt Operation Informationen darüber, ob die Anfrage erfolgreich war oder nicht. Weitere Informationen finden Sie unter Asynchrone API-Methoden.
Die Methode updateAsync kann einige Minuten in Anspruch nehmen.
Verknüpftes BigQuery-Dataset erstellen
Wenn Sie die Funktionen von BigQuery zum Analysieren Ihrer Logdaten nutzen möchten, führen Sie ein Upgrade eines Log-Buckets durch, um Observability Analytics zu verwenden, und erstellen Sie dann ein verknüpftes Dataset. Bei dieser Konfiguration werden Ihre Logdaten in Logging gespeichert, BigQuery kann sie aber lesen.
Google Cloud Console
So erstellen Sie eine Verknüpfung zu einem BigQuery-Dataset für einen vorhandenen Log-Bucket:
-
Rufen Sie in der Google Cloud -Console die Seite Logspeicher auf.
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis mit der Zwischenüberschrift Logging aus.
Suchen Sie den Log-Bucket und prüfen Sie, ob in der Spalte Observability Analytics verfügbar die Option Öffnen angezeigt wird.
Wenn in dieser Spalte Upgrade angezeigt wird, wurde für den Log-Bucket noch kein Upgrade für die Verwendung von Observability Analytics durchgeführt. So konfigurieren Sie Observability Analytics:
- Klicken Sie auf Upgrade.
- Klicken Sie im Dialogfeld auf Bestätigen.
Fahren Sie nach Abschluss des Upgrades mit dem nächsten Schritt fort.
Klicken Sie im Log-Bucket auf Mehrmore_vert und dann auf Bucket bearbeiten.
Das Dialogfeld Log-Bucket bearbeiten wird geöffnet.
Wählen Sie Neues BigQuery-Dataset erstellen, das mit diesem Bucket verknüpft ist aus und geben Sie den Namen für das neue Dataset ein.
Der Dataset-Name muss für jedes Google Cloud -Projekt eindeutig sein. Wenn Sie den Namen eines vorhandenen Datasets eingeben, wird der folgende Fehler angezeigt:
Dataset name must be unique in the selected region.Klicken Sie auf Fertig und anschließend auf Bucket aktualisieren.
Nachdem der Name des verknüpften Datasets auf der Seite Logspeicher angezeigt wird, kann es einige Minuten dauern, bis BigQuery das Dataset erkennt.
gcloud
Führen Sie den Befehl gcloud logging links create aus, um ein verknüpftes Dataset für einen Log-Bucket zu erstellen, der für die Verwendung von Observability Analytics aktualisiert wurde:
gcloud logging links create LINK_ID --bucket=BUCKET_ID --location=LOCATION
Die von Ihnen angegebene LINK_ID wird als Name des BigQuery-Datasets verwendet. Der Wert dieses Felds muss für Ihr Google Cloud -Projekt eindeutig sein.
Der Befehl links create ist asynchron. Der Rückgabewert einer asynchronen Methode ist ein Operation-Objekt, das Informationen zum Fortschritt der Methode enthält. Wenn die Methode abgeschlossen ist, enthält das Operation-Objekt den Status. Weitere Informationen finden Sie unter Asynchrone API-Methoden.
Der Befehl links create kann einige Minuten in Anspruch nehmen.
Mit dem folgenden Befehl wird beispielsweise ein verknüpftes Dataset mit dem Namen mylink für den Log-Bucket mit dem Namen my-bucket erstellt:
gcloud logging links create mylink --bucket=my-bucket --location=global
Der Dataset-Name muss für jedes Google Cloud -Projekt eindeutig sein. Wenn Sie versuchen, ein Dataset mit demselben Namen wie ein vorhandenes Dataset zu erstellen, wird der folgende Fehler angezeigt:
BigQuery dataset with name "LINK_ID" already exists.
Wenn Sie versuchen, ein verknüpftes Dataset für einen Log-Bucket zu erstellen, für den kein Upgrade auf Observability Analytics durchgeführt wurde, wird der folgende Fehler gemeldet:
A link can only be created for an analytics-enabled bucket.
REST
Wenn Sie ein verknüpftes BigQuery-Dataset für einen vorhandenen Log-Bucket erstellen möchten, für den ein Upgrade auf Observability Analytics durchgeführt wurde, rufen Sie die asynchrone Methode projects.locations.buckets.links.create der Cloud Logging API auf.
Bereiten Sie die Argumente für die Methode so vor:
- Erstellen Sie den Anfragetext für den Befehl
create. Der Anfragetext ist alsLink-Objekt formatiert. - Verwenden Sie für den Abfrageparameter des Befehls
linkId=LINK_ID. Die von Ihnen angegebene LINK_ID wird als Name des BigQuery-Datasets verwendet. Der Wert dieses Felds muss für Ihr Google Cloud -Projekt eindeutig sein.
Die Antwort auf die asynchronen Methoden ist ein Operation-Objekt. Dieses Objekt enthält Informationen zum Fortschritt der Methode. Wenn die Methode abgeschlossen ist, enthält das Operation-Objekt den Status. Weitere Informationen finden Sie unter Asynchrone API-Methoden.
Die Methode links.create kann einige Minuten in Anspruch nehmen.
Der Dataset-Name muss für jedes Google Cloud -Projekt eindeutig sein. Wenn Sie versuchen, ein Dataset mit demselben Namen wie ein vorhandenes Dataset zu erstellen, wird der folgende Fehler angezeigt:
BigQuery dataset with name "LINK_ID" already exists.
Wenn Sie versuchen, ein verknüpftes Dataset für einen Log-Bucket zu erstellen, für den kein Upgrade auf Observability Analytics durchgeführt wurde, wird der folgende Fehler gemeldet:
A link can only be created for an analytics-enabled bucket.
Asynchrone API-Methoden abfragen
Die Antwort einer asynchronen Methode wie projects.locations.buckets.createAsync ist ein Operation-Objekt.
Anwendungen, die eine asynchrone API-Methode aufrufen, sollten die Methode operation.get so lange abfragen, bis der Wert des Felds Operation.done true ist:
Wenn
doneden Wertfalsehat, wird der Vorgang ausgeführt.Wenn Sie die Statusinformationen aktualisieren möchten, senden Sie eine
GET-Anfrage an die Methodeoperation.get.Wenn
doneden Werttruehat, ist der Vorgang abgeschlossen und entweder das Felderroroderresponseist festgelegt:error: Wenn dies festgelegt ist, ist der asynchrone Vorgang fehlgeschlagen. Der Wert dieses Felds ist einStatus-Objekt, das einen gRPC-Fehlercode und eine Fehlermeldung enthält.response: Wenn dies festgelegt ist, wurde der asynchrone Vorgang erfolgreich abgeschlossen und der Wert spiegelt das Ergebnis wider.
Führen Sie den folgenden Befehl aus, um einen asynchronen Befehl mit der Google Cloud CLI abzufragen:
gcloud logging operations describe OPERATION_ID --location=LOCATION --project=PROJECT_ID
Weitere Informationen finden Sie unter gcloud logging operations describe.
Logeinträge lesen und schreiben
Sie schreiben Logs nicht direkt in einen Log-Bucket. Stattdessen schreiben Sie Logs in eineGoogle Cloud Ressource: ein Google Cloud Projekt, einen Ordner oder eine Organisation. Die Senken in der übergeordneten Ressource leiten dann die Logs an Ziele weiter, einschließlich Log-Buckets. Eine Senke leitet Logs an ein Log-Bucket-Ziel weiter, wenn die Logs mit dem Filter der Senke übereinstimmen und die Senke berechtigt ist, die Logs an den Log-Bucket weiterzuleiten. Weitere Informationen finden Sie unter Logeinträge weiterleiten.
Jeder Log-Bucket verfügt über eine Reihe von Logansichten. Zum Lesen von Logs aus einem Log-Bucket benötigen Sie Zugriff auf eine Logansicht des Log-Buckets. Mit Logansichten können Sie einem Nutzer Zugriff auf nur eine Teilmenge der Logs gewähren, die in einem Log-Bucket gespeichert sind. Weitere Informationen zu Logansichten finden Sie unter Logeinträge speichern und Logansichten für einen Log-Bucket konfigurieren.
So lesen Sie Logs aus einem Log-Bucket:
Google Cloud Console
-
Rufen Sie in der Google Cloud Console das und die Seite Log-Explorer auf:
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis mit der Zwischenüberschrift Logging aus.
Wenn Sie anpassen möchten, welche Logs im Log-Explorer angezeigt werden, klicken Sie auf Bereich eingrenzen und wählen Sie eine Option aus. Sie können sich beispielsweise Logs ansehen, die in einem Projekt oder nach Logansicht gespeichert sind.
Klicken Sie auf Übernehmen. Der Bereich Abfrageergebnisse wird mit Logs aktualisiert, die der ausgewählten Option entsprechen.
Weitere Informationen finden Sie unter Log-Explorer – Übersicht: Bereich eingrenzen.
gcloud
Verwenden Sie den Befehl gcloud logging read und fügen Sie einen LOG_FILTER hinzu, um Daten auszuwählen, um Logs aus einem Log-Bucket zu lesen:
gcloud logging read LOG_FILTER --bucket=BUCKET_ID --location=LOCATION --view=LOG_VIEW_ID
REST
Verwenden Sie die Methode entries.list, um Logs aus einem Log-Bucket zu lesen. Legen Sie resourceNames fest, um den entsprechenden Bucket und die Logansicht anzugeben, und legen Sie filter fest, um Daten auszuwählen.
Ausführliche Informationen zur Filtersyntax finden Sie unter Logging-Abfragesprache.
Lautstärke des Monitors
In diesem Abschnitt wird beschrieben, wie Sie das Volumen Ihrer Logdaten überwachen können.
Volumen der in Log-Buckets gespeicherten Logs verfolgen
Auf der Seite Logspeicher in der Google Cloud -Console wird das Volumen der in Log-Buckets gespeicherten Logdaten erfasst:
Rufen Sie in der Google Cloud -Console die Seite Logspeicher auf.
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis mit der Zwischenüberschrift Logging aus.
Auf der Seite Logspeicher wird eine Zusammenfassung der Statistiken für IhrGoogle Cloud -Projekt angezeigt:
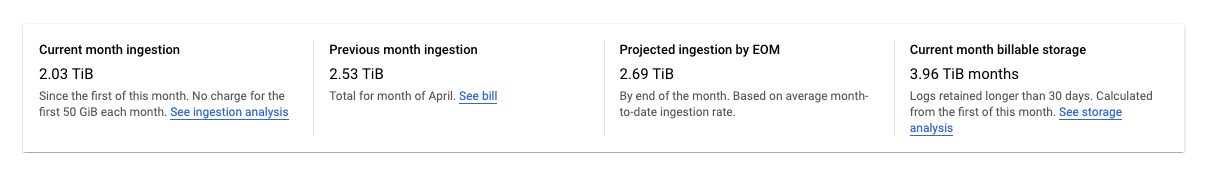
Die folgenden Statistiken werden gemeldet:
Aufnahme im aktuellen Monat: Die Menge an Logdaten, die IhrGoogle Cloud -Projekt seit dem ersten Tag des aktuellen Kalendermonats in Log-Buckets gespeichert hat.
Aufnahme im Vormonat: Die Menge an Logdaten, die IhrGoogle Cloud -Projekt im letzten Kalendermonat in Log-Buckets gespeichert hat.
Prognostizierte Aufnahme bis zum Monatsende: Die geschätzte Menge an Logdaten, die IhrGoogle Cloud -Projekt bis zum Ende des aktuellen Kalendermonats basierend auf der aktuellen Nutzung in Log-Buckets speichert.
Abrechenbarer Speicher im aktuellen Monat: Die Menge der Logdaten, die länger als 30 Tage aufbewahrt wurden und abgerechnet werden.
Die vorherigen Statistiken enthalten keine Logs im _Required-Bucket. Die Logs in diesem Bucket können nicht ausgeschlossen oder deaktiviert werden.
Auf der Seite Log Router in der Google Cloud Console finden Sie Tools, mit denen Sie die Kosten für das Speichern von Logs in Log-Buckets oder für Speicherplatz, der Ihr monatliches Kontingent überschreitet, minimieren können. In diesem Fall können Sie folgende Aktionen ausführen:
- Deaktivieren Sie die Speicherung von Logs auf Bucket-Ebene.
- Bestimmte Logeinträge von der Speicherung in Log-Buckets ausschließen.
Weitere Informationen finden Sie unter Senken verwalten.
Benachrichtigung zu monatlichen Logbyte, die in Log-Buckets gespeichert sind
Wenn Sie eine Benachrichtigungsrichtlinie erstellen möchten, rufen Sie in derGoogle Cloud -Console die Seite Logspeicher auf, klicken Sie auf add_alert Nutzungsbenachrichtigung erstellen und füllen Sie das Dialogfeld aus. Auf der Seite Benachrichtigungsrichtlinie erstellen wird das Feld für den Messwerttyp mit logging.googleapis.com/billing/bytes_ingested vorausgefüllt.
Verwenden Sie die folgenden Einstellungen, um eine Benachrichtigungsrichtlinie zu erstellen, die ausgelöst wird, wenn die Anzahl der in Ihre Log-Buckets geschriebenen Log-Byte das benutzerdefinierte Limit für Cloud Logging überschreitet.
| Neue Bedingung Feld |
Wert |
|---|---|
| Ressource und Messwert | Wählen Sie im Menü Ressourcen die Option Global aus. Wählen Sie im Menü Messwertkategorien die Option Logbasierter Messwert aus. Wählen Sie im Menü Messwerte die Option Aufgenommene monatliche Log-Bytes aus. |
| Filter | Keine. |
| Über Zeitreihen hinweg Zeitreihenaggregation |
sum |
| Rollierendes Zeitfenster | 60 m |
| Funktion für rollierendes Zeitfenster | max |
| Benachrichtigungstrigger konfigurieren Feld |
Wert |
|---|---|
| Bedingungstyp | Threshold |
| Benachrichtigungstrigger | Any time series violates |
| Grenzwertposition | Above threshold |
| Grenzwert | Sie legen den akzeptablen Wert fest. |
| Zeitfenster noch einmal testen | Der kleinste akzeptable Wert liegt bei 30 Minuten. |
Weitere Informationen zu Benachrichtigungsrichtlinien finden Sie unter Benachrichtigungs-Übersicht.
Häufige Probleme beheben
Wenn bei der Verwendung von Log-Buckets Probleme auftreten, lesen Sie folgende Schritte zur Fehlerbehebung und Antworten auf häufig gestellte Fragen.
Warum kann ich diesen Bucket nicht löschen?
Wenn Sie versuchen, einen Bucket zu löschen, gehen Sie so vor:
Prüfen Sie, ob Sie die erforderlichen Berechtigungen zum Löschen des Buckets haben. Eine Liste der erforderlichen Berechtigungen finden Sie unter Zugriffssteuerung mit IAM.
Bestimmen Sie, ob der Bucket gesperrt ist. Listen Sie dazu die Attribute des Buckets auf. Wenn der Bucket gesperrt ist, prüfen Sie die Aufbewahrungsdauer. Sie können gesperrte Buckets erst löschen, wenn alle Logs im Bucket die Aufbewahrungsdauer des Buckets erreicht haben.
Prüfen Sie, ob der Log-Bucket Links enthält. Sie können keine Log-Buckets löschen, die Links enthalten.
Der folgende Fehler wird als Antwort auf einen
delete-Befehl für einen Log-Bucket mit einem verknüpften BigQuery-Dataset angezeigt:FAILED_PRECONDITION: This bucket is used for advanced analytics and has an active link. The link must be deleted first before deleting the bucket
Wenn Sie die mit einem Log-Bucket verknüpften Links auflisten möchten, führen Sie den Befehl
gcloud logging links listoder die API-Methodeprojects.locations.buckets.links.listaus.Verwenden Sie zum Löschen von Links den Befehl
gcloud logging links delete.
Welche Dienstkonten leiten Logs an meinen Bucket weiter?
So ermitteln Sie, ob Dienstkonten IAM-Berechtigungen zum Weiterleiten von Logs an Ihren Bucket haben:
-
Rufen Sie in der Google Cloud Console die Seite IAM auf:
Wenn Sie diese Seite über die Suchleiste suchen, wählen Sie das Ergebnis aus, dessen Zwischenüberschrift IAM & Admin lautet.
Wählen Sie aus dem Tab Berechtigungen die Ansicht nach Rollen. Ihnen wird eine Tabelle mit allen IAM-Rollen und Hauptkonten angezeigt, die mit IhremGoogle Cloud -Projekt verknüpft sind.
Geben Sie in das Textfeld Filter filter_list der Tabelle Log-Bucket-Autor ein.
Sie sehen alle Hauptkonten mit der Rolle Log-Bucket-Autor. Wenn ein Hauptkonto ein Dienstkonto ist, enthält dessen ID den String
gserviceaccount.com.Optional: Wenn Sie ein Dienstkonto entfernen möchten, damit es keine Logs mehr an Ihr Google Cloud -Projekt weiterleiten kann, klicken Sie auf das Kästchen check_box_outline_blank für das Dienstkonto und dann auf Entfernen.
Warum sehe ich Logs für ein Google Cloud -Projekt, obwohl ich sie aus meiner _Default-Senke ausgeschlossen habe?
Möglicherweise sehen Sie sich Logs in einem Log-Bucket in einem zentralen Google Cloud -Projekt an, in dem Logs aus Ihrer gesamten Organisation zusammengefasst werden.
Wenn Sie den Log-Explorer verwenden, um auf diese Logs zuzugreifen, und Logs sehen, die Sie aus der Senke _Default ausgeschlossen haben, ist Ihre Ansicht möglicherweise auf die ProjektebeneGoogle Cloud festgelegt.
Wählen Sie zur Behebung dieses Problems im Menü Bereich eingrenzen die Option Logansicht und dann die Logansicht aus, die dem Bucket _Default in IhremGoogle Cloud -Projekt zugeordnet ist. Die ausgeschlossenen Logs sollten nun nicht mehr angezeigt werden.
Nächste Schritte
Informationen zu den Methoden der Logs Bucket API finden Sie in der LogBucket-Referenzdokumentation.
Wenn Sie eine Organisation oder einen Ordner verwalten, können Sie den Speicherort der Log-Buckets _Default und _Required für untergeordnete Ressourcen angeben. Sie können auch konfigurieren, ob Log-Buckets CMEK verwenden, und das Verhalten der Logsenke _Default festlegen. Weitere Informationen finden Sie unter Standardeinstellungen für Organisationen und Ordner konfigurieren.
Informationen zur Bewältigung gängiger Anwendungsfälle mit Log-Buckets finden Sie in den folgenden Themen: