


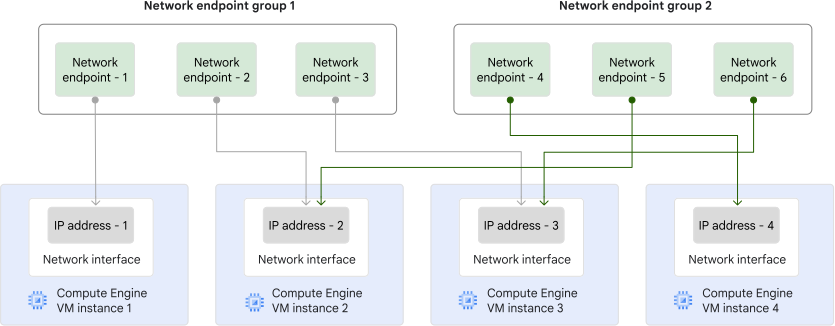
Un grupo de extremos de red (NEG) es una colección de extremos de red. Cada extremo de un NEG debe apuntar a una dirección IP única de la interfaz de red de una VM. Un extremo de red pertenece a un solo grupo de extremos de red. Una sola dirección IP no puede ser referenciada por más de un extremo en un NEG. Sin embargo, los extremos de diferentes NEG pueden hacer referencia a una sola dirección IP. En el siguiente diagrama, se presenta una representación estilizada de este concepto. En el diagrama, los extremos de red que se encuentran en diferentes grupos de extremos de red hacen referencia a la "dirección IP 2" y a la "dirección IP 3".
Los NEG zonales son recursos zonales que representan colecciones de direcciones IP o combinaciones de direcciones IP y puertos para recursos de Google Cloud dentro de una sola subred de VPC. Los NEG zonales te permiten hacer lo siguiente:
Enrutar paquetes a cualquier interfaz de red de una instancia de VM, incluidas las interfaces que no sean
nic0. Esto te permite crear agrupaciones lógicas de direcciones IP y puertos que representan servicios de software en lugar de VMs completas.Crea un conjunto flexible de direcciones IP de extremos o direcciones IP y puertos únicos.
Existen dos tipos de NEG zonales, que se clasifican según el tipo de extremos de red que conforman el NEG. Los dos tipos de NEG zonales admiten diferentes casos de uso y tipos de balanceadores de cargas.
Los NEG zonales con extremos
GCE_VM_IPse admiten como backends para los siguientes balanceadores de cargas:Los NEG zonales con extremos
GCE_VM_IP_PORTse admiten como backends para los siguientes balanceadores de cargas basados en proxy:
NEG con extremos GCE_VM_IP
Estos NEG zonales contienen uno o más extremos GCE_VM_IP, y cada uno
tiene una de las siguientes direcciones IP:
- La dirección IPv4 interna principal de la interfaz de red de una VM de Compute Engine.
- La primera dirección IPv6 (
/128) de un rango/96asignado a la interfaz de red de una VM de Compute Engine.
Con un punto final GCE_VM_IP, se selecciona la dirección IPv4 interna principal o la primera dirección IPv6 de una interfaz de red, lo que proporciona un nivel de granularidad similar al de seleccionar una interfaz de red directamente.
Un extremo GCE_VM_IP no puede apuntar
a una dirección IP de un rango de IPv4 de alias.
La interfaz de red a la que hace referencia el extremo GCE_VM_IP debe estar en la
misma subred que el NEG.
Como se muestra en la siguiente tabla, los extremos GCE_VM_IP pueden hacer referencia a la interfaz de red de una VM cuyo tipo de pila puede ser solo IPv4, solo IPv6 o de pila doble.
No puedes agregar un extremo que sea
IPv4 e IPv6 de forma simultánea (un extremo de pila doble)
a un NEG zonal de GCE_VM_IP. En otras palabras, solo puedes usar una única
dirección IP cuando creas un extremo de GCE_VM_IP.
| Extremo de red | Interfaz de red de VM compatible |
|---|---|
| Extremo IPv4 (principal) | Interfaz solo IPv4 |
| Extremo IPv4 (principal) | Interfaz de pila doble |
| Extremo IPv6 (primero en el rango) (vista previa) | Interfaz solo IPv6 |
| Extremo IPv6 (primero en el rango) (vista previa) | Interfaz de pila doble |
Debido a que un extremo GCE_VM_IP identifica una interfaz de red, no puedes especificar un puerto con un extremo GCE_VM_IP.
Estos tipos de extremos solo se pueden usar como backends en servicios de backend para balanceadores de cargas de red de transferencia internos y balanceadores de cargas de red de transferencia externos regionales.
NEG con extremos GCE_VM_IP_PORT
Estos NEG zonales contienen uno o más extremos GCE_VM_IP_PORT, y cada uno
tiene una de las siguientes combinaciones de direcciones IP junto con el
puerto de destino:
Dirección IPv4 principal + puerto: Es la dirección IPv4 interna principal de una interfaz de red de VM más un número de puerto de destino.
Dirección IPv4 de alias + puerto: Es una dirección IPv4 interna del rango de direcciones IP de alias asignado a una interfaz de red de VM más un número de puerto de destino.
Dirección IPv4 principal + cualquier dirección IPv6 + puerto: Es la dirección IPv4 interna principal de una interfaz de red de VM y cualquier dirección IPv6 (
/128) de un rango/96asignado a una interfaz de red de VM más un número de puerto de destino.Dirección IPv4 de alias + cualquier dirección IPv6 + puerto: Es una dirección IPv4 interna del rango de direcciones IP de alias asignado a una interfaz de red de VM y cualquier dirección IPv6 (
/128) de un rango/96asignado a una interfaz de red de VM más un número de puerto de destino.Dirección IPv6 + puerto: cualquier dirección IPv6 (
/128) de un rango/96asignado a una interfaz de red de VM más un número de puerto de destino
En comparación con un extremo GCE_VM_IP, con un extremo GCE_VM_IP_PORT, puedes
seleccionar no solo la dirección IP principal de una interfaz de red, sino cualquier dirección
IP, por lo que el nivel de detalle que proporciona un extremo GCE_VM_IP_PORT
es mayor que solo seleccionar una interfaz de red.
La interfaz de red a la que hace referencia el extremo GCE_VM_IP_PORT debe estar en la
misma subred que el NEG. Cuando omites un número de puerto de un extremo GCE_VM_IP_PORT,
Google Cloud usa el número de puerto predeterminado del NEG
para el extremo.
Como se muestra en la siguiente tabla, los extremos GCE_VM_IP_PORT pueden hacer referencia a la
interfaz de red de una VM cuyo tipo de pila puede ser solo IPv4, solo IPv6
o de pila doble.
| Extremo de red | Interfaz de red de VM compatible |
|---|---|
| Extremo IPv4 (principal o alias) | Interfaz solo IPv4 |
| Extremo IPv4 (principal o alias) | Interfaz de pila doble |
Extremo IPv6 (cualquiera de un rango /96) (versión preliminar) |
Interfaz solo IPv6 |
Extremo IPv6 (cualquiera de un rango /96) (versión preliminar) |
Interfaz de pila doble |
Extremo IPv4 (principal o alias) e IPv6 (cualquiera de un rango También se conoce como extremo de pila doble |
Interfaz de pila doble |
Debido a que estos backends de NEG zonales te permiten especificar direcciones IP y puertos, puedes distribuir el tráfico de modo detallado entre aplicaciones o contenedores que se ejecutan dentro de las instancias de VM: balanceo de cargas nativo del contenedor.
GKE usa extremos GCE_VM_IP_PORT para lo siguiente:
Puedes crear balanceadores de cargas autoadministrados que usen NEG zonales cuyos extremos GCE_VM_IP_PORT administren GKE.
Para obtener más información, consulta
Balanceo de cargas nativo del contenedor a través de NEG zonales independientes.
Los balanceadores de cargas de aplicaciones y los balanceadores de cargas de red de proxy admiten NEG zonales con extremos GCE_VM_IP_PORT.
Especificaciones de extremos
Cuando creas un NEG, debes seleccionar una zona, una red y una subred.
Si la red que seleccionaste es una red de VPC de modo automático, puedes omitir la especificación de la subred. Sin embargo, una subred sigue estando asociada con el NEG zonal. Si especificas una red de VPC en modo automático, pero no especificas una subred cuando creas un NEG zonal, la subred que usa es la subred creada de manera automática en la región que contiene la zona que seleccionaste para el NEG zonal.
Cuando agregas un extremo a un NEG, la interfaz de red de la instancia correspondiente debe residir en la subred del NEG. Si solo especificas el nombre de la instancia, el sistema selecciona automáticamente la interfaz de la instancia en esa subred. Si también especificas una dirección IP, esta debe pertenecer a esa interfaz específica. Para las instancias multi-NIC, debes usar un NEG asociado con la subred de la interfaz a través de la cual deseas recibir tráfico. En todos los casos, el adjunto solo se realiza correctamente si la interfaz en la subred del NEG es una interfaz de destino del balanceador de cargas.
El tipo de NEG zonal se especifica cuando creas el NEG (ya sea GCE_VM_IP o GCE_VM_IP_PORT). Esto determina qué tipos de extremos admite el NEG.
NEG zonales de GCE_VM_IP
Dentro de un NEG determinado, cada extremo GCE_VM_IP
en realidad representa una interfaz de red.
Lo siguiente debe ser verdadero para los NEG zonales de GCE_VM_IP:
Debes especificar el nombre de la VM para cada extremo.
Cada VM de extremo debe estar en la misma zona que el NEG.
Cada extremo de un NEG
GCE_VM_IPdebe ser una dirección IP única. Una dirección IP de extremo única puede hacer referencia a más de un NEG.Cada NEG
GCE_VM_IPsiempre está asociado con una red y una subred. La dirección IP de cualquier interfaz de red de una instancia de VM con varias NIC se puede agregar a un NEG, siempre que esté en la misma subred que el NEG.Cada NEG admite la cantidad máxima de extremos por NEG. Los extremos deben distribuirse entre todas las VMs únicas. No se pueden ubicar varios extremos en una sola VM porque una VM no puede tener más de una interfaz de red asociada a la misma subred.
Cuando agregas un extremo para un NEG de GCE_VM_IP, puedes elegir si deseas especificar
la dirección IP o no:
Si se especifica la dirección IP, se debe configurar como la dirección IPv4 interna principal o la primera dirección IPv6 (
/128) de la interfaz de red de la VM.Si omites la dirección IP, esta se selecciona en función de la interfaz de red que se encuentra en la subred del NEG. Si el extremo hace referencia a una interfaz de red solo IPv4 o de pila doble, la dirección IPv4 interna principal de la interfaz de red de la VM se selecciona como la dirección IP del extremo. Si el extremo hace referencia a una interfaz de red solo IPv6, la primera dirección IPv6 (
/128) de la interfaz de red de la VM se selecciona como la dirección IP del extremo.
NEG zonales de GCE_VM_IP_PORT
Dentro de un NEG determinado, cada extremo GCE_VM_IP_PORT puede
representar no solo la dirección IP principal de una interfaz de red, sino cualquier dirección IP
de una interfaz de red.
Lo siguiente debe ser verdadero para los NEG zonales de GCE_VM_IP_PORT:
Debes especificar el nombre de la VM para cada extremo.
Cada VM de extremo debe estar en la misma zona que el NEG.
Cada extremo del NEG debe ser una combinación única de dirección IP y puerto. Una dirección IP de extremo única y una combinación de puertos pueden hacer referencia a más de un NEG.
Cada VM de extremo debe tener una interfaz de red (NIC) en la misma red de VPC que el NEG. Las direcciones IP de extremo deben estar asociadas a la misma subred especificada como el NEG.
Cada NEG admite la cantidad máxima de extremos por NEG. Los extremos se pueden distribuir entre esa cantidad máxima de VM únicas o pueden ubicarse todos en una sola VM.
Cuando agregas un extremo para un NEG de GCE_VM_IP_PORT, puedes especificar
una dirección IP y un puerto, solo una dirección IP, o bien ninguno de los dos:
Si especificas una dirección IP y un puerto, la dirección IP puede ser una dirección IPv4, una dirección IPv6 o una dirección IPv4 y una IPv6. El puerto usado es el que elijas. Las diferentes combinaciones de direcciones IP y puertos se describen en la sección NEG con extremos
GCE_VM_IP_PORTde este documento.La dirección IPv4 puede ser la dirección IPv4 interna principal o una dirección IPv4 interna del rango de direcciones IP de alias en la interfaz de red. La dirección IPv6 puede ser cualquier dirección IPv6 (
/128) de un rango/96asignado a una interfaz de red de VM. Puedes elegir el puerto que quieras.Si especificas solo una dirección IP, esta puede ser una dirección IPv4, una dirección IPv6 o una dirección IPv4 y una IPv6. El puerto usado es el número de puerto predeterminado del NEG para el extremo.
La dirección IPv4 puede ser la dirección IPv4 interna principal o una dirección IPv4 interna del rango de direcciones IP de alias en la interfaz de red. La dirección IPv6 puede ser cualquier dirección IPv6 (
/128) de un rango/96asignado a una interfaz de red de VM. El puerto usado es el número de puerto predeterminado del NEG para el extremo.Si omites la dirección IP y el puerto, la dirección IP se selecciona según la interfaz de red que se encuentra en la subred del NEG. Si el extremo hace referencia a una interfaz de red solo IPv4 o de pila doble, la dirección IPv4 interna principal de la interfaz de red de la VM se selecciona como la dirección IP del extremo. Si el extremo hace referencia a una interfaz de red solo IPv6, la primera dirección IPv6 (
/128) de la interfaz de red de la VM se selecciona como la dirección IP del extremo.Para el puerto, Google Cloud usa el número de puerto predeterminado del NEG para el extremo.
Balanceo de cargas con NEG zonales
Los NEG zonales se pueden usar como grupos de backend conectados a un servicio de backend en un balanceador de cargas. Cuando usas
un NEG zonal como grupo de backend, los otros grupos de backend del servicio de backend deben
ser NEG zonales con el mismo tipo de extremos (todos GCE_VM_IP o
GCE_VM_IP_PORT). No puedes usar grupos de instancias y NEG zonales como grupos de backend
en el mismo servicio de backend.
Puedes agregar el mismo extremo de red a más de un NEG zonal. También puedes usar el mismo NEG zonal como backend para más de un servicio de backend.
Los NEG zonales con extremos GCE_VM_IP_PORT son compatibles con los balanceadores de cargas basados en proxy con los modos de balanceo que se definen en Modos de balanceo para balanceadores de cargas de aplicaciones y Cloud Service Mesh y Modos de balanceo para balanceadores de cargas de red de proxy.
Los NEG zonales con extremos GCE_VM_IP son compatibles con los balanceadores de cargas de red de transferencia,
con los modos de balanceo que se definen en
Modos de balanceo para balanceadores de cargas de red de transferencia.
Agrupación flexible de extremos
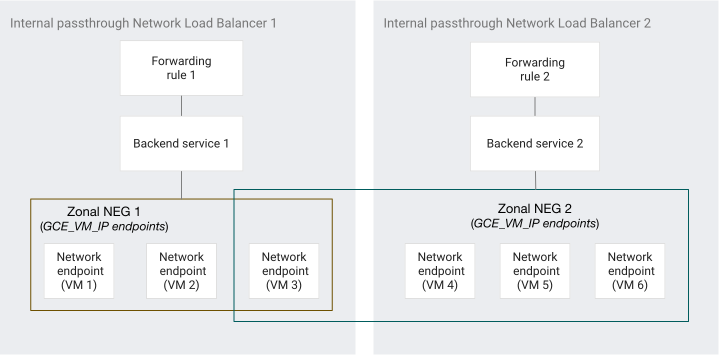
Al igual que los grupos de instancias, puedes usar el mismo NEG como un backend para varios balanceadores de cargas de red de transferencia. A diferencia de los grupos de instancias, un extremo de NEG puede ser miembro de varios NEG y cada uno de esos NEG se puede usar como backend para uno o más balanceadores de cargas de red de transferencia. En comparación con los grupos de instancias, no estás restringido por el hecho de que una instancia de VM solo puede ser parte de un único grupo de instancias.
En la siguiente figura, se muestra un ejemplo de arquitectura de un balanceador de cargas de red de transferencia interno con una VM compartida.
Interfaces de red y extremos con balanceo de cargas
Los NEG zonales admiten la distribución del tráfico con balanceo de cargas a vNIC nic0,
vNIC que no son nic0 y NIC dinámicas.
Para obtener más información, consulta Interfaces de destino del balanceador de cargas.
Para obtener información sobre el uso de NEG zonales con balanceadores de cargas de red de transferencia, consulta los siguientes documentos:
GKE y NEG zonales
GKE usa NEG zonales con extremos GCE_VM_IP y
GCE_VM_IP_PORT:
GKE crea un NEG
GCE_VM_IPúnico en cada zona para cada Service LoadBalancer. Estos NEG contienen VMs de nodos del clúster como extremos, que GKE selecciona según elexternalTrafficPolicydel servicio y la cantidad de nodos del clúster. Para obtener más información, consulta Agrupación de nodos en el documento Acerca de los Services de LoadBalancer.Los controladores de GKE Gateway y de Ingress usan NEG de
GCE_VM_IP_PORTpara enrutar el tráfico directamente a los Pods (balanceo de cargas nativo del contenedor). Cada extremo de un NEGGCE_VM_IP_PORTcontiene la dirección IP de un Pod y el puerto del contenedor (targetPort). La forma en que GKE crea estos NEG depende del recurso de puerta de enlace o Ingress que uses:Puerta de enlace interna y externa: GKE crea NEG
GCE_VM_IP_PORTautomáticamente para cada Service al que se hace referencia. Consulta Acerca de la API de Gateway.Ingress interno: GKE crea NEG
GCE_VM_IP_PORTautomáticamente para cada Service al que se hace referencia. Consulta Configura Ingress para el balanceador de cargas de aplicaciones interno.Ingress externo: GKE crea NEG de
GCE_VM_IP_PORTpara cada Service al que se hace referencia y que incluye la anotacióncloud.google.com/neg: '{"ingress": true}'. Consulta Configura Ingress para el balanceador de cargas de aplicaciones externo.
Puedes indicarle a GKE que cree NEG
GCE_VM_IP_PORTindependientes y mantenga sus extremos de Pods para que puedas adjuntar esos NEG como backends a los balanceadores de cargas de aplicaciones y los balanceadores de cargas de red de proxy que administras. Para obtener más información, consulta Balanceo de cargas nativo del contenedor con NEG zonales independientes.
Limitaciones
- No puedes usar NEG zonales con redes heredadas.
- La propiedad
default-portno es compatible con NEG zonales deGCE_VM_IP.
Cuotas
- Para obtener información sobre las cuotas de NEG, como los NEG por proyecto, los NEG por servicio de backend y los extremos por NEG, consulta la página de cuotas del balanceo de cargas.
¿Qué sigue?
- Para obtener información sobre cómo configurar los NEG zonales, consulta Configura grupos de extremos de red zonales.
- Para obtener información sobre cómo usar los NEG zonales en Google Kubernetes Engine, consulta Balanceo de cargas nativo de contenedores mediante Ingress.