


כללי המדיניות של בקרת גישה לישויות מורשות (PAB) מאפשרים לכם להגדיר את המשאבים שחשבונות המשתמשים יכולים לגשת אליהם.
כללי מדיניות אחרים שקשורים לגישה, כמו כללי מדיניות ההרשאה והדחייה, מצורפים למשאבים. כללי המדיניות האלה מגדירים למי מותר לגשת למשאב שאליו הם מצורפים. לעומת זאת, כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים מצורפים לקבוצות של חשבונות משתמשים, וקובעים מה מותר לחשבונות המשתמשים בקבוצה לעשות.
לדוגמה, אתם יכולים להשתמש בכללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים כדי למנוע מחשבונות המשתמשים שלכם לגשת למשאבים בארגונים אחרים, וכך למנוע התקפות פישינג או זליגת נתונים.
איך פועלת המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB)
כברירת מחדל, חשבונות המשתמשים יכולים לגשת לכל משאב ב- Google Cloud . כלומר, אם מדיניות ההרשאות נותנת לחשבון המשתמש גישה למשאב, ואין מדיניות דחייה שחוסמת את הגישה, חשבון המשתמש יכול לגשת למשאב.
באמצעות כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB), אתם יכולים להגדיר את המשאבים שחשבון המשתמש יכול לגשת אליהם. אם חשבון משתמש לא עומד בדרישות כדי לגשת למשאב, הגישה שלו למשאב הזה מוגבלת, בלי קשר לתפקידים שהוקצו לו. מידע נוסף על השימוש במדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) כדי להגדיר את המשאבים שישות מורשית יכולה לגשת אליהם זמין במאמר הגדרת משאבים זכאים.
כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים חוסמים רק ניסיונות גישה שכוללים הרשאות נתמכות. אם מדיניות PAB לא יכולה לחסום הרשאה, חשבונות המשתמשים יכולים להשתמש בהרשאה הזו כדי לגשת לכל משאב, בלי קשר לכללי המדיניות שחלים עליהם. מידע נוסף על ההרשאות שאפשר לחסום באמצעות מדיניות PAB
תרחישים לדוגמה
מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) שימושית במקרים כמו:
- מניעת גישה של חשבונות משתמשים למשאבים שלא בבעלותכם
- הגבלת סוגים מסוימים של חשבונות משתמשים, כמו חשבונות שירות, לפרויקטים מסוימים
במאמר דוגמאות לתרחישים לדוגמה של מדיניות לקביעת גבול הגישה לחשבונות משתמשים מוסבר בפירוט איך משתמשים במדיניות הזו במצבים כאלה.
הרכיבים של מדיניות PAB
כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) מורכבים מכללים נפרדים. כל כלל מגדיר קבוצת משאבים שלחשבונות המשתמשים יש גישה אליהם. בכל מדיניות יכולים להיות עד 500 כללים.
כללי המדיניות מכילים גם מידע נוסף, כולל מטא-נתונים ופרטי הגדרה. מידע נוסף זמין במאמר המבנה של מדיניות גבול הגישה לחשבונות משתמשים.
אחרי שיוצרים מדיניות PAB, מחילים אותה על קבוצות של חשבונות משתמשים באמצעות יצירת קישורי מדיניות. כל חשבונות המשתמשים בקבוצות האלה כפופים למדיניות ה-PAB, כלומר הם יכולים לגשת למשאבים שמפורטים במדיניות. אפשר לקשר מדיניות PAB לכל מספר של קבוצות חשבונות משתמשים.
אתם יכולים ליצור עד 1,000 כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים בארגון.
הרשאות שנחסמות על ידי מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB)
כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים יכולים לחסום את כל ההרשאות שכלולות בגרסת האכיפה של המדיניות. אם מדיניות PAB יכולה לחסום הרשאה, היא יכולה למנוע מחשבונות משתמשים לא כשירים להשתמש בהרשאה הזו כדי לגשת למשאבים.
כשיוצרים מדיניות, מציינים את גרסת האכיפה שלה. עדכון גרסת האכיפה מעדכן את ההרשאות שהמדיניות יכולה לחסום. במאמרי העזרה בנושא גרסאות אכיפה מפורטת רשימה מלאה של ההרשאות שכל גרסת אכיפה חוסמת.
אם מדיניות לקביעת גבול הגישה לחשבונות משתמשים לא יכולה לחסום הרשאה, היא לא משפיעה על היכולת של חשבונות המשתמשים להשתמש בהרשאה. במילים אחרות, IAM לא יכול לאכוף את המדיניות על ניסיונות גישה שכוללים את ההרשאה הזו.
לדוגמה, נניח שלחשבון המשתמש של לי (lee@example.com) הוקצה התפקיד "מפתח Dataflow" (roles/dataflow.developer). התפקיד הזה כולל את ההרשאה dataflow.googleapis.com/jobs.snapshot, שמאפשרת ללי ליצור קובצי snapshot של משימות Dataflow. על לי חלה גם מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB), שמונעת ממנו לגשת למשאבים מחוץ ל-example.com.
עם זאת, אם מדיניות ה-PAB לא יכולה לחסום את ההרשאה dataflow.jobs.snapshot, לי עדיין יכול ליצור קובצי snapshot של משימות Dataflow בארגונים מחוץ ל-example.com.
ניהול גרסאות האכיפה
מדי פעם, IAM מוסיף גרסאות אכיפה חדשות שיכולות לחסום הרשאות נוספות. כל גרסה חדשה יכולה גם לחסום את כל ההרשאות בגרסה הקודמת.
כדי לחסום את ההרשאות בגרסת אכיפה חדשה, צריך לעדכן את כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) כך שישתמשו בגרסה החדשה.
אם רוצים שגרסת האכיפה של המדיניות תתעדכן באופן אוטומטי כשגרסאות חדשות מתפרסמות, אפשר להשתמש בערך latest כשיוצרים את המדיניות.
עם זאת, לא מומלץ להשתמש בערך הזה, כי הוא עלול לגרום לחשבונות משתמשים לאבד את הגישה למשאבים באופן בלתי צפוי.
במדיניות שבה מספר הגרסה הוא latest, נעשה שימוש בגרסת ברירת המחדל לאכיפה. גרסת ברירת המחדל לאכיפה היא בדרך כלל הגרסה העדכנית ביותר.
עם זאת, יכול להיות שיעברו עד 4 שבועות לפני שגרסה חדשה תהפוך לגרסת ברירת המחדל לאכיפה. כדי לדעת איזו גרסת אכיפה מוגדרת כברירת מחדל, קראו את חומר העזר בנושא גרסאות אכיפה.
גרסת ברירת המחדל לאכיפה משמשת גם למדיניות חדשה לקביעת גבול הגישה לחשבונות משתמשים (PAB) שלא מצוין בה מספר גרסה.
הגדרת המשאבים שעומדים בדרישות
חשבונות משתמשים יכולים להיות מושפעים ממספר כלשהו של כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB), או כפופים להם. כל כללי המדיניות האלה ביחד מגדירים את המשאבים שלחשבון המשתמש יש גישה אליהם.
כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) הם מצטברים. כלומר, המשאבים שחשבון המשתמש יכול לגשת אליהם הם כל המשאבים בכל כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) שחלים על חשבון המשתמש. במילים אחרות, אם מדיניות אחת לקביעת גבול הגישה לחשבונות משתמשים (PAB) מאפשרת לישות מורשית לגשת למשאב, היא כשירה לגשת למשאב, בלי קשר למדיניות אחרת לקביעת גבול הגישה לחשבונות משתמשים (PAB) שחלה עליה.
אם חשבון משתמש לא כפוף למדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB), הוא יכול לגשת לכל משאב ב- Google Cloud .
בקטעים הבאים מוסבר איך להתאים אישית את קבוצת המשאבים שלחשבון המשתמש יש גישה אליהם.
הוספת משאבים שעומדים בדרישות
יש כמה דרכים להעניק לחשבון משתמש גישה למשאב שאין לו גישה אליו:
- מוסיפים את המשאב למדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) שחלה על חשבון המשתמש.
- יוצרים מדיניות PAB חדשה עם המשאב הנוסף, ומקשרים את המדיניות לקבוצת חשבונות משתמשים שכוללת את חשבון המשתמש.
- מסירים או מוחקים את כל כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) שחלים על חשבון המשתמש. הפעולה הזו מאפשרת לחשבון המשתמש לגשת לכל המשאבים של Google Cloud .
הסרת משאבים שעומדים בדרישות
יש כמה דרכים למנוע מחשבון משתמש גישה למשאב שהוא יכול לגשת אליו.
קודם כל, מוצאים את כל כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) שחלים על חשבון המשתמש וכוללים את המשאב. בהתאם לכללי המדיניות שמופיעים, אתם יכולים לבצע אחת מהפעולות הבאות:
אם חשבון המשתמש לא כפוף למדיניות PAB, יוצרים מדיניות PAB חדשה שכוללת רק את המשאבים שאתם רוצים שחשבון המשתמש יוכל לגשת אליהם. לאחר מכן, מקשרים את המדיניות הזו לקבוצת חשבונות משתמשים שמכילה את חשבון המשתמש.
אחרי שמחילים את המדיניות, לחשבון המשתמש יש גישה רק למשאבים שרשומים במדיניות, ולא לכל המשאבים.
אם כבר חלה על חשבון המשתמש מדיניות אחת או יותר לקביעת גבול הגישה לחשבונות משתמשים (PAB), אתם צריכים לוודא שאף אחת מהן לא כוללת את המשאב. להוראות מפורטות, ראו צמצום המשאבים שלחשבונות המשתמשים יש גישה אליהם.
במהלך התהליך הזה, צריך לוודא שחשבון המשתמש תמיד כפוף לפחות למדיניות אחת לקביעת גבול הגישה לחשבונות משתמשים (PAB). אחרת, יכול להיות שהחשבון הראשי יקבל גישה לכל המשאבים.
כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) ומשאבים במטמון
שירותים מסוימים של Google Cloud שומרים במטמון משאבים שגלויים לכולם. לדוגמה, Cloud Storage שומר במטמון אובייקטים שניתנים לקריאה באופן ציבורי.
היכולת של מדיניות PAB למנוע מחשבונות משתמשים לא כשירים לצפות במשאב שגלוי לכולם תלויה בשאלה אם המשאב נשמר במטמון:
- אם המשאב נשמר במטמון, כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) לא יכולים למנוע מחשבונות המשתמשים לצפות במשאב.
- אם המשאב לא נשמר במטמון, בקרת הגישה לישויות מורשות מונעת מישויות לא מורשות לראות את המשאב.
בכל המקרים, כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים עדיין מונעים מחשבונות משתמשים לא כשירים לשנות או למחוק משאבים שגלויים לכולם.
משאבים בבעלות Google
כדי לאפשר למפתחים להשתמש בשירותי Google Cloud , כמו BigQuery ו-Cloud Workstations, Google Cloud מספקת משאבים ציבוריים בבעלות Google. לדוגמה, BigQuery מספק מערכי נתונים ציבוריים שאפשר לשלב באפליקציות. המשאבים הציבוריים האלה מתארחים בארגוןGoogle Cloud שבבעלות Google, עם המזהה 433637338589. הארגון הזה משמש גם לניהול פרויקטים של דיירים לשירותים כמו Cloud Workstations.
חשבונות משתמשים שכפופים לכללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) יאבדו את הגישה למשאבים הציבוריים האלה, אלא אם תאפשרו להם לגשת למשאבים בארגון שבבעלות Google.
כדי שחשבונות המשתמשים יוכלו לגשת למשאבים בארגון שבבעלות Google, צריך להוסיף את הכלל הבא למדיניות PAB שחלה על חשבונות המשתמשים:
{
  "description": "Make principals eligible to access Google-owned public resources",
  "resources": [
    "//cloudresourcemanager.googleapis.com/organizations/433637338589"
  ],
  "effect": "ALLOW"
}
לחלופין, אתם יכולים ליצור מדיניות PAB חדשה עם הכלל הזה ולקשר אותה לקבוצת החשבונות הרלוונטית.
הערכת המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB)
כשחשבון משתמש מנסה לגשת למשאב, IAM מעריך את כללי המדיניות הרלוונטיים לקביעת גבול הגישה לחשבונות משתמשים כדי לקבוע אם לחסום את ניסיון הגישה. המדיניות רלוונטית אם חשבון המשתמש שמנסה לגשת כפוף למדיניות.
כללי מדיניות PAB יכולים רק לחסום או לא לחסום גישה, הם לא יכולים לתת גישה. רק מדיניות הרשאות יכולה להעניק לחשבונות משתמשים גישה למשאבים. במאמר סוגי כללי מדיניות מוסבר איך סוגים שונים של כללי מדיניות משפיעים על הגישה של חשבונות משתמשים למשאבים.
IAM לא חוסם את הגישה אם מתקיים אחד מהתנאים הבאים:
- חשבון המשתמש לא כפוף לאף מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB)
- מדיניות ה-PAB הרלוונטית לא יכולה לחסום את ההרשאה שבבקשה.
- מדיניות PAB מאפשרת לחשבון המשתמש לגשת למשאב.
מערכת IAM כן חוסמת את הגישה אם על חשבון המשתמש חלה לפחות מדיניות אחת לקביעת גבול הגישה לחשבונות משתמשים (PAB), אבל אף אחת מכללי המדיניות הרלוונטיים לא מאפשרת לחשבון המשתמש לגשת למשאב.
הערכה של סגירה במקרה שגיאה
מדיניות PAB נסגרת במקרה שגיאה. כלומר, אם IAM נתקל בשגיאה בזמן הערכת מדיניות PAB, הוא מונע מחשבון המשתמש לגשת למשאב.
הסיבה הנפוצה ביותר לשגיאה ב-IAM בזמן הערכת מדיניות PAB היא שפרטי חשבון המשתמש עדיין מופצים במערכת. הכי סביר שזה יקרה למשתמשים חדשים. כדי לפתור את הבעיה, צריך לחכות ולנסות שוב לגשת למשאב מאוחר יותר.
החלת כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) על קבוצות של חשבונות משתמשים
כדי להחיל מדיניות PAB על קבוצת חשבונות משתמשים, צריך ליצור קישור למדיניות שמציין גם את מדיניות ה-PAB שרוצים להחיל וגם את קבוצת חשבונות המשתמשים שעליה רוצים להחיל את המדיניות. קישור המדיניות הזה מקשר את המדיניות לקבוצת חשבונות המשתמשים.
אחרי שאתם מקשרים מדיניות לקבוצת חשבונות משתמשים, החשבונות בקבוצה יכולים לגשת רק למשאבים שרשומים במדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) שחלה עליהם.
אפשר לקשר מדיניות PAB לכל מספר של קבוצות חשבונות משתמשים. לכל קבוצת חשבונות משתמשים יכולות להיות עד 10 כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB).
אפשר ליצור קישורים רק למדיניות קיימת לקביעת גבול הגישה לחשבונות משתמשים (PAB). ניסיון ליצור קישור למדיניות PAB שנמחקה ייכשל. אם מחקתם לאחרונה מדיניות PAB, לפעמים תוכלו ליצור קישור, אבל לא תהיה לו השפעה. מערכת IAM מנקה את הקישורים האלה באופן אוטומטי.
במאמר יצירה והחלה של כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) מוסבר איך לנהל את כללי המדיניות האלה.
קבוצות של חשבונות משתמשים נתמכים
בטבלה הבאה מפורטים סוגי קבוצות החשבונות שאפשר לקשר אליהם כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB). כל שורה מכילה את הפרטים הבאים:
- סוג קבוצת חשבונות המשתמשים
- חשבונות המשתמשים בקבוצה הזו
- הפורמט של המזהים של אותו סוג של קבוצת חשבונות משתמשים
- המשאב של מנהל המשאבים (פרויקט, תיקייה או ארגון) שמעל לקישורי המדיניות בהיררכיה של סוג קבוצת חשבונות המשתמשים הזה
| קבוצת חשבונות המשתמשים | פרטים | משאב ההורה של קישורי המדיניות |
|---|---|---|
| מאגר זהויות של כוח עבודה |
מכיל את כל הזהויות במאגר הזהויות של כוח העבודה שצוין.
פורמט: |
הארגון שמכיל את מאגר הזהויות של כוח העבודה |
| מאגר זהויות של עומסי עבודה |
מכיל את כל הזהויות במאגר הזהויות של עומסי העבודה שצוין.
פורמט: |
הפרויקט שמכיל את מאגר הזהויות של עומסי העבודה |
| דומיין של Google Workspace |
מכיל את כל הזהויות בדומיין Google Workspace שצוין.
פורמט: כדי למצוא את מספר הלקוח, אפשר להשתמש בשיטות הבאות:
|
הארגון שמשויך לדומיין ב-Google Workspace |
| קבוצת חשבונות המשתמשים בפרויקט |
מכיל את כל חשבונות השירות, מאגרי הזהויות של עומסי העבודה וזהויות הסוכנים בפרויקט שצוין.
פורמט: |
הפרויקט |
| קבוצת חשבונות המשתמשים של התיקייה |
מכיל את כל חשבונות השירות, כל מאגרי הזהויות של עומסי העבודה וכל זהויות הנציגים בכל פרויקט בתיקייה שצוינה.
פורמט: |
התיקייה |
| קבוצת חשבונות המשתמשים של הארגון |
מכיל את הזהויות הבאות:
פורמט: |
הארגון |
| זהויות של נציגים |
כל זהויות הנציגים במתחם האמון של הפרויקט שצוין. כברירת מחדל, מתחם האמון של הפרויקט מכיל את כל זהויות הסוכנים בפרויקט. פורמטים:
|
הפרויקט |
ירושה של מדיניות וקבוצות של חשבונות משתמשים
כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) מצורפים לקבוצות של חשבונות משתמשים, ולא למשאבים. לכן הם לא עוברים בירושה דרך היררכיית המשאבים כמו כללי מדיניות ההרשאה והדחייה.
עם זאת, קבוצות של חשבונות משתמשים בתיקיות ובארגונים תמיד כוללות את כל חשבונות המשתמשים בקבוצות של הצאצאים שלהם. לדוגמה, אם חשבון משתמש נכלל בקבוצת חשבונות המשתמשים של פרויקט, הוא נכלל גם בקבוצות חשבונות המשתמשים של כל התיקיות או הארגונים שמעליו בהיררכיה.
לדוגמה, נניח שיש ארגון בשם example.com. הארגון הזה משויך לדומיין example.com, ויש לו את המשאבים הבאים:
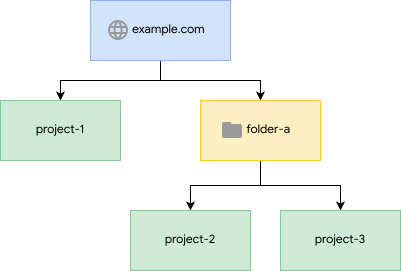
- ארגון,
example.com - פרויקט,
project-1, שהוא צאצא של הארגון - תיקייה,
folder-a, שהיא צאצא של הארגון - שני פרויקטים,
project-2ו-project-3, שהם צאצאים שלfolder-a
קבוצות החשבונות הראשיים של המשאבים האלה מכילות את הזהויות הבאות:
| קבוצת חשבונות המשתמשים | זהויות ב-Google Workspace בדומיין example.com |
מאגרים של איחוד שירותי אימות הזהות של כוח העבודה ב-example.com |
חשבונות שירות, מאגרי זהויות של עומסי עבודה וזהויות של סוכנים ב-project-1 |
חשבונות שירות, מאגרי זהויות של עומסי עבודה וזהויות של סוכנים ב-project-2 |
חשבונות שירות, מאגרי זהויות של עומסי עבודה וזהויות של סוכנים ב-project-3 |
|---|---|---|---|---|---|
הגדרת חשבון ראשי עבור example.com |
|||||
הגדרת חשבון ראשי עבור folder-a |
|||||
הגדרת חשבון ראשי עבור project-1 |
|||||
הגדרת חשבון ראשי עבור project-2 |
|||||
הגדרת חשבון ראשי עבור project-3 |
כתוצאה מכך, חשבונות המשתמשים הבאים מושפעים מכללי המדיניות הבאים לקביעת גבול הגישה לחשבונות משתמשים (PAB):
זהות ב-Google Workspace בדומיין
example.comנמצאת בקבוצת חשבונות המשתמשים שלexample.com, ותושפע ממדיניות PAB שקשורה לקבוצת חשבונות המשתמשים הזו.חשבון שירות ב-
project-1נמצא בקבוצות של חשבונות המשתמשים ב-project-1וב-example.com, והוא יושפע ממדיניות PAB שקשורה לאחת מהקבוצות האלה של חשבונות המשתמשים.זהות של נציג ב-
project-3נמצאת בקבוצות של חשבונות המשתמשים ב-project-3, ב-folder-aוב-example.com, והיא תושפע ממדיניות PAB שקשורה לאחת מהקבוצות האלה.
קישורי מדיניות מותנים למדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB)
אתם יכולים להשתמש בביטויי תנאים בקישורי מדיניות של מדיניות PAB כדי לצמצם את חשבונות המשתמשים שהמדיניות חלה עליהם.
ביטויי התנאים לקישורי מדיניות מורכבים מהצהרה אחת או יותר שמחוברות על ידי עד 10 אופרטורים לוגיים (&&, || או !). כל הצהרה מבטאת כלל בקרה על בסיס המאפיינים. ההצהרה הזו חלה על קישור המדיניות, והיא קובעת אם המדיניות חלה.
אפשר להשתמש במאפיינים principal.type ו-principal.subject בתנאים של קישורי מדיניות. אין תמיכה במאפיינים אחרים.
המאפיין
principal.typeמתייחס לסוג חשבון המשתמש ששלח את הבקשה – לדוגמה, חשבון שירות או זהות של סוכן. אפשר להשתמש בתנאים עם המאפיין הזה כדי לקבוע לאילו סוגים של חשבונות משתמשים תחול מדיניות PAB.לדוגמה, אם מוסיפים את ביטוי התנאי הבא לקישור של מדיניות PAB, המדיניות חלה רק על חשבונות שירות:
principal.type == 'iam.googleapis.com/ServiceAccount'המאפיין
principal.subjectמתייחס לזהות של חשבון המשתמש ששלח את הבקשה, לדוגמהcruz@example.com. אתם יכולים להשתמש בתנאים עם המאפיין הזה כדי לקבוע בדיוק אילו חשבונות משתמשים כפופים למדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB).לדוגמה, אם מוסיפים את ביטוי התנאי הבא לקישור של מדיניות PAB, המדיניות לא תחול על המשתמש
special-admin@example.com:principal.subject != 'special-admin@example.com'
במאמרי העזרה של המאפיין "תנאים" מפורטים הערכים שאפשר להשתמש בהם בתנאים האלה.
במאמר איך מאפשרים לחשבונות שירות לגשת למשאבים בפרויקט אחד מוסבר איך משתמשים בתנאים האלה במדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB).
קישורי מדיניות בין ארגונים
אי אפשר ליצור קישור מדיניות בין ארגונים למדיניות PAB. קישור מדיניות בין ארגונים הוא קישור מדיניות שמקשר מדיניות בארגון אחד לקבוצת חשבונות משתמשים בארגון אחר.
מערכת IAM מוחקת מדי פעם את כל הקישורים הקיימים של מדיניות בין ארגונים. קישורי מדיניות בין ארגונים יכולים להתרחש כשמעבירים פרויקט מארגון אחד לארגון אחר. נניח, לדוגמה, את הדברים הבאים:
- יש לכם פרויקט בשם
example-projectבארגוןexample.com. - אתם רוצים שחשבונות משתמשים ב-
example-projectיוכלו לגשת למשאבים ב-example.com. כדי לעשות את זה, יוצרים מדיניות PAB ב-example.comשמאפשרת לחשבונות המשתמשים לגשת למשאבים ב-example.com, ומקשרים את המדיניות הזו לקבוצת חשבונות המשתמשים שלexample-project. - העברת את
example-projectמ-example.comאלcymbalgroup.com.
במצב כזה, העברת הפרויקט יוצרת קישור מדיניות בין ארגונים. הסיבה לכך היא שמדיניות ה-PAB ב-example.com מקושרת לקבוצת חשבונות משתמשים ב-cymbalgroup.com. אם לא תמחקו את הקישור באופן ידני, בסופו של דבר IAM ימחק אותו באופן אוטומטי. מחיקת הקישור הזה עוזרת לוודא שלאדמינים ב-cymbalgroup.com יש גישה לכל כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) שמקושרים לחשבונות המשתמשים שלהם.
המבנה של מדיניות PAB
מדיניות PAB היא אוסף של מטא-נתונים ופרטי מדיניות PAB. המטא-נתונים מספקים מידע כמו שם המדיניות ומתי היא נוצרה. פרטי המדיניות מגדירים מה המדיניות עושה – לדוגמה, המשאבים שחשבונות המשתמשים המושפעים יכולים לגשת אליהם.
לדוגמה, מדיניות ה-PAB הבאה מאפשרת לחשבונות המשתמשים שכפופים למדיניות לגשת למשאבים בארגון עם המזהה 0123456789012.
{
  "name": "organizations/0123456789012/locations/global/principalAccessBoundaryPolicies/example-policy",
  "uid": "puid_0123456789012345678",
  "etag": "W/\"Gh/PcTdJD/AWHUhPW45kdw==\"",
  "displayName": "Example policy",
  "annotations": {
    "example-key": "example-value"
  },
  "createTime": "2024-01-02T15:01:23Z",
  "updateTime": "2024-01-02T15:01:23Z",
  "details": {
    "rules": [
      {
        "description": "Example principal access boundary policy rule",
        "resources": [
          "//cloudresourcemanager.googleapis.com/organizations/0123456789012"
        ],
        "effect": "ALLOW"
      }
    ],
    "enforcementVersion": "4"
  }
}
בקטעים הבאים מתוארים השדות במטא-נתונים ובפרטים של מדיניות PAB.
מטא-נתונים
כללי המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) מכילים את המטא-נתונים הבאים:
-
name: השם של המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB). הפורמט של השם הואorganizations/ORGANIZATION_ID/locations/global/principalAccessBoundaryPolicies/PAB_POLICY_ID, שבוORGANIZATION_IDהוא המזהה המספרי של הארגון שבו נוצרה מדיניות ה-PAB ו-PAB_POLICY_IDהוא המזהה האלפאנומרי של מדיניות ה-PAB. -
uid: מזהה ייחודי שהוקצה למדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB). etag: מזהה של המצב הנוכחי של המדיניות. הערך הזה משתנה כשמעדכנים את המדיניות. כדי למנוע עדכונים סותרים, הערך שלetagחייב להתאים לערך שמאוחסן ב-IAM. אם ערכיetagלא תואמים, הבקשה תיכשל.-
displayName: שם קריא לאנשים של המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB). -
annotations: אופציונלי. רשימה של צמדי מפתח/ערך שמוגדרים על ידי המשתמש. אפשר להשתמש בהערות האלה כדי להוסיף עוד מטא-נתונים למדיניות, למשל מי יצר את המדיניות או אם המדיניות נפרסה על ידי צינור עיבוד נתונים אוטומטי. מידע נוסף על הערות מופיע במאמר הערות. -
createTime: השעה שבה נוצרה מדיניות ה-PAB. -
updateTime: הפעם האחרונה שבה עודכנה המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB).
פרטים
כל מדיניות PAB מכילה שדה details. השדה הזה מכיל את כללי בקרת הגישה לישויות מורשות ואת גרסת האכיפה:
rules: רשימה של כללי בקרת גישה לישויות מורשות (PAB), שמגדירים את המשאבים שישויות מורשות מושפעות יכולות לגשת אליהם. כל כלל מכיל את השדות הבאים:-
description: תיאור קריא לאנשים של הכלל.
resources: רשימה של משאבים ב-Resource Manager (פרויקטים, תיקיות וארגונים) שחשבונות המשתמשים יכולים לגשת אליהם. כל חשבון משתמש שכפוף למדיניות הזו יכול לגשת למשאבים האלה.כל מדיניות PAB יכולה להפנות ל-500 משאבים לכל היותר בכל הכללים שבמדיניות.
effect: הקשר בין חשבונות המשתמשים לבין המשאבים שמופיעים בשדהresources. ההשפעה היחידה שאפשר לציין בכללים של בקרת גישה לישויות מורשות היא"ALLOW". הקשר הזה מאפשר לחשבונות המשתמשים לגשת למשאבים שמפורטים בכלל.
-
enforcementVersion: גרסת האכיפה שבה IAM משתמש כשהוא אוכף את המדיניות. גרסת המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) קובעת אילו הרשאות המדיניות יכולה לחסום.בקטע ניהול גרסאות האכיפה שבהמשך מוסבר איך מגדירים ומנהלים את גרסאות האכיפה.
המבנה של קישור מדיניות
קישור מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) מכיל את שם המדיניות, את שם קבוצת חשבונות המשתמשים שאליה רוצים לקשר את המדיניות, ואת המטא-נתונים שמתארים את קישור המדיניות. היא יכולה גם להכיל תנאים שמשנים את חשבונות המשתמשים הספציפיים שהמדיניות חלה עליהם.
לדוגמה, קישור המדיניות הבא מקשר את המדיניות example-policy לכל חשבונות המשתמשים בארגון example.com, שהמזהה שלו הוא 0123456789012. קישור המדיניות מכיל גם תנאי שמונע את אכיפת המדיניות על חשבון המשתמש super-admin@example.com.
{
  "name": "organizations/0123456789012/locations/global/policyBindings/example-policy-binding",
  "uid": "buid_01234567890123456789",
  "etag": "W/\"cRMdDXbT82aLuZlvoL9Gqg==\"",
  "displayName": "Example policy binding",
  "annotations": {
    "example-key": "example-value"
  },
  "target": {
    "principalSet": "//cloudresourcemanager.googleapis.com/organizations/0123456789012"
  },
  "policyKind": "PRINCIPAL_ACCESS_BOUNDARY",
  "policy": "organizations/0123456789012/locations/global/principalAccessBoundaryPolicies/example-policy",
  "policyUid": "puid_0123456789012345678",
  "condition": {
    "title": "Exempt principal",
    "description": "Don't enforce the policy for super-admin@example.com",
    "expression": "principal.subject != 'super-admin@example.com'"
  },
  "createTime": "2024-01-02T17:00:16Z",
  "updateTime": "2024-01-02T17:00:16Z"
}
כל קישור מדיניות מכיל את השדות הבאים:
-
name: השם של קישור המדיניות. הפורמט של השם הואRESOURCE_TYPE/RESOURCE_ID/locations/global/policyBindings/BINDING_ID, שבוRESOURCE_TYPE/RESOURCE_IDהוא הסוג והמזהה של משאב ההורה של קישור המדיניות ו-BINDING_IDהוא המזהה האלפאנומרי של קישור המדיניות. uid: מזהה ייחודי שמוקצה לקישור המדיניות.etag: מזהה של המצב הנוכחי של המדיניות. הערך הזה משתנה כשמעדכנים את המדיניות. כדי למנוע עדכונים סותרים, הערך שלetagחייב להתאים לערך שמאוחסן ב-IAM. אם ערכיetagלא תואמים, הבקשה תיכשל.-
displayName: שם קריא לאנשים של קישור המדיניות. -
annotations: אופציונלי. רשימה של צמדי מפתח/ערך שמוגדרים על ידי המשתמש. אפשר להשתמש בהערות האלה כדי להוסיף עוד מטא-נתונים לקישור המדיניות – לדוגמה, מי יצר את קישור המדיניות או אם קישור המדיניות נפרס על ידי צינור עיבוד נתונים אוטומטי. מידע נוסף על הערות מופיע במאמר הערות.
target: קבוצת חשבונות המשתמשים שאליה רוצים לקשר את המדיניות. הערך הוא בפורמט{"principalSet": PRINCIPAL_SET}, כאשרPRINCIPAL_SETהוא המזהה של קבוצת חשבונות המשתמשים שאליה רוצים לקשר את המדיניות.לכל יעד יכולים להיות עד 10 כללי מדיניות מקושרים.
policyKind: סוג המדיניות שאליה מתייחס קישור המדיניות. בקישורי מדיניות של מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB), הערך הזה הוא תמידPRINCIPAL_ACCESS_BOUNDARY.
policy: המדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) שרוצים לקשר לקבוצת חשבונות המשתמשים.
policyUid: מזהה ייחודי שמוקצה למדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB) שמופיעה בשדהpolicy.
condition: אופציונלי. ביטוי לוגי שמשפיע על חשבונות המשתמשים שעליהם חלה המדיניות ב-IAM. אם התנאי מקבל את הערך true או שהוא לא יכול לקבל שום ערך, המערכת של ניהול זהויות והרשאות גישה (IAM) אוכפת את המדיניות על חשבון המשתמש ששלח את הבקשה. אם התנאי מקבל את הערך False, המדיניות לא נאכפת על חשבון המשתמש ב-IAM. מידע נוסף מופיע בקטע בקרת גישה לישויות מורשות (PAB) ותנאים שבדף הזה.
createTime: השעה שבה נוצר קישור המדיניות.
updateTime: הפעם האחרונה שבה עודכן קישור המדיניות.
המאמרים הבאים
- תרחישים לדוגמה של מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB)
- איך יוצרים ומחילים כללי מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB)
- בדקו איזו הרשאה נחסמת בכל גרסת אכיפה של מדיניות לקביעת גבול הגישה לחשבונות משתמשים (PAB).