


Untuk menerapkan batas kepercayaan di seluruh pengguna manusia, workload otonom, dan alat eksternal tanpa mengandalkan peniruan akun layanan, Agent Identity menggunakan framework delegasi tiga identitas. Framework ini memisahkan dan mengoordinasikan tiga konteks identitas yang berbeda di seluruh lingkungan Anda:
- Identitas pengguna: Identitas pengguna akhir yang memulai, yang diautentikasi melalui OAuth 2.0 atau OpenID Connect (OIDC) standar dengan Google Identity atau penyedia identitas (IdP) tenaga kerja gabungan.
- Identitas agen: Identitas SPIFFE agen yang di-deploy, yang unik dan dibuktikan secara kriptografis, serta sertifikat X.509 yang disediakan secara otomatis, yang mewakili agen yang bertindak atas otoritasnya sendiri.
- Identitas yang didelegasikan: Konteks otoritas gabungan saat agen bertindak atas nama pengguna manusia yang memulai menggunakan kredensial OAuth 3-legged (3LO) yang dicakup dan diperantarai oleh pengelola autentikasi Agent Identity.
Diagram berikut mengilustrasikan cara identitas pengguna, identitas agen, dan identitas yang didelegasikan berinteraksi di seluruh batas kepercayaan ingress, runtime, dan egress:
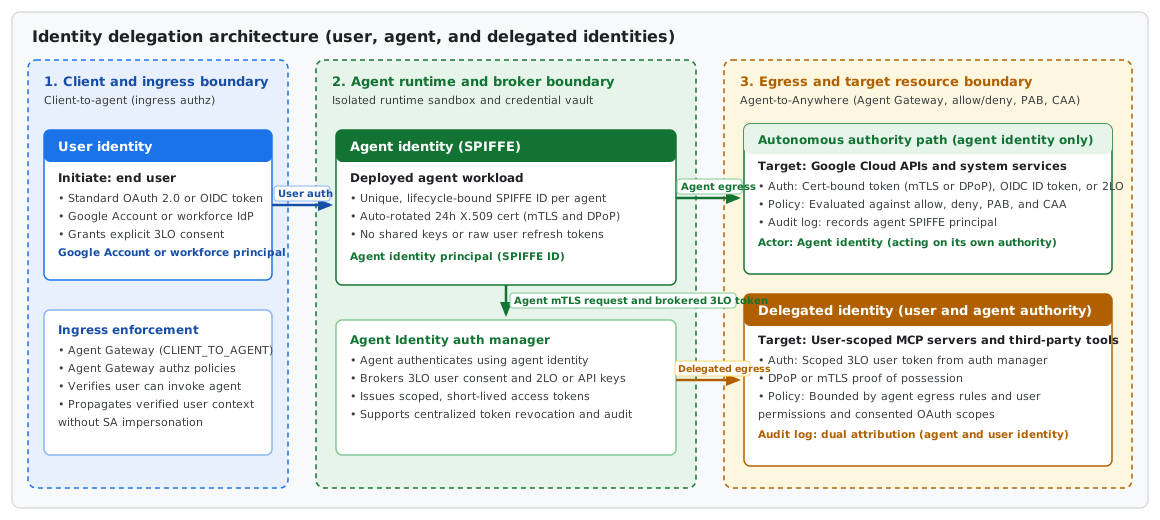
Dalam arsitektur ini, identitas pengguna menetapkan konteks pemanggil selama ingress, identitas agen mengautentikasi workload dalam batas runtime, dan identitas yang didelegasikan menggabungkan kedua otoritas saat agen mengakses layanan downstream atas nama pengguna.
Cara identitas disebarkan di seluruh batas kepercayaan
Saat permintaan berpindah melintasi batas kepercayaan ini, platform akan mengevaluasi dan meneruskan setiap lapisan identitas:
- Batas traffic masuk Klien-ke-Agen (identitas pengguna): Pengguna manusia
melakukan autentikasi ke aplikasi klien menggunakan token OAuth 2.0 atau OIDC.
Saat traffic masuk melalui Agent Gateway (dalam mode ingress
CLIENT_TO_AGENT), kebijakan otorisasi yang dilampirkan ke Agent Gateway akan memverifikasi identitas pengguna untuk mengonfirmasi bahwa pengguna diizinkan untuk memanggil agen target dan meneruskan konteks pengguna yang diverifikasi ke runtime. - Runtime agen dan perantara kredensial (identitas agen): Di dalam lingkungan runtime yang terisolasi, agen beroperasi di bawah identitas agen SPIFFE-nya sendiri dengan sertifikat X.509 24 jam yang dirotasi otomatis. Saat agen memerlukan kredensial untuk alat downstream, agen akan melakukan autentikasi ke pengelola autentikasi Agent Identity menggunakan identitas agennya.
- Jalur egress otonom (identitas agen): Saat agen memanggil Google Cloud API atau endpoint mesin ke mesin dengan otoritasnya sendiri, agen akan melakukan autentikasi menggunakan token terikat sertifikat yang diterapkan oleh mutual TLS (mTLS) dan Demonstrating Proof of Possession (DPoP), token ID OIDC, atau kredensial OAuth 2-legged (2LO) dari pengelola autentikasi. Kebijakan izin dan penolakan IAM, kebijakan Principal Access Boundary (PAB), dan kebijakan Akses Kontekstual mengevaluasi permintaan secara ketat terhadap identitas agen.
- Jalur egress yang didelegasikan pengguna (identitas yang didelegasikan): Saat agen memanggil server Model Context Protocol (MCP) atau API pihak ketiga yang cakupan pengguna atas nama pengguna manusia, pengelola autentikasi akan menjadi perantara token pengguna 3LO yang disetujui yang mewakili identitas yang didelegasikan. Panggilan keluar diatur oleh kebijakan egress agen serta izin dan cakupan OAuth yang disetujui pengguna yang mendelegasikan, dan log audit mencatat identitas agen dan identitas pengguna.
Perbandingan lapisan identitas
Tabel berikut merangkum cara ketiga lapisan identitas mengatur akses dan auditabilitas:
| Lapisan identitas | Jenis akun utama dan kredensial | Batas kepercayaan dan penegakan kebijakan | Atribusi log audit |
|---|---|---|---|
| Identitas pengguna | Memulai pengguna akhir (Akun Google atau akun utama workforce identity) yang diautentikasi dengan token OAuth 2.0 atau OIDC. | Klien ke Agen (ingress): Kebijakan otorisasi Agent Gateway memverifikasi apakah pengguna dapat memanggil agen dan memulai sesi. | Mencatat identitas pengguna manusia sebagai pemanggil yang memanggil endpoint agen. |
| Identitas agen | Workload agen otonom (principal identitas agen) yang diautentikasi dengan sertifikat SPIFFE X.509 (mTLS dan DPoP), token ID OIDC, atau kredensial 2LO atau kunci API dari pengelola autentikasi. | Agen ke Mana Saja (egress): Kebijakan izin, penolakan, Principal Access Boundary, dan Akses Kontekstual IAM menerapkan Google Cloud resource, penyedia autentikasi, dan endpoint eksternal yang dapat dijangkau agen dengan otoritasnya sendiri. | Mencatat principal SPIFFE unik agen sebagai identitas yang bertindak. |
| Identitas yang didelegasikan | Identitas agen yang bertindak atas nama pengguna manusia yang memberikan izin (Akun Google atau akun utama workforce identity) menggunakan token akses 3LO yang dicakup dan diperantarai oleh pengelola autentikasi Agent Identity. | Agen ke Mana Saja (egress): Menerapkan persimpangan hak istimewa terendah—panggilan harus memenuhi kebijakan tata kelola keluar agen serta izin dan cakupan OAuth yang disetujui pengguna yang mendelegasikan. | Mencatat atribusi ganda, yang menangkap identitas SPIFFE agen dan pengguna manusia yang mendelegasikan. |
Langkah berikutnya
Melakukan autentikasi ke Google Cloud menggunakan identitas agen sendiri
Melakukan autentikasi ke layanan eksternal menggunakan identitas agen sendiri
Melakukan autentikasi menggunakan 3-legged OAuth dengan pengelola autentikasi