


Dokumen ini menjelaskan cara mengaktifkan Model Armor untuk Gemini Notebook Enterprise. Model Armor adalah Google Cloud layanan yang meningkatkan keamanan dan keselamatan aplikasi AI Anda dengan secara proaktif menyaring perintah dan respons yang diberikan menggunakan Gemini Notebook Enterprise. Hal ini membantu melindungi dari berbagai risiko dan memastikan praktik AI yang bertanggung jawab. Model Armor didukung di Gemini Notebook Enterprise tanpa biaya tambahan.
Model Armor tidak menghapus atau mengubah informasi identitas pribadi (PII) atau menyamarkan data sensitif. Namun, Gemini Notebook Enterprise memblokir respons apa pun yang memicu detektor Sensitive Data Protection.
Respons Model Armor terhadap potensi masalah dalam kueri atau respons pengguna dari Gemini Notebook Enterprise diatur oleh jenis penerapan template.
Jika jenis penerapan adalah Periksa dan blokir, Gemini Notebook Enterprise akan memblokir permintaan dan menampilkan pesan error. Ini adalah jenis penerapan default saat Anda membuat template Model Armor menggunakan konsol.
Jika jenis penerapan adalah Periksa saja, Gemini Notebook Enterprise tidak akan memblokir permintaan atau respons.
Untuk mengetahui informasi selengkapnya, lihat Menentukan jenis penerapan.
Sebelum memulai
Pastikan Anda memiliki peran yang diperlukan yang ditetapkan kepada Anda dan akun layanan:
Untuk mengaktifkan Model Armor di Gemini Notebook Enterprise, Anda memerlukan peran Gemini Enterprise Admin (
roles/discoveryengine.agentspaceAdmin).Untuk membuat template Model Armor, Anda memerlukan Model Armor Admin peran (
roles/modelarmor.admin).Untuk memanggil Model Armor API, Anda memerlukan peran Model Armor User (
roles/modelarmor.user).Jika template Model Armor Anda berada di project yang berbeda dengan notebook Anda di Gemini Notebook Enterprise, project template harus memberikan peran Model Armor User (
roles/modelarmor.user) ke akun layanan notebook. ID akun layanan adalahservice-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com, denganPROJECT_NUMBERadalah nomor project instance Gemini Notebook Enterprise Anda.
Membuat template Model Armor
Anda dapat membuat dan menggunakan template Model Armor yang sama untuk perintah dan respons pengguna dari asisten, atau Anda dapat membuat dua template Model Armor terpisah. Untuk mengetahui informasi selengkapnya, lihat Membuat dan mengelola template Model Armor.
Saat membuat template Model Armor untuk Gemini Notebook Enterprise, pertimbangkan konfigurasi berikut:
Anda dapat membuat template Model Armor secara terpusat dalam satu project dan menggunakannya kembali di berbagai project. Jika Anda menggunakan template lintas project, pastikan izin lintas project dikonfigurasi seperti yang dijelaskan di Sebelum memulai.
Pilih Multi-region di kolom Regions. Tabel berikut menunjukkan cara memetakan region template Model Armor ke region Gemini Notebook Enterprise:
Multi-region Gemini Notebook Enterprise Multi-region Model Armor Global - AS (beberapa region di Amerika Serikat)
- UE (beberapa region di Uni Eropa)
AS (beberapa region di Amerika Serikat) AS (beberapa region di Amerika Serikat) UE (beberapa region di Uni Eropa) UE (beberapa region di Uni Eropa) Google tidak merekomendasikan konfigurasi Cloud Logging dalam template Model Armor untuk Gemini Notebook Enterprise. Konfigurasi ini dapat mengekspos data sensitif kepada pengguna dengan peran IAM Private Logs Viewer (
roles/logging.privateLogViewer). Sebagai gantinya, pertimbangkan opsi berikut:Jika Anda perlu mencatat data yang melalui template Model Armor, Anda dapat merutekan ulang log ke penyimpanan yang aman seperti BigQuery, yang menawarkan kontrol akses yang lebih ketat. Untuk mengetahui informasi selengkapnya, lihat Merutekan log ke tujuan yang didukung.
Anda dapat mengonfigurasi log audit Akses Data untuk menganalisis dan melaporkan hasil penyaringan permintaan dan respons yang dihasilkan oleh Model Armor. Untuk mengetahui informasi selengkapnya, lihat Mengonfigurasi log audit.
Mengonfigurasi Gemini Notebook Enterprise dengan template Model Armor
Langkah-langkah berikut menjelaskan cara menambahkan template Model Armor ke Gemini Notebook Enterprise.
REST
Untuk menambahkan template Model Armor ke Gemini Notebook Enterprise, jalankan perintah berikut :
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {
        "userPromptTemplate": "QUERY_PROMPT_TEMPLATE",
        "responseTemplate": "RESPONSE_PROMPT_TEMPLATE"
      }
    }
  }
}'
Ganti kode berikut:
PROJECT_ID: ID project Anda.PROJECT_NUMBER: nomor Google Cloud project Anda.ENDPOINT_LOCATION: multi-region untuk permintaan API Anda. Tentukan salah satu nilai berikut:usuntuk multi-region ASeuuntuk multi-region UEglobaluntuk lokasi Global
QUERY_PROMPT_TEMPLATE: Nama resource template Model Armor yang Anda buat.Untuk mendapatkan Nama resource, ikuti langkah-langkah dalam dokumentasi Melihat template Model Armor, dan salin nilai Nama resource.
RESPONSE_PROMPT_TEMPLATE: Nama resource template Model Armor yang Anda buat. Anda dapat menggunakan template Model Armor yang dibuat di project yang sama atau dari project yang berbeda.
Menguji apakah template Model Armor diaktifkan
Setelah mengonfigurasi template Model Armor, uji apakah Gemini Notebook Enterprise secara proaktif menyaring dan memblokir perintah dan respons pengguna sesuai dengan tingkat kepercayaan yang ditetapkan dalam filter Model Armor.
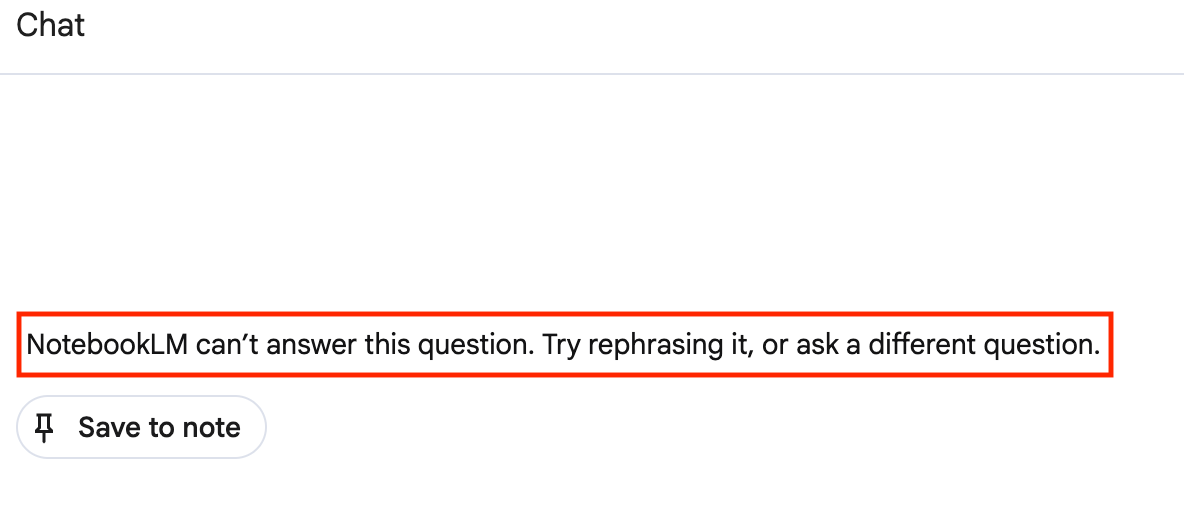
Jika template Model Armor dikonfigurasi untuk Memeriksa dan memblokir permintaan yang melanggar kebijakan, pesan pelanggaran kebijakan berikut akan ditampilkan:
Konsol
Misalnya, Anda melihat pesan pelanggaran kebijakan:
REST
Respons JSON yang mencakup hal berikut:
Contoh:
json
"answer.state": "SKIPPED",
"answer.assist_skipped_reasons": "CUSTOMER_POLICY_VIOLATION_REASON"
Menghapus template Model Armor dari Gemini Notebook Enterprise
Untuk menghapus template Model Armor dari Gemini Notebook Enterprise, jalankan perintah berikut:
REST
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {}
    }
  }
}'
Ganti kode berikut:
PROJECT_ID: ID project Anda.PROJECT_NUMBER: nomor Google Cloud project Anda.ENDPOINT_LOCATION: multi-region untuk permintaan API Anda. Tentukan salah satu nilai berikut:usuntuk multi-region ASeuuntuk multi-region UEglobaluntuk lokasi Global
Pertimbangan saat menggunakan Model Armor
Saat menggunakan Model Armor dengan Gemini Notebook Enterprise, pertimbangkan hal berikut:
| De-identifikasi dan masking |
Saat Model Armor menggunakan template Perlindungan Data Sensitif
untuk memindai perintah atau respons,
Model Armor akan memeriksa apakah konten cocok dengan kriteria detektor
yang ditentukan dalam template. Meskipun
Perlindungan Data Sensitif mendukung de-identifikasi berdasarkan
konfigurasi template, Model Armor tidak
meneruskan data yang di-de-identifikasi atau di-masking kembali ke
Gemini Notebook Enterprise. Jika konten memicu detektor apa pun dari Perlindungan Data Sensitif dan jenis penerapannya adalah INSPECT_AND_BLOCK, Gemini Notebook Enterprise akan memblokir permintaan atau respons, bukan melakukan de-identifikasi.
|
|---|---|
| Kuota dan batas token | Meskipun tidak ada batas token langsung saat Anda menggunakan Model Armor dengan Gemini Notebook Enterprise, total throughput evaluasi Model Armor Anda masih diatur secara tidak langsung oleh kuota sistem Gemini Enterprise dan batas frekuensi Model Armor API. |
| Perjanjian Tingkat Layanan | Gemini Notebook Enterprise menyediakan Perjanjian Tingkat Layanan. Jika Gemini Notebook Enterprise dikonfigurasi untuk menggunakan Model Armor, kueri yang diblokir tidak dihitung sebagai pelanggaran SLA, terlepas dari apakah mode fail-open atau fail-closed digunakan. |
| Kepatuhan | Gemini Notebook Enterprise dan Model Armor menawarkan berbagai sertifikasi kepatuhan. Jika digunakan bersama, sertifikasi kepatuhan yang efektif adalah subset umum dari kedua produk. Tinjau sertifikasi kepatuhan untuk kedua produk guna memastikan sertifikasi tersebut memenuhi persyaratan peraturan Anda. |
| Penyaringan dokumen | Jika template Model Armor dikonfigurasi untuk menyaring perintah atau respons pengguna, teks dokumen yang diekstrak dari sumber akan disaring saat dikirim dalam permintaan. Namun, gambar yang disematkan dalam dokumen tidak disaring. Untuk mengetahui daftar jenis dokumen yang didukung, lihat Penyaringan dokumen. |
Mengonfigurasi log audit
Model Armor mencatat log audit Akses Data yang dapat Anda gunakan untuk menganalisis hasil penyaringan permintaan dan respons. Log ini tidak berisi kueri atau respons pengguna dari Gemini Notebook Enterprise, sehingga aman untuk pelaporan dan analisis. Untuk mengetahui informasi selengkapnya, lihat Pencatatan log audit untuk Model Armor.
Untuk mengakses log ini, Anda harus memiliki peran IAM
Private Logs Viewer
(roles/logging.privateLogViewer).
Mengaktifkan log audit Akses Data
Untuk mengaktifkan log audit Akses Data, ikuti langkah-langkah berikut:
Di Google Cloud konsol, buka IAM & Admin > Log Audit.
Pilih Model Armor API.
Di bagian Jenis izin, pilih jenis izin Data read.
Klik Simpan.
Memeriksa log audit Akses Data
Untuk memeriksa log audit Akses Data, ikuti langkah-langkah berikut:
Di Google Cloud konsol, buka Logs Explorer.
Telusuri log untuk nama metode berikut:
google.cloud.modelarmor.v1.ModelArmor.SanitizeUserPromptuntuk melihat permintaan pengguna yang disaring.google.cloud.modelarmor.v1.ModelArmor.SanitizeModelResponseuntuk melihat respons yang disaring.