


Ce document explique comment activer Model Armor pour Gemini Notebook Enterprise. Model Armor est un service Google Cloud qui améliore la sécurité de vos applications d'IA en analysant de manière proactive les prompts et les réponses fournis à l'aide de Gemini Notebook Enterprise. Cela permet de se protéger contre divers risques et de garantir des pratiques d'IA responsable. Model Armor est compatible avec Gemini Notebook Enterprise sans frais supplémentaires.
Model Armor ne supprime pas et ne modifie pas les informations permettant d'identifier personnellement l'utilisateur, et ne masque pas les données sensibles. Cependant, Gemini Notebook Enterprise bloque toute réponse qui déclenche les détecteurs de Sensitive Data Protection.
La réponse de Model Armor aux problèmes potentiels dans les requêtes des utilisateurs ou les réponses de Gemini Notebook Enterprise est régie par le type d'application du modèle.
Si le type d'application est Inspecter et bloquer, Gemini Notebook Enterprise bloque la requête et affiche un message d'erreur. Il s'agit du type d'application par défaut lorsque vous créez un modèle Model Armor à l'aide de la console.
Si le type d'application est Inspecter uniquement, Gemini Notebook Enterprise ne bloque pas les requêtes ni les réponses.
Pour en savoir plus, consultez Définir le type d'application.
Avant de commencer
Assurez-vous que les rôles requis vous ont été attribués, ainsi qu'au compte de service :
Pour activer Model Armor dans Gemini Notebook Enterprise, vous devez disposer du rôle Administrateur Gemini Enterprise (
roles/discoveryengine.agentspaceAdmin).Pour créer les modèles Model Armor, vous devez disposer du rôle Administrateur Model Armor (
roles/modelarmor.admin).Pour appeler les API Model Armor, vous devez disposer du rôle Utilisateur Model Armor (
roles/modelarmor.user).Si votre modèle Model Armor se trouve dans un projet différent de celui de votre notebook dans Gemini Notebook Enterprise, le projet du modèle doit attribuer le rôle Utilisateur Model Armor (
roles/modelarmor.user) au compte de service du notebook. L'ID du compte de service estservice-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com, oùPROJECT_NUMBERest le numéro de projet de votre instance Gemini Notebook Enterprise.
Créer un modèle Model Armor
Vous pouvez créer et utiliser le même modèle Model Armor pour les requêtes utilisateur et les réponses de l'assistant, ou créer deux modèles Model Armor distincts. Pour en savoir plus, consultez Créer et gérer des modèles Model Armor.
Lorsque vous créez un modèle Model Armor pour Gemini Notebook Enterprise, tenez compte des configurations suivantes :
Vous pouvez créer des modèles Model Armor de manière centralisée dans un projet et les réutiliser dans différents projets. Si vous utilisez un modèle multiprojet, assurez-vous que les autorisations multiprojets sont configurées comme décrit dans la section Avant de commencer.
Sélectionnez Multirégional dans le champ Régions. Le tableau suivant vous montre comment mapper les régions des modèles Model Armor aux régions Gemini Notebook Enterprise :
Gemini Notebook Enterprise multirégional Multirégional Model Armor Monde - États-Unis (plusieurs régions aux États-Unis)
- EU (plusieurs régions dans l'Union européenne)
États-Unis (plusieurs régions aux États-Unis) États-Unis (plusieurs régions aux États-Unis) EU (plusieurs régions dans l'Union européenne) EU (plusieurs régions dans l'Union européenne) Google ne recommande pas de configurer Cloud Logging dans le modèle Model Armor pour Gemini Notebook Enterprise. Cette configuration peut exposer des données sensibles aux utilisateurs disposant du rôle IAM Lecteur de journaux privés (
roles/logging.privateLogViewer). Envisagez plutôt l'une des options suivantes :Si vous devez consigner les données qui transitent par le modèle Model Armor, vous pouvez rediriger les journaux vers un espace de stockage sécurisé tel que BigQuery, qui offre des contrôles d'accès plus stricts. Pour en savoir plus, consultez Acheminer les journaux vers des destinations compatibles.
Vous pouvez configurer les journaux d'audit des accès aux données pour analyser et générer des rapports sur les verdicts de filtrage des requêtes et des réponses générés par Model Armor. Pour en savoir plus, consultez Configurer les journaux d'audit.
Configurer Gemini Notebook Enterprise avec les modèles Model Armor
Les étapes suivantes décrivent comment ajouter les modèles Model Armor à Gemini Notebook Enterprise.
REST
Pour ajouter les modèles Model Armor à Gemini Notebook Enterprise, exécutez la commande suivante :
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {
        "userPromptTemplate": "QUERY_PROMPT_TEMPLATE",
        "responseTemplate": "RESPONSE_PROMPT_TEMPLATE"
      }
    }
  }
}'
Remplacez les éléments suivants :
PROJECT_ID: par l'ID du projet.PROJECT_NUMBER: numéro de votre projet Google Cloud .ENDPOINT_LOCATION: emplacement multirégional de votre requête API. Spécifiez l'une des valeurs suivantes :uspour l'emplacement multirégional USeupour l'emplacement multirégional EUglobalpour l'emplacement mondial
QUERY_PROMPT_TEMPLATE: nom de ressource des modèles Model Armor que vous avez créés.Pour obtenir le nom de la ressource, suivez les étapes de la documentation Afficher un modèle Model Armor, puis copiez la valeur du nom de la ressource.
RESPONSE_PROMPT_TEMPLATE: nom de ressource des modèles Model Armor que vous avez créés. Vous pouvez utiliser des modèles Model Armor créés dans le même projet ou dans un autre projet.
Tester si le modèle Model Armor est activé
Après avoir configuré le modèle Model Armor, vérifiez si Gemini Notebook Enterprise filtre et bloque de manière proactive les prompts et les réponses des utilisateurs en fonction des niveaux de confiance définis dans les filtres Model Armor.
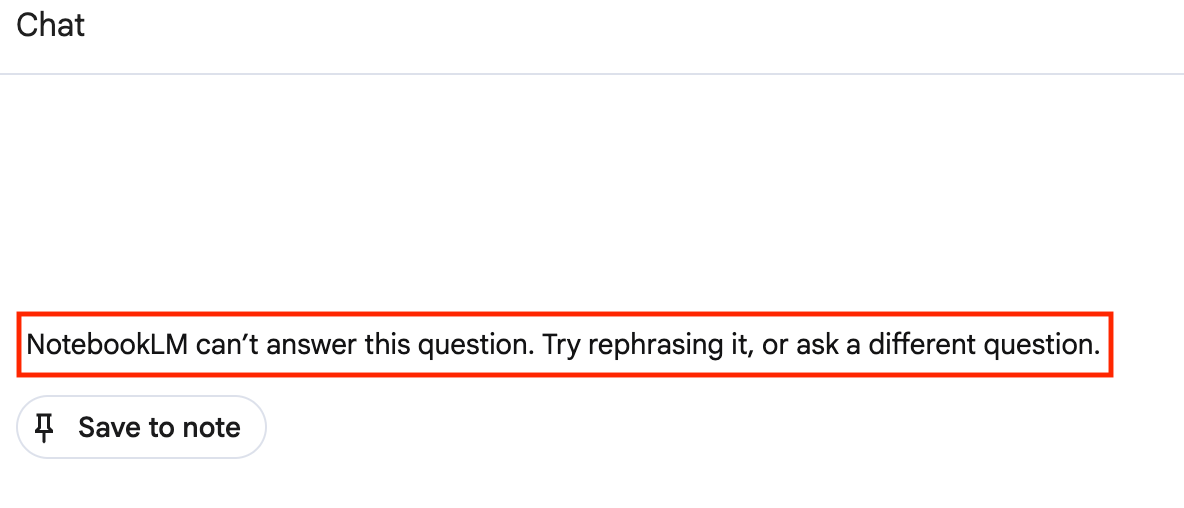
Lorsque le modèle Model Armor est configuré pour inspecter et bloquer les requêtes qui ne respectent pas la règle, le message de non-respect des règles suivant s'affiche :
Console
Par exemple, le message de non-respect des règles suivant s'affiche :
REST
Une réponse JSON qui inclut les éléments suivants :
Par exemple : json
"answer.state": "SKIPPED",
"answer.assist_skipped_reasons": "CUSTOMER_POLICY_VIOLATION_REASON"
Supprimer les modèles Model Armor de Gemini Notebook Enterprise
Pour supprimer les modèles Model Armor de Gemini Notebook Enterprise, exécutez la commande suivante :
REST
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {}
    }
  }
}'
Remplacez les éléments suivants :
PROJECT_ID: par l'ID du projet.PROJECT_NUMBER: numéro de votre projet Google Cloud .ENDPOINT_LOCATION: emplacement multirégional de votre requête API. Spécifiez l'une des valeurs suivantes :uspour l'emplacement multirégional USeupour l'emplacement multirégional EUglobalpour l'emplacement mondial
Éléments à prendre en compte lors de l'utilisation de Model Armor
Lorsque vous utilisez Model Armor avec Gemini Notebook Enterprise, tenez compte des points suivants :
| Anonymisation et masquage |
Lorsque Model Armor utilise un modèle Sensitive Data Protection pour analyser des prompts ou des réponses, il vérifie si le contenu correspond aux critères de détection définis dans le modèle. Bien que Sensitive Data Protection soit compatible avec l'anonymisation basée sur la configuration du modèle, Model Armor ne renvoie pas de données anonymisées ou masquées à Gemini Notebook Enterprise. Si le contenu déclenche des détecteurs de Sensitive Data Protection et que le type d'application est INSPECT_AND_BLOCK, Gemini Notebook Enterprise bloque la requête ou la réponse au lieu de l'anonymiser.
|
|---|---|
| Limites et quotas de jetons | Bien qu'il n'y ait pas de limite de jetons directe lorsque vous utilisez Model Armor avec Gemini Notebook Enterprise, le débit total de vos évaluations Model Armor est toujours indirectement régi par les quotas système de Gemini Enterprise et les limites de débit de l'API Model Armor. |
| Contrat de niveau de service | Gemini Notebook Enterprise fournit un contrat de niveau de service. Lorsque Gemini Notebook Enterprise est configuré pour utiliser Model Armor, les requêtes bloquées ne sont pas comptabilisées comme des violations du contrat de niveau de service, que le mode d'ouverture en cas de défaillance ou de fermeture en cas de défaillance soit utilisé. |
| Conformité | Gemini Notebook Enterprise et Model Armor proposent tous deux différentes certifications de conformité. Lorsqu'ils sont utilisés ensemble, les certifications de conformité effectives sont le sous-ensemble commun des deux produits. Examinez les certifications de conformité des deux produits pour vous assurer qu'ils répondent à vos exigences réglementaires. |
| Contrôle des documents | Si un modèle Model Armor est configuré pour filtrer les prompts ou les réponses des utilisateurs, le texte du document extrait des sources est filtré lorsqu'il est envoyé dans les requêtes. Toutefois, les images intégrées dans les documents ne sont pas analysées. Pour obtenir la liste des types de documents acceptés, consultez Contrôle des documents. |
Configurer les journaux d'audit
Model Armor enregistre des journaux d'audit des accès aux données que vous pouvez utiliser pour analyser les verdicts de filtrage des requêtes et des réponses. Ces journaux ne contiennent pas les requêtes des utilisateurs ni les réponses de Gemini Notebook Enterprise. Ils peuvent donc être utilisés en toute sécurité pour les rapports et les analyses. Pour en savoir plus, consultez Journaux d'audit pour Model Armor.
Pour accéder à ces journaux, vous devez disposer du rôle IAM Visionneuse de journaux privés (roles/logging.privateLogViewer).
Activer les journaux d'audit des accès aux données
Pour activer les journaux d'audit des accès aux données, procédez comme suit :
Dans la console Google Cloud , accédez à IAM et administration > Journaux d'audit.
Sélectionnez l'API Model Armor.
Dans la section Type d'autorisation, sélectionnez le type d'autorisation Lecture des données.
Cliquez sur Enregistrer.
Examiner les journaux d'audit des accès aux données
Pour examiner les journaux d'audit des accès aux données, procédez comme suit :
Dans la console Google Cloud , accédez à l'explorateur de journaux.
Recherchez les noms de méthode suivants dans les journaux :
google.cloud.modelarmor.v1.ModelArmor.SanitizeUserPromptpour afficher les demandes utilisateur qui ont été filtrées.google.cloud.modelarmor.v1.ModelArmor.SanitizeModelResponsepour afficher les réponses qui ont été filtrées.