


En este documento, se describe cómo habilitar Model Armor para Gemini Notebook Enterprise. Model Armor es un servicio de Google Cloud que mejora la seguridad de tus aplicaciones de IA, ya que analiza de forma proactiva las instrucciones y respuestas que se proporcionan con Gemini Notebook Enterprise. Esto ayuda a proteger contra diversos riesgos y garantiza prácticas de IA responsable. Model Armor es compatible con Gemini Notebook Enterprise sin costo adicional.
Model Armor no quita ni altera la información de identificación personal (PII) ni enmascara los datos sensibles. Sin embargo, Gemini Notebook Enterprise bloquea cualquier respuesta que active los detectores de Sensitive Data Protection.
La respuesta de Model Armor a los posibles problemas en las consultas de los usuarios o las respuestas de Gemini Notebook Enterprise se rige por el tipo de aplicación de la plantilla.
Si el tipo de aplicación de medidas por incumplimiento es Inspeccionar y bloquear, Gemini Notebook Enterprise bloquea la solicitud y muestra un mensaje de error. Este es el tipo de aplicación de medidas por incumplimiento predeterminado cuando creas una plantilla de Model Armor con la consola.
Si el tipo de aplicación de medidas por incumplimiento es Solo inspeccionar, Gemini Notebook Enterprise no bloquea las solicitudes ni las respuestas.
Para obtener más información, consulta Define el tipo de aplicación de política.
Antes de comenzar
Asegúrate de tener asignados los roles necesarios para ti y la cuenta de servicio:
Para habilitar Model Armor en Gemini Notebook Enterprise, necesitas el rol de administrador de Gemini Enterprise (
roles/discoveryengine.agentspaceAdmin).Para crear las plantillas de Model Armor, necesitas el rol de administrador de Model Armor (
roles/modelarmor.admin).Para llamar a las APIs de Model Armor, necesitas el rol de usuario de Model Armor (
roles/modelarmor.user).Si tu plantilla de Model Armor está en un proyecto diferente al de tu notebook en Gemini Notebook Enterprise, el proyecto de la plantilla debe otorgar el rol de usuario de Model Armor (
roles/modelarmor.user) a la cuenta de servicio del notebook. El ID de la cuenta de servicio esservice-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com, dondePROJECT_NUMBERes el número de proyecto de tu instancia de Gemini Notebook Enterprise.
Crea una plantilla de Model Armor
Puedes crear y usar la misma plantilla de Model Armor para las instrucciones del usuario y las respuestas del asistente, o puedes crear dos plantillas de Model Armor independientes. Para obtener más información, consulta Crea y administra plantillas de Model Armor.
Cuando crees una plantilla de Model Armor para Gemini Notebook Enterprise, ten en cuenta estos parámetros de configuración:
Puedes crear plantillas de Model Armor de forma centralizada en un proyecto y reutilizarlas en diferentes proyectos. Si usas una plantilla entre proyectos, asegúrate de que los permisos entre proyectos estén configurados como se describe en Antes de comenzar.
Selecciona Multirregión en el campo Regiones. En la siguiente tabla, se muestra cómo asignar las regiones de las plantillas de Model Armor a las regiones de Gemini Notebook Enterprise:
Multirregión de Gemini Notebook Enterprise Multirregión de Model Armor Global - us (múltiples regiones en Estados Unidos)
- EU (múltiples regiones en la Unión Europea)
us (múltiples regiones en Estados Unidos) us (múltiples regiones en Estados Unidos) EU (múltiples regiones en la Unión Europea) EU (múltiples regiones en la Unión Europea) Google no recomienda configurar Cloud Logging en la plantilla de Model Armor para Gemini Notebook Enterprise. Esta configuración puede exponer datos sensibles a los usuarios con el rol de IAM de Visualizador de registros privados (
roles/logging.privateLogViewer). En su lugar, considera las siguientes opciones:Si necesitas registrar los datos que pasan por la plantilla de Model Armor, puedes volver a enrutar los registros a un almacenamiento seguro, como BigQuery, que ofrece controles de acceso más estrictos. Para obtener más información, consulta Enruta registros a destinos compatibles.
Puedes configurar los registros de auditoría de acceso a los datos para analizar y generar informes sobre los veredictos de filtrado de solicitudes y respuestas que genera Model Armor. Para obtener más información, consulta Configura registros de auditoría.
Configura Gemini Notebook Enterprise con las plantillas de Model Armor
En los siguientes pasos, se describe cómo agregar las plantillas de Model Armor a Gemini Notebook Enterprise.
REST
Para agregar las plantillas de Model Armor a Gemini Notebook Enterprise, ejecuta el siguiente comando :
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {
        "userPromptTemplate": "QUERY_PROMPT_TEMPLATE",
        "responseTemplate": "RESPONSE_PROMPT_TEMPLATE"
      }
    }
  }
}'
Reemplaza lo siguiente:
PROJECT_ID: el ID de tu proyecto.PROJECT_NUMBER: Es el número de tu proyecto de Google Cloud .ENDPOINT_LOCATION: Es la multirregión para tu solicitud a la API. Especifica uno de los siguientes valores:uspara la multirregión de EE.UU.eupara la multirregión de la UEglobalpara la ubicación global
QUERY_PROMPT_TEMPLATE: Es el nombre del recurso de las plantillas de Model Armor que creaste.Para obtener el Nombre del recurso, sigue los pasos de la documentación Visualiza una plantilla de Model Armor y copia el valor de Nombre del recurso.
RESPONSE_PROMPT_TEMPLATE: Es el nombre del recurso de las plantillas de Model Armor que creaste. Puedes usar plantillas de Model Armor creadas en el mismo proyecto o en un proyecto diferente.
Prueba si la plantilla de Model Armor está habilitada
Después de configurar la plantilla de Model Armor, prueba si Gemini Notebook Enterprise analiza y bloquea de forma proactiva las instrucciones y respuestas de los usuarios según los niveles de confianza establecidos en los filtros de Model Armor.
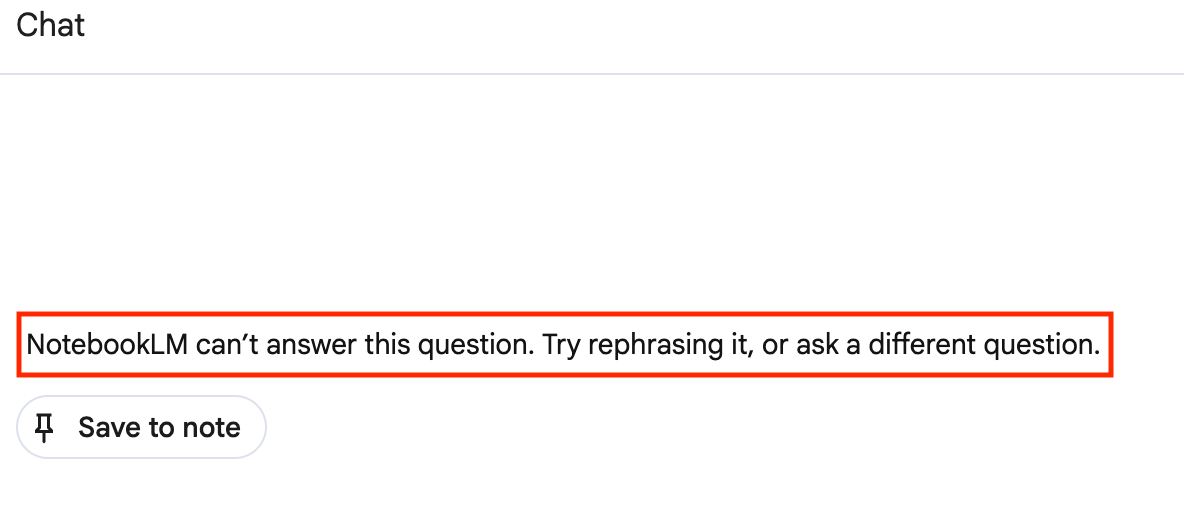
Cuando la plantilla de Model Armor está configurada para inspeccionar y bloquear las solicitudes que incumplen la política, se muestra el siguiente mensaje de incumplimiento de política:
Console
Por ejemplo, verás el mensaje de incumplimiento de política:
REST
Una respuesta JSON que incluye lo siguiente:
Por ejemplo: json
"answer.state": "SKIPPED",
"answer.assist_skipped_reasons": "CUSTOMER_POLICY_VIOLATION_REASON"
Quita las plantillas de Model Armor de Gemini Notebook Enterprise
Para quitar las plantillas de Model Armor de Gemini Notebook Enterprise, ejecuta el siguiente comando:
REST
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1alpha/projects/PROJECT_NUMBER?update_mask=customerProvidedConfig" \
-d '{
  "customerProvidedConfig": {
    "notebooklmConfig": {
      "modelArmorConfig": {}
    }
  }
}'
Reemplaza lo siguiente:
PROJECT_ID: el ID de tu proyecto.PROJECT_NUMBER: Es el número de tu proyecto de Google Cloud .ENDPOINT_LOCATION: Es la multirregión para tu solicitud a la API. Especifica uno de los siguientes valores:uspara la multirregión de EE.UU.eupara la multirregión de la UEglobalpara la ubicación global
Consideraciones para usar Model Armor
Cuando uses Model Armor con Gemini Notebook Enterprise, ten en cuenta lo siguiente:
| Desidentificación y enmascaramiento |
Cuando Model Armor usa una plantilla de Sensitive Data Protection
para analizar instrucciones o respuestas,
verifica si el contenido coincide con los
criterios del detector definidos en la plantilla. Aunque
Sensitive Data Protection admite la desidentificación según
la configuración de la plantilla, Model Armor no
pasa datos desidentificados o enmascarados a
Gemini Notebook Enterprise. Si el contenido activa algún
detector de Sensitive Data Protection y el tipo de aplicación de política
es INSPECT_AND_BLOCK,
Gemini Notebook Enterprise bloquea la solicitud o la respuesta
en lugar de desidentificarla.
|
|---|---|
| Límites y cuotas de tokens | Aunque no hay límites de tokens directos cuando usas Model Armor con Gemini Notebook Enterprise, la capacidad de procesamiento total de tus evaluaciones de Model Armor sigue estando regida de forma indirecta por las cuotas del sistema de Gemini Enterprise y los límites de frecuencia de la API de Model Armor. |
| Acuerdo de Nivel de Servicio | Gemini Notebook Enterprise proporciona un Acuerdo de Nivel de Servicio. Cuando Gemini Notebook Enterprise está configurado para usar Model Armor, las consultas bloqueadas no se consideran incumplimientos del ANS, independientemente de si se usa el modo de continuidad ante errores o de bloqueo ante errores. |
| Cumplimiento | Tanto Gemini Notebook Enterprise como Model Armor ofrecen varias certificaciones de cumplimiento. Cuando se usan juntas, las certificaciones de cumplimiento efectivas son el subconjunto común de ambos productos. Revisa las certificaciones de cumplimiento de ambos productos para asegurarte de que cumplan con tus requisitos reglamentarios. |
| Revisión de documentos | Si se configura una plantilla de Model Armor para filtrar las instrucciones o respuestas de los usuarios, el texto del documento extraído de las fuentes se filtra cuando se envía en las solicitudes. Sin embargo, no se revisan las imágenes incorporadas en los documentos. Para obtener la lista de tipos de documentos admitidos, consulta Revisión de documentos. |
Configura registros de auditoría
Model Armor registra registros de auditoría de acceso a los datos que puedes usar para analizar los veredictos de filtrado de solicitudes y respuestas. Estos registros no contienen las consultas de los usuarios ni las respuestas de Gemini Notebook Enterprise, por lo que son seguros para los informes y las estadísticas. Para obtener más información, consulta Registros de auditoría para Model Armor.
Para acceder a estos registros, debes tener el rol de IAM de
visor de registros privados
(roles/logging.privateLogViewer).
Habilita los registros de auditoría de acceso a los datos
Para habilitar los registros de auditoría de acceso a los datos, sigue estos pasos:
En la consola de Google Cloud , ve a IAM y administración > Registros de auditoría.
Selecciona la API de Model Armor.
En la sección Tipo de permiso, selecciona el tipo de permiso Lectura de datos.
Haz clic en Guardar.
Examina los registros de auditoría de acceso a los datos
Para examinar los registros de auditoría de acceso a los datos, sigue estos pasos:
En la consola de Google Cloud , accede al Explorador de registros.
Busca en los registros los siguientes nombres de métodos:
google.cloud.modelarmor.v1.ModelArmor.SanitizeUserPromptpara ver las solicitudes de usuarios que se filtraron.google.cloud.modelarmor.v1.ModelArmor.SanitizeModelResponsepara ver las respuestas que se filtraron.