


Por padrão, o Gemini Notebook Enterprise criptografa o conteúdo do cliente em repouso. O Gemini Notebook Enterprise executa a criptografia, e você não precisa fazer nada. Essa opção é chamada de criptografia padrão do Google.
Se você quiser controlar suas chaves de criptografia, use chaves de criptografia gerenciadas pelo cliente (CMEKs) no Cloud KMS com serviços integrados a CMEKs, incluindo o Gemini Notebook Enterprise. Ao usar chaves do Cloud KMS, é possível controlar o nível de proteção, o local, a programação de rotação, as permissões de uso e acesso e os limites criptográficos. Ao usar o Cloud KMS, é possível também monitorar o uso de chaves, ver registros de auditoria e controlar ciclos de vida de chaves. Em vez de o Google ser proprietário e responsável pelo gerenciamento das chaves de criptografia de chaves (KEKs) simétricas que protegem seus dados, você controla e gerencia essas chaves no Cloud KMS.
Depois de configurar os recursos com CMEKs, a experiência de acesso aos recursos do Gemini Notebook Enterprise é semelhante à criptografia padrão do Google. Para saber mais sobre suas opções de criptografia, consulte Chaves de criptografia gerenciadas pelo cliente (CMEK).
Quando uma chave CMEK é registrada, o Gemini Notebook Enterprise chama o Cloud KMS periodicamente para manter uma instância logicamente isolada dos seus dados. Isso acontece mesmo que a configuração da CMEK não esteja definida como padrão e não haja apps ou conectores de dados usando-a. O uso vem da configuração e execução da instância, não do volume de dados ou do número de usuários que a acessam. Consulte os preços do Cloud Key Management Service.
Para encerrar completamente o uso do Cloud KMS, é necessário cancelar o registro da chave do Cloud KMS, desativar a chave ou revogar as permissões dela. Desativar a API Gemini Notebook Enterprise não exclui sua CmekConfig nem seus dados, e você continua sendo cobrado pelo uso da CMEK.
Limitações do Cloud KMS no Gemini Notebook Enterprise
As seguintes limitações se aplicam às chaves CMEK (Cloud KMS) no Gemini Notebook Enterprise:
As chaves que já foram aplicadas a uma instância não podem ser alteradas, mas as versões delas podem ser alternadas.
Não é possível mudar as configurações de criptografia dos notebooks após a criação. Um notebook desprotegido não pode ser protegido posteriormente, e a proteção não pode ser removida.
- A proteção CMEK com o Gemini Notebook Enterprise não é integrada à pesquisa do Inventário de recursos do Cloud.
- Use instâncias multirregionais dos EUA ou da UE (não globais). Para mais informações sobre multirregiões e residência de dados, incluindo limites associados ao uso de locais não globais, consulte locais.
Se você precisar registrar mais de uma chave para um projeto, entre em contato com a equipe da sua conta do Google para solicitar um aumento de cota para as configurações de CMEK, justificando por que você precisa de mais de uma chave.
As seguintes limitações se aplicam ao EKM ou HSM com CMEK:
Sua cota de EKM e HSM para chamadas de criptografia e descriptografia precisa ter pelo menos 1.000 QPM de margem. Para saber como verificar suas cotas, consulte Verificar suas cotas do Cloud KMS.
Se você usar o EKM, a chave precisará estar acessível por mais de 90% de qualquer período superior a 30 segundos. Se a chave não estiver acessível por esse período, isso poderá afetar negativamente a indexação e a atualização da pesquisa.
Se houver problemas de faturamento, de falta de cota ou de inacessibilidade por mais de 12 horas, o serviço desativará automaticamente o CmekConfig associado à chave do EKM ou do HSM.
- É possível usar o Terraform para configurar a CMEK para o Gemini Notebook Enterprise. Consulte google_discovery_engine_cmek_config.
Antes de começar
Verifique se você atende aos seguintes pré-requisitos:
Crie uma chave simétrica multirregional do Cloud KMS. Consulte Criar um keyring e Criar uma chave na documentação do Cloud KMS.
Defina o período de rotação como Nunca (rotação manual).
Em Local, selecione Multirregional e selecione Europa ou EUA no menu suspenso.
O papel do IAM de criptografador/descriptografador de CryptoKey (
roles/cloudkms.cryptoKeyEncrypterDecrypter) na chave foi concedido ao agente de serviço do Discovery Engine. A conta do agente de serviço tem um endereço de e-mail que usa o seguinte formato:service-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com. Para instruções gerais sobre como adicionar um papel a um agente de serviço, consulte Conceder ou revogar um único papel.O papel do IAM de criptografador/descriptografador de CryptoKey (
roles/cloudkms.cryptoKeyEncrypterDecrypter) na chave foi concedido ao agente de serviço do Cloud Storage. Se esse papel não for concedido, a importação de dados para instâncias protegidas por CMEK vai falhar porque o Discovery Engine não consegue criar o bucket e o diretório temporários protegidos por CMEK necessários para a importação.Não configure nenhuma instância que você queira que seja gerenciada pela sua chave até concluir as instruções de registro de chave nesta página.
Registrar sua chave do Cloud KMS
Para criptografar dados usando CMEK, é preciso registrar sua chave multirregional. Se os dados precisarem de chaves de região única, por exemplo, ao usar conectores de terceiros, você também precisará registrar suas chaves de região única.
Antes de começar
Certifique-se disto:
- A região ainda não está protegida por uma chave. O procedimento abaixo falhará se uma chave já estiver registrada para a região pelo comando REST. Para determinar se há uma chave ativa no Gemini Notebook Enterprise para um local, consulte Ver chaves do Cloud KMS.
- Você tem o papel de Administrador do Gemini Notebook Enterprise
(
roles/discoveryengine.agentspaceAdmin).
Procedimento
REST
Para registrar sua própria chave no Gemini Notebook Enterprise, siga estas etapas:
Chame o método
UpdateCmekConfigcom a chave que você quer registrar.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -d '{"kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME"}' \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"Substitua:
KMS_PROJECT_ID: o ID do projeto que contém a chave. O número do projeto não vai funcionar.KMS_LOCATION: a multirregião da chave:usoueurope.KEY_RING: o nome do keyring que contém a chave.KEY_NAME: o nome da chave;PROJECT_ID: o ID do projeto que contém a instância.LOCATION: a multirregião da instância:usoueu.CMEK_CONFIG_ID: defina um ID exclusivo para o recurso CmekConfig, por exemplo,default_cmek_config.SET_DEFAULT: defina comotruepara usar a chave como padrão para as instâncias subsequentes criadas na multirregião.
-
Aguarde até 24 horas para que a chave registrada esteja pronta para uso com o Gemini Notebook Enterprise. Uma chave registrada não pode proteger notebooks até que esteja pronta. Se você abrir a UI durante essa janela de 24 horas, poderá encontrar erros ou os novos notebooks poderão não ser protegidos pela chave. Após 24 horas, confirme se a chave está ativa seguindo as etapas em Verificar se o Gemini Notebook Enterprise está protegido por uma chave.
-
Configure a instância. Para instruções, consulte Configurar o Gemini Notebook Enterprise.
Console
Procedimento
Para registrar sua própria chave no Gemini Notebook Enterprise, siga estas etapas:
No console Google Cloud , acesse a página Gemini Enterprise.
Clique em Configurações e selecione a guia CMEK.
Clique em Adicionar chave para o local us ou eu.
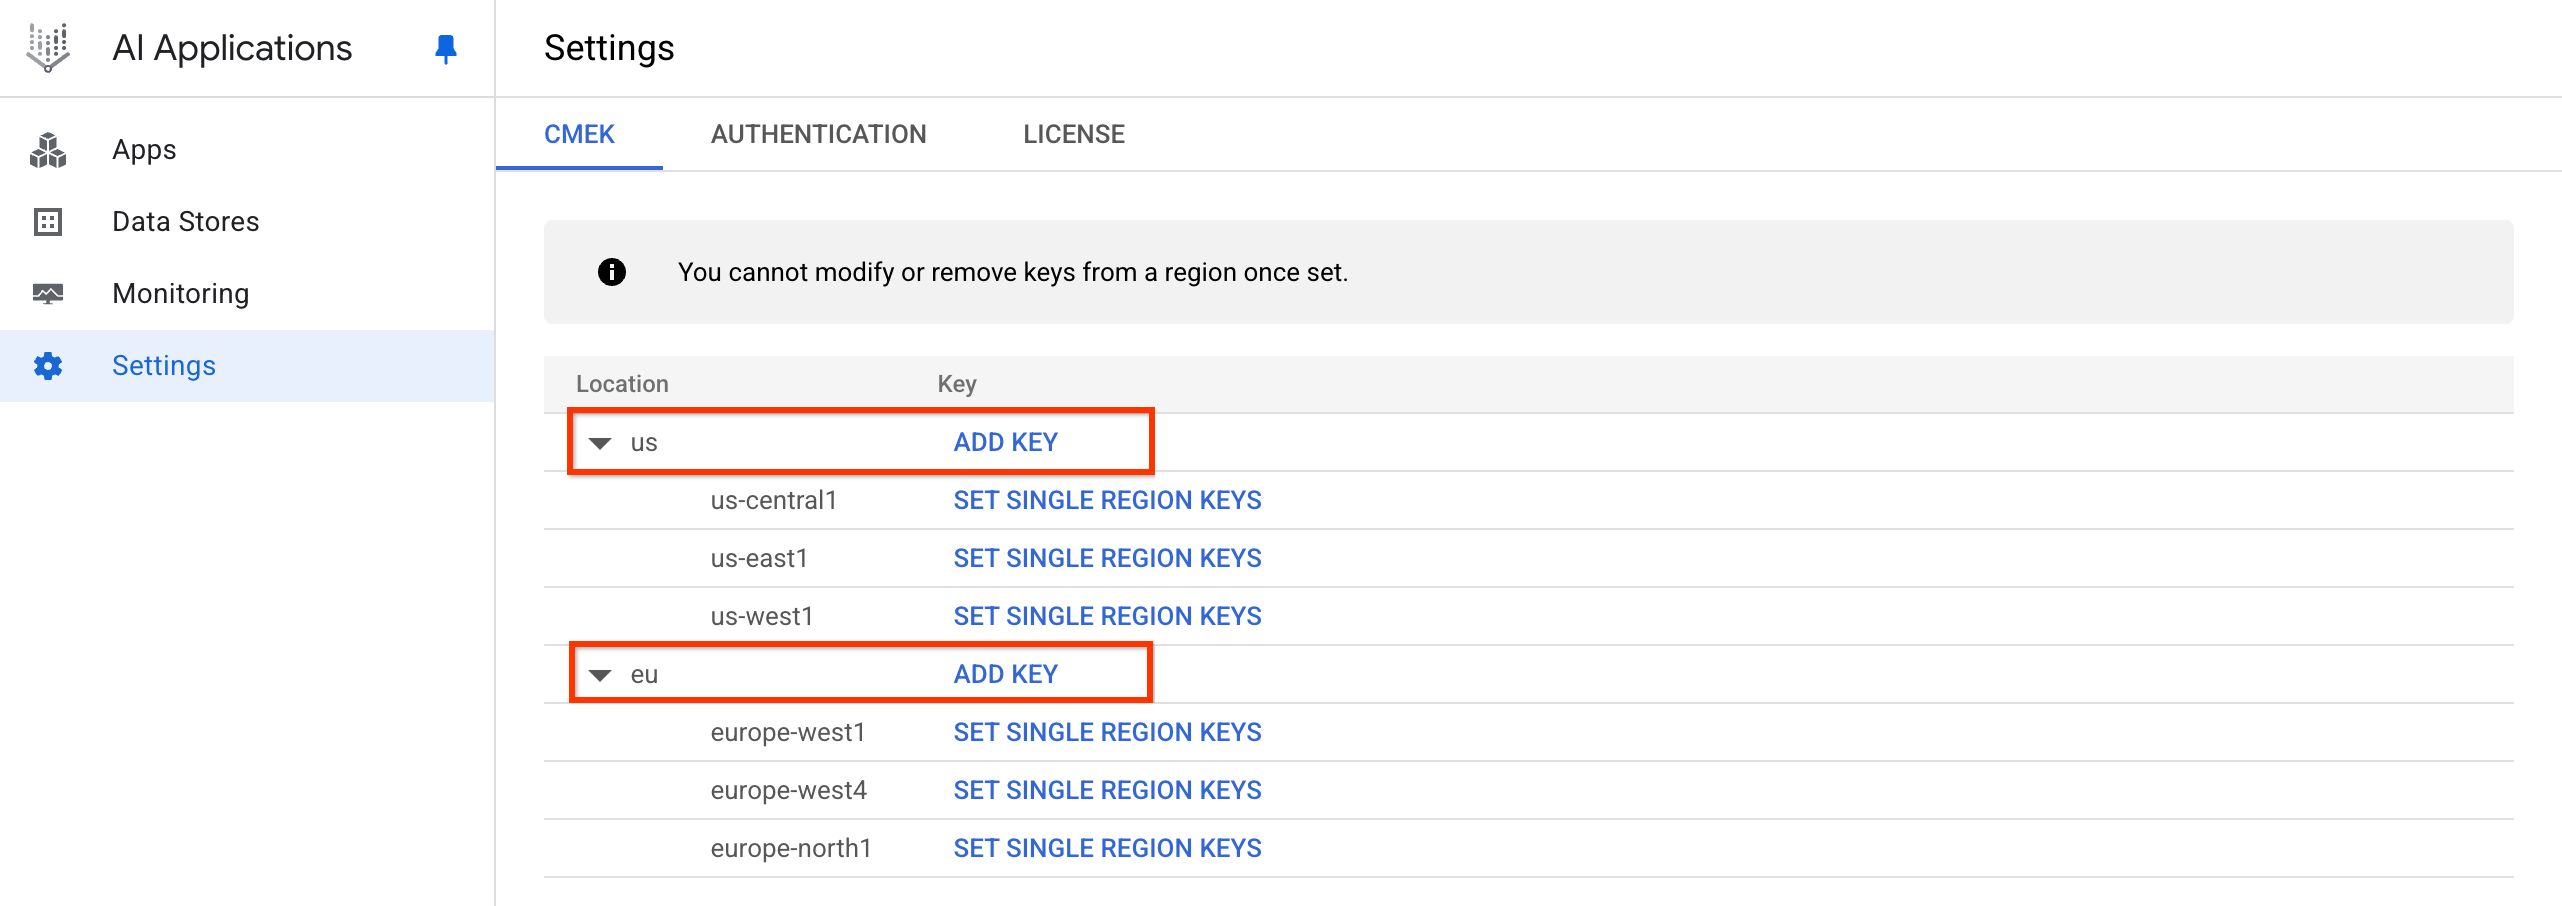
Clique em "Adicionar chave". Clique no menu suspenso Selecionar uma chave do Cloud KMS e selecione a chave.
Se a chave estiver em um projeto diferente, clique em Alternar projeto, clique no nome do projeto, digite o nome da chave que você criou e selecione-a.
Se você souber o nome do recurso da chave, clique em Inserir manualmente, cole o nome do recurso da chave e clique em Salvar.
Clique em OK > Salvar.
-
Verifique se a chave está pronta para uso antes de configurar uma instância. Uma chave registrada não pode proteger notebooks até que esteja pronta. Pode levar até 24 horas para que a chave registrada esteja pronta para uso com o Gemini Notebook Enterprise. Consulte Verificar se o Gemini Notebook Enterprise está protegido por uma chave.
-
Configure a instância. Para instruções, consulte Configurar o Gemini Notebook Enterprise.
Isso registra sua chave, criando um CmekResource chamado default_cmek_config.
Pode levar várias horas para que os dados ingeridos apareçam nos resultados da pesquisa.
Cancelar o registro da chave do Cloud KMS
Para cancelar o registro da chave no Gemini Notebook Enterprise, siga estas etapas:
Chame o método
DeleteCmekConfigcom o nome do recurso CmekConfig que você quer cancelar.curl -X DELETE \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID"Substitua:
LOCATION: a multirregião da instância:usoueu.PROJECT_ID: o ID do projeto que contém a instância.CMEK_CONFIG_ID: o ID do recurso CmekConfig. Se você registrou a chave usando o console, o ID édefault_cmek_config.
Veja um exemplo de chamada e resposta curl:
$ curl -X DELETE
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config"

{
 "name": "projects/my-ai-app-project-123/locations/us/operations/delete-cmek-config-56789",
 "metadata": {
  "@type": "type.googleapis.com/google.cloud.discoveryengine.v1.DeleteCmekConfigMetadata"
 }
}
Opcional: registre o valor
nameretornado pelo método e siga as instruções em Ver detalhes sobre uma operação de longa duração para saber quando a operação foi concluída.A exclusão de um CmekConfig é uma operação de longa duração que pode levar até alguns dias para ser concluída. Isso ocorre porque os recursos criptografados subjacentes são totalmente desprovisionados antes que o CmekConfig seja removido.
Verificar se o Gemini Notebook Enterprise está protegido por uma chave
Como pode levar até 24 horas para que uma chave registrada esteja pronta para uso com o Gemini Notebook Enterprise, os usuários que abrirem o app antes que a chave esteja pronta poderão encontrar erros, ou os novos notebooks poderão não estar protegidos pela chave.
Para confirmar se a chave está pronta para uso e se o Gemini Notebook Enterprise está protegido por ela, siga estas etapas:
Chame o método
ListCmekConfigs:curl -X GET \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs"Substitua:
LOCATION: a multirregião da instância:usoueu.PROJECT_ID: o ID do projeto do Google Cloud que contém os dados.
Analise a saída do comando.
Se o processo de provisionamento ainda estiver em andamento, a saída vai conter
"notebooklmState": NOTEBOOK_LM_NOT_READY.O CmekConfig estará pronto para uso se todas as seguintes informações estiverem na saída:
"state": "ACTIVE""isDefault": true"notebooklmState": NOTEBOOK_LM_READY
Fazer a rotação de chaves do Cloud KMS
Não é possível mudar a chave que protege uma instância, mas você pode alternar essa chave para uma nova versão. Quando você define uma nova versão de uma chave registrada como a versão principal, o Gemini Notebook Enterprise detecta a mudança e criptografa novamente seus dados com a nova versão da chave de forma automática. Não é necessário chamar um método do Gemini Notebook Enterprise para iniciar uma rotação.
Para informações gerais sobre a rotação de chaves, consulte Rotação de chaves no guia do Cloud KMS.
Para alternar uma chave, siga estas etapas:
Crie uma versão de chave e torne-a a versão principal. Para instruções, consulte Alternar uma chave no guia do Cloud KMS.
Deixe a versão anterior da chave ativada. A recriptografia começa automaticamente depois que o Gemini Notebook Enterprise detecta a nova versão principal.
Confirme se o Gemini Notebook Enterprise detectou a nova versão da chave. Para conferir sua CmekConfig, consulte Verificar se o Gemini Notebook Enterprise está protegido por uma chave. Verifique os seguintes campos na saída:
kmsKeyVersionmostra a nova versão da chave.stateéACTIVE.lastRotationTimestampMicrosmostra quando a rotação começou.
Mantenha a versão anterior da chave ativada por pelo menos 30 dias depois que o
kmsKeyVersionmostrar a nova versão.Desative a versão anterior da chave e verifique se tudo está funcionando como antes. Consulte Ativar e desativar versões de chave no guia do Cloud KMS.
Quando tiver certeza de que nenhum problema foi causado pela desativação da versão anterior da chave, destrua-a. Consulte Destruir e restaurar versões de chave no guia do Cloud KMS.
Se uma chave do Cloud KMS for desativada ou revogada
Se uma chave for desativada ou as permissões dela forem revogadas, a instância vai parar de ingerir e disponibilizar dados em até 15 minutos. Você pode reativar a chave em até 30 dias para retomar as operações antes que a configuração da CMEK expire e todos os dados associados sejam excluídos permanentemente. No entanto, reativar uma chave ou restaurar permissões leva muito tempo. Pode levar até 24 horas para que a instância possa retomar a exibição de dados.
Portanto, não desative uma chave, a menos que seja necessário. Desativar e ativar uma chave em uma instância é uma operação demorada. Por exemplo, alternar repetidamente uma chave entre desativada e ativada significa que levará muito tempo para que a instância alcance um estado protegido. Desativar uma chave e reativá-la imediatamente depois pode resultar em dias de inatividade, porque a chave é primeiro desativada da instância e, em seguida, reativada.