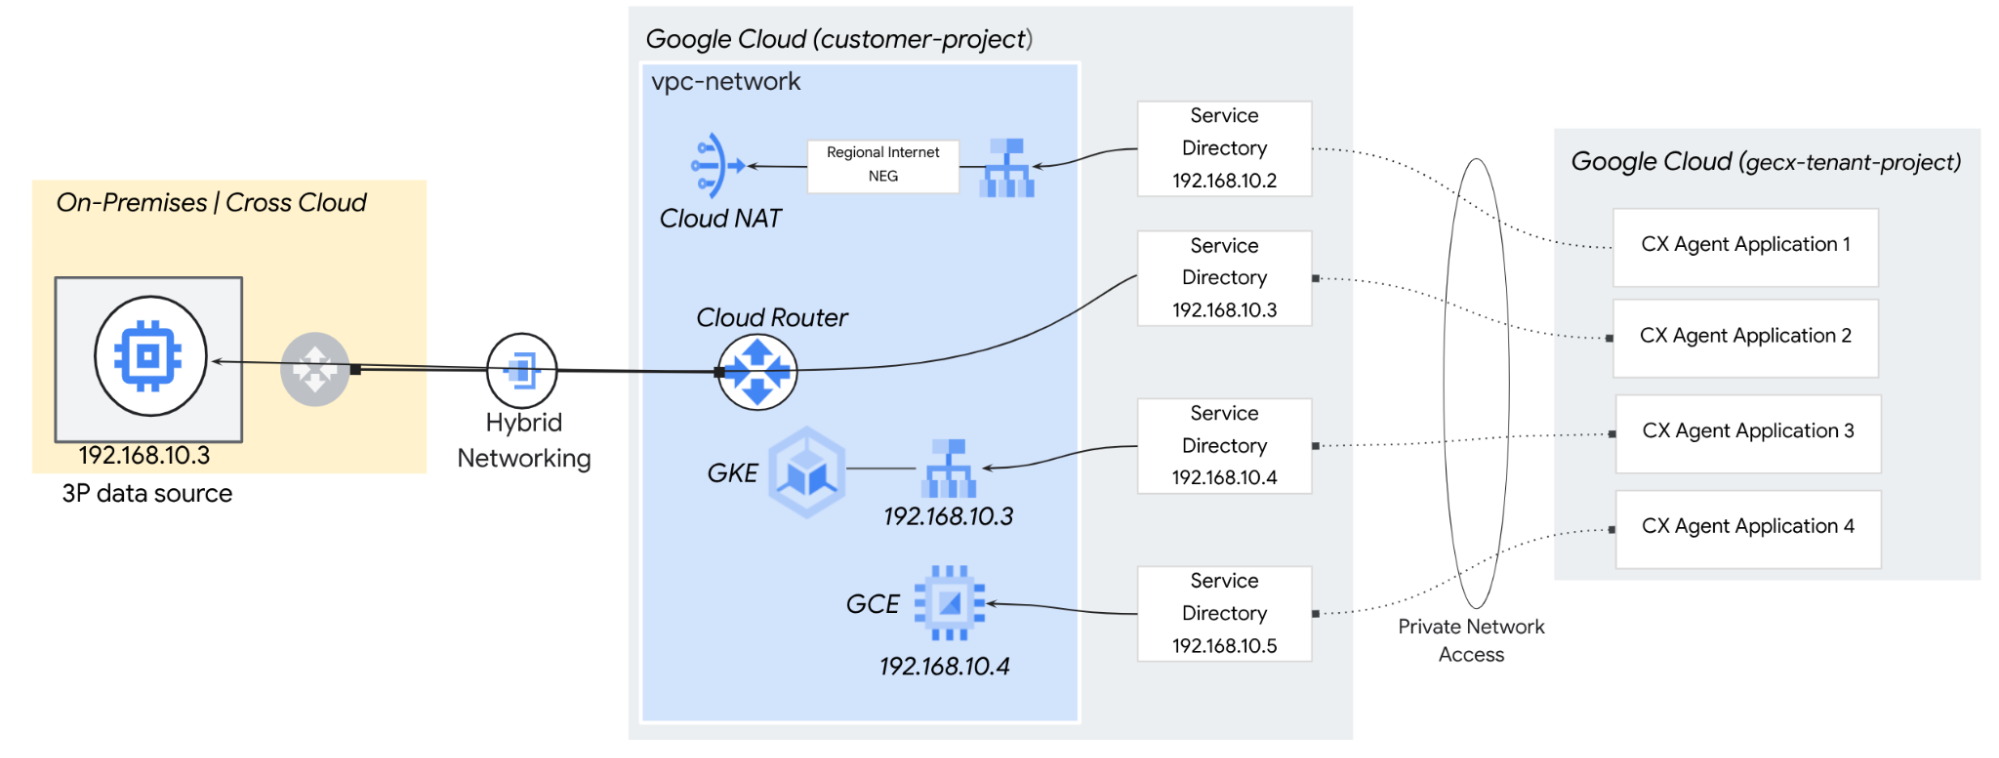
Los agentes suelen requerir acceso a la API en tiempo real a plataformas externas de software como servicio (SaaS) orientadas al público para recuperar historiales de interacción o activar flujos de trabajo operativos inmediatos. Esto se logra configurando herramientas y devoluciones de llamada.
Categorías de salida
Para ofrecer interacciones en tiempo real y sensibles al contexto, CX Agent Studio debe interactuar sin problemas con un ecosistema diverso de fuentes de datos y plataformas de automatización de flujo de trabajo. Esto requiere mecanismos de enrutamiento de salida seguros y sólidos capaces de atravesar los límites de Internet pública y las redes privadas altamente restringidas. Por lo general, las arquitecturas de integración se dividen en dos categorías principales de salida:
Salida de SaaS pública e híbrida
De forma predeterminada, los agentes de CX Agent Studio operan dentro de un proyecto de usuario administrado por Google que enruta el tráfico de Internet de salida a través de un grupo compartido y dinámico de direcciones IP públicas. Si tu arquitectura de seguridad se basa en la lista de entidades permitidas del firewall y debe adaptarse a esta ruta predeterminada, puedes recuperar la lista completa de rangos de IP públicas asignadas a las APIs y los servicios de Google.
Sin embargo, debido a que Google administra estas direcciones IP de forma global, los rangos publicados son amplios, se comparten entre varios Google Cloud clientes y están sujetos a cambios frecuentes. Con este método, no es posible aislar bloques de IP específicos dedicados exclusivamente a tu instancia de aplicación de agente individual.
Para hacer un seguimiento de estos cambios dinámicos y mantener la sincronización del firewall, debes implementar un proceso de sincronización automatizado:
Google publica sus rangos de IP para dominios predeterminados en una carga útil de JSON. Debido a que estos rangos cambian con frecuencia sin aviso previo, debes configurar una secuencia de comandos automatizada diaria (como un trabajo cron o Cloud Function) para recuperar la carga útil, analizar los bloques CIDR y actualizar de forma programática las reglas de firewall de tu empresa.
Salida privada, de varias nubes y local
En el caso de los datos altamente sensibles o patentados, las aplicaciones de agente se pueden configurar para enrutar el tráfico de forma segura a entornos aislados. Esto incluye la interfaz con herramientas de Protocolo de contexto del modelo (MCP) alojadas de forma privada, middleware personalizado y bases de datos centrales o plataformas SaaS públicas que cumplen con firewalls de entrada estrictos mediante el uso de una dirección IP externa estática y estable. Entre las topologías de red compatibles, se incluyen las siguientes:
- Cross-Cloud Interconnect (CCI) conecta las aplicaciones de agente directamente a los extremos privados alojados en proveedores de servicios en la nube secundarios (como AWS, Azure o OCI) a través de un vínculo físico dedicado, lo que omite por completo la Internet pública para garantizar una latencia baja y una alta seguridad.
- Cloud Interconnect y la VPN con alta disponibilidad (HA-VPN) conectan los agentes de GECX a redes locales mediante la conexión del proyecto de tenant administrado por Google a tu VPC y, luego, enrutan el tráfico directamente a tu centro de datos a través de una conexión de fibra física privada.
- SaaS público: Para proporcionar una dirección IP externa estática y estable para la salida de Internet, puedes implementar una infraestructura dedicada dentro de tu propia VPC autoadministrada y exponerla a tu aplicación de agente con el Directorio de servicios. Esta arquitectura conecta el proyecto de usuario administrado por Google a tu red privada, lo que permite que GECX enrute el tráfico de Internet saliente a través de tus puertas de enlace administradas (como Cloud NAT, dispositivo virtual de red) en las que puedes asignar y controlar direcciones IP externas estáticas y permanentes.
Directorio de servicios y acceso a redes privadas
CX Agent Studio se integra con el Directorio de servicios, un registro administrado que permite a las organizaciones registrar y resolver servicios para una salida segura a su VPC. En el caso de CX Agent Studio, el Directorio de servicios actúa como el registro de enrutamiento fundamental, ya que asigna conexiones desde el proyecto de tenant administrado por Google directamente a tu entorno privado.
Acceso a redes privadas
CX Agent Studio aprovecha el acceso a redes privadas para establecer una ruta de salida segura y aislada para las herramientas de agente. Cuando una herramienta de agente invoca una API que hace referencia al Directorio de servicios, el sistema omite el enrutamiento público normal y protege la ruta de datos con lo siguiente:
- CX Agent Studio facilita el enrutamiento directo del tráfico dentro de tu nube privada virtual (VPC) mediante la asociación de datos de salida con una dirección IP privada designada desde el extremo del Directorio de servicios. Esta configuración crea una puerta de enlace privada que transfiere solicitudes de manera eficiente a la infraestructura de red interna.
- En lugar de enrutar el tráfico a través de la Internet pública, lo que introduce latencia y riesgos de seguridad, CX Agent Studio establece un túnel seguro, privado y de punto a punto. Este tráfico viaja por completo a través de la red troncal interna de Google, lo que garantiza que los datos sensibles nunca toquen la infraestructura pública.
- Al combinar el acceso a redes privadas con el Directorio de servicios, esta arquitectura permite que los agentes lleguen de forma segura a extremos privados, herramientas locales heredadas y recursos aislados de varias nubes. Las organizaciones pueden otorgar sin problemas a los agentes de IA acceso operativo a las APIs internas o enrutar de forma segura el tráfico a las APIs públicas con direcciones IP externas estáticas y predecibles para un estricto control de acceso al firewall.
Las herramientas de CX Agent Studio se pueden configurar para usar el Directorio de servicios para la conectividad de redes privadas. Como alternativa, pueden usar la ruta de salida de Internet predeterminada de la red de tenant.
En la siguiente tabla, se describe la compatibilidad de cada función de CX Agent Studio en función de estas opciones de conectividad:
| Función de CX Agent Studio | Privado | Público |
|---|---|---|
| OpenAPI | ✅ Acceso a redes privadas | ✅ Uso de Internet pública |
| Servidor MCP | ✅ Acceso a redes privadas | ✅ Uso de Internet pública |
| Herramienta de Salesforce | ✅ Acceso a redes privadas | ✅ Uso de Internet pública |
| Herramienta de ServiceNow | ✅ Acceso a redes privadas | ✅ Uso de Internet pública |
| Herramienta de código de Python | ❌ | ✅ Uso de Internet pública |
| Devolución de llamada de Python | ❌ | ✅ Uso de Internet pública |
Usa el Directorio de servicios para acceder a redes privadas
El acceso a redes privadas del Directorio de servicios permite que CX Agent Studio se comunique con el recurso de red de nube privada virtual (VPC) una vez que se configura una herramienta con el Directorio de servicios. Las solicitudes se envían a través de la red privada mientras se aplican Identity and Access Management(IAM) y los Controles del servicio de VPC.
Los recursos de red admitidos como destinos son los siguientes:
- Direcciones IP locales, a las que se accede a través de Cloud Interconnect o Cloud VPN
- Balanceadores de cargas de aplicaciones internos regionales
- Instancias de máquina virtual (VM)
- Balanceadores de cargas de red de transferencia internos
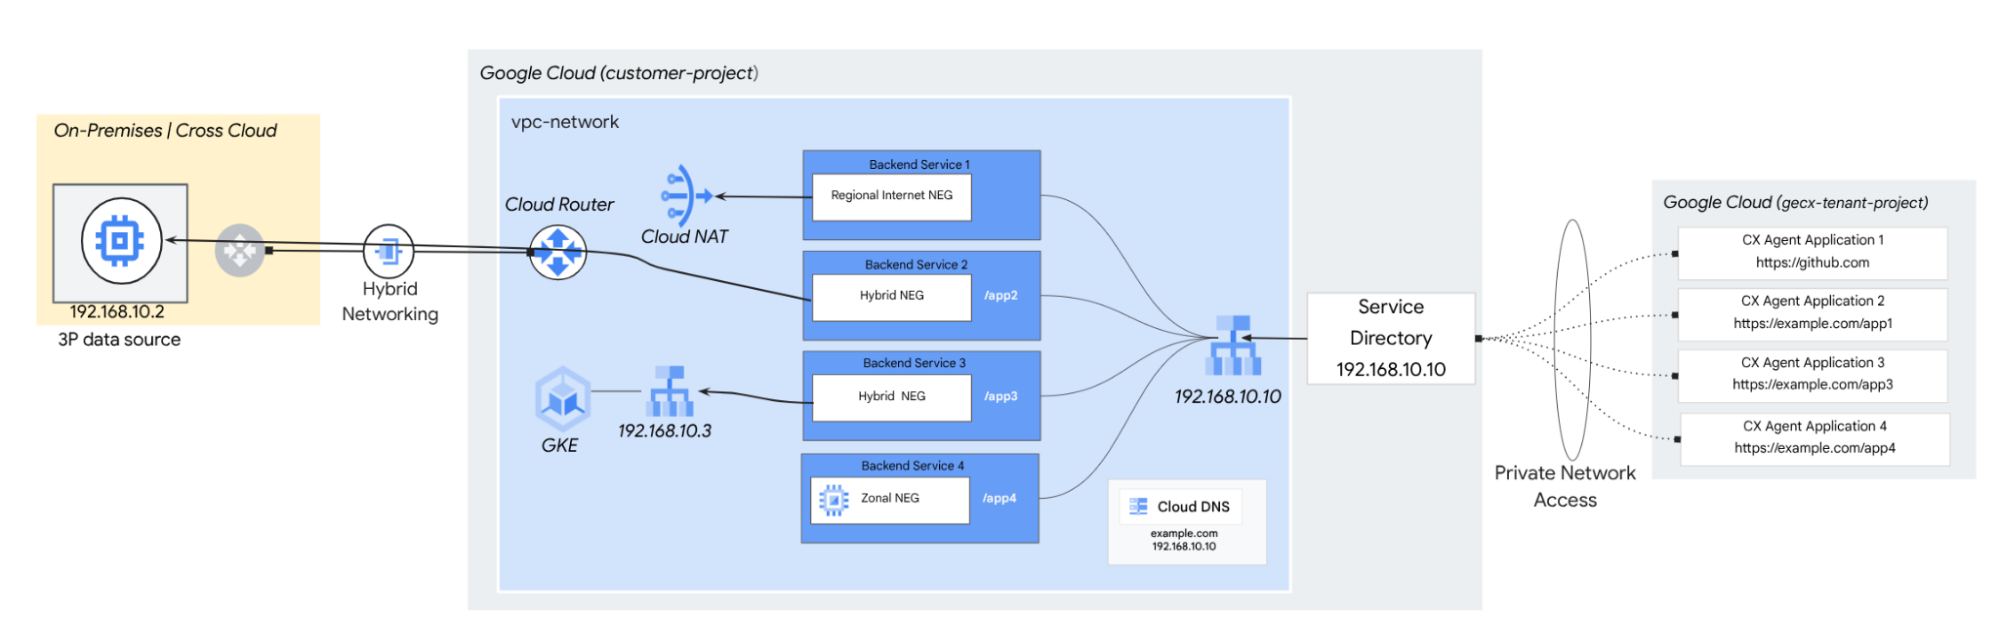
Para obtener más información, consulta Usa el Directorio de servicios para acceder a redes privadas.
Limitaciones del Directorio de servicios:
- El Directorio de servicios opera como un servicio regional.
- Cada aplicación de agente de CX Agent Studio se limita a una sola configuración del Directorio de servicios.
- El Directorio de servicios no admite la segmentación de un extremo de PSC.
Patrones de redes de salida
Para optimizar la conectividad, configura una entrada del Directorio de servicios para segmentar un balanceador de cargas de aplicaciones (ALB) interno. Este enfoque proporciona acceso centralizado a varios extremos de salida, aprovechando los mapas de URL y el enrutamiento de Indicación de nombre del servidor (SNI) para dirigir el tráfico a través de tus servicios de backend.