Agenten benötigen oft Echtzeit-API-Zugriff auf externe, öffentliche Software-as-a-Service-Plattformen (SaaS), um Interaktionsverläufe abzurufen oder sofortige betriebliche Workflows auszulösen. Dazu werden Tools und Callbackskonfiguriert.
Kategorien für ausgehenden Traffic
Um kontextbezogene Echtzeitinteraktionen zu ermöglichen, muss CX Agent Studio nahtlos mit einem vielfältigen Ökosystem aus Datenquellen und Workflow-Automatisierungsplattformen zusammenarbeiten. Dazu sind robuste, sichere Mechanismen für ausgehenden Traffic erforderlich, die sowohl öffentliche Internetgrenzen als auch stark eingeschränkte private Netzwerke durchlaufen können. Integrationsarchitekturen lassen sich in der Regel in zwei Hauptkategorien für ausgehenden Traffic unterteilen:
Öffentlicher und hybrider SaaS-Traffic
Standardmäßig arbeiten CX Agent Studio-Agenten in einem von Google verwalteten Mandantenprojekt, das ausgehenden Internet-Traffic über einen gemeinsamen, dynamischen Pool öffentlicher IP-Adressen weiterleitet. Wenn Ihre Sicherheitsarchitektur auf Firewall-Zulassungslisten basiert und diesen Standardpfad berücksichtigen muss, können Sie die vollständige Liste der öffentlichen IP-Bereiche abrufen, die Google APIs und Diensten zugewiesen sind.
Da Google diese IP-Adressen jedoch global verwaltet, sind die veröffentlichten Bereiche breit gefasst, werden von mehreren Google Cloud Kunden gemeinsam genutzt und unterliegen häufigen Änderungen. Mit dieser Methode ist es nicht möglich, bestimmte IP-Blöcke zu isolieren, die ausschließlich Ihrer individuellen Agentenanwendungsinstanz zugewiesen sind.
Um diese dynamischen Änderungen zu verfolgen und die Firewall-Synchronisierung aufrechtzuerhalten, müssen Sie einen automatisierten Synchronisierungsprozess implementieren:
Google veröffentlicht seine IP-Bereiche für Standarddomains in einer JSON-Nutzlast. Da sich diese Bereiche häufig ohne vorherige Benachrichtigung ändern, sollten Sie ein tägliches automatisiertes Skript (z. B. einen Cronjob oder eine Cloud Function) konfigurieren, um die Nutzlast abzurufen, die CIDR-Blöcke zu parsen und Ihre Unternehmensfirewall-Regeln programmatisch zu aktualisieren.
Privater, Multicloud- und lokaler Traffic
Für hochsensible oder proprietäre Daten können Agentenanwendungen so konfiguriert werden, dass Traffic sicher in isolierte Umgebungen weitergeleitet wird. Dazu gehört die Interaktion mit privat gehosteten Model Context Protocol-Tools (MCP), benutzerdefinierter Middleware und Kerndatenbanken oder öffentlichen SaaS-Plattformen, die strenge Firewalls für eingehenden Traffic einhalten, indem eine stabile, statische externe IP-Adresse verwendet wird. Unterstützte Netzwerktopologien sind:
- Cross-Cloud Interconnect (CCI) verbindet Agentenanwendungen direkt mit privaten Endpunkten, die bei sekundären Cloud-Anbietern (z. B. AWS, Azure oder OCI) gehostet werden, über eine dedizierte physische Verbindung. Das öffentliche Internet wird dabei vollständig umgangen, um eine niedrige Latenz und hohe Sicherheit zu gewährleisten.
- Cloud Interconnect und High Availability VPN (HA-VPN) verbinden GECX-Agenten mit lokalen Netzwerken, indem das von Google verwaltete Mandantenprojekt mit Ihrer VPC verbunden wird und der Traffic dann über eine private physische Glasfaserverbindung direkt an Ihr Rechenzentrum weitergeleitet wird.
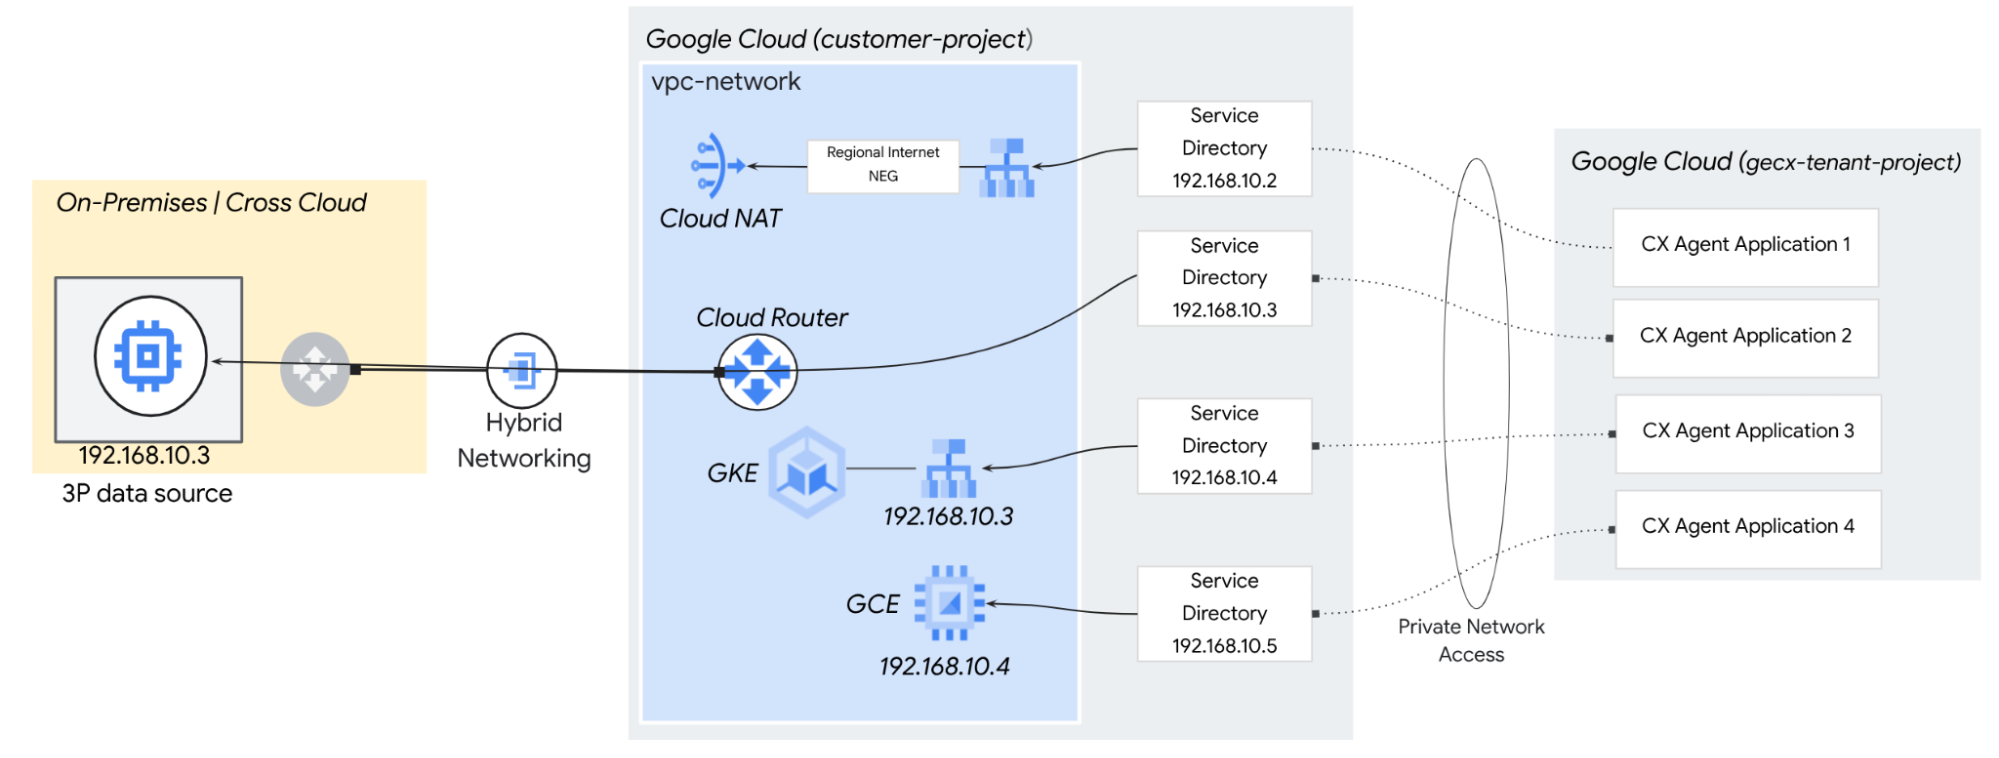
- Öffentliches SaaS:Um eine stabile, statische externe IP-Adresse für ausgehenden Internet-Traffic bereitzustellen, können Sie dedizierte Infrastruktur in Ihrer eigenen selbstverwalteten VPC bereitstellen und sie mit Service Directory für Ihre Agentenanwendung verfügbar machen. Diese Architektur verbindet das von Google verwaltete Mandantenprojekt mit Ihrem privaten Netzwerk, sodass GECX ausgehenden Internet-Traffic über Ihre verwalteten Gateways (z. B. Cloud NAT, Network Virtual Appliance) weiterleiten kann, wo Sie permanente, statische externe IP-Adressen zuweisen und steuern können.
Service Directory und privater Netzwerkzugriff
CX Agent Studio ist in Service Directory integriert, eine verwaltete Registry, mit der Unternehmen Dienste registrieren und auflösen können, um sicheren ausgehenden Traffic in ihre VPC zu ermöglichen. Für CX Agent Studio dient Service Directory als grundlegende Routing-Registry, die Verbindungen vom von Google verwalteten Mandantenprojekt direkt zu Ihrer privaten Umgebung zuordnet.
Privater Netzwerkzugriff
CX Agent Studio nutzt den privaten Netzwerkzugriff , um einen sicheren, isolierten Pfad für ausgehenden Traffic für Agententools einzurichten. Wenn ein Agententool eine API aufruft, die auf Service Directory verweist, umgeht das System das normale öffentliche Routing und sichert den Datenpfad mit den folgenden Methoden:
- CX Agent Studio ermöglicht das direkte Routing von Traffic in Ihrer Virtual Private Cloud (VPC), indem ausgehende Daten einer bestimmten privaten IP-Adresse vom Service Directory-Endpunkt zugeordnet werden. Diese Konfiguration erstellt ein privates Gateway, das Anfragen effizient an Ihre interne Netzwerkinfrastruktur weiterleitet.
- Anstatt Traffic über das öffentliche Internet weiterzuleiten, was zu Latenz und Sicherheitsrisiken führt, richtet CX Agent Studio einen sicheren, privaten Punkt-zu-Punkt-Tunnel ein. Dieser Traffic wird vollständig über das interne Netzwerk-Backbone von Google geleitet, sodass sensible Daten niemals öffentliche Infrastruktur berühren.
- Durch die Kombination von privatem Netzwerkzugriff mit Service Directory können Agenten mit dieser Architektur sicher private Endpunkte, ältere lokale Tools und isolierte Multicloud-Ressourcen erreichen. Unternehmen können KI-Agenten nahtlos betrieblichen Zugriff auf interne APIs gewähren oder Traffic sicher an öffentliche APIs weiterleiten, indem sie vorhersagbare, statische externe IP-Adressen für eine strenge Firewall-Zugriffssteuerung verwenden.
CX Agent Studio-Tools können so konfiguriert werden, dass sie Service Directory für die private Netzwerkverbindung verwenden. Alternativ können sie den Standardpfad für ausgehenden Internet-Traffic aus dem Mandantennetzwerk verwenden.
In der folgenden Tabelle ist die Kompatibilität für die einzelnen CX Agent Studio-Funktionen basierend auf diesen Verbindungsoptionen aufgeführt:
| CX Agent Studio-Funktion | Privat | Öffentlich |
|---|---|---|
| OpenAPI | ✅ Privater Netzwerkzugriff | ✅ Öffentliches Internet verwenden |
| MCP-Server | ✅ Privater Netzwerkzugriff | ✅ Öffentliches Internet verwenden |
| Salesforce-Tool | ✅ Privater Netzwerkzugriff | ✅ Öffentliches Internet verwenden |
| ServiceNow-Tool | ✅ Privater Netzwerkzugriff | ✅ Öffentliches Internet verwenden |
| Python-Code-Tool | ❌ | ✅ Öffentliches Internet verwenden |
| Python-Callback | ❌ | ✅ Öffentliches Internet verwenden |
Service Directory für den privaten Netzwerkzugriff verwenden
Mit dem privaten Netzwerkzugriff von Service Directory kann CX Agent Studio mit Ihrer Virtual Private Cloud-Netzwerkressource (VPC) kommunizieren, sobald ein Tool mit Service Directory konfiguriert wurde. Die Anfragen werden über das private Netzwerk gesendet, während Identity and Access Management(IAM) und VPC Service Controlserzwungen werden.
Folgende Netzwerkressourcen werden als Ziele unterstützt:
- Lokale IP-Adressen, die über Cloud Interconnect oder Cloud VPN erreicht werden
- Regionale interne Application Load Balancer
- VM-Instanzen
- Interne Passthrough-Network-Load-Balancer
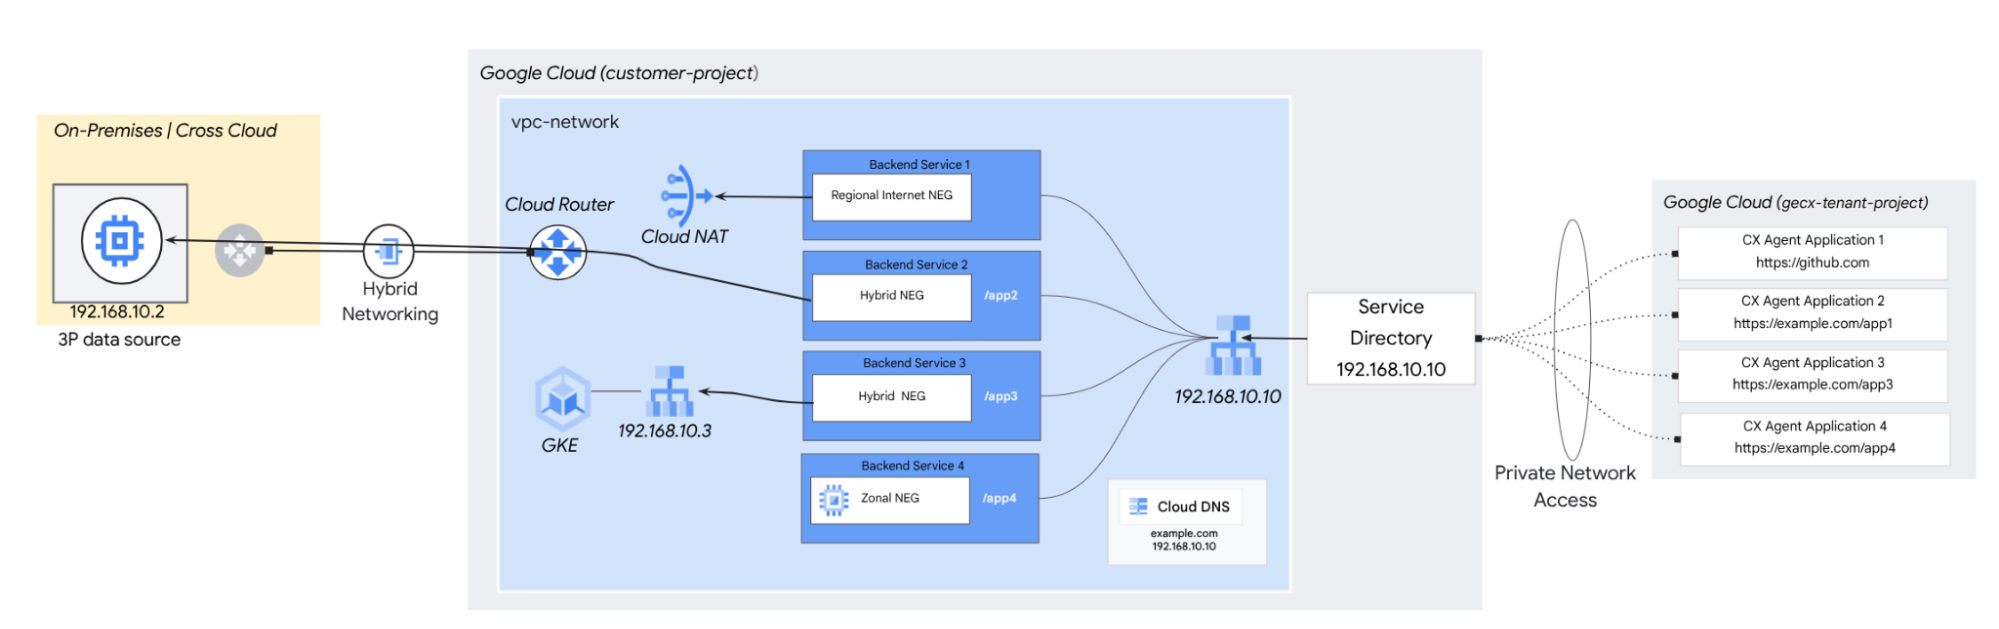
Weitere Informationen finden Sie unter Service Directory für den privaten Netzwerkzugriff verwenden.
Einschränkungen bei Service Directory:
- Service Directory ist ein regionaler Dienst.
- Jede CX Agent Studio-Agentenanwendung ist auf eine einzige Service Directory-Konfiguration beschränkt.
- Service Directory unterstützt keine Zielausrichtung auf einen PSC-Endpunkt.
Muster für ausgehenden Traffic
Konfigurieren Sie einen Service Directory-Eintrag, um einen internen Application Load Balancer (ALB) als Ziel festzulegen, um die Verbindung zu optimieren. Dieser Ansatz bietet zentralen Zugriff auf mehrere Endpunkte für ausgehenden Traffic. Dabei werden URL-Zuordnungen und Server Name Indication (SNI)-Routing verwendet, um Traffic an Ihre Backend- Dienste weiterzuleiten.