


Gemini Enterprise Agent Platform 提供全套功能,可支援完整的代理開發生命週期,協助代理開發人員和企業建構、擴充、管理及最佳化代理應用程式。
控管機制提供架構,可大規模探索、保護及稽核 AI 代理程式及其基礎架構。隨著機構部署複雜的代理工作流程,管理功能套件可做為管理員和安全團隊的集中式指揮中心,維持監督。
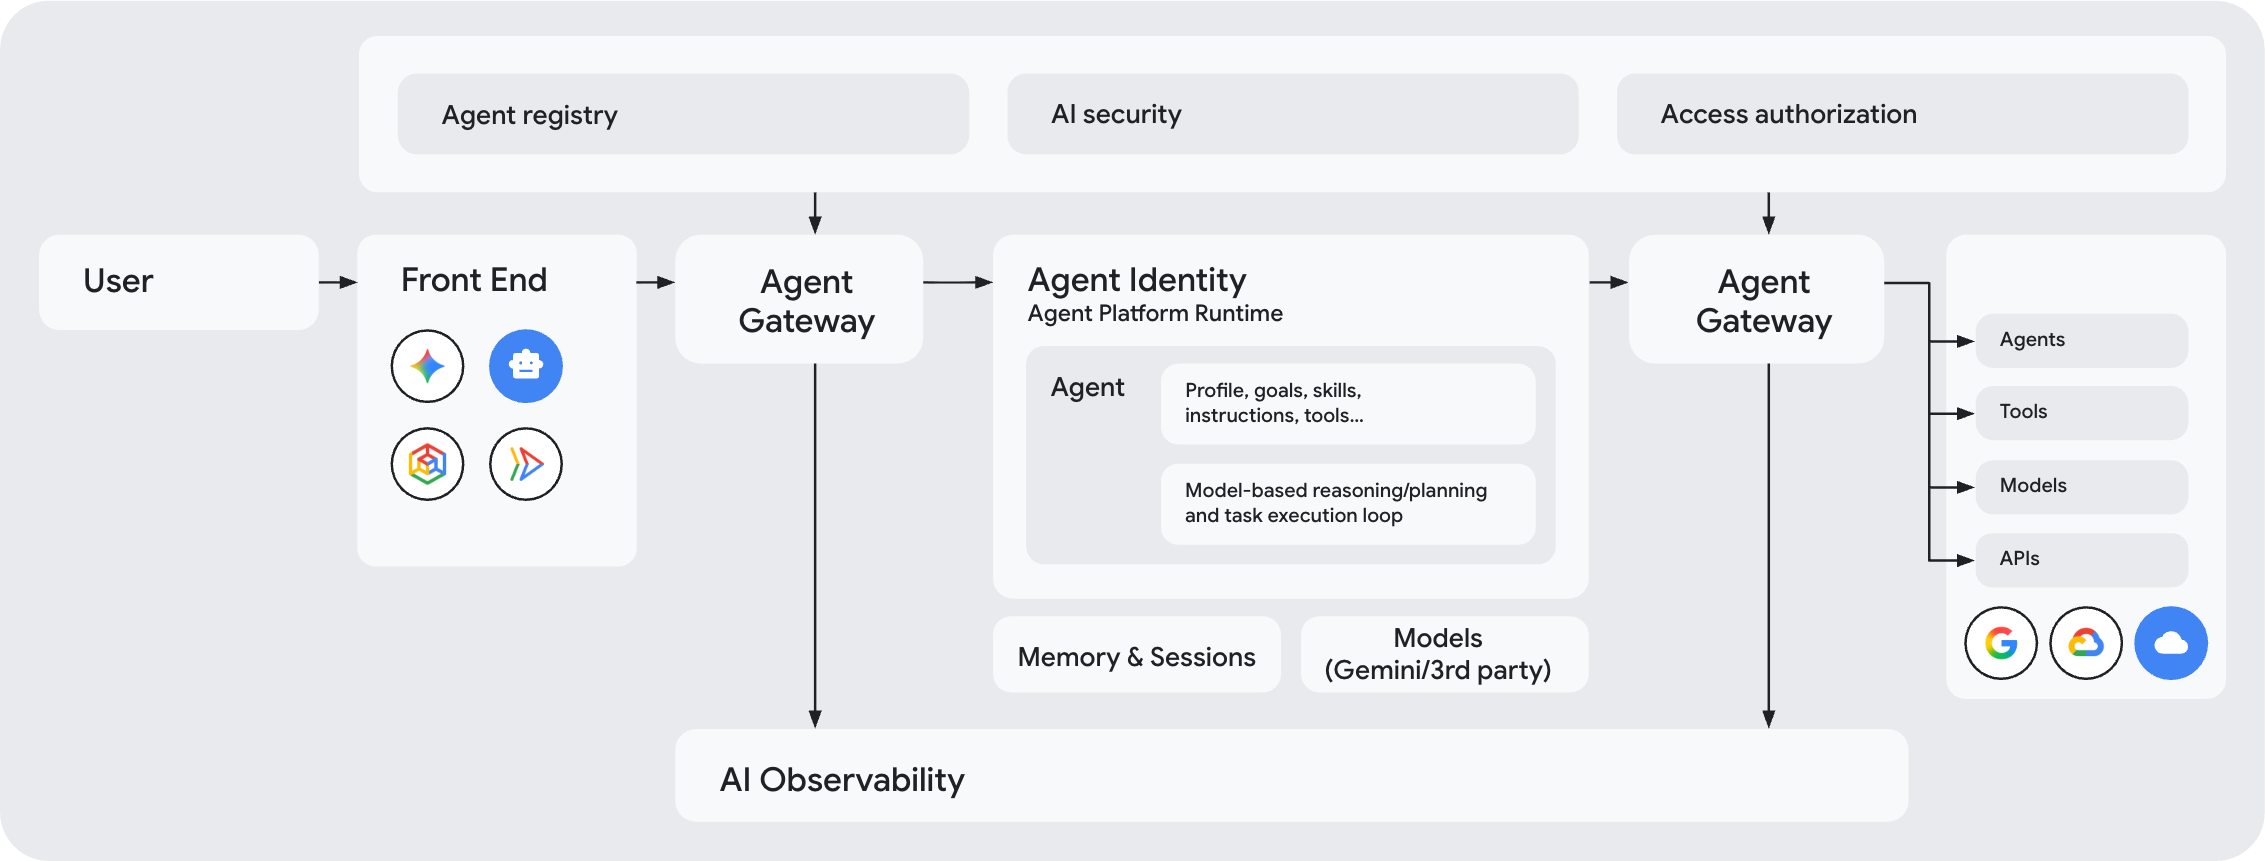
核心治理元件
下列 Agent Platform 元件會共同運作,提供統一的管理架構:
Agent Identity (誰提出要求?):為每個代理指派專屬的安全 ID (SPIFFE ID)。這個身分會做為代理的數位簽章,用於驗證、存取控管和稽核。
Agent Registry (核准哪些目的地?):做為貴機構中所有已核准代理、工具、Model Context Protocol (MCP) 伺服器和端點 (例如必要 Google Cloud API) 的中央目錄。Agent Gateway 會使用這個目錄檢查權限,然後才允許連線。
政策 (允許哪些動作?):您可以實作豐富的代理安全性與控管政策,控管哪些代理可存取特定資源,以及允許傳遞哪些內容:
- IAM 統一存取政策:存取規則,可將代理的身分連結至 Agent Registry 中核准的工具和端點。根據預設,除非明確的 IAM 政策授予存取權,否則所有連線都會遭到封鎖。
- Model Armor: 附加至閘道的內容安全篩選器。Model Armor 會即時掃描使用者提示和工具回覆,阻擋提示詞注入攻擊、敏感資料外洩和有害內容。
- 語意管理政策:以簡單易懂的語言撰寫的規則,可控管代理程式使用工具的方式。這些規則會在執行階段強制執行業務規則,防止代理程式採取非預期的動作,例如執行不安全的工具組合。
- 自訂授權引擎:自訂授權擴充功能,可讓您使用 Service Extensions 將授權決策委派給第三方系統。
在內部,系統會使用授權政策 (透過 Service Extensions 管理),強制執行所有這些政策類型。
Agent Gateway (政策的強制執行位置):做為用戶端到服務專員,以及服務專員到任何位置的網路流量主要進入和退出點。這項服務可管理加密連線 (mTLS)、轉換通訊協定 (例如 MCP、REST 和 gRPC),並對所有流量套用政策檢查。詳情請參閱「Agent Gateway 如何執行政策」。
代理可觀測性: Agent Gateway 會在網路層產生所有代理互動的可觀測性遙測資料,並匯出至代理可觀測性, 讓您全面瞭解代理的動作。
建議的設定順序
為確保部署程序順利進行,建議您按照下列順序設定受控的 Agent Platform 環境:
佈建代理身分:為代理佈建工作負載身分 (SPIFFE ID)。如需操作說明,請參閱「代理程式身分」。
在 Agent Registry 中註冊目的地:在 Agent Registry 中註冊目標工具、MCP 伺服器、端點和代理。如需操作說明,請參閱「Agent Registry」。
設定 IAM 政策:定義 IAM 存取權政策,授予代理程式身分 (SPIFFE ID) 存取重要平台 API 和已註冊目的地的權限。如需操作說明,請參閱「設定 IAM 存取權政策」。
設定 Model Armor 範本:設定內容安全範本,檢查提示詞酬載和工具回覆,防範提示詞注入、越獄和敏感資料外洩。如需操作說明,請參閱「設定 Model Armor」。
設定語意管理政策:定義自然語言限制,規範工具使用方式,並在執行階段防止不安全的工具組合。如需操作說明,請參閱「設定語意管理政策」。
部署 Agent Gateway 並監控流量:部署 Agent Gateway,開始攔截流量。如果您在稽核模式中啟用任何存取控制機制,請檢查 Cloud Logging 中的記錄,確認存取權評估作業符合預期,再將政策轉換為強制執行模式。如需操作說明,請參閱「設定 Agent Gateway」。
Agent Registry、安全性和共用
政策
Agent Gateway
程式碼研究室:透過 Agent Platform 管理代理程式工作負載
瞭解如何透過 Gemini Enterprise Agent Platform 上的 Agent Gateway,控管代理工作負載。
程式碼研究室:從 Agent Runtime 到 Google MCP 伺服器的 Agent Gateway 輸出
瞭解 AI 代理存取 Google Cloud Model Context Protocol (MCP) 伺服器時的 Agent Gateway 輸出管理。
程式碼研究室:從 Agent Runtime 輸出至外部 MCP 伺服器的 Agent Gateway
瞭解 AI 代理存取外部 MCP 伺服器時,Agent Gateway 的對外控管機制。
程式碼研究室:從 Agent Runtime 輸出 Agent Gateway 至 VPC 網路
瞭解 AI 代理程式存取虛擬私有雲網路中目的地時,Agent Gateway 的輸出管理機制。
程式碼研究室:從 Gemini Enterprise 到自訂 MCP 伺服器的 Agent Gateway 輸出
瞭解如何為 Gemini Enterprise 設定私有 Agent Gateway 輸出控管。
安全性
程式碼研究室:保護跨雲端代理式 AI 應用程式
請參閱「Securing Cross-Cloud Agentic AI Applications」程式碼研究室,瞭解如何保護代理式 AI 應用程式。
白皮書:在 Google Cloud 上建構安全的多代理系統
瞭解如何在 Google Cloud 的 Gemini Enterprise Agent Platform 上建構安全的多代理架構。