


A Gemini Enterprise Agent Platform oferece um conjunto completo de recursos para todo o ciclo de vida de desenvolvimento agêntico, ajudando desenvolvedores e empresas a criar, escalonar, governar e otimizar aplicativos agênticos.
A governança fornece a estrutura para descobrir, proteger e auditar agentes de IA e a infraestrutura subjacente em grande escala. À medida que as organizações implantam fluxos de trabalho agênticos complexos, o pacote de recursos do Govern serve como a central de comando para administradores e equipes de segurança manterem a supervisão.
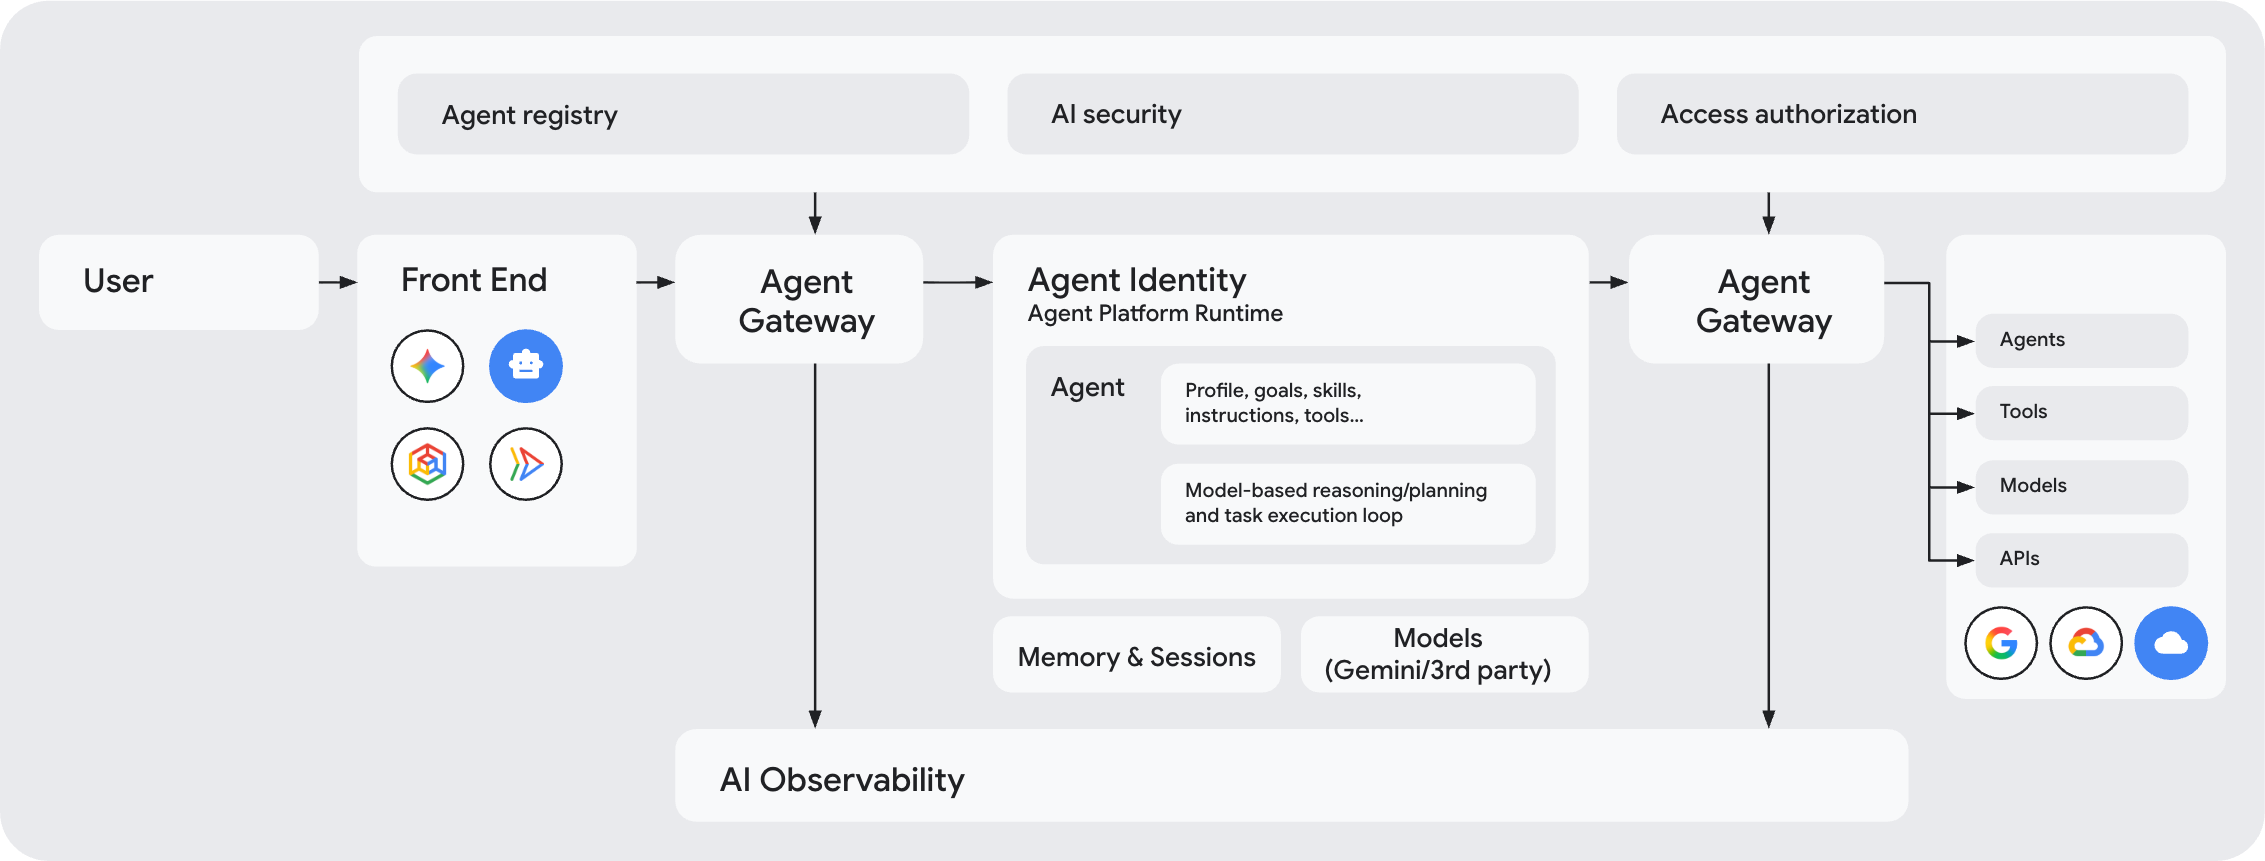
Principais componentes de governança
Os seguintes componentes da Agent Platform trabalham juntos para fornecer uma arquitetura de governança unificada:
Identidade do agente (quem fez a solicitação?): Atribui um ID exclusivo e seguro (um ID do SPIFFE) a cada agente. Essa identidade funciona como a assinatura digital do agente para autenticação, controle de acesso e auditoria.
As identidades dos agentes são protegidas por padrão com o acesso baseado no contexto, que aplica a autenticação criptográfica de ponta a ponta usando mTLS e DPoP.
Registro de agentes (quais destinos são aprovados?): Atua como o diretório central de todos os agentes, ferramentas, servidores do Protocolo de Contexto de Modelo (MCP) e endpoints aprovados (como APIs essenciais Google Cloud ) na sua organização. O Gateway de Agente usa esse diretório para verificar as permissões antes de permitir conexões.
Políticas (quais ações são permitidas?): Permite implementar conjuntos avançados de políticas de segurança e governança de agentes que controlam quais agentes podem acessar recursos específicos e qual conteúdo pode passar por eles:
- Políticas de Acesso Unificadas do IAM: regras de acesso que vinculam a identidade de um agente a ferramentas e endpoints aprovados no Agent Registry. Por padrão, todas as conexões são bloqueadas, a menos que uma política explícita do IAM conceda acesso.
- Model Armor: filtros de segurança de conteúdo anexados a gateways. O Model Armor analisa comandos do usuário e respostas de ferramentas em tempo real para bloquear ataques de injeção de comandos, vazamentos de dados sensíveis e conteúdo prejudicial.
- Políticas de governança semântica: regras escritas em linguagem simples que controlam como os agentes usam as ferramentas. Elas aplicam regras de negócios em tempo de execução para evitar que os agentes realizem ações não intencionais, como executar combinações de ferramentas não seguras.
- Mecanismos de autorização personalizados: extensões de autorização personalizadas que permitem delegar decisões de autorização a sistemas de terceiros usando Service Extensions.
Internamente, todos esses tipos de políticas são aplicados usando políticas de autorização gerenciadas por Service Extensions.
Gateway de Agente (Onde as políticas são aplicadas?): Serve como o principal ponto de entrada e saída para o tráfego de rede entre clientes e agentes, e agentes e qualquer lugar. Ele gerencia conexões criptografadas (mTLS), traduz protocolos (como MCP, REST e gRPC) e aplica verificações de política a todo o tráfego. Para saber mais, consulte Como o Gateway de Agente aplica políticas.
Observabilidade do agente: o Gateway de Agente gera telemetria de observabilidade para todas as interações do agente na camada de rede e a exporta para a observabilidade do agente para fornecer uma compreensão abrangente das ações do agente.
Ordem recomendada de configuração
Para garantir um processo de implantação tranquilo, recomendamos que você siga esta sequência ao configurar um ambiente governado da Agent Platform:
Provisionar identidades de agente: provisione identidades de carga de trabalho (IDs do SPIFFE) para seus agentes. Para instruções, consulte Identidades do agente.
Registrar destinos no Agent Registry: registre ferramentas, servidores MCP, endpoints e agentes de destino no Agent Registry. Para instruções, consulte Agent Registry.
Configurar políticas do IAM: defina políticas de acesso do IAM que concedem às identidades de agente (IDs do SPIFFE) acesso a APIs essenciais da plataforma e aos destinos registrados. Para instruções, consulte Configurar políticas de acesso do IAM.
Configurar modelos do Model Armor: configure modelos de segurança de conteúdo para inspecionar payloads de comandos e respostas de ferramentas em busca de injeções de comandos, jailbreaks e vazamentos de dados sensíveis. Para instruções, consulte Configurar o Model Armor.
Configure políticas de governança semântica: defina restrições de linguagem natural que regulam o uso da ferramenta e evitam combinações de ferramentas não seguras durante a execução. Para instruções, consulte Configurar políticas de governança semântica.
Implante o gateway de agentes e monitore o tráfego: implante o gateway de agentes para começar a interceptar o tráfego. Se você ativou algum dos mecanismos de controle de acesso no modo de auditoria, verifique os registros no Cloud Logging para confirmar se o acesso está sendo avaliado conforme o esperado antes de fazer a transição das suas políticas para uma postura de aplicação ativa. Para instruções, consulte Configurar o Gateway de Agente.
Registro de agente, segurança e compartilhamento
Agent Registry
O Agent Registry é um catálogo centralizado que permite armazenar, descobrir e governar servidores, ferramentas e agentes de IA no Google Cloud.
Identidade do agente
A identidade do agente permite que eles se autentiquem com segurança em recursos, endpoints e outros agentes da nuvem, agindo por conta própria ou em nome do usuário final.
Ver relacionamentos de agente
Confira as relações e os fluxos de tráfego em tempo real em todos os agentes e servidores MCP conhecidos pelo Agent Registry.
Políticas
Configurar políticas de governança semântica
As políticas de governança semântica adicionam uma camada extra de segurança para garantir que as ações do agente correspondam à intenção do usuário e às restrições organizacionais.
Visão geral das políticas
Confira uma visão geral das políticas na Agent Platform do Google.
Gateway de Agente
Rotear o tráfego do Agent Runtime pelo Gateway de Agente
Saiba como rotear o tráfego do Agent Runtime pelo Gateway de Agente para uma conectividade segura e controlada.
Codelab: governar cargas de trabalho de agentes com a Agent Platform
Aprenda a governar cargas de trabalho com agentes com o Gateway de Agente na Gemini Enterprise Agent Platform.
Codelab: saída do Gateway de Agente do Agent Runtime para servidores MCP do Google
Saiba mais sobre a governança de saída do gateway de agente para agentes de IA que acessam servidores do Protocolo de Contexto de Modelo (MCP) do Google Cloud.
Codelab: saída do Gateway de Agente do Agent Runtime para servidores MCP externos
Saiba mais sobre a governança de saída do gateway de agente para agentes de IA que acessam servidores MCP externos.
Codelab: saída do Gateway de Agente do Agent Runtime para redes VPC
Saiba mais sobre a governança de saída do Gateway de Agente para agentes de IA que acessam destinos em uma rede VPC.
Codelab: governança do Gateway de Agente com o Agent Runtime entre projetos
Saiba mais sobre a governança do Gateway de Agente para agentes do Agent Runtime entre projetos.
Codelab: saída do gateway de agente do Gemini Enterprise para servidores MCP personalizados
Saiba como configurar a governança de saída privada do Gateway de Agente para o Gemini Enterprise.
Delegar autorização para o Gateway de Agente
Saiba como delegar a autorização do Gateway de Agente ao IAP, ao Model Armor ou ao seu próprio serviço de autorização personalizada.
Resolver problemas do Gateway de Agente
Saiba como resolver problemas de conectividade do Gateway de Agente.
Encaminhar o tráfego do Gemini Enterprise pelo Gateway de Agente
Saiba como rotear o tráfego do Gemini Enterprise pelo Gateway de Agente.
Segurança
Codelab: proteger aplicativos de IA agêntica entre nuvens
Saiba como proteger seus aplicativos agênticos no codelab "Proteção de aplicativos de IA agêntica entre nuvens".
Artigo técnico: como criar sistemas multiagente seguros no Google Cloud
Aprenda a criar arquiteturas multiagente seguras na Gemini Enterprise Agent Platform do Google Cloud.