


Gemini Enterprise Agent Platform מספקת חבילה מלאה של יכולות למחזור החיים המלא של פיתוח סוכנים, כדי לעזור למפתחי סוכנים ולארגונים ליצור, לנהל, לבצע אופטימיזציה ולהתאים לעומס (scale) את האפליקציות האג'נטיות שלהם.
המשילות מספקת את המסגרת לזיהוי, לאבטחה ולביקורת של סוכני AI והתשתית הבסיסית שלהם בקנה מידה נרחב. כשארגונים פורסים תהליכי עבודה מורכבים של AI אקטיבי, חבילת היכולות של Govern משמשת כמרכז בקרה לאדמינים ולצוותי אבטחה כדי לשמור על הפיקוח.
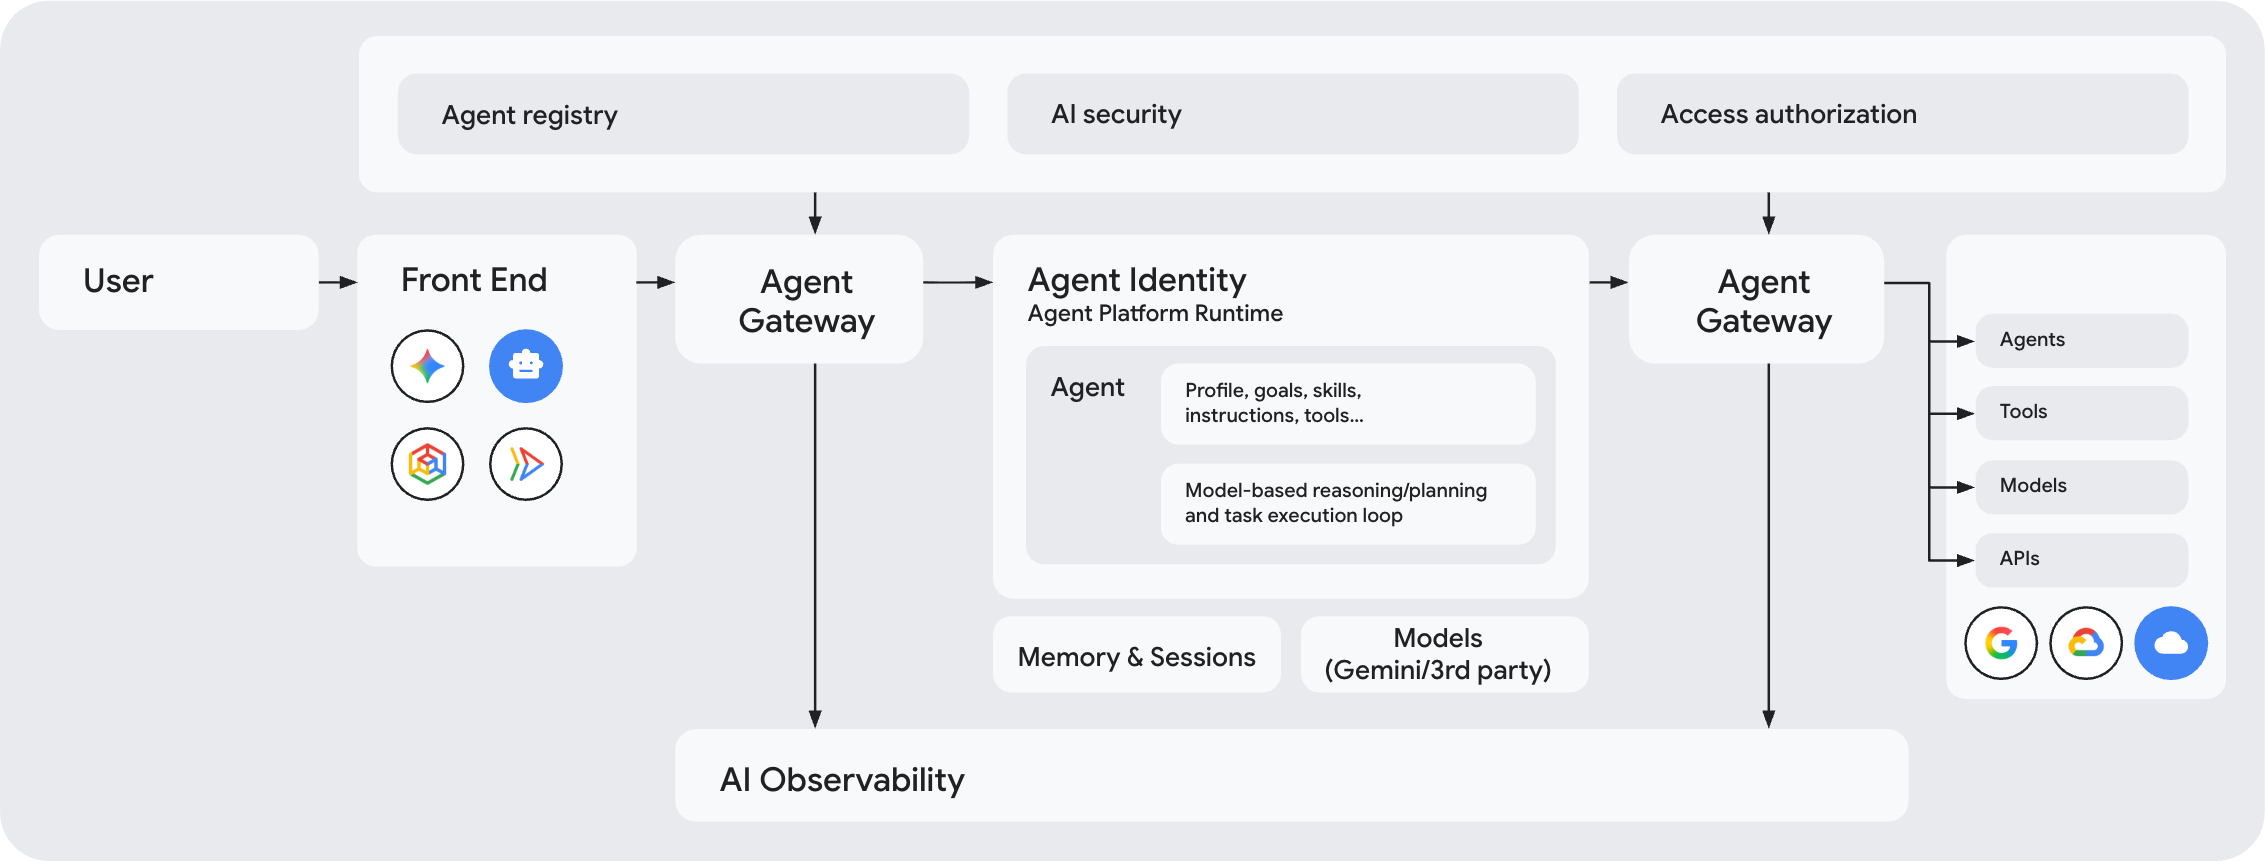
רכיבי הליבה של ניהול הנתונים
הרכיבים הבאים של Agent Platform פועלים יחד כדי לספק ארכיטקטורה מאוחדת של Agent Governance:
Agent Identity (מי שלח את הבקשה?): מקצה מזהה ייחודי ומאובטח (מזהה SPIFFE) לכל סוכן. הזהות הזו משמשת כחתימה הדיגיטלית של הסוכן לצורך אימות, בקרת גישה וביקורת.
זהויות של סוכנים מאובטחות כברירת מחדל באמצעות בקרת גישה מבוססת-הקשר, שאוכפת אימות קריפטוגרפי מקצה לקצה באמצעות mTLS ו-DPoP.
Agent Registry (אילו יעדים אושרו?): משמש כספרייה מרכזית לכל הסוכנים, הכלים, שרתי Model Context Protocol (MCP) ונקודות הקצה (כמו ממשקי API חיוניים של Google Cloud ) שאושרו בארגון. Agent Gateway משתמש בספרייה הזו כדי לבדוק את ההרשאות לפני שהוא מאפשר חיבורים.
כללי מדיניות (אילו פעולות מותרות?): מאפשרת להטמיע קבוצות עשירות של כללי מדיניות אבטחה ופיקוח של סוכנים, שקובעים לאילו סוכנים יש גישה למשאבים ספציפיים ואיזה תוכן יכול לעבור:
- מערכת גישה מאוחדת לכללי מדיניות (UAP) של IAM: כללי גישה שמקשרים בין הזהות של הנציג לבין כלים ונקודות קצה שאושרו ב-Agent Registry. כברירת מחדל, כל החיבורים חסומים, אלא אם מדיניות IAM מפורשת מעניקה גישה.
- הגנה מוגברת על המודל: מסנני אבטחת תוכן שמצורפים לשערים. הגנה מוגברת על המודל סורקת את הפרומפטים של המשתמשים ואת התשובות של הכלים בזמן אמת כדי לחסום מתקפות של החדרת פרומפטים, דליפות של מידע אישי רגיש ותוכן פוגעני.
- כללי פיקוח בשפה טבעית: כללים שכתובים בשפה פשוטה וקובעים איך הנציגים משתמשים בכלים. הם אוכפים כללים עסקיים בזמן הריצה כדי למנוע מהנציגים לבצע פעולות לא מכוונות, כמו הפעלת שילובים לא בטוחים של כלים.
- כללי מדיניות לניהול טוקנים: כללי מדיניות שעוקבים אחרי השימוש בטוקנים של מודל שפה גדול (LLM) ומשייכים אותם, ואוכפים תקציבי טוקנים משותפים בין הנציגים והאפליקציות שלכם כדי למנוע צריכת טוקנים בלתי מבוקרת ועלייה חדה ובלתי צפויה בעלויות.
- מנועי הרשאות בהתאמה אישית: תוספים מותאמים אישית שמפנים לבדיקת הרשאות, שמאפשרים להקצות החלטות לגבי הרשאות למערכות של צד שלישי באמצעות Service Extensions.
באופן פנימי, כל סוגי המדיניות האלה נאכפים באמצעות כללי מדיניות הרשאה או קישורי תוספים שמנוהלים דרך Service Extensions.
Agent Gateway (איפה המדיניות נאכפת?): משמש כנקודת הכניסה והיציאה העיקרית לתנועה ברשת בין לקוחות לסוכנים ובין סוכנים לכל מקום, ומחיל מדיניות אבטחה ומשילות על כל התנועה שעוברת דרך השער. איך Agent Gateway אוכף את כללי המדיניות
יכולת התבוננות לעומק בסוכנים: Agent Gateway יוצר נתוני טלמטריה של יכולת התבוננות לכל האינטראקציות של הסוכנים בשכבת הרשת, ומייצא אותם אל Agent Observability כדי לספק לכם הבנה מקיפה של פעולות הסוכנים.
סדר ההגדרה המומלץ
כדי להבטיח תהליך פריסה חלק, מומלץ לפעול לפי השלבים הבאים כשמגדירים סביבה מנוהלת של Agent Platform:
הקצאת זהויות לסוכנים: הקצאת Workload Identity (מזהי SPIFFE) לסוכנים. הוראות מפורטות זמינות במאמר זהויות של סוכנים.
רישום יעדים ב-Agent Registry: רישום של כלים, שרתי MCP, נקודות קצה וסוכנים ב-Agent Registry. הוראות מפורטות מופיעות במאמר Agent Registry.
הגדרת מדיניות IAM: מגדירים מדיניות גישה ב-IAM שנותנת לזהויות של הסוכנים (מזהי SPIFFE) גישה לממשקי ה-API החיוניים של הפלטפורמה וליעדים הרשומים. להוראות, קראו את המאמר הגדרת מדיניות גישה של IAM.
הגדרת תבניות של Model Armor: הגדירו תבניות אבטחת תוכן כדי לבדוק את המטען הייעודי (payload) של ההנחיות ואת התשובות של הכלים, במטרה לזהות החדרת הנחיות, פריצות ודליפות של מידע אישי רגיש. איך מגדירים את Model Armor
הגדרת מדיניות פיקוח בשפה טבעית: הגדרת אילוצים בשפה טבעית שמווסתים את השימוש בכלים ומונעים שילובים לא בטוחים של כלים בזמן הריצה. איך מגדירים מדיניות פיקוח בשפה טבעית
פריסת Agent Gateway ומעקב אחרי תנועה: פורסים את Agent Gateway כדי להתחיל ליירט תנועה. אם הפעלתם את אחד ממנגנוני בקרת הגישה במצב ביקורת, בדקו את היומנים ב-Cloud Logging כדי לוודא שהגישה נבדקת כצפוי לפני שאתם מעבירים את כללי המדיניות למצב אכיפה פעיל. הוראות מפורטות מופיעות במאמר הגדרת Agent Gateway.
Agent Registry, בטיחות ושיתוף
Agent Registry
Agent Registry הוא קטלוג מרכזי שמאפשר לאחסן, לגלות ולנהל שרתים, כלים וסוכני AI ב-Google Cloud.
Agent Identity
זהות הסוכן מאפשרת לסוכנים לאמת את עצמם בצורה מאובטחת מול משאבים בענן, נקודות קצה וסוכנים אחרים, ולפעול בשם עצמם או בשם משתמש הקצה.
הצגת הקשרים עם סוכנויות
לראות בזמן אמת את הקשרים ואת זרימת התנועה בין כל הסוכנים ושרתי ה-MCP שמוכרים ל-Agent Registry.
מדיניות
הגדרת מדיניות פיקוח בשפה טבעית
מדיניות פיקוח בשפה טבעית מוסיפה שכבת אבטחה נוספת כדי לוודא שהפעולות של הנציג תואמות לכוונת המשתמש (Intent) ולאילוצים של הארגון.
Agent Gateway
ניתוב התנועה של Agent Runtime דרך Agent Gateway
איך מנתבים את התנועה של Agent Runtime דרך Agent Gateway כדי ליצור קישוריות מאובטחת ומנוהלת.
Codelab: ניהול עומסי עבודה של סוכנים באמצעות Agent Platform
איך מנהלים עומסי עבודה של סוכנים באמצעות Agent Gateway ב-Gemini Enterprise Agent Platform.
שיעור Codelab: תעבורת נתונים יוצאת של Agent Gateway מ-Agent Runtime לשרתי Google MCP
מידע על ניהול תעבורת הנתונים היוצאת של Agent Gateway לסוכני AI שניגשים לשרתי Model Context Protocol (MCP) ב-Google Cloud.
שיעור Codelab: תעבורת נתונים יוצאת של Agent Gateway מ-Agent Runtime לשרתי MCP חיצוניים
איך Agent Gateway מנהל את התעבורה היוצאת של סוכני AI שניגשים לשרתי MCP חיצוניים.
Codelab: תעבורת נתונים יוצאת של Agent Gateway מ-Agent Runtime לרשתות VPC
איך מנהלים את התעבורה היוצאת ב-Agent Gateway לסוכני AI שניגשים ליעדים ברשת VPC.
Codelab: ניהול Agent Gateway באמצעות Agent Runtime בפרויקטים שונים
מידע ולמידה על ניהול Agent Gateway לסוכני Agent Runtime בפרויקטים שונים.
שיעור Codelab: תעבורת נתונים יוצאת של Agent Gateway מ-Gemini Enterprise לשרתי MCP בהתאמה אישית
מידע ולמידה על הגדרת ניהול תעבורת נתונים יוצאת פרטית ב-Agent Gateway ל-Gemini Enterprise.
הקצאת הרשאות ל-Agent Gateway
איך להעביר את ההרשאה ל-Agent Gateway אל IAP, אל Model Armor או אל שירות הרשאות בהתאמה אישית.
ניתוב התנועה של Gemini Enterprise דרך Agent Gateway
איך מנתבים את התנועה של Gemini Enterprise דרך Agent Gateway.
אבטחה
Codelab: אבטחת אפליקציות של AI אקטיבי חוצה-עננים
ב-Codelab בנושא אבטחת אפליקציות של AI אקטיבי חוצה-עננים (cross-cloud) מוסבר איך לאבטח אפליקציות של AI אקטיבי.
סקירה טכנית: פיתוח מערכות מאובטחות עם כמה סוכנים ב-Google Cloud
איך יוצרים ארכיטקטורות מאובטחות של כמה סוכנים ב-Gemini Enterprise Agent Platform של Google Cloud.