


このページでは、Google Cloudでエンタープライズ ランディング ゾーンを確立するために使用される設計原則、実装オプション、セキュリティ ブループリントの概要について説明します。
クラウド アーキテクト、セキュリティ管理者、プラットフォーム エンジニアは、このページの情報を使用して、ランディング ゾーンのデプロイモデルの評価、リソース階層の確立、ID 連携とハイブリッド ネットワーキングの構成、コンプライアンス管理の適用を、ワークロードの移行を実行する前に行います。
このページを読む前に、組織のガバナンス モデル、ネットワーク トポロジ、コンプライアンス要件について基本的な理解を深めておく必要があります。
ランディング ゾーンの実装オプション
Google Cloud は、次の図に示すように、ランディング ゾーンを構築するためのツールの構造化された進行を提供します。
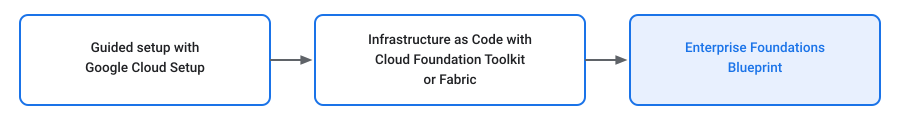
Google Cloud の設定によるガイド付きセットアップ
小規模なチームや初期の試験運用移行の場合、Google Cloud 設定ガイド付きフローでは、基本的な組織設定、請求先アカウント、管理者権限を持つユーザー、初期プロジェクト構造を構成するためのインタラクティブなコンソール ガイダンスが提供されます。
Cloud Foundation Toolkit または Fabric を使用した Infrastructure as Code
反復可能で自動化されたエンタープライズ デプロイの場合は、次のツールキットに基づく Infrastructure as Code(IaC)テンプレートを使用してランディング ゾーンを構築します。
- Foundation Toolkit(CFT): 標準のセキュリティ パターンとネットワーキング パターンを適用する、Google Cloud によって作成されたモジュール式のプロダクション レディ Terraform ブループリントのコレクション。
- Cloud Foundation Fabric(CFF): 構成可能な Terraform モジュールとエンドツーエンドのブループリントの例からなるオープンソース スイート。エンタープライズ環境を迅速に実装できるように設計されています。
エンタープライズ基盤ブループリント
高度なセキュリティ境界とコンプライアンス ガードレールを必要とするエンタープライズ組織の場合は、エンタープライズ基盤ブループリントをデプロイします。Foundation Toolkit モジュールに基づくこのブループリントには、次の機能があります。
- 組織階層: 開発、ステージング、本番環境のワークロード用に構造化されたフォルダ。
- Identity and Access Management: Cloud Identity 連携と厳格な Identity and Access Management(IAM)ロールの割り当て。
- ハイブリッド ネットワーキング: Partner Interconnect または Dedicated Interconnect と Cloud DNS ルーティングを使用した共有 VPC ネットワーク。
- 境界ガードレール: データ漏洩を防ぐために適用される組織のポリシーと VPC Service Controls。
コンプライアンス フレームワークのマッピング
規制対象のワークロードを Google Cloudに移行する場合は、オンプレミスのセキュリティ管理を次のクラウド セキュリティ機能にマッピングします。
- PCI-DSS と HIPAA のコンプライアンス: VPC Service Controls の境界を適用し、Assured Workloads を使用してデータ所在地と暗号鍵を管理します。
- FedRAMP コンプライアンス: Assured Workloads コントロール パッケージを使用して、事前構成済みの FedRAMP ランディング ゾーンをデプロイします。
- 監査レポート: Cloud Audit Logs を有効にし、コンプライアンス レポート用にログを BigQuery にエクスポートします。
リファレンス アーキテクチャ
アーキテクチャ パターン、セキュリティ管理、設計ガイドについては、 Google Cloud アーキテクチャ センターの次のリソースをご覧ください。
- Google Cloudへの移行: 基盤の構築
- Google Cloud ランディング ゾーン設計ガイド
- エンタープライズ セキュリティ基盤ブループリント
- Google Cloud デプロイ アーキタイプ
- Google Cloud Well-Architected Framework