


Questa pagina fornisce una panoramica dei principi di progettazione, delle opzioni di implementazione e dei progetti per la sicurezza utilizzati per stabilire le zone di destinazione aziendali suGoogle Cloud.
Se sei un cloud architect, un amministratore della sicurezza o un platform engineer, utilizza le informazioni contenute in questa pagina per valutare i modelli di deployment delle zone di destinazione, stabilire gerarchie di risorse, configurare la federazione delle identità e il networking ibrido e applicare i controlli di conformità prima di eseguire le migrazioni dei workload.
Prima di leggere questa pagina, devi avere una conoscenza di base del modello di governance, della Network Topology e dei requisiti di conformità della tua organizzazione.
Opzioni di implementazione della zona di destinazione
Google Cloud fornisce una progressione strutturata di strumenti per la creazione di zone di destinazione, come mostrato nel seguente diagramma:
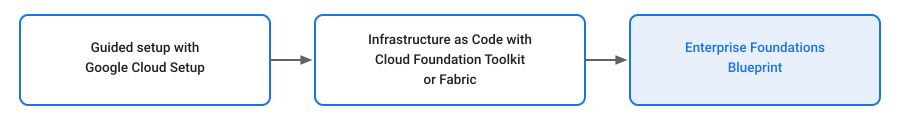
Configurazione guidata con Google Cloud Setup
Per piccoli team o migrazioni pilota iniziali, il Google Cloud flusso di configurazione guidato fornisce indicazioni interattive della console per configurare le impostazioni di base dell'organizzazione, gli account di fatturazione, gli utenti amministrativi e le strutture dei progetti iniziali.
Infrastructure as Code con Cloud Foundation Toolkit o Fabric
Per deployment aziendali ripetibili e automatizzati, crea zone di destinazione utilizzando modelli Infrastructure as Code (IaC) basati sui seguenti toolkit:
- Foundation Toolkit (CFT): una raccolta di blueprint Terraform modulari e pronti per la produzione creati da Google Cloud che applicano pattern di sicurezza e networking standard.
- Cloud Foundation Fabric (CFF): una suite open source di moduli Terraform componibili ed esempi di progetti base end-to-end progettati per un'implementazione rapida degli ambienti aziendali.
Progetto della piattaforma aziendale
Per le organizzazioni Enterprise che richiedono limiti di sicurezza avanzati e misure di protezione per la conformità, esegui il deployment del progetto di base per le aziende. Basato sui moduli di Foundation Toolkit, questo progetto offre le seguenti funzionalità:
- Gerarchia organizzativa: cartelle strutturate per i workload di sviluppo, gestione temporanea e produzione.
- Identity and Access Management: federazione di Cloud Identity e assegnazioni rigorose dei ruoli di Identity and Access Management (IAM).
- Networking ibrido: rete VPC condiviso con Partner Interconnect o Dedicated Interconnect e routing di Cloud DNS.
- Limiti di sicurezza del perimetro: policy dell'organizzazione applicate e Controlli di servizio VPC per impedire l'esfiltrazione di dati.
Mappatura del framework di conformità
Quando esegui la migrazione dei workload regolamentati a Google Cloud, mappa i controlli di sicurezza on-premise alle seguenti funzionalità di sicurezza del cloud:
- Conformità PCI-DSS e HIPAA: applica i perimetri dei Controlli di servizio VPC e utilizza Assured Workloads per gestire la residenza dei dati e le chiavi di crittografia.
- Conformità FedRAMP: esegui il deployment di zone di destinazione FedRAMP preconfigurate utilizzando i pacchetti di controllo di Assured Workloads.
- Reporting di controllo: attiva Cloud Audit Logs ed esporta i log in BigQuery per i report di conformità.
Architetture di riferimento
Per i pattern di architettura, i controlli di sicurezza e le guide alla progettazione, consulta le seguenti risorse nell'Architecture Center di Google Cloud :
- Migrazione a Google Cloud: creazione della base
- Google Cloud Guida alla progettazione della zona di destinazione
- Enterprise Security Foundations Blueprint
- Google Cloud Archetipi di deployment
- Well-Architected Framework diGoogle Cloud
Passaggi successivi
- Migrazione delle macchine virtuali
- Migrazione dei database
- Migrazione di dati non strutturati e archiviazione