


Halaman ini memberikan ringkasan tentang prinsip desain, opsi implementasi, dan blueprint keamanan yang digunakan untuk membuat zona landing perusahaan di Google Cloud.
Jika Anda adalah cloud architect, administrator keamanan, atau platform engineer, gunakan informasi di halaman ini untuk mengevaluasi model deployment zona landing, menetapkan hierarki resource, mengonfigurasi penggabungan identitas dan jaringan hybrid, serta menerapkan kontrol kepatuhan sebelum menjalankan migrasi workload.
Sebelum membaca halaman ini, Anda harus memiliki pemahaman dasar tentang model tata kelola, topologi jaringan, dan persyaratan kepatuhan organisasi Anda.
Opsi penerapan zona landing
Google Cloud menyediakan progres alat yang terstruktur untuk membangun zona landing, seperti yang ditunjukkan dalam diagram berikut:
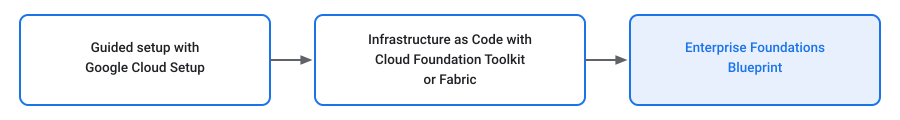
Penyiapan terpandu dengan Google Cloud Setup
Untuk tim kecil atau migrasi uji coba awal, Google Cloud Alur panduan penyiapan menyediakan panduan konsol interaktif untuk mengonfigurasi setelan organisasi dasar, akun penagihan, pengguna administratif, dan struktur project awal.
Infrastructure as Code dengan Cloud Foundation Toolkit atau Fabric
Untuk deployment perusahaan yang dapat diulang dan otomatis, buat zona landing menggunakan template Infrastructure as Code (IaC) berdasarkan toolkit berikut:
- Foundation Toolkit (CFT): kumpulan blueprint Terraform modular yang siap produksi dan dibuat oleh Google Cloud yang menerapkan pola keamanan dan jaringan standar.
- Cloud Foundation Fabric (CFF): rangkaian open source modul Terraform yang dapat dikomposisi dan contoh blueprint end-to-end yang dirancang untuk implementasi cepat lingkungan perusahaan.
Blueprint dasar-dasar perusahaan
Untuk organisasi perusahaan yang memerlukan batasan keamanan tingkat lanjut dan batasan kepatuhan, deploy Blueprint Fondasi Enterprise. Berdasarkan modul Foundation Toolkit, blueprint ini menyediakan fitur berikut:
- Hierarki organisasi: folder terstruktur untuk workload pengembangan, staging, dan produksi.
- Pengelolaan akses dan identitas: Federasi Cloud Identity dan penetapan peran Identity and Access Management (IAM) yang ketat.
- Jaringan hybrid: Jaringan VPC Bersama dengan Partner Interconnect atau Dedicated Interconnect dan pemilihan rute Cloud DNS.
- Batasan perimeter: kebijakan organisasi dan Kontrol Layanan VPC yang diterapkan untuk mencegah pemindahan data yang tidak sah.
Pemetaan framework kepatuhan
Saat memigrasikan workload yang diatur ke Google Cloud, petakan kontrol keamanan lokal ke fitur keamanan cloud berikut:
- Kepatuhan PCI-DSS dan HIPAA: menerapkan perimeter Kontrol Layanan VPC dan menggunakan Assured Workloads untuk mengelola residensi data dan kunci enkripsi.
- Kepatuhan FedRAMP: deploy zona landing FedRAMP yang telah dikonfigurasi sebelumnya menggunakan paket kontrol Assured Workloads.
- Pelaporan audit: aktifkan Cloud Audit Logs dan ekspor log ke BigQuery untuk pelaporan kepatuhan.
Arsitektur referensi
Untuk pola arsitektur, kontrol keamanan, dan panduan desain, lihat resource berikut di Google Cloud Architecture Center:
- Migrasi ke Google Cloud: Membangun fondasi Anda
- Google Cloud Panduan Desain Zona Landing
- Blueprint Enterprise Security Foundations
- Google Cloud Arketipe Deployment
- Google Cloud Well-Architected Framework