


Nesta página, apresentamos uma visão geral dos princípios de design, das opções de implementação e dos blueprints de segurança usados para estabelecer zonas de destino empresariais no Google Cloud.
Se você é arquiteto de nuvem, administrador de segurança ou engenheiro de plataforma, use as informações desta página para avaliar modelos de implantação de zona de destino, estabelecer hierarquias de recursos, configurar federação de identidade e rede híbrida e aplicar controles de conformidade antes de executar migrações de carga de trabalho.
Antes de ler esta página, é preciso ter um entendimento básico do modelo de governança, da topologia de rede e dos requisitos de conformidade da sua organização.
Opções de implementação da zona de destino
Google Cloud oferece uma progressão estruturada de ferramentas para criar zonas de destino, conforme mostrado no diagrama a seguir:
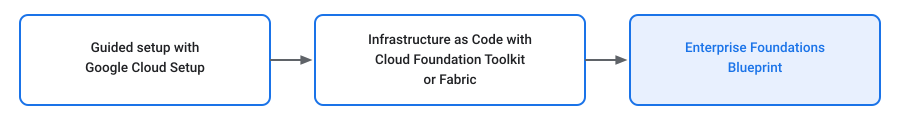
Configuração guiada com a configuração do Google Cloud
Para equipes pequenas ou migrações piloto iniciais, o fluxo guiado de configuração doGoogle Cloud fornece orientação interativa do console para definir as configurações básicas da organização, contas de faturamento, usuários administrativos e estruturas iniciais do projeto.
Infraestrutura como código com o Cloud Foundation Toolkit ou o Fabric
Para implantações corporativas repetíveis e automatizadas, construa zonas de destino usando modelos de infraestrutura como código (IaC) com base nos seguintes kits de ferramentas:
- Foundation Toolkit (CFT): uma coleção de blueprints modulares do Terraform prontos para produção criados pelo Google Cloud que aplicam padrões de segurança e rede.
- Cloud Foundation Fabric (CFF): um pacote de código aberto de módulos do Terraform combináveis e exemplos de blueprint completos projetados para implementação rápida de ambientes empresariais.
Blueprint de bases empresariais
Para organizações empresariais que exigem limites de segurança avançados e proteções de compliance, implante o Blueprint de bases empresariais. Com base nos módulos do Foundation Toolkit, esse blueprint oferece os seguintes recursos:
- Hierarquia organizacional: pastas estruturadas para cargas de trabalho de desenvolvimento, preparo e produção.
- Identity and Access Management: federação do Cloud Identity e atribuições estritas de papéis do Identity and Access Management (IAM).
- Rede híbrida: rede VPC compartilhada com Interconexão por parceiro ou Interconexão dedicada e roteamento do Cloud DNS.
- Proteções de perímetro: políticas da organização e VPC Service Controls aplicados para evitar a exfiltração de dados.
Mapeamento de framework de compliance
Ao migrar cargas de trabalho regulamentadas para o Google Cloud, mapeie os controles de segurança locais para os seguintes recursos de segurança na nuvem:
- Conformidade com PCI-DSS e HIPAA: aplique perímetros do VPC Service Controls e use o Assured Workloads para gerenciar a residência de dados e as chaves de criptografia.
- Conformidade com o FedRAMP: implante zonas de destino pré-configuradas do FedRAMP usando pacotes de controle do Assured Workloads.
- Relatórios de auditoria: ative os Registros de auditoria do Cloud e exporte registros para o BigQuery para relatórios de conformidade.
Arquiteturas de referência
Para padrões de arquitetura, controles de segurança e guias de design, consulte os seguintes recursos na Central de arquitetura do Google Cloud :
- Migração para o Google Cloud: como criar sua base
- Google Cloud Guia de design da zona de destino
- Blueprint de bases de segurança empresarial
- Google Cloud Arquétipos de implantação
- Google Cloud Well-Architected Framework
A seguir
- Migração de máquina virtual
- Migração de banco de dados
- Migração de dados não estruturados e armazenamento