


בדף הזה מפורטים עקרונות התכנון, אפשרויות ההטמעה ותוכניות האבטחה שמשמשים להגדרת אזורי נחיתה ארגוניים ב-Google Cloud.
אם אתם אדריכלי ענן, אדמיניסטרטורים של אבטחה או מהנדסי פלטפורמה, אתם יכולים להשתמש במידע שבדף הזה כדי להעריך מודלים של פריסת אזורי נחיתה, להגדיר היררכיות של משאבים, להגדיר איחוד זהויות ורשתות היברידיות, ולאכוף אמצעי בקרה על תאימות לפני שאתם מבצעים העברות של עומסי עבודה.
לפני שאתם קוראים את הדף הזה, אתם צריכים להבין באופן בסיסי את מודל הממשל, הטופולוגיה של הרשת ודרישות התאימות של הארגון שלכם.
אפשרויות הטמעה של אזור נחיתה
Google Cloud מספק התקדמות מובנית של כלים ליצירת אזורי נחיתה, כפי שמוצג בתרשים הבא:
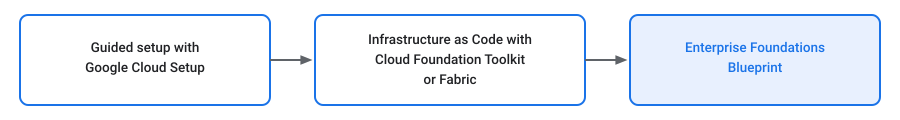
הגדרה מודרכת באמצעות Google Cloud Setup
לצוותים קטנים או להעברות פיילוט ראשוניות, Google Cloud התהליך המודרך להגדרה מספק הדרכה אינטראקטיבית במסוף להגדרת הגדרות בסיסיות של הארגון, חשבונות לחיוב, משתמשים עם הרשאת אדמין ומבני פרויקטים ראשוניים.
תשתית כקוד באמצעות Cloud Foundation Toolkit או Fabric
כדי לבצע פריסות אוטומטיות וניתנות לשחזור בארגון, צריך ליצור אזורי נחיתה באמצעות תבניות של תשתית כקוד (IaC) שמבוססות על ערכות הכלים הבאות:
- ערכת הכלים הבסיסית (CFT): אוסף של תוכניות Terraform מודולריות שמוכנות לייצור, שנוצרו על ידיGoogle Cloud ואוכפות דפוסי אבטחה ורשתות סטנדרטיים.
- Cloud Foundation Fabric (CFF): חבילת קוד פתוח של מודולים של Terraform שניתן לשלב, ודוגמאות לתוכניות מקצה לקצה שנועדו להטמעה מהירה של סביבות ארגוניות.
תוכנית ליסודות של Enterprise
לארגונים שצריכים גבולות אבטחה מתקדמים ומעקות בטיחות לתאימות, כדאי לפרוס את Enterprise Foundations Blueprint. התבנית הזו מבוססת על מודולים של Foundation Toolkit, והיא כוללת את המאפיינים הבאים:
- היררכיה ארגונית: תיקיות מובנות לעומסי עבודה של פיתוח, Staging וייצור.
- ניהול זהויות והרשאות גישה: איחוד של Cloud Identity והקצאת תפקידים קפדנית של ניהול זהויות והרשאות גישה (IAM).
- רשתות היברידיות: רשת VPC משותפת עם Partner Interconnect או Dedicated Interconnect וניתוב של Cloud DNS.
- אמצעי הגנה היקפיים: מדיניות ארגונית נאכפת ו-VPC Service Controls למניעת זליגת נתונים.
מיפוי מסגרת התאימות
כשמעבירים עומסי עבודה (workloads) מפוקחים ל- Google Cloud, ממפים את אמצעי האבטחה המקומיים לתכונות האבטחה הבאות בענן:
- תאימות ל-PCI-DSS ול-HIPAA: אכיפת היקפי האבטחה של VPC Service Controls ושימוש ב-Assured Workloads כדי לנהל את מיקום אחסון הנתונים ואת מפתחות ההצפנה.
- תאימות ל-FedRAMP: פריסת אזורי נחיתה של FedRAMP שהוגדרו מראש באמצעות חבילות בקרה של Assured Workloads.
- דוחות ביקורת: הפעילו את יומני הביקורת של Cloud וייצאו את היומנים ל-BigQuery כדי ליצור דוחות תאימות.
ארכיטקטורות לדוגמה
למידע על דפוסי ארכיטקטורה, אמצעי בקרה לאבטחה ומדריכי עיצוב, ראו את מקורות המידע הבאים ב- Google Cloud מרכז הארכיטקטורה:
- העברה אל Google Cloud: בניית הבסיס
- Google Cloud מדריך לעיצוב אזורי נחיתה
- Enterprise Security Foundations Blueprint
- Google Cloud ארכיטיפים של פריסה
- Google Cloud Well-Architected Framework