


Questa pagina spiega come connettere l'appliance air-gapped Google Distributed Cloud (GDC) al provider di identità (IdP) esistente della tua organizzazione. Un IdP è un sistema che gestisce e protegge centralmente le identità degli utenti, fornendo servizi di autenticazione. Il collegamento a un IdP esistente consente agli utenti di accedere a GDC utilizzando le credenziali della propria organizzazione, senza dover creare o gestire account separati all'interno di GDC. Questa procedura garantisce un'esperienza di accesso fluida e sicura. Poiché un IdP è una risorsa globale, gli utenti possono accedere a GDC tramite lo stesso IdP indipendentemente dalla zona in cui lavorano.
Dopo aver configurato il provider di identità iniziale e averlo collegato a un provider di identità, puoi collegare altri provider di identità esistenti utilizzando la console GDC.
Puoi connetterti a un provider di identità esistente utilizzando uno dei seguenti metodi:
Prima di iniziare
Prima di connetterti a un provider di identità esistente, devi assicurarti che la configurazione iniziale sia completata, richiedere le autorizzazioni necessarie e preparare l'ambiente.
Configurazione iniziale della connessione del provider di identità
Un membro del gruppo di operatori dell'infrastruttura della tua organizzazione deve configurare la connessione IdP iniziale prima che gli utenti possano accedere ai cluster o ai dashboard GDC. Possono farlo aprendo un ticket in il sistema di gestione dei ticket e fornendo le informazioni richieste sul provider di identità.
Richiedere ruoli IAM
Per creare, leggere, aggiornare ed eliminare le configurazioni del provider di identità, contatta
l'amministratore IAM dell'organizzazione per richiedere il ruolo IdP Federation Admin
(idp-federation-admin).
Assicurati che l'amministratore iniziale specificato durante la connessione del provider di identità
disponga del ruolo Amministratore IAM dell'organizzazione (organization-iam-admin).
prepara l'ambiente
Installa la CLI
kubectl, come descritto in Installare i componenti.Genera un file kubeconfig per configurare l'accesso a
kubectl.
Connettersi a un provider di identità esistente
Per connettere il provider di identità, devi disporre di un singolo ID client e secret del tuo provider di identità. Puoi connetterti a un provider OIDC o SAML esistente utilizzando la console.
Connettersi a un provider OIDC esistente
- Accedi alla console GDC. L'esempio seguente mostra la
console dopo l'accesso a un'organizzazione denominata
org-1:
- Nel menu di navigazione, fai clic su Identity and Access Management > Identity.
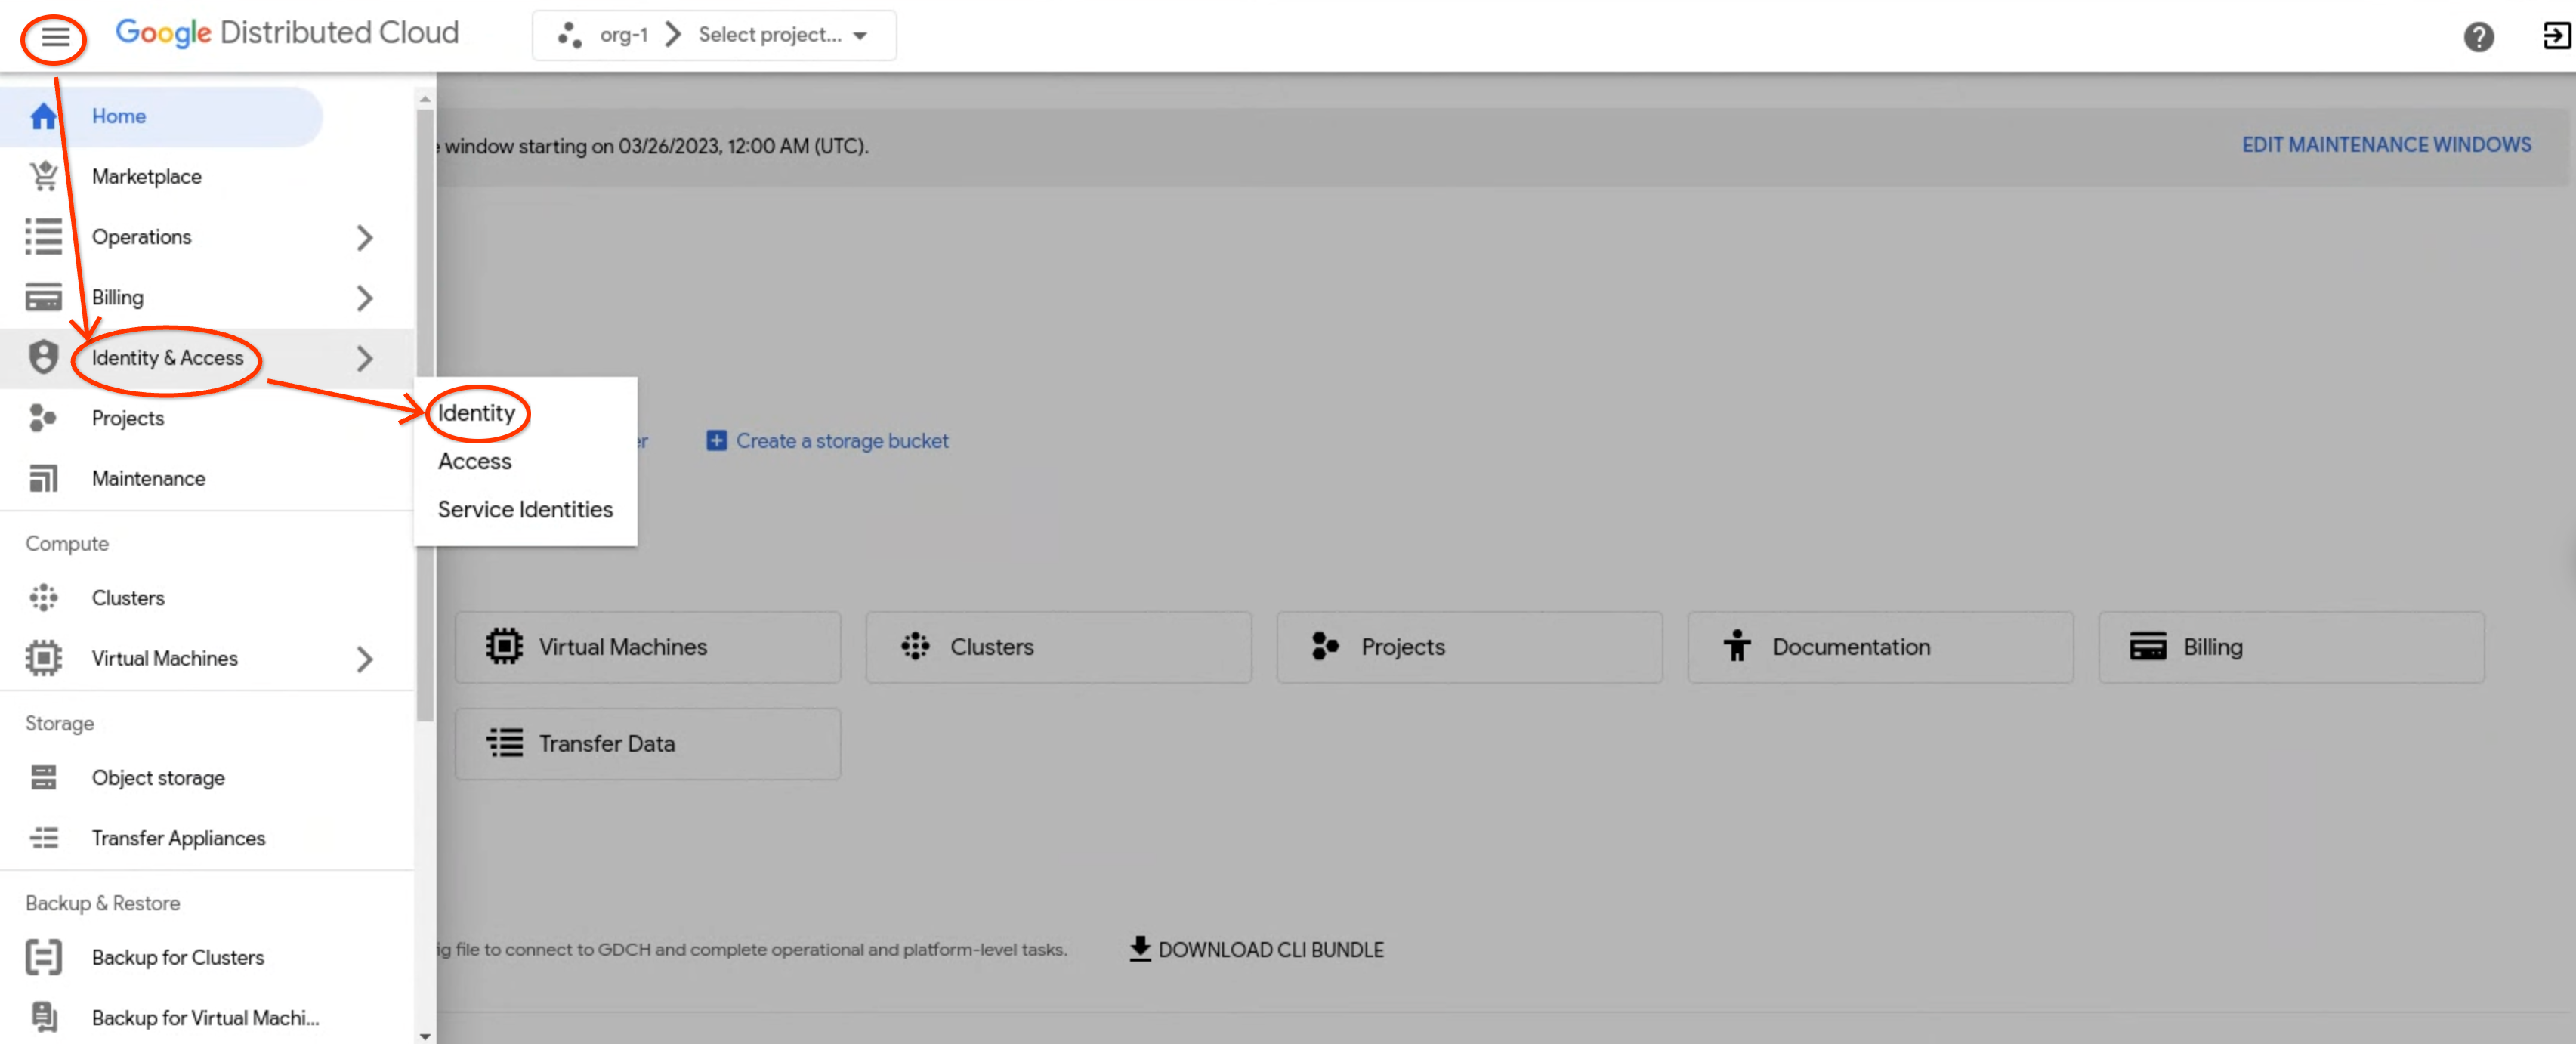
- Fai clic su Configura nuovo provider di identità.

Nella sezione Configura provider di identità, completa i seguenti passaggi e fai clic su Avanti:

- Nell'elenco Identity provider (Provider identità), seleziona Open ID Connect (OIDC).
- Inserisci un nome del provider di identità.
- Nel campo URL Google Distributed Cloud, inserisci l'URL che utilizzi per accedere a GDC.
- Nel campo URI emittente, inserisci l'URL a cui vengono inviate le richieste di autorizzazione al tuo provider di identità. Il server API Kubernetes utilizza questo URL per rilevare le chiavi pubbliche per la verifica dei token. L'URL deve utilizzare HTTPS.
- Nel campo ID client, inserisci l'ID dell'applicazione client che effettua richieste di autenticazione al provider identità.
- Nella sezione Client secret, seleziona Configura client secret (consigliato).
- Nel campo Client secret, inserisci il client secret, ovvero un secret condiviso tra il tuo identity provider e l'appliance GDC air-gapped.
(Facoltativo) Nel campo Prefisso, inserisci un prefisso. Il prefisso è il campo Prefisso del provider di identità, inserisci un prefisso. Il prefisso viene aggiunto all'inizio delle rivendicazioni utente e delle rivendicazioni di gruppo. I prefissi vengono utilizzati per distinguere le diverse configurazioni del provider di identità. Ad esempio, se imposti un prefisso di
myidp, un'attestazione utente potrebbe esseremyidpusername@example.come un'attestazione gruppo potrebbe esseremyidpgroup@example.com. Il prefisso deve essere incluso anche quando vengono assegnate autorizzazioni dicontrollo dell'accessoo dell'accesso basato sui ruoli (RBAC) ai gruppi.(Facoltativo) Nella sezione Crittografia, seleziona Abilita token criptati.
Per abilitare i token di crittografia, devi disporre del ruolo di amministratore della federazione IdP. Chiedi all'amministratore IAM dell'organizzazione di concederti il ruolo Amministratore federazione IdP (
idp-federation-admin).- Nel campo ID chiave, inserisci l'ID chiave. L'ID chiave è una chiave pubblica di un token JWT (JSON Web Encryption). Il tuo provider OIDC configura e esegue il provisioning di un ID chiave.
- Nel campo Chiave di decrittografia, inserisci la chiave di decrittografia in formato PEM. La chiave di decrittazione è una chiave asimmetrica che decritta una crittografia. Il tuo provider OIDC configura e fornisce una chiave di decrittografia.
Nella sezione Configura attributi, completa i seguenti passaggi e fai clic su Avanti:
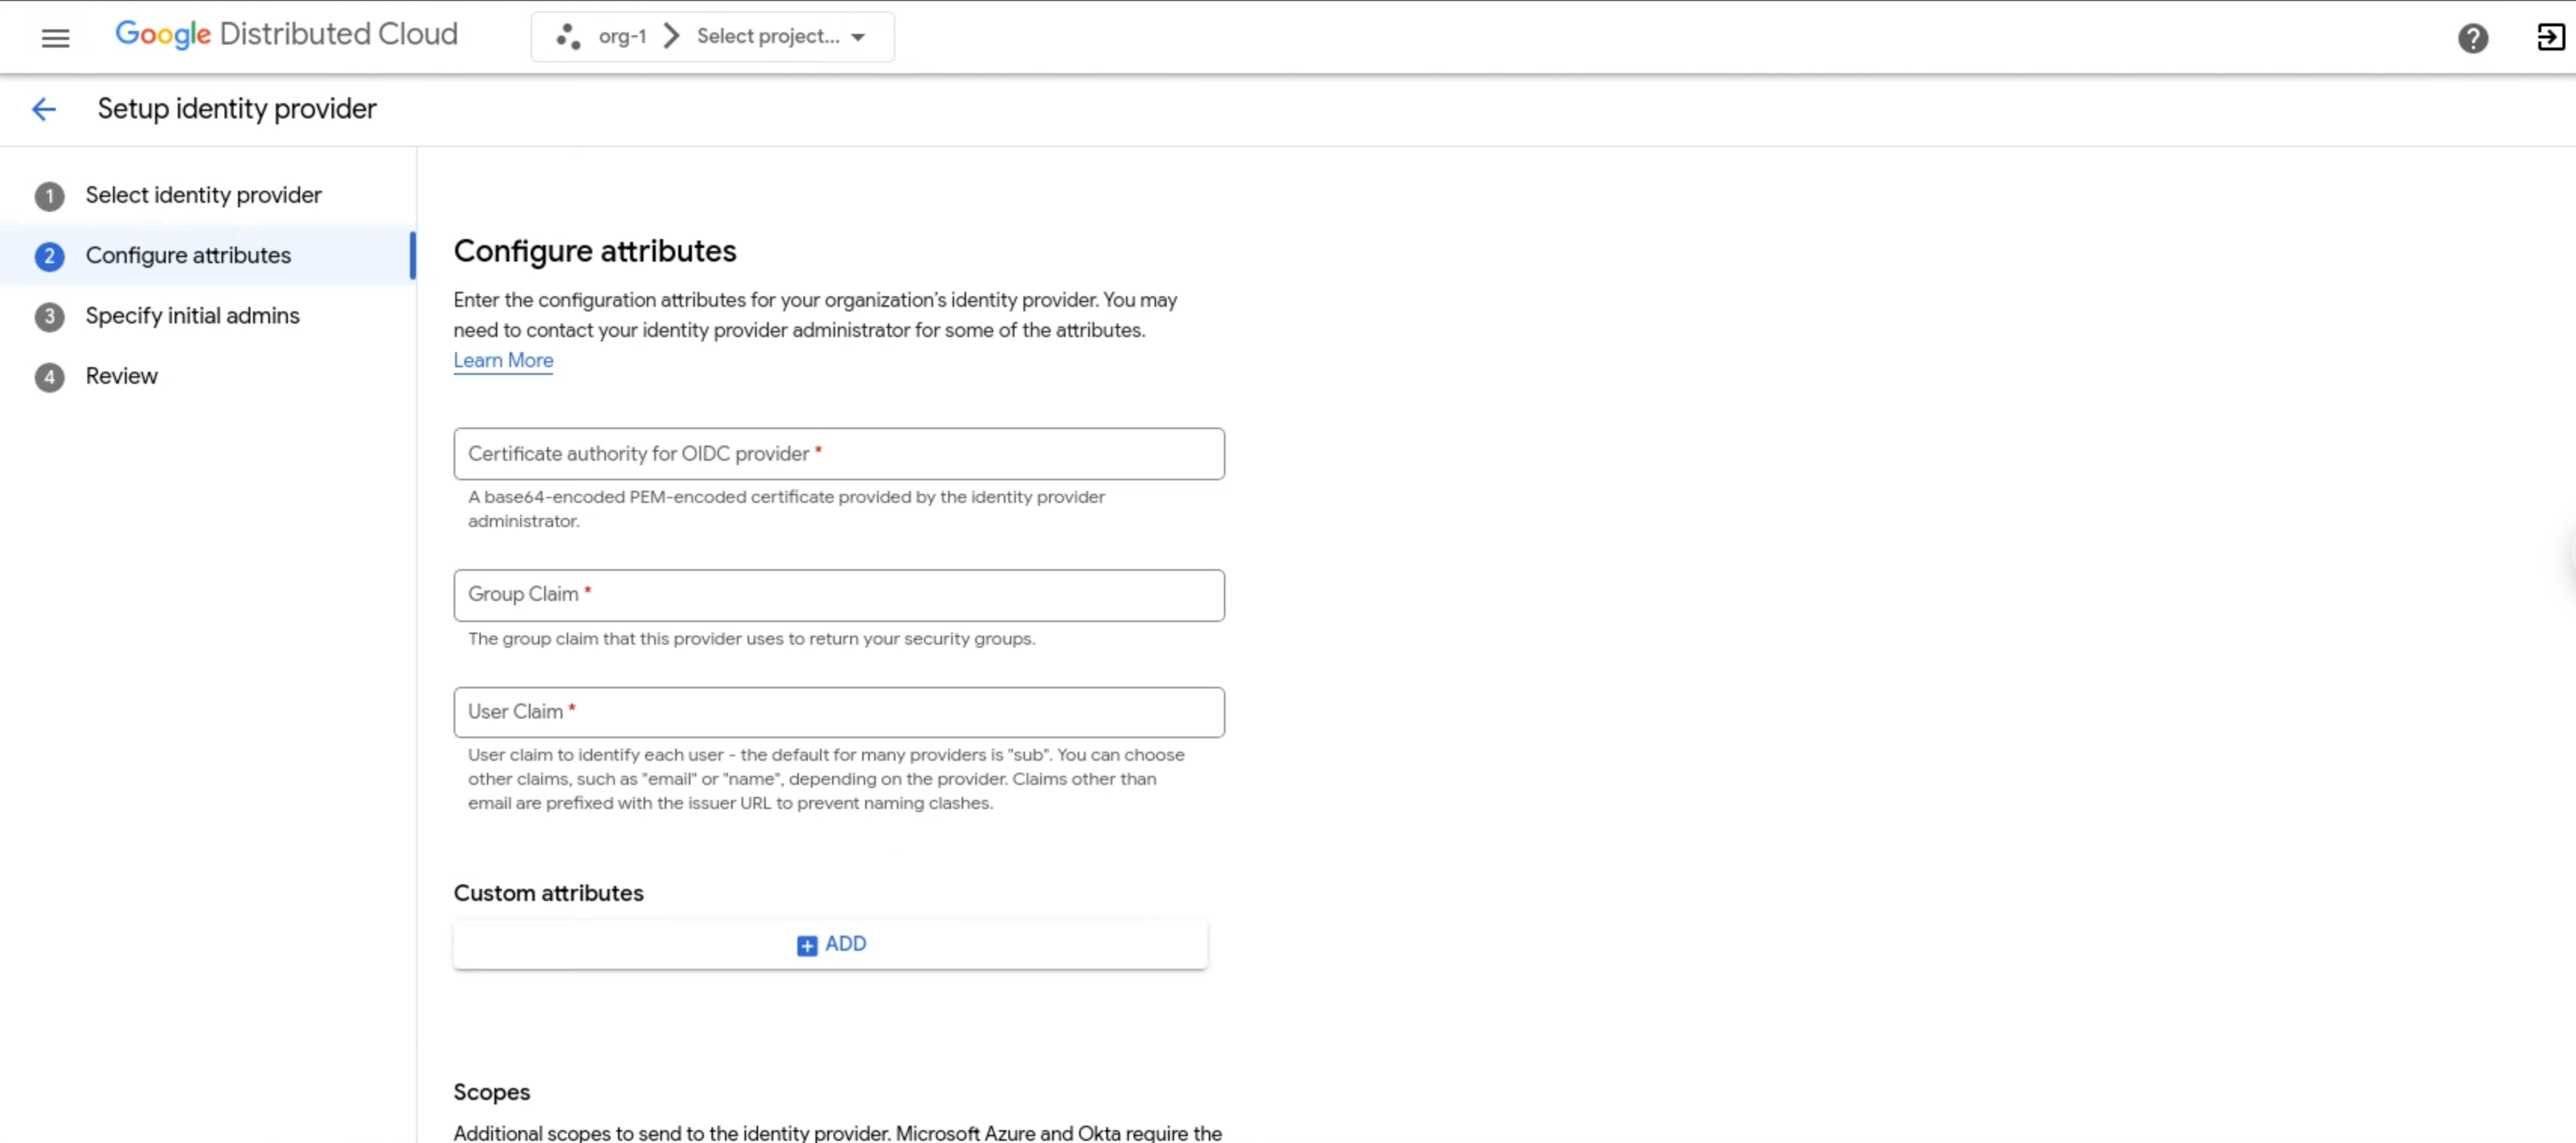
- Nel campo Autorità di certificazione per il provider OIDC, inserisci
un certificato con codifica PEM base64 per il provider di identità. Per ulteriori informazioni, consulta https://en.wikipedia.org/wiki/Privacy-Enhanced_Mail.
- Per creare la stringa, codifica il certificato, incluse le intestazioni, in
base64. - Includi la stringa risultante come una singola riga.
Esempio:
LS0tLS1CRUdJTiBDRVJUSUZJQ0FURS0tLS0tC...k1JSUN2RENDQWFT==
- Per creare la stringa, codifica il certificato, incluse le intestazioni, in
- Nel campo Rivendicazione di gruppo, inserisci il nome della rivendicazione nel token del provider di identità che contiene le informazioni sul gruppo dell'utente.
- Nel campo Rivendicazione utente, inserisci la rivendicazione per identificare ogni utente. L'affermazione predefinita per molti fornitori è
sub. Puoi scegliere altre attestazioni, ad esempioemailoname, a seconda del provider di identità. Alle attestazioni diverse daemailviene aggiunto come prefisso l'URL dell'emittente per evitare conflitti di denominazione. - (Facoltativo) Se il tuo provider di identità utilizza GKE Identity Service, nella sezione Attributi personalizzati, fai clic su Aggiungi e inserisci coppie chiave-valore per ulteriori attestazioni relative a un utente, ad esempio il suo dipartimento o l'URL dell'immagine del profilo.
- Se il tuo provider di identità richiede ambiti aggiuntivi, nel campo
Ambiti, inserisci gli ambiti separati da virgole da inviare al
provider di identità. Ad esempio, Microsoft Azure e Okta richiedono l'ambito
offline_access. - Nella sezione Parametri aggiuntivi, inserisci eventuali coppie chiave-valore aggiuntive (separate da virgole) richieste dal tuo provider di identità.
Se autorizzi un gruppo, inserisci
resource=token-groups-claim. Se il server di autorizzazione richiede il consenso per l'autenticazione con Microsoft Azure e Okta, impostaprompt=consent. Per Cloud Identity, impostaprompt=consent,access_type=offline.
- Nel campo Autorità di certificazione per il provider OIDC, inserisci
un certificato con codifica PEM base64 per il provider di identità. Per ulteriori informazioni, consulta https://en.wikipedia.org/wiki/Privacy-Enhanced_Mail.
Nella sezione Specifica gli amministratori iniziali, completa i seguenti passaggi e fai clic su Avanti:
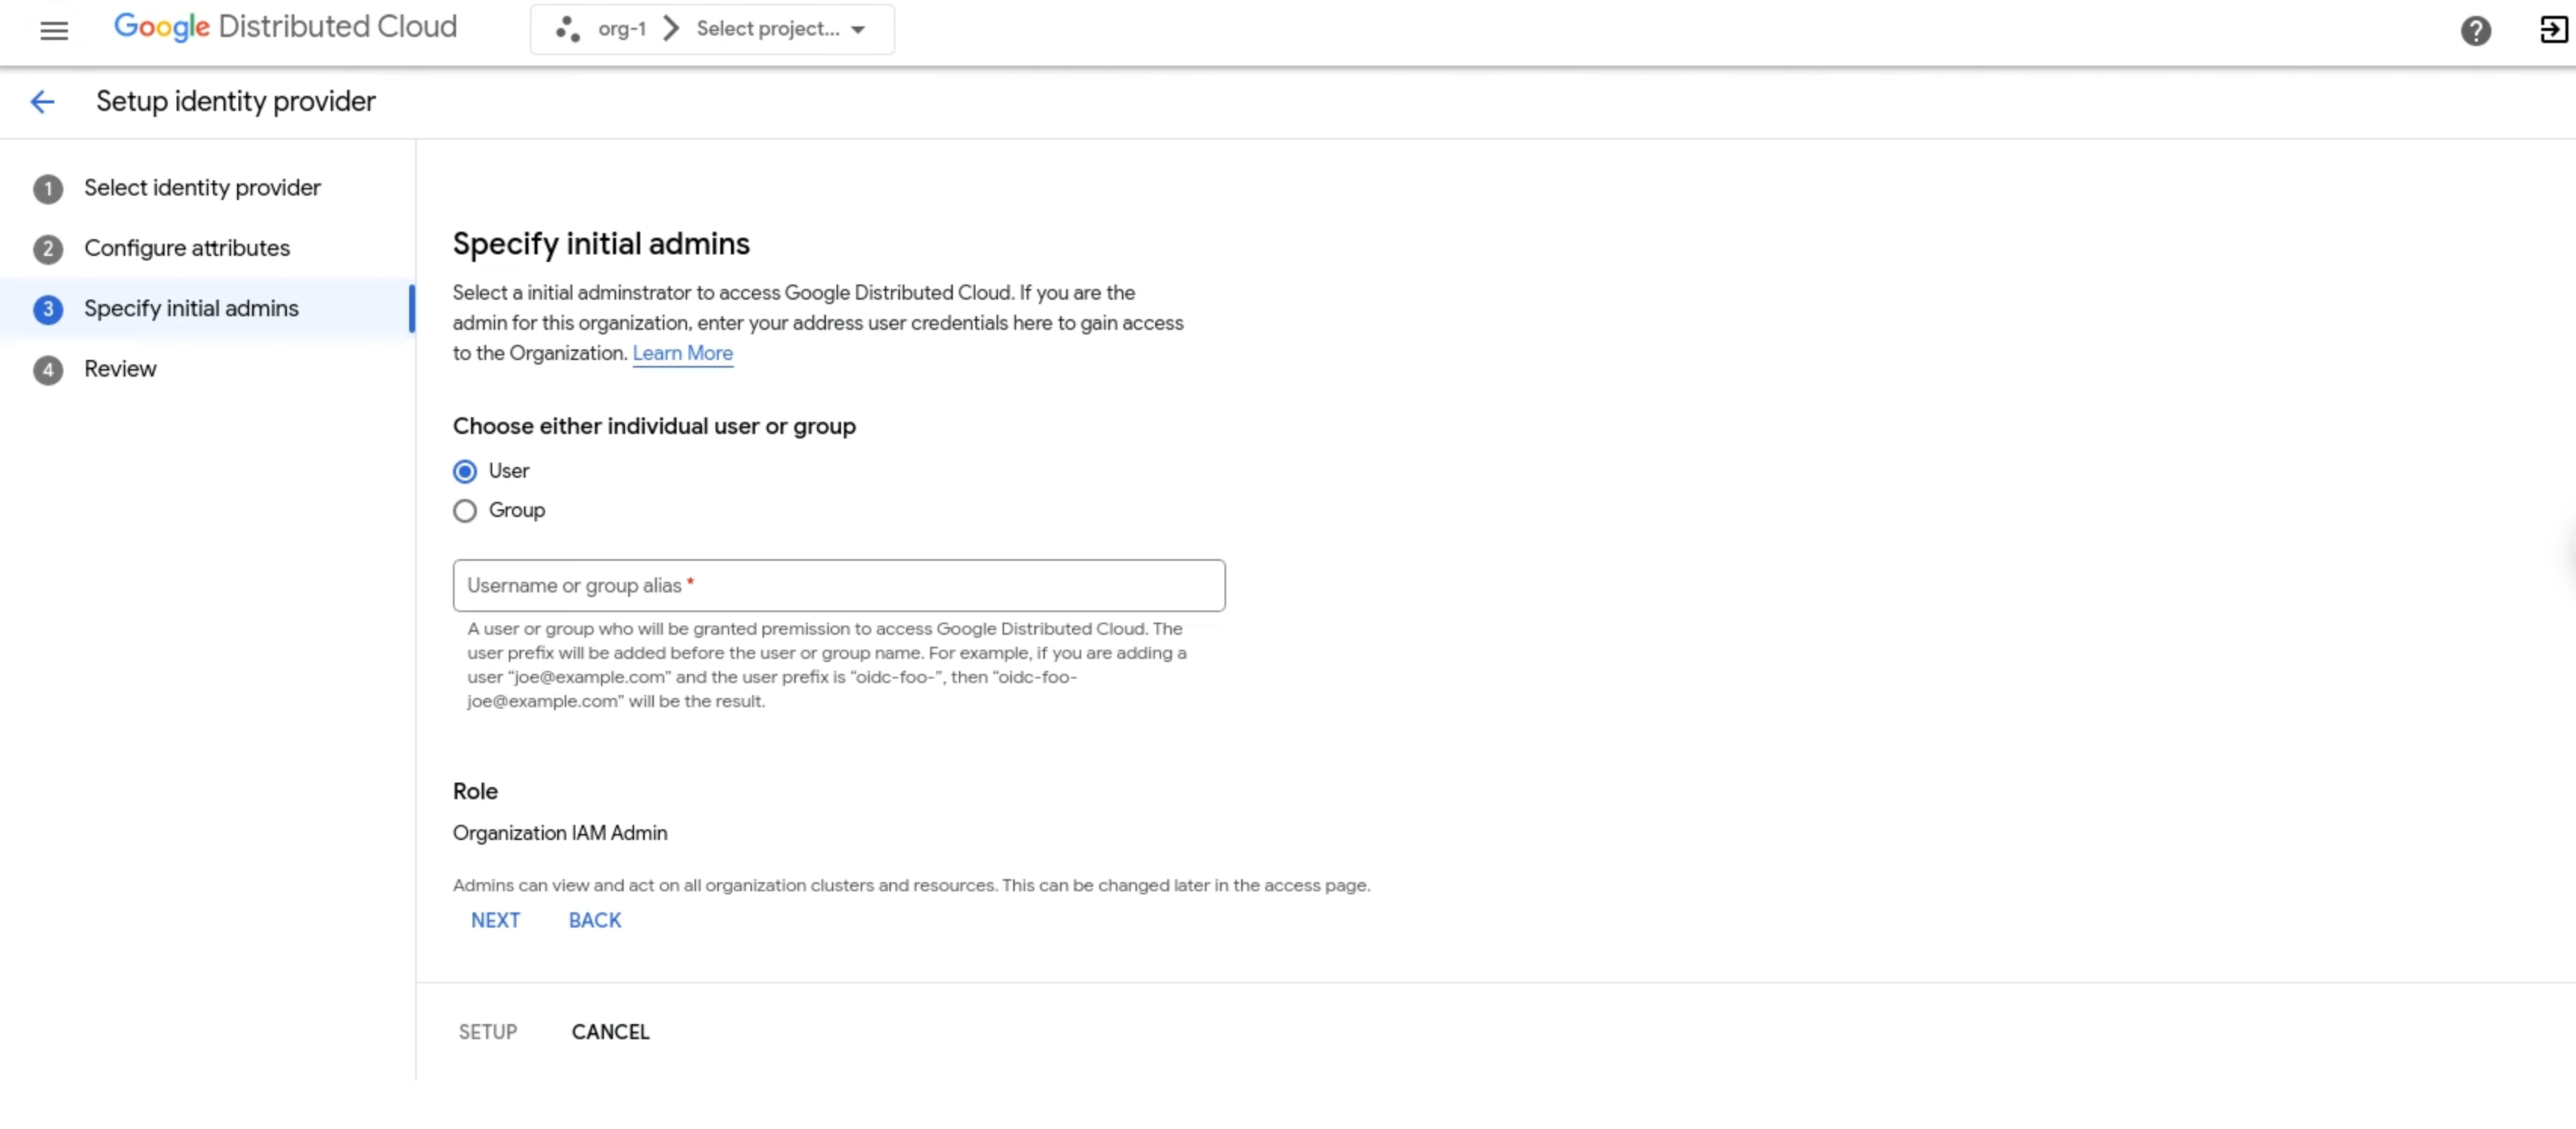
- Scegli se aggiungere singoli utenti o gruppi come amministratori iniziali.
- Nel campo Nome utente o alias del gruppo, inserisci l'indirizzo email dell'utente o
del gruppo per accedere all'organizzazione. Se sei l'amministratore, inserisci il tuo indirizzo email, ad esempio
sally@example.com. Il prefisso viene aggiunto prima del nome utente, ad esempiomyidp-sally@example.com.
Controlla le selezioni e fai clic su Configura.
Il nuovo profilo del fornitore di identità è disponibile nell'elenco dei profili di identità.
Connettersi a un provider SAML esistente
- Accedi alla console GDC.
- Nel menu di navigazione, fai clic su Identity and Access Management > Identity.
Nella sezione Configura provider di identità, completa i seguenti passaggi e fai clic su Avanti:

- Nel menu a discesa Identity provider (Provider di identità), seleziona Security Assertion Markup Language (SAML).
- Inserisci un nome del provider di identità.
- Nel campo ID identità, inserisci l'ID dell'applicazione client che effettua richieste di autenticazione al provider di identità.
- Nel campo URI SSO, inserisci l'URL dell'endpoint Single Sign-On
del provider. Ad esempio:
https://www.idp.com/saml/sso. Nel campo Prefisso provider di identità, inserisci un prefisso. Il prefisso viene aggiunto all'inizio delle rivendicazioni di utenti e gruppi. I prefissi distinguono tra diverse configurazioni del provider di identità. Ad esempio: se imposti un prefisso
myidp, un'attestazione utente potrebbe essere visualizzata comemyidpusername@example.come un'attestazione gruppo potrebbe essere visualizzata comemyidpgroup@example.com. Devi includere anche il prefisso quando assegni autorizzazioni RBAC ai gruppi.(Facoltativo) Nella sezione SAML Assertions (Asserzioni SAML), seleziona Enable encrypted SAML assertions (Attiva asserzioni SAML criptate).
Per abilitare le asserzioni SAML criptate, devi disporre del ruolo di amministratore della federazione IdP. Chiedi all'amministratore IAM dell'organizzazione di concederti il ruolo Amministratore della federazione IdP (
idp-federation-admin).- Nel campo Certificato di crittografia, inserisci il tuo certificato di crittografia in formato PEM. Ricevi il certificato di crittografia dopo aver generato il provider SAML.
- Nel campo Chiave di decrittografia, inserisci la chiave di decrittografia. Ricevi la chiave di decriptazione dopo aver generato il provider SAML.
(Facoltativo) Nella sezione SAML Signed requests (Richieste firmate SAML), seleziona Enable signed SAML requests (Attiva richieste SAML firmate).
- Nel campo Signing certificate (Certificato di firma), inserisci il certificato di firma nel formato di file PEM. Il tuo provider SAML configura e produce un certificato di firma.
- Nel campo Chiave di firma, inserisci la chiave di firma nel formato del file PEM. Il tuo provider SAML configura e produce una chiave di firma.
Nella pagina Configura attributi, completa i seguenti passaggi e fai clic su Avanti:
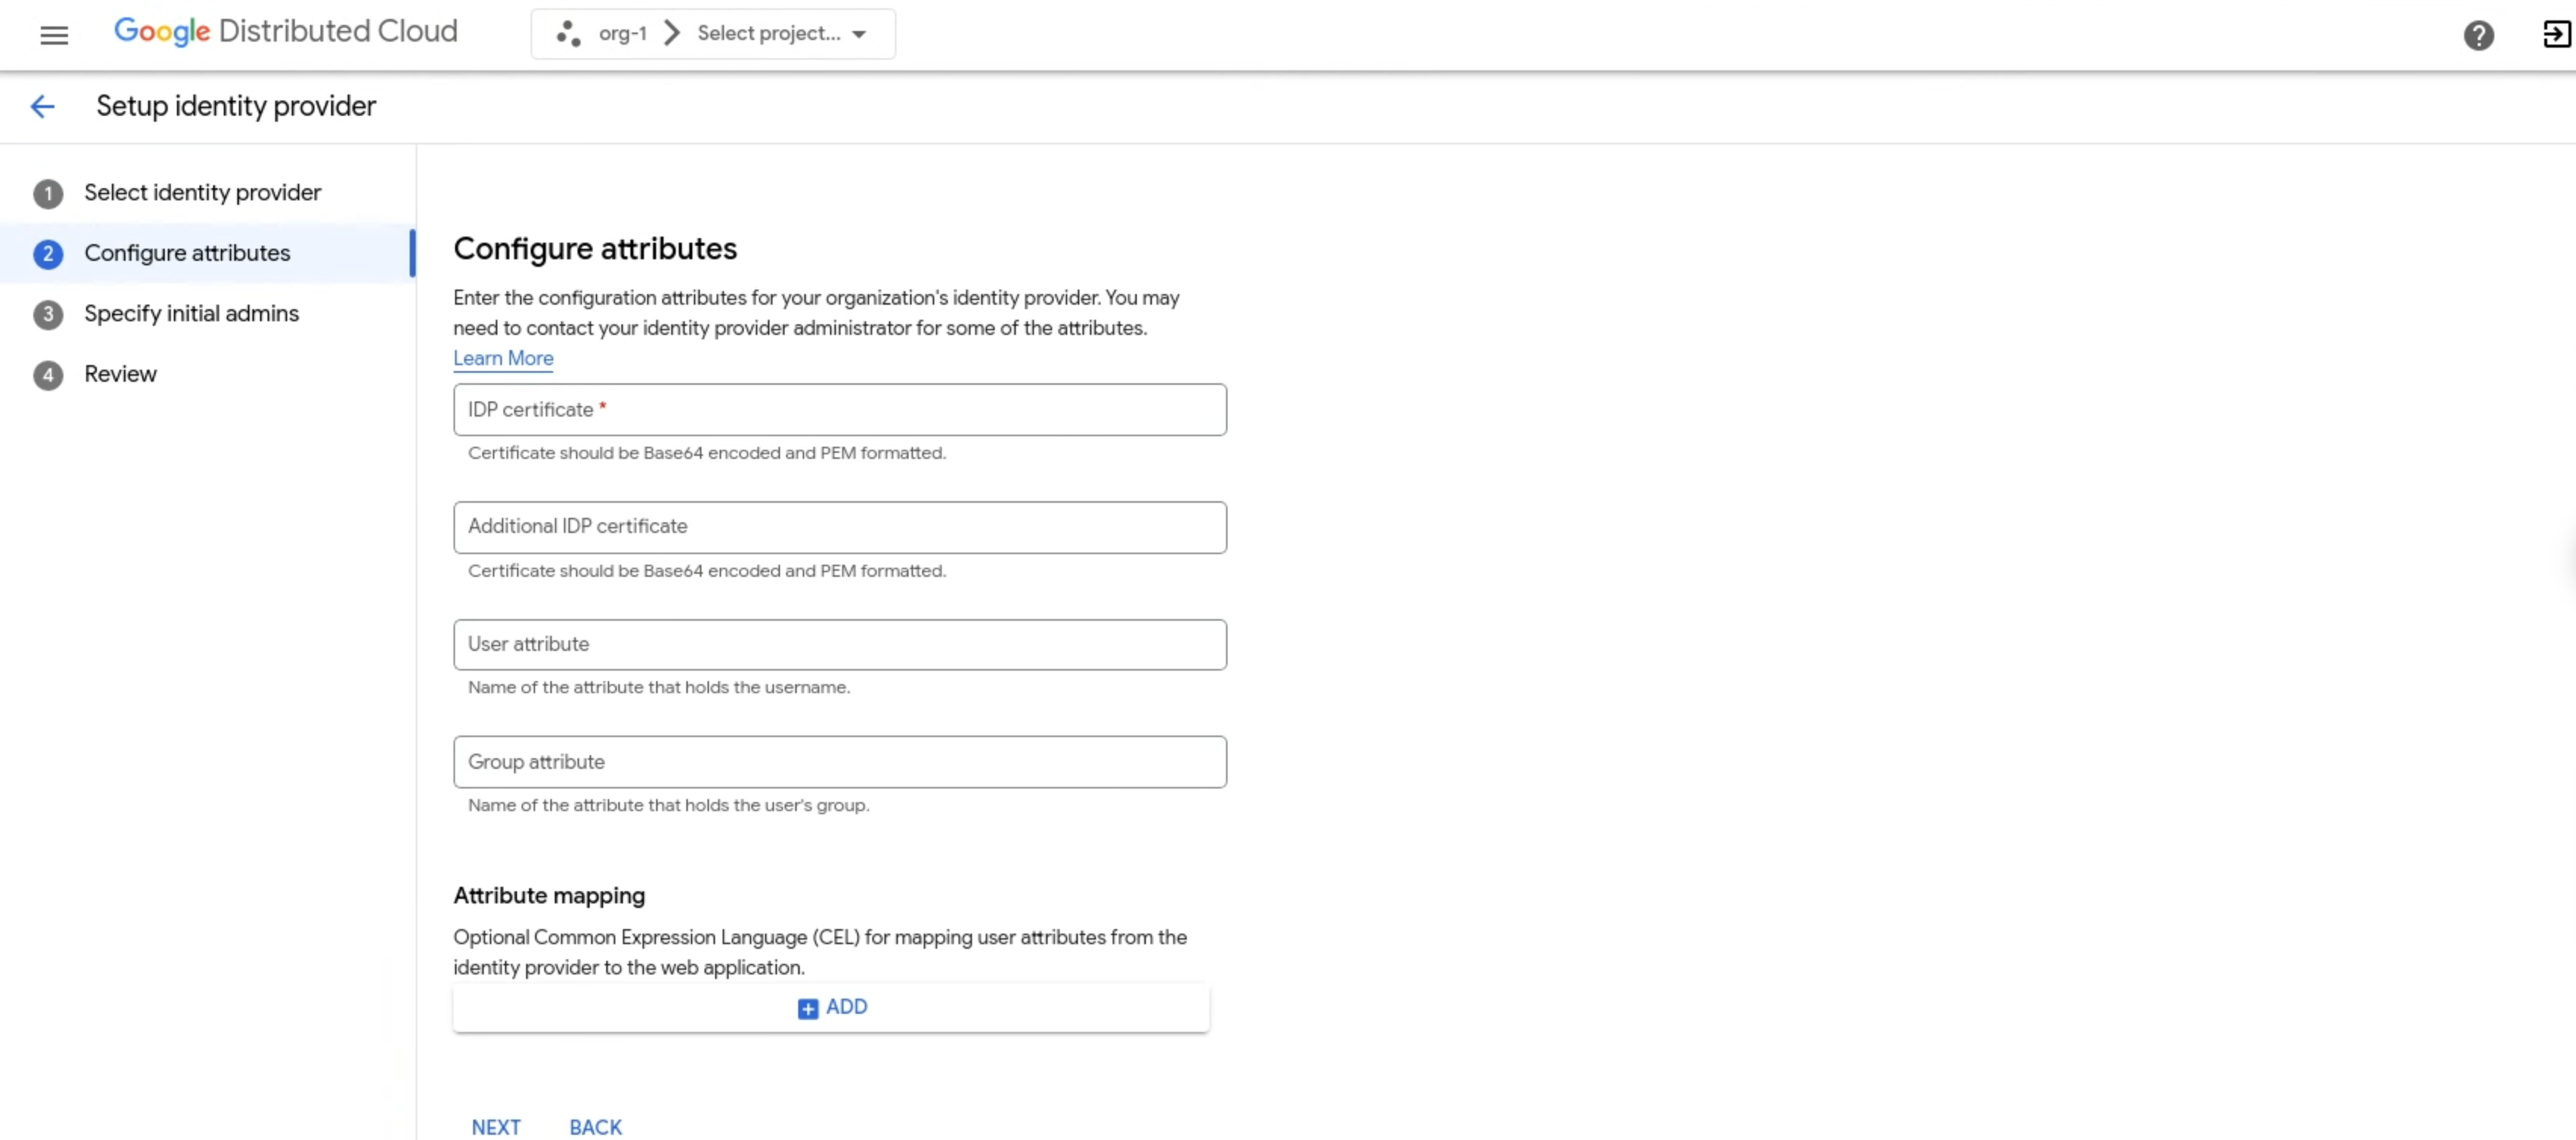
- Nel campo Certificato IdP, inserisci
un certificato con codifica PEM base64 per il provider di identità. Per ulteriori informazioni, consulta https://en.wikipedia.org/wiki/Privacy-Enhanced_Mail.
- Per creare la stringa, codifica il certificato, incluse le intestazioni, in
base64. - Includi la stringa risultante come una singola riga. Ad esempio
LS0tLS1CRUdJTiBDRVJUSUZJQ0FURS0tLS0tC...k1JSUN2RENDQWFT==.
- Per creare la stringa, codifica il certificato, incluse le intestazioni, in
- Inserisci eventuali certificati aggiuntivi nel campo Certificato IdP aggiuntivo.
- Nel campo Attributo utente, inserisci l'attributo per identificare ogni
utente. L'attributo predefinito per molti provider è
sub. Puoi scegliere altri attributi, ad esempioemailoname, a seconda del provider di identità. Gli attributi diversi daemailhanno come prefisso l'URL dell'emittente per evitare conflitti di denominazione. - Nel campo Attributo gruppo, inserisci il nome dell'attributo nel token del provider di identità che contiene le informazioni sul gruppo dell'utente.
- (Facoltativo) Se il tuo provider di identità utilizza GKE Identity Service, nell'area Mappatura degli attributi, fai clic su Aggiungi e inserisci coppie chiave-valore per attributi aggiuntivi di un utente, ad esempio il reparto o l'URL dell'immagine del profilo.
- Nel campo Certificato IdP, inserisci
un certificato con codifica PEM base64 per il provider di identità. Per ulteriori informazioni, consulta https://en.wikipedia.org/wiki/Privacy-Enhanced_Mail.
Nella sezione Specifica gli amministratori iniziali, completa i seguenti passaggi e fai clic su Avanti:
- Scegli se aggiungere singoli utenti o gruppi come amministratori iniziali.
- Nel campo Nome utente, inserisci l'indirizzo email dell'utente o del gruppo per accedere all'organizzazione. Se sei l'amministratore, inserisci il tuo indirizzo email, ad esempio
kiran@example.com. Il prefisso viene aggiunto prima del nome utente, ad esempiomyidp-kiran@example.com.
Nella pagina Revisione, controlla tutti i valori di ogni configurazione dell'identità prima di continuare. Fai clic su Indietro per tornare alle pagine precedenti e apportare le correzioni necessarie. Dopo aver configurato tutti i valori in base alle tue specifiche, fai clic su Configurazione.