


Cette page présente les concepts associés à la configuration de la connectivité réseau pour les migrations PostgreSQL homogènes standards vers AlloyDB pour PostgreSQL. Pour en savoir plus sur la connectivité de la migration à démarrage rapide, consultez le guide Utiliser les migrations à démarrage rapide.
Composants réseau décrit la configuration réseau de bout en bout pour les migrations PostgreSQL homogènes.
La section Disponibilité des méthodes explique quelles méthodes sont disponibles en fonction de votre scénario.
La comparaison des méthodes fournit un tableau comparatif des méthodes de connectivité disponibles.
Section dédiée à chaque méthode de connectivité disponible :
La liste d'autorisation d'adresses IP décrit la connectivité réseau à l'adresse IP publique de votre base de données source.
Tunnel SSH inversé : fournit une présentation des tunnels SSH (Secure Shell) dédiés.
Connectivité privée avec les interfaces Private Service Connect décrit comment se connecter à l'adresse IP privée de votre source avec des rattachements de réseau.
Proxy TCP via une VM hébergée dans le cloud décrit comment acheminer le trafic de migration via une VM proxy Compute Engine intermédiaire.
La connectivité privée avec l'appairage de VPC décrit comment établir une connexion à l'adresse IP privée de votre base de données source sur des réseaux VPC appairés.
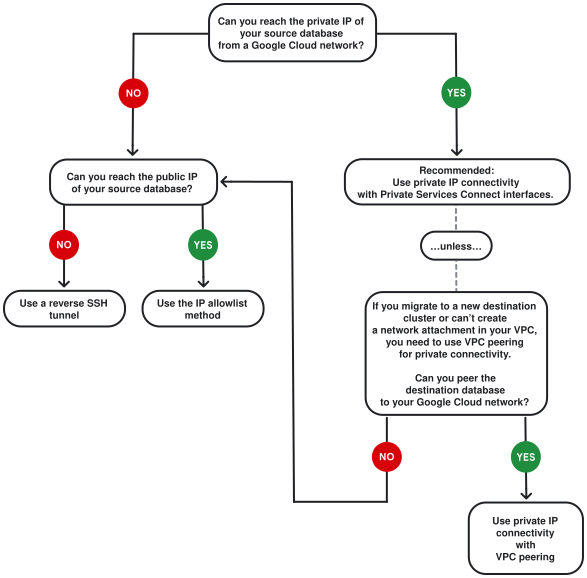
Une fois que vous vous êtes familiarisé avec les différentes méthodes de connectivité et leurs exigences, vous pouvez utiliser le diagramme d'arbre de décision pour choisir la solution adaptée à votre scénario.
Composants réseau impliqués dans le processus de migration
Pour les migrations PostgreSQL homogènes vers AlloyDB pour PostgreSQL, Database Migration Service se connecte au cluster AlloyDB pour PostgreSQL de destination, puis gère le processus de migration en son nom. C'est le cluster de destination qui établit la connexion à votre instance source, tandis que Database Migration Service supervise le processus.
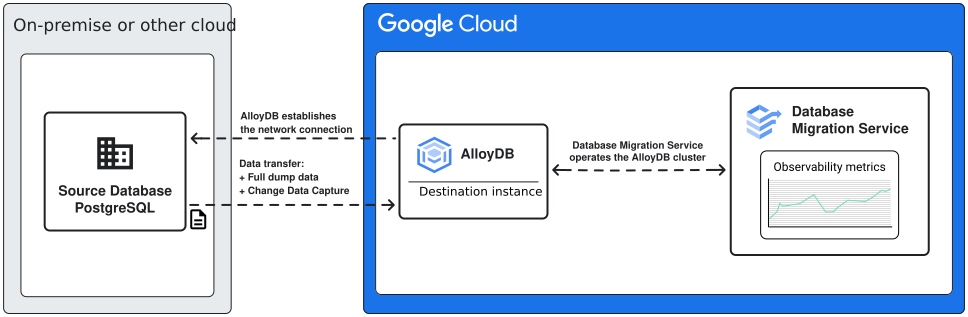
Lorsque vous planifiez la configuration de la connectivité réseau pour votre migration, il est important d'examiner attentivement les exigences d'infrastructure, y compris les limites que vos décisions de mise en réseau peuvent introduire dans l'état final du cluster de bases de données migré. Par exemple, si vous souhaitez utiliser une connexion privée pour votre connectivité réseau, vous devez utiliser un cluster AlloyDB pour PostgreSQL de destination configuré avec l'accès aux services privés ou Private Service Connect.
Disponibilité des méthodes de connectivité
Différentes méthodes de connectivité sont disponibles pour différentes bases de données sources, selon que vous migrez vers un cluster de destination nouveau ou existant. Le tableau suivant présente les scénarios compatibles avec chaque méthode :
| Offre de base de données source | Méthodes de migration vers de nouveaux clusters de destination | Méthodes de migration vers des clusters de destination existants |
|---|---|---|
| Auto-hébergé | Liste d'autorisation d'adresses IP, tunnel SSH inversé, appairage de VPC, proxy TCP via une VM hébergée dans le cloud | Liste d'autorisation d'adresses IP, tunnel SSH inversé, appairage de VPC (nécessite un cluster de destination PSA), proxy TCP via une VM hébergée dans le cloud, interfaces PSC (nécessite un cluster de destination compatible avec PSC) |
| Amazon Aurora, Amazon RDS | Liste d'autorisation d'adresses IP, tunnel SSH inversé, appairage de VPC | Liste d'autorisation d'adresses IP, tunnel SSH inversé, appairage de VPC (nécessite un cluster de destination PSA), interfaces PSC (nécessite un cluster de destination compatible avec PSC) |
| Cloud SQL pour PostgreSQL | Liste d'autorisation d'adresses IP (non recommandé), appairage de VPC, proxy TCP via une VM hébergée dans le cloud | Liste d'autorisation d'adresses IP (non recommandée), appairage de VPC, proxy TCP via une VM hébergée dans le cloud, interfaces PSC (nécessite un cluster de destination compatible avec PSC) |
Comparaison des méthodes de connectivité
Chaque méthode de connectivité présente des avantages et des exigences différents. Utilisez les tableaux suivants pour les comparer en un coup d'œil, puis consultez les sections dédiées à chaque méthode pour en savoir plus.
| Méthode de mise en réseau | Avantages | Inconvénients |
|---|---|---|
| Liste d'autorisation d'adresses IP |
|
|
| Tunnel SSH inversé |
|
|
| Interfaces Private Service Connect |
|
|
| Proxy TCP via une VM hébergée dans le cloud |
|
|
| Connectivité privée avec l'appairage de cloud privé virtuel | La connexion est établie avec l'adresse IP privée de votre base de données source via des appairages de VPC. Si votre VPC ne dispose pas d'un quota d'appairage suffisant, il peut être difficile d'utiliser cette méthode de connectivité. Dans la plupart des cas où vous migrez vers un cluster AlloyDB pour PostgreSQL existant, nous vous recommandons d'utiliser plutôt la connectivité privée avec des interfaces Private Service Connect. |
|
Liste d'autorisation d'adresses IP pour la connectivité à la base de données source
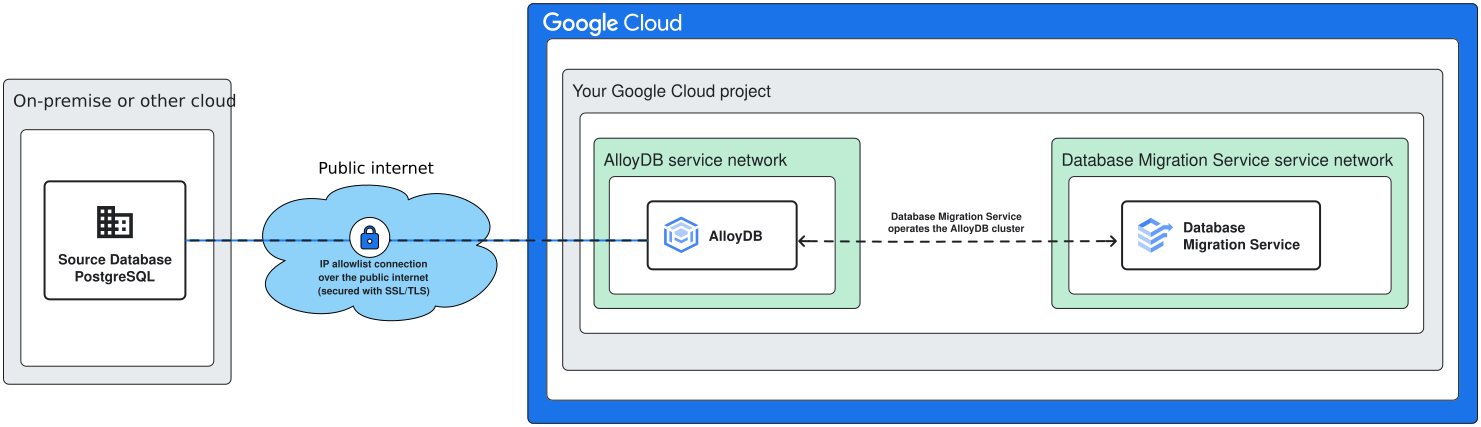
Lorsque vous utilisez la méthode de connectivité par liste d'autorisation d'adresses IP, AlloyDB pour PostgreSQL tente d'établir une connexion à une adresse IP publique de votre serveur de base de données source sur le port PostgreSQL 5432.
Exigences concernant la connectivité de la liste d'autorisation d'adresses IP
De manière générale, pour utiliser cette méthode de connectivité, vous devez vous assurer de ce qui suit :
Vous devez exposer l'adresse IP de votre base de données source à l'Internet public (soit directement, soit avec un nom d'hôte reconnu publiquement via un serveur de noms de domaine (DNS)).
L'adresse IP publique sortante doit être activée sur votre instance principale AlloyDB pour PostgreSQL de destination. Votre base de données source doit autoriser les connexions entrantes provenant des deux adresses IP publiques sortantes de l'instance principale de destination.
Configurer la connectivité de la liste d'autorisation d'adresses IP
La configuration de la connectivité par adresse IP publique nécessite différentes étapes en fonction du type de base de données source. Pour en savoir plus, consultez :
Connectivité de base de données par tunnel SSH inversé
Cette méthode de connectivité est un mélange de connectivité réseau publique et privée.
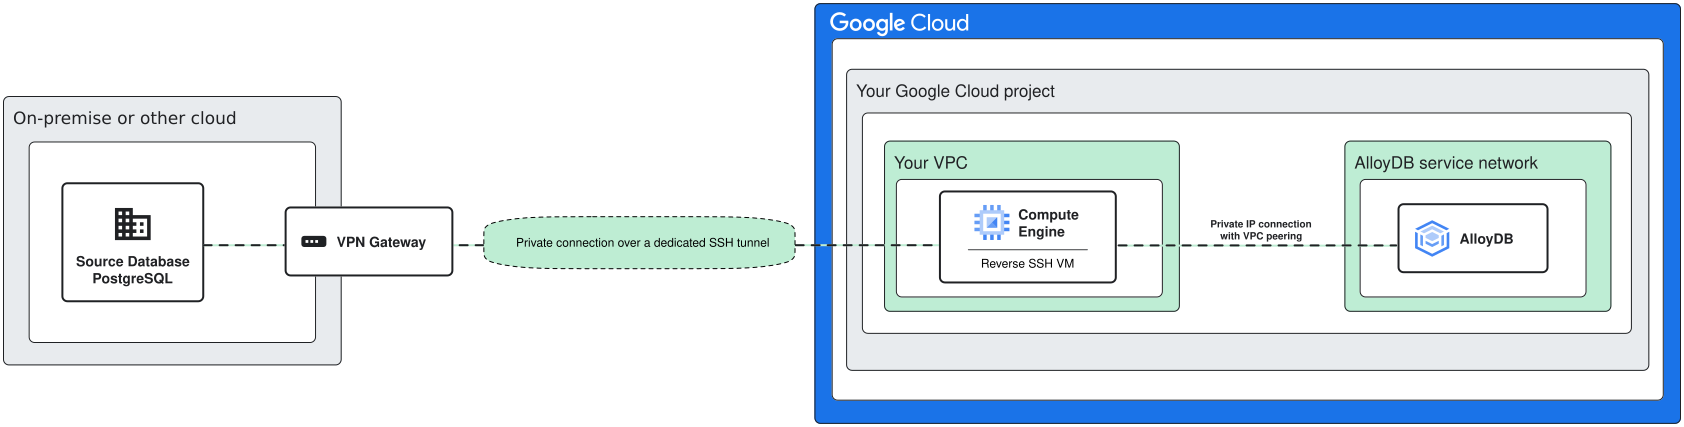
La connexion elle-même est établie via des ports Secure Shell (SSH) vers l'adresse IP publique du serveur hôte du tunnel.
Une fois la connexion active, tout le trafic transite par un tunnel sécurisé vers l'adresse IP privée de votre base de données source sur le port 5432.
Pour les sources Cloud SQL ou les solutions auto-hébergées qui résident dans Google Cloud, nous vous recommandons d'utiliser la méthode de connectivité privée avec les interfaces Private Service Connect ou de connectivité privée avec l'appairage de cloud privé virtuel.
Exigences concernant les tunnels SSH inversés
Pour créer la connexion, vous devez exposer les ports SSH à l'Internet public sur votre serveur de tunnel (également appelé hôte bastion). Une fois la connectivité établie, tout le trafic est acheminé via la connexion de tunnel privé.
Cette méthode nécessite des composants réseau supplémentaires :
- Une machine virtuelle (VM) dans Google Cloud pour servir de machine SSH inverse.
- Une machine supplémentaire sur votre réseau qui est connectée à la base de données source.
Configurer la connectivité du tunnel SSH inversé
Database Migration Service peut générer un script de configuration pour créer la VM SSH inversée, mais le processus complet de bout en bout diffère selon le type de base de données source. Pour en savoir plus, consultez Configurer la connectivité SSH inversée.
Connectivité privée avec les interfaces Private Service Connect
Cette méthode de connectivité vous permet de vous connecter à l'adresse IP privée de votre base de données source sans consommer de quota d'appairage de VPC. Les interfaces Private Service Connect sont la méthode recommandée pour la connectivité IP privée, mais elles ne sont disponibles que lorsque vous migrez vers un cluster existant.
Lorsque vous utilisez des interfaces Private Service Connect, votre cluster de destination ne consomme pas de quota d'appairage supplémentaire. À la place, il utilise l'interface Private Service Connect pour atteindre le cloud privé virtuel où l'adresse IP privée de votre base de données source est accessible. Selon votre architecture réseau, vous devrez peut-être utiliser des composants supplémentaires tels que Cloud VPN ou Cloud Interconnect.
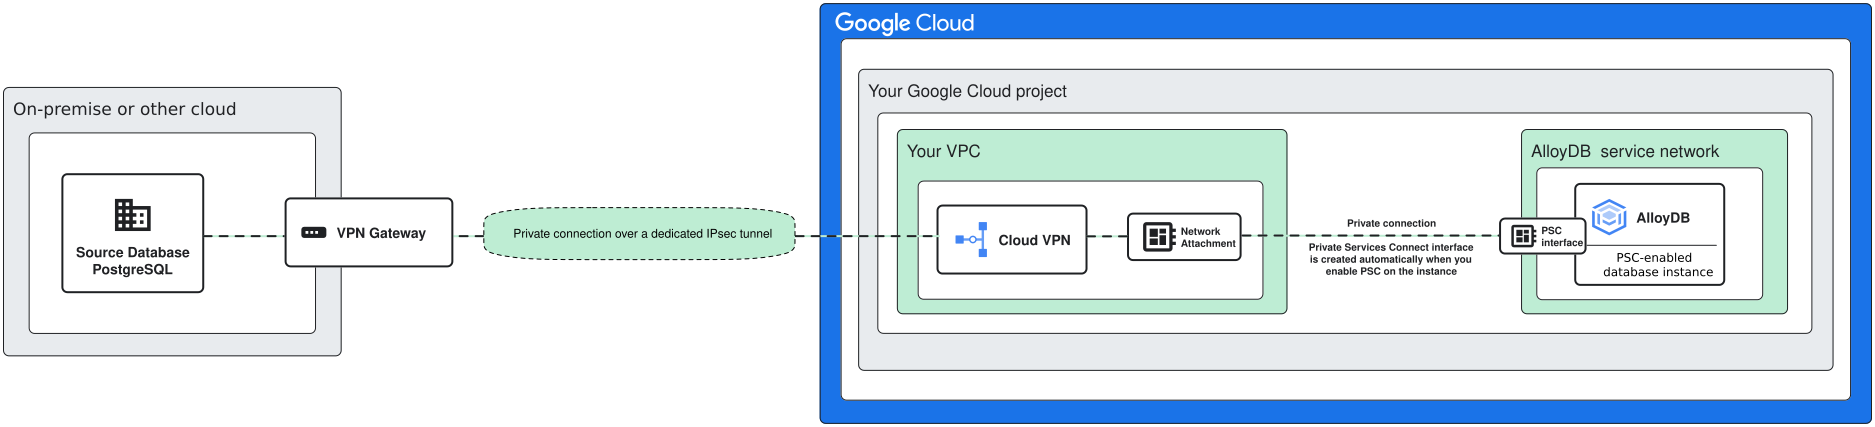
Pour les migrations à partir d'instances Cloud SQL pour PostgreSQL, l'accès aux services privés doit être activé sur votre instance source, et celle-ci doit être appairée au cloud privé virtuel dans lequel vous créez le rattachement de réseau. Toutefois, le cluster AlloyDB pour PostgreSQL de destination ne consomme pas de quota d'appairage supplémentaire. Il utilise plutôt l'interface Private Service Connect.
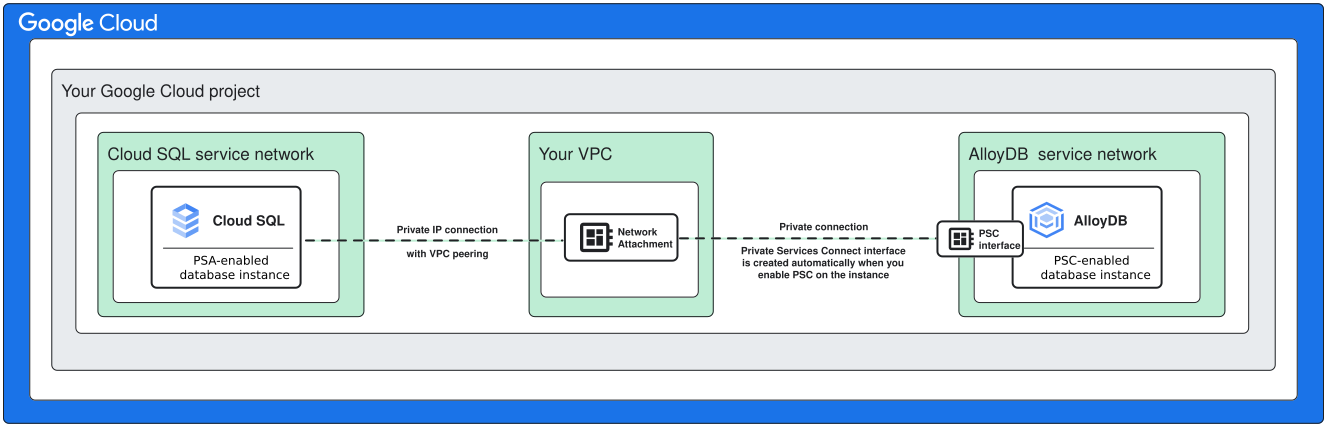
Exigences concernant les interfaces Private Service Connect
Cette méthode de connectivité nécessite les éléments suivants :
Votre cluster de base de données de destination doit être un cluster AlloyDB pour PostgreSQL avec PSC activé.
Vous devez disposer d'un réseau cloud privé virtuel avec l'accès aux services privés activé.
Il s'agit du réseau dans lequel vous créez le rattachement de réseau. L'adresse IP de votre base de données source doit être accessible depuis ce cloud privé virtuel. Par exemple, pour les sources Cloud SQL pour PostgreSQL, il s'agit du réseau que vous appairez à l'instance Cloud SQL source compatible avec l'accès aux services privés.
Configurer la connectivité IP privée avec des interfaces Private Service Connect
Pour utiliser la connectivité par IP privée avec les interfaces Private Service Connect, l'IP privée de votre base de données source doit être accessible depuis votre cloud privé virtuel. Selon votre architecture réseau, vous devrez peut-être utiliser des composants supplémentaires tels que Cloud VPN ou Cloud Interconnect.
Pour en savoir plus sur la configuration de la connectivité IP privée pour différentes sources de base de données, consultez les pages suivantes :
Proxy TCP via une VM hébergée dans le cloud
Cette méthode de connectivité est une alternative lorsque vous souhaitez utiliser la connectivité privée via l'appairage de réseaux cloud privés virtuels, mais que l'appairage de réseaux VPC non transitif empêche le routage direct entre votre base de données source et votre cluster AlloyDB pour PostgreSQL de destination.
Ce scénario se produit le plus souvent lors de la migration d'une instance Cloud SQL pour PostgreSQL qui utilise l'ancienne architecture de réseau de producteur vers un cluster AlloyDB pour PostgreSQL de destination configuré avec l'accès aux services privés (PSA). Étant donné que les deux services résident dans des réseaux de producteurs gérés par Google distincts et que l'appairage de VPC n'est pas transitif, le trafic ne peut pas circuler directement entre eux. Il s'applique également lorsque votre base de données source autohébergée et votre cluster AlloyDB pour PostgreSQL de destination résident dans des réseaux VPC appairés distincts, ou lorsque les exigences du règlement de l'entreprise exigent de router le trafic de migration via une seule adresse IP interne statique.
Une VM Compute Engine intermédiaire de votre réseau VPC sert de pont. Elle accepte les connexions de réplication entrantes sur le port 5432 depuis l'instance principale AlloyDB pour PostgreSQL de destination et les transfère vers la base de données source.

Exigences concernant la connectivité par proxy TCP
Cette méthode de connectivité nécessite les éléments suivants :
- Une VM Compute Engine dans le réseau cloud privé virtuel appairé à votre cluster AlloyDB pour PostgreSQL de destination pour exécuter le conteneur de proxy TCP.
- La joignabilité du réseau entre la VM proxy et votre instance de base de données source.
Configurer la connectivité par proxy TCP
Lorsque vous créez un job de migration dans la console Google Cloud , Database Migration Service collecte les paramètres requis et génère un script gcloud qui crée la VM du conteneur proxy Compute Engine et la règle de pare-feu d'entrée nécessaire dans votre VPC. Pour obtenir des instructions détaillées, consultez
Configurer la connectivité à l'aide d'un proxy TCP via une VM hébergée dans le cloud.
Connectivité privée avec appairage de VPC
Cette méthode vous permet de vous connecter à votre source via les adresses IP privées de votre cloud privé virtuel (VPC). Vous n'avez pas besoin d'exposer d'interfaces à l'Internet public pour utiliser cette méthode, mais l'adresse IP ou le nom d'hôte de votre base de données source doivent être accessibles depuis votre VPC Google Cloud . Pour les sources qui résident en dehors de Google Cloud, vous aurez peut-être besoin de composants réseau supplémentaires, tels que Cloud VPN ou Cloud Interconnect.
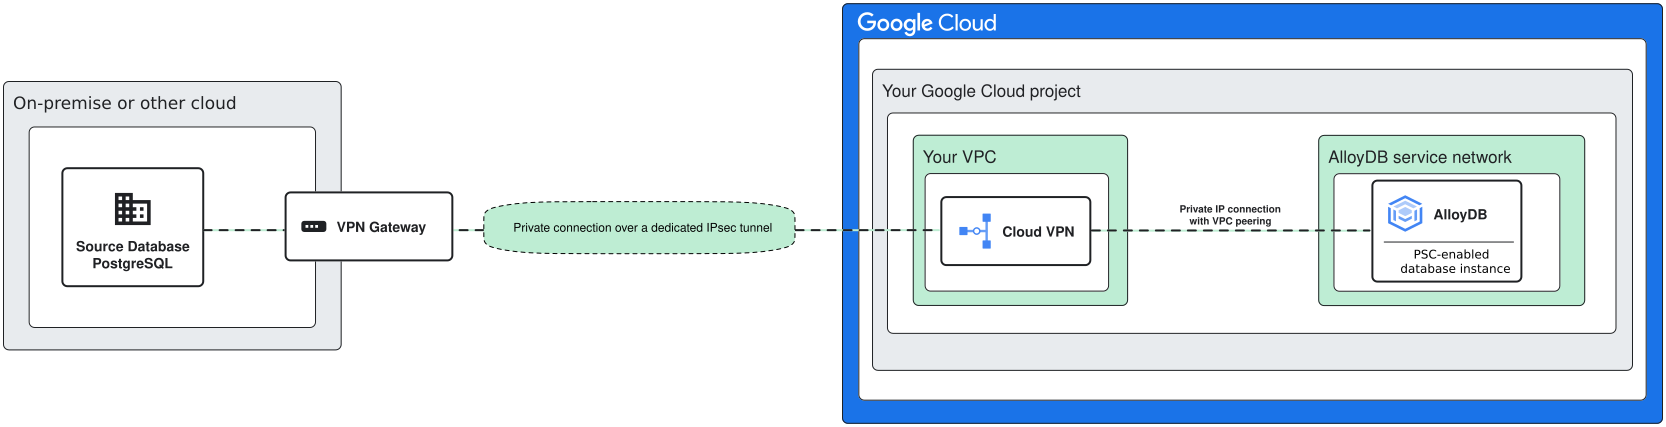
Exigences pour la connectivité IP privée avec l'appairage de VPC
La connectivité IP privée avec appairage de VPC nécessite les éléments suivants :
- Vous devez disposer d'un réseau cloud privé virtuel avec l'accès aux services privés activé. L'adresse IP privée de votre base de données source doit être accessible sur ce réseau.
Configurer la connectivité par adresse IP privée avec l'appairage de VPC
Pour utiliser la connectivité par adresse IP privée avec l'appairage de cloud privé virtuel, l'adresse IP privée de votre base de données source doit être accessible depuis votre cloud privé virtuel. Selon votre architecture réseau, vous devrez peut-être utiliser des composants supplémentaires tels que Cloud VPN ou Cloud Interconnect.
Pour en savoir plus sur la configuration de la connectivité IP privée pour différentes sources de base de données, consultez les pages suivantes :
Arbre de décision pour la connectivité réseau
Une fois que vous vous êtes familiarisé avec toutes les méthodes de connectivité compatibles et leurs exigences, vous pouvez répondre aux questions du diagramme pour vous aider à choisir la méthode de connectivité adaptée à votre scénario.
Étapes suivantes
Pour obtenir un guide de migration complet, consultez Premiers pas avec les migrations AlloyDB pour PostgreSQL.
Pour configurer les conditions préalables et les autorisations de réplication de votre base de données source, consultez Configurer la base de données source.