


本頁概略說明從 Oracle 異質遷移至 AlloyDB for PostgreSQL 時,設定網路連線的相關概念:
網路元件說明來源和目的地連線能力如何構成遷移作業的端對端網路設定。
範例部分會顯示公開和私人來源與目的地連線的不同組合:
考量遷移程序中涉及的 Google Cloud服務之間的高階關係後,您可以繼續深入瞭解 來源資料庫連線方法和 目的地資料庫連線方法。
遷移程序涉及的網路元件
從網路的角度來看,資料庫遷移服務和 Cloud SQL 是服務生產者,位於各自的專屬網路 (稱為「服務網路」),不屬於您在 Google Cloud 專案中使用的虛擬私有雲網路 (VPC 網路)。使用資料庫遷移服務執行遷移作業時,設定網路連線的目標是確保資料庫遷移服務能連線至來源 Oracle 資料庫伺服器和目的地 AlloyDB for PostgreSQL 叢集。
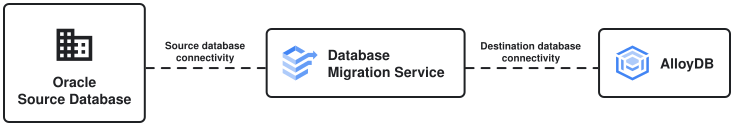
規劃遷移作業的網路連線設定時,請務必仔細考量基礎架構需求,包括網路決策可能對遷移資料庫叢集的最終狀態造成哪些限制。舉例來說,如果您想使用私人連線連至目的地資料庫,則須建立已啟用私人 IP 的 AlloyDB for PostgreSQL 目的地叢集。AlloyDB for PostgreSQL 叢集的私人 IP 啟用後即無法停用。
您可以透過多種不同方法建立必要的網路連線。 來源和 目的地連線都可以使用公開或私人 IP 位址建立。您可以結合任何來源和目的地連線方式,以最符合基礎架構需求。
範例:公開 IP 來源連線和私人 IP 目的地連線
在這個範例中,您有下列資料庫:
- 具有公開 IP 位址的自行託管來源 Oracle 資料庫伺服器。
- 已啟用私人 IP 位址的 AlloyDB for PostgreSQL 目的地叢集。

來源資料庫連線方面,您可以使用 IP 許可清單方法,透過公開網際網路建立連線。您可以使用 SSL/TLS 憑證保護這個連線。
目的地資料庫連線方面,您可以使用 Private Service Connect,透過 Google Cloud 網路建立私人連線。資料庫遷移服務會自動加密這項內部連線。
範例:託管於 Google Cloud外部的來源資料庫私人 IP 連線
在這個範例中,您有下列元件:
- 託管於其他雲端的 Oracle 來源執行個體和 VPN 閘道
- Google Cloud 虛擬私有雲中的 Cloud VPN 執行個體
- 已啟用公開 IP 位址的 AlloyDB for PostgreSQL 目的地叢集
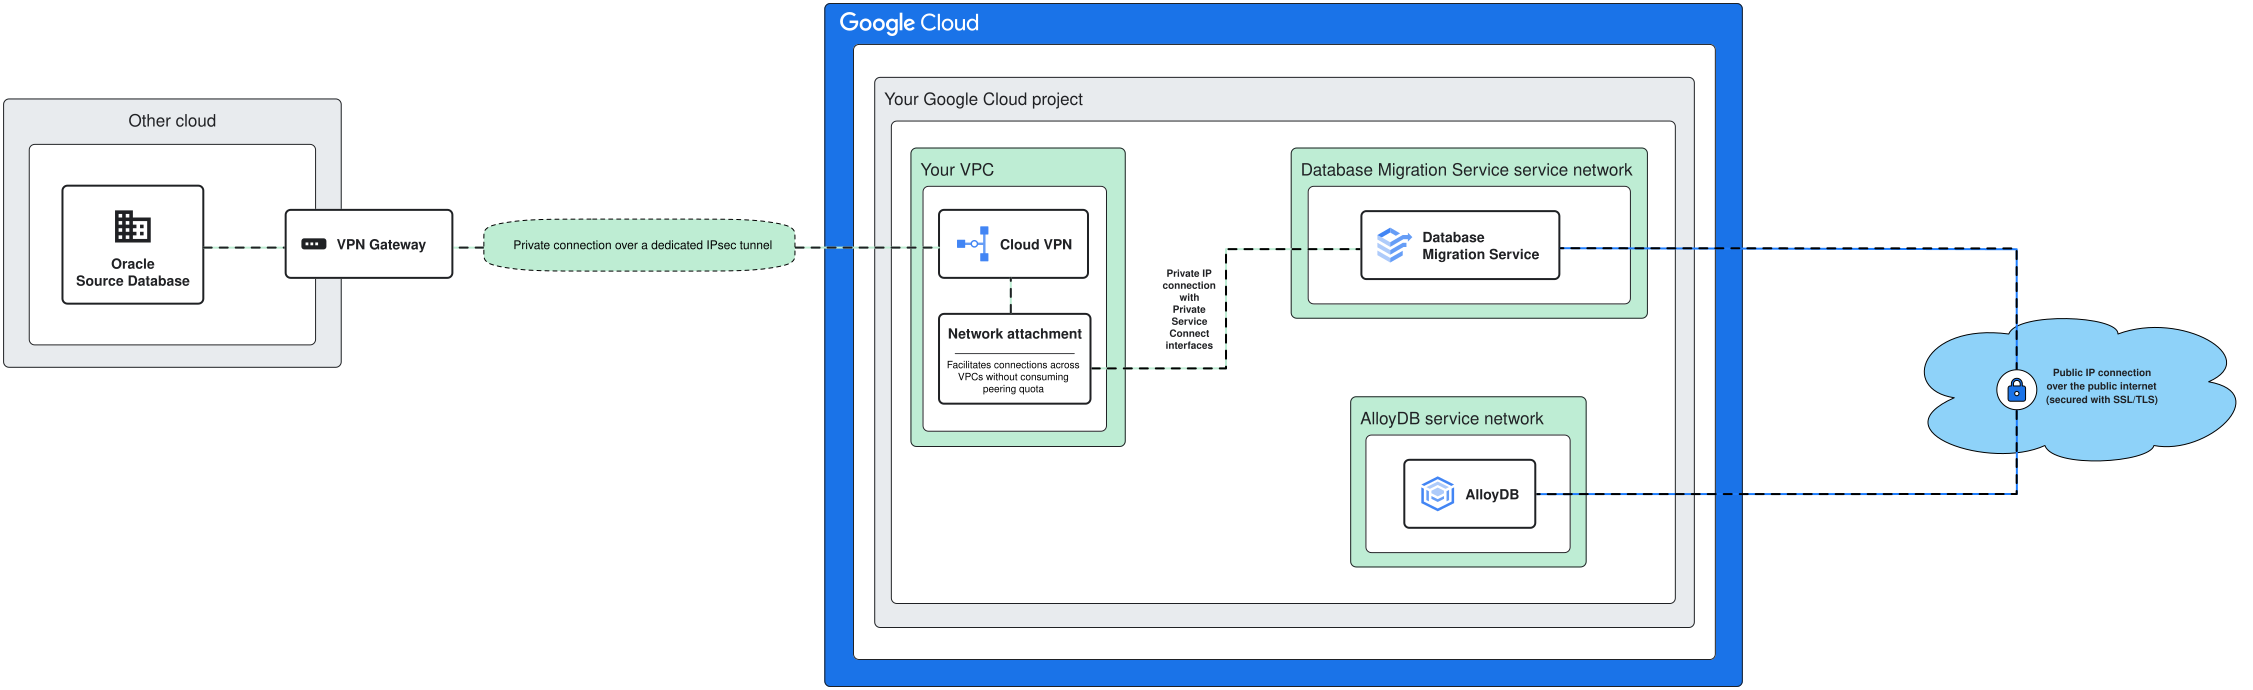
來源資料庫連線能力:使用 私人連線設定,在資料庫遷移服務和 Cloud VPN 執行個體所在的虛擬私有雲之間,建立 Private Service Connect 連線。您可以使用 Cloud VPN,在 Google Cloud 和來源 Oracle 資料庫所在的雲端網路之間建立 IPsec 通道。
目的地資料庫連線方面,您可以使用 公開 IP 連線方式,透過公開網際網路建立連線。資料庫遷移服務會自動使用 SSL/TLS 保護這項連線。
後續步驟
您可以使用多種連線方式。每種方法都能透過 Proxy 伺服器、SSH 通道和堡壘 VM 進一步調整。
- 進一步瞭解 來源資料庫連線方法。
- 進一步瞭解 目的地資料庫連線方法。