


如要將資料從來源資料庫伺服器移到目的地 AlloyDB for PostgreSQL 叢集,資料庫遷移服務必須連線至來源執行個體。建立連線的方式包括透過公用網際網路,以及透過專案虛擬私有雲 (VPC) 中的一系列私人連線。
本頁面提供各個可用來源資料庫連線方法的總覽,以及建議部分,協助您選擇適合遷移作業的解決方案:
方法比較提供可用來源連線方法的比較表。
IP 許可清單說明來源資料庫公開 IP 的網路連線。
轉送 SSH 通道:提供專用安全殼層 (SSH) 通道的總覽。
使用 Private Service Connect 介面建立私人連線 說明如何使用網路連結連線至來源私人 IP。
使用虛擬私有雲對等互連的私人連線能力說明如何透過對等互連的虛擬私有雲網路,建立與來源資料庫私人 IP 的連線。
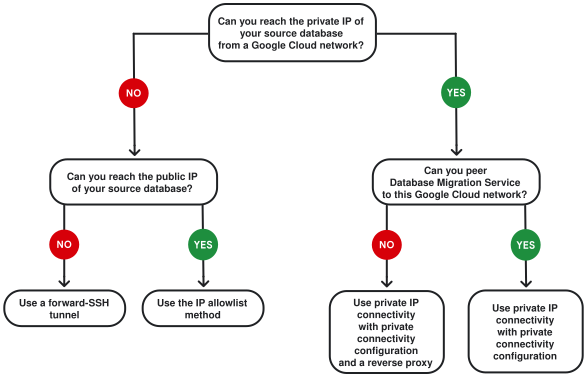
熟悉不同的連線方法及其需求條件後,您可以使用 決策樹狀圖,根據您的情境選擇合適的解決方案。
方法比較
每種連線方式都有不同的優點和要求。請參閱下表,快速比較這些方法,然後在各方法的專屬章節中瞭解詳情。
| 網路方法 | 優點 | 缺點 |
|---|---|---|
| IP 許可清單 |
|
|
| 轉送 SSH 通道 |
|
|
| Private Service Connect 介面 |
|
|
| 透過虛擬私有雲對等互連建立私人連線 | 系統會透過虛擬私有雲對等互連,建立與來源資料庫私人 IP 位址的連線。如果虛擬私有雲的對接配額不足,可能難以使用這種連線方法。在多數情況下,建議您改用 採用 Private Service Connect 介面的私人連線。 |
|
來源資料庫連線的 IP 許可清單
使用 IP 許可清單連線方式時,資料庫遷移服務會嘗試連線至來源資料庫伺服器的公開 IP 位址。
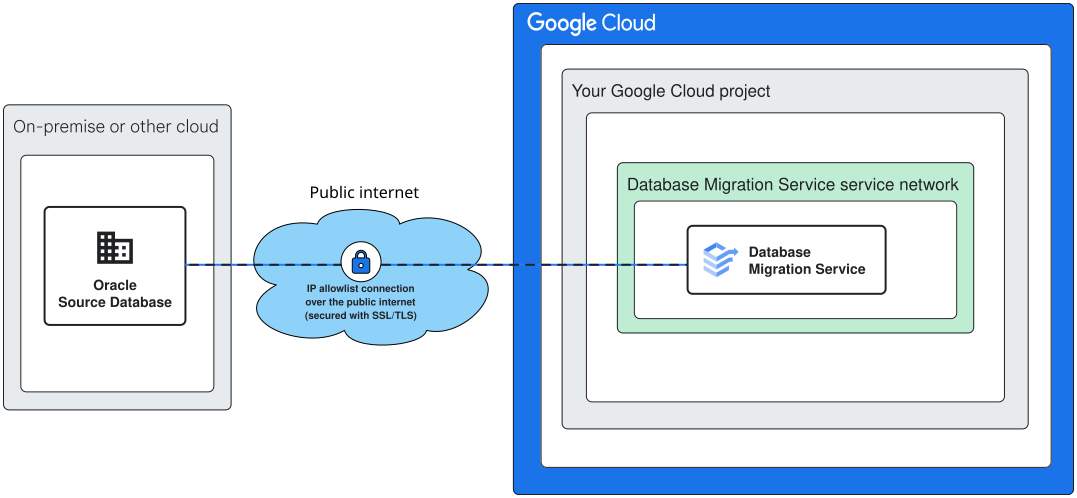
IP 許可清單連線能力規定
整體而言,如要使用這個連線能力方法,請務必確認下列事項:
您必須將來源的 IP 位址公開至網際網路 (直接公開,或透過網域名稱伺服器 (DNS) 使用公開辨識的主機名稱)。
- 資料庫遷移服務不支援在 Oracle Real Application Clusters (RAC) 環境中,使用單一用戶端存取名稱 (SCAN) 功能直接連線至資料庫。如要瞭解如何在這類環境中使用公開 IP 許可清單連線,請參閱「 排解 Oracle SCAN 錯誤」。
您必須允許 資料庫遷移服務公開 IP 位址傳入的連線。
選用:IP 許可清單連線預設會使用未加密的連線。建議您使用 TLS 憑證保護連線。資料庫遷移服務支援不同的 TLS 類型,您可以根據來源資料庫支援的類型,選擇最合適的解決方案。詳情請參閱「 使用 SSL/TLS 憑證加密網路連線」。
設定 IP 許可清單連線能力
設定公開 IP 連線能力時,須依來源資料庫類型採取不同步驟。如需詳細資訊,請參閱:
用於來源資料庫連線的正向 SSH 通道
這種連線方式結合了公用和私人網路連線。連線本身是透過安全殼層 (SSH) 通訊埠,連至通道主機伺服器的公開 IP 位址。連線啟用後,所有流量都會透過安全通道傳輸至來源資料庫的私人 IP 位址。
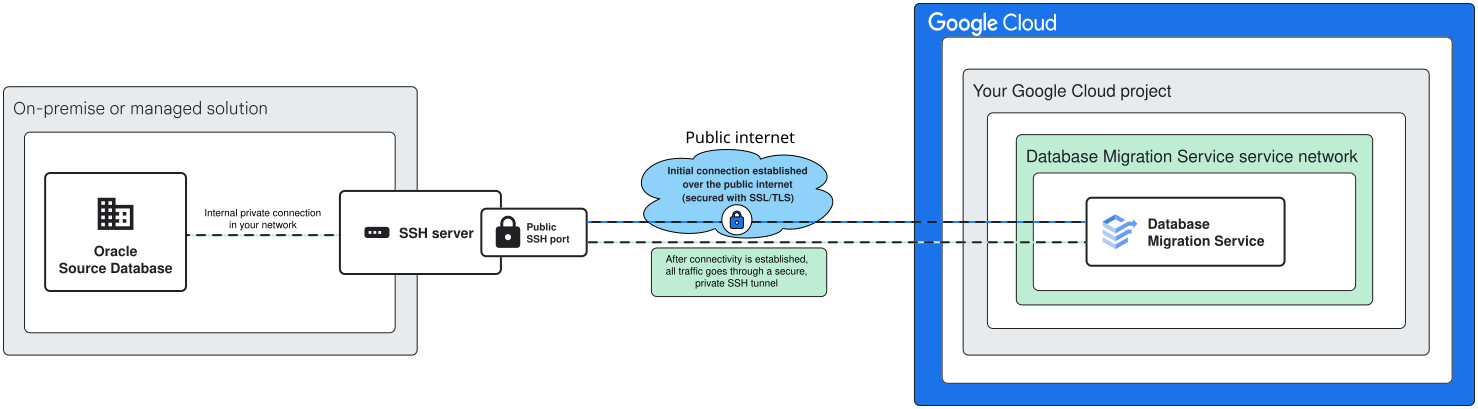
轉送 SSH 通道相關規定
如要建立連線,您必須在通道伺服器上,將 SSH 通訊埠公開至網際網路。建立連線後,所有流量都會透過私人通道連線轉送。
您可以在託管來源資料庫的伺服器上終止通道,但建議使用專屬通道伺服器。這樣一來,您就不會將來源資料庫直接公開至網際網路。通道伺服器可以是任何 Unix 或 Linux 主機,只要能透過網際網路使用 SSH 連線,並可存取來源資料庫即可。
在某些連線情境中,建議您使用 虛擬私有雲對接私人連線網路方法,而非轉送 SSH 通道:
- 對於位於 Google Cloud內部的自行託管來源,資料庫遷移服務可透過私人連線設定,存取來源資料庫的私人 IP。您不需要設定獨立的 SSH 伺服器來建立連線。
設定轉送 SSH 通道連線能力
透過轉送 SSH 通道設定連線時,所需步驟會因來源資料庫類型而異。如需詳細資訊,請參閱:
透過 Private Service Connect 介面建立私人連線
Private Service Connect 介面可讓資料庫遷移服務啟動與來源資料庫私人 IP 的連線,而不會耗用其 IP 位址的對接配額。而是使用您在虛擬私有雲中建立的網路連結。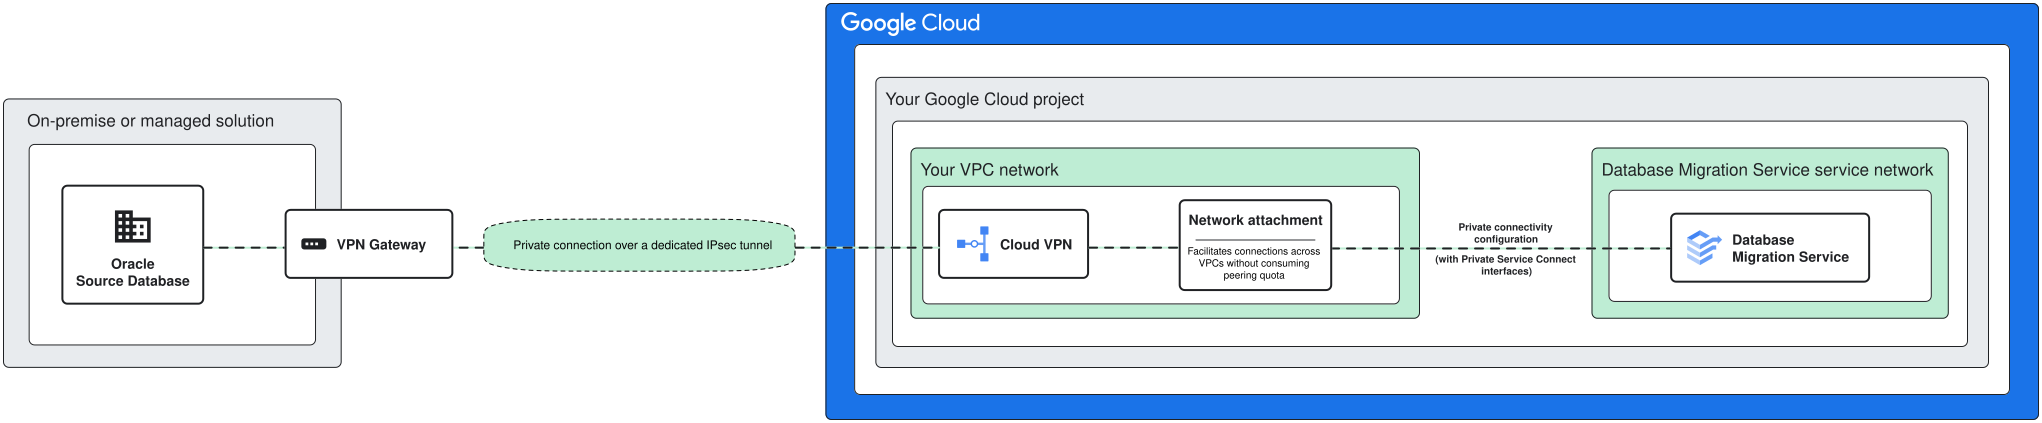
Private Service Connect 介面的需求條件
如要使用這個連線方法,您必須在可連至來源資料庫的虛擬私有雲網路中,建立網路連結。網路連結的子網路必須有 6 個可用的 IP 位址 (也就是說,您必須使用 /29 範圍,總共 8 個 IP 位址)。您可以將同一個網路連結用於多項遷移工作,前提是 AlloyDB for PostgreSQL 叢集至少有一個可用的 IP 位址 (AlloyDB for PostgreSQL 僅支援主要叢集的 Private Service Connect 介面)。
使用 Private Service Connect 介面設定私人 IP 連線
如要透過 Private Service Connect 介面使用私人 IP 連線,您必須能從建立網路連結的虛擬私有雲,連線至來源資料庫私人 IP。如要進一步瞭解如何為不同資料庫來源設定這種私人 IP 連線方式,請參閱:
自行託管來源:請參閱「 使用 Private Service Connect 介面,為自行託管來源設定私人 IP 連線」。
Amazon RDS for Oracle:您需要 Cloud VPN 或 Cloud Interconnect,才能建立與來源資料庫私人 IP 的連線。請參閱: 使用 Private Service Connect 介面為 Amazon RDS 來源設定私人 IP 連線。
透過虛擬私有雲對等互連建立私人連線
這個方法可讓您透過虛擬私有雲 (VPC) 中的私人 IP 位址連線至來源。使用這個方法時,您不必向公開網際網路公開任何介面,但來源資料庫 IP 位址或主機名稱必須可從 Google Cloud 虛擬私有雲連線。
視來源資料庫而定,您可能需要設定額外的網路元件 (例如 Cloud VPN 或反向 Proxy VM),才能使用這個連線方法:
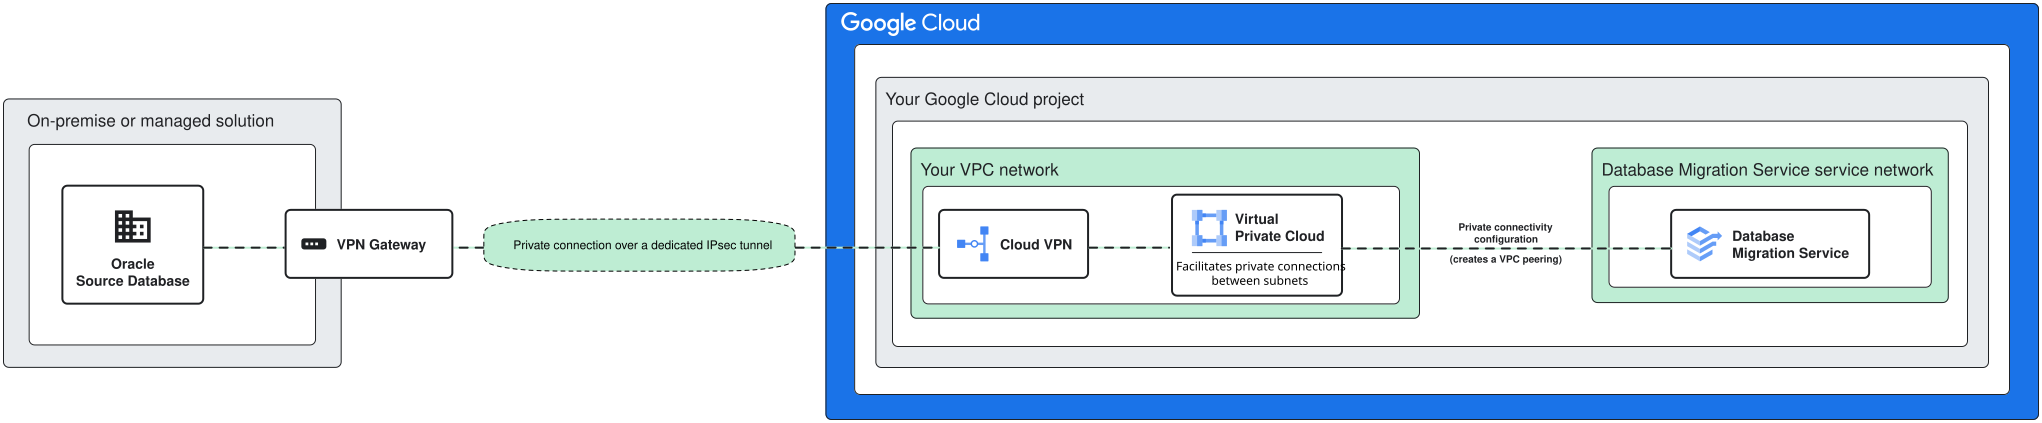
私人 IP 連線需求
如果來源的私人 IP 位址可從 Google Cloud 虛擬私有雲網路連線,則最適合使用這個連線方式。如果自行託管的來源位於 Google Cloud,您可以使用資料庫遷移服務中的 私人連線設定,建立直接對接連線。如果是其他類型的來源,您可能需要額外的網路元件,例如 Cloud VPN 或 反向 Proxy VM (或兩者)。
如要使用私人 IP 連線,必須符合下列條件:
您必須具備 已啟用私人服務存取權的虛擬私有雲網路。
這個網路會與資料庫遷移服務和來源資料庫伺服器對等互連。您必須有足夠的空間,才能為這兩個元件分配 IP 範圍。
Amazon RDS for Oracle:您必須在要為資料庫遷移服務建立私人連線設定的虛擬私有雲網路中,設定 Cloud VPN 或 Cloud Interconnect。如果無法在同一個虛擬私有雲網路中建立私人連線設定,您必須 在 Compute Engine 上設定反向 Proxy 虛擬機器 (VM)。
透過虛擬私有雲對等互連設定私人 IP 連線
如要透過虛擬私有雲對等互連使用私人 IP 連線,虛擬私有雲必須能連上來源資料庫的私人 IP。視網路架構而定,您可能需要使用其他元件,例如反向 Proxy VM 或 Cloud VPN。
如要進一步瞭解如何為不同資料庫來源設定私人 IP 連線,請參閱:
自行託管來源:請參閱「 使用虛擬私有雲對接,為自行託管來源設定私人 IP 連線」。
Amazon RDS for Oracle:您需要 Cloud VPN 或 Cloud Interconnect,才能建立與來源資料庫私人 IP 的連線。請參閱「 使用虛擬私有雲對等互連,設定 Amazon RDS 來源的私人 IP 連線」。
來源網路連線決策樹狀圖
熟悉所有支援的來源連線方式及其需求條件後,您可以按照圖表中的問題,選擇適合您情境的連線方式。
後續步驟
瞭解目的地資料庫連線。請參閱「 目的地資料庫連線的網路方法」。
如需完整的逐步遷移指南,請參閱「 從 Oracle 遷移至 AlloyDB for PostgreSQL 指南」。