


Imposta un account di servizio di esecuzione
Questa pagina fa parte di Prepararsi alle imminenti modifiche all'autorizzazione. Segui questi passaggi per ogni integrazione che richiede un service account run-as e non ne ha uno.
Imposta il account di servizio
- Scegli o crea il account di servizio e concedigli i ruoli necessari per le attività di integrazione
sulle risorse che tocca. Per capire cosa concedere, esamina i ruoli
che il service agent Application Integration del tuo progetto,
service-PROJECT_NUMBER@gcp-sa-integrations.iam.gserviceaccount.com, detiene oggi e concedi al nuovo account solo la parte utilizzata da questa integrazione. - Concedi il ruolo Utente service account a tutti coloro che ne hanno bisogno, inclusi eventuali service account di automazione e trigger.
- Apri l'integrazione nell'editor dell'integrazione e poi fai clic su
(Impostazioni integrazione) nella
barra degli strumenti dell'editor.

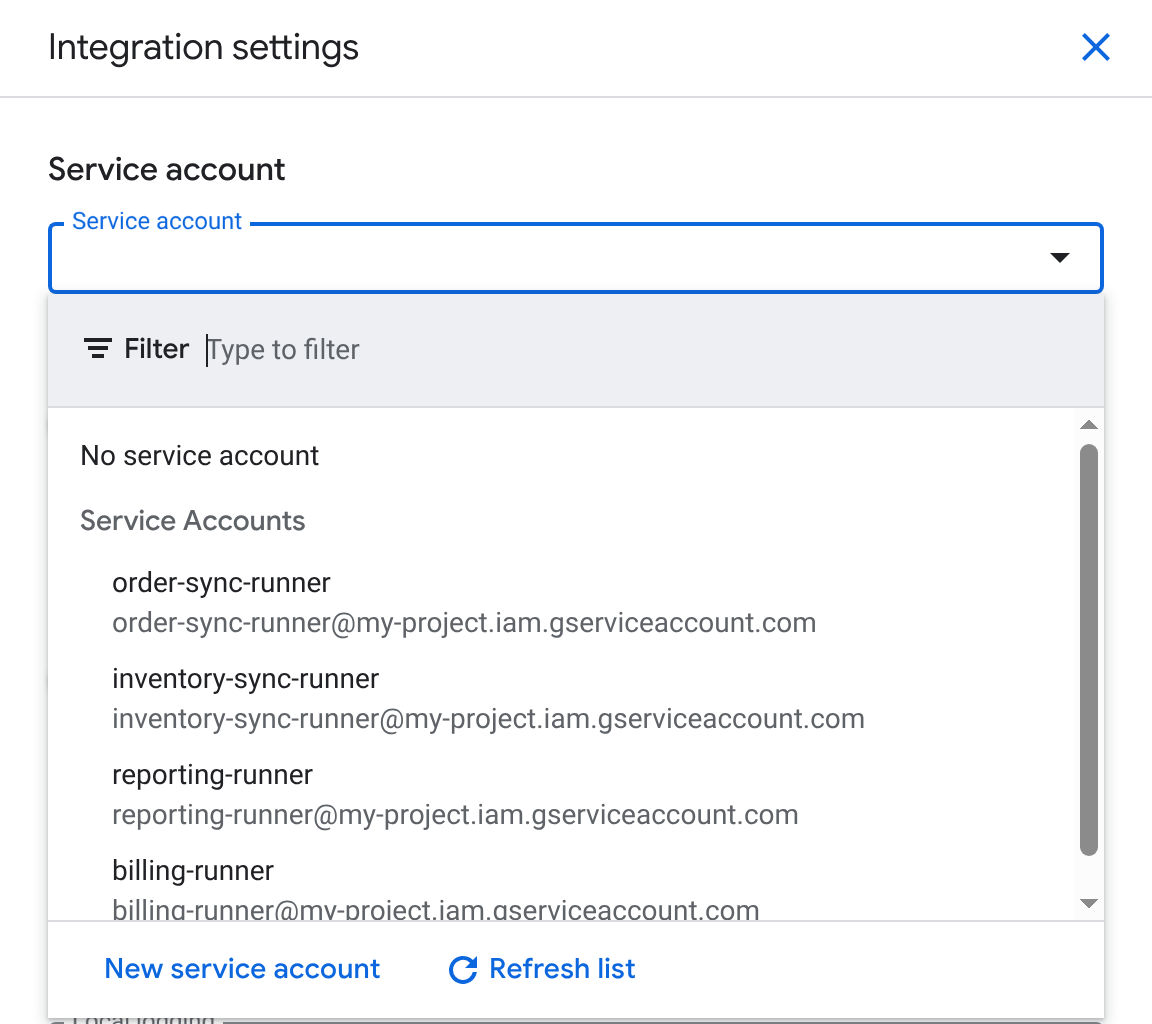
- Nel riquadro Impostazioni di integrazione, fai clic sull'elenco Service account e
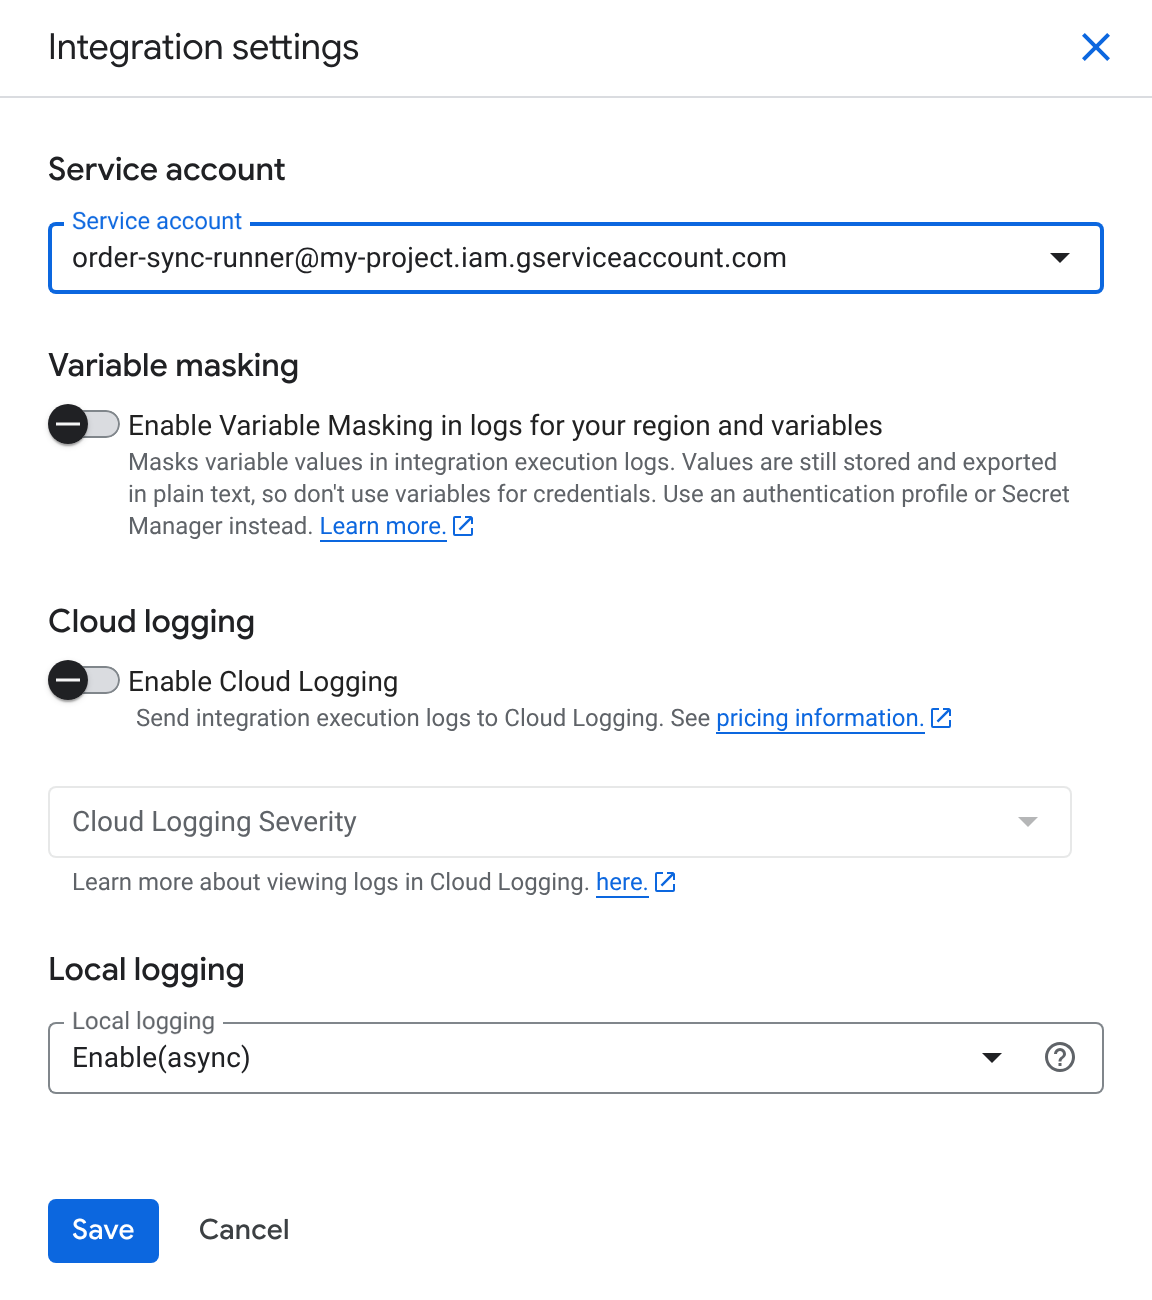
poi seleziona ilaccount di serviziot. Se non esiste ancora, fai clic su Nuovo service
account per crearlo.
- Fai clic su Salva.
- Fai clic su Pubblica. Il nuovo account di servizio Esegui come ha effetto per le esecuzioni gestite dalla versione pubblicata. Per saperne di più, consulta Testare e pubblicare le integrazioni.
Utilizza un account di servizio per integrazione
Google Cloud consiglia di utilizzare un account di servizio dedicato con ambito minimo per ogni integrazione anziché un account con privilegi ampi condiviso tra tutte, perché:
- Contiene l'effetto di una qualsiasi integrazione.
- Viene visualizzato per nome nei log di controllo.
Per saperne di più, consulta Best practice per l'utilizzo dei service account.
Passaggi successivi
- Se la pubblicazione o un'esecuzione non riesce dopo la modifica, consulta Risolvere i problemi di autorizzazione.