


Config Sync 是 Google Kubernetes Engine (GKE) 隨附的 GitOps 服務,可從 Git 存放區等中央可靠資料來源,自動同步 Kubernetes 叢集的設定和政策。自動同步功能可協助您集中管理叢集機群、防止設定偏移,並提升平台和應用程式團隊的穩定性和安全性。
本文適用於想為團隊集中管理設定的操作人員。如要進一步瞭解 Google Cloud 內容中提及的常見角色和工作範例,請參閱「常見的 GKE 使用者角色和工作」。
定價
如要瞭解定價,請參閱「GKE 定價」。
為何要選用 Config Sync 在 GKE 執行 GitOps?
雖然所有 GitOps 工具都能提供提升穩定性和一致性等優點,但 Config Sync 具備一組獨特優勢:
與 GKE 和其他 Google Cloud產品整合:Config Sync 與 Google Cloud 控制台、Terraform 或 Google Cloud CLI 相容。Config Sync 可擴充 GKE 的功能,並與 Policy Controller、Workload Identity Federation for GKE 和 Cloud Monitoring 等服務搭配使用。內建整合功能可協助您設定 GitOps,並減輕開放原始碼替代方案所需的維護負擔。
內建觀測能力:Config Sync 在Google Cloud 控制台中提供資訊主頁,不需額外設定。您可以在中央位置查看所有叢集和設定的同步狀態,或使用 Google Cloud CLI 檢查協調問題。
可擴充的多叢集和多團隊管理:Config Sync 專為集中式平台管理和委派應用程式管理而設計。其架構經過測試,可水平和垂直擴充,讓您大規模管理叢集,並讓應用程式團隊安全地管理自己的環境。
Config Sync 的運作方式
Config Sync 會持續監控中央可靠資料來源,並自動協調叢集狀態,確保兩者一致。您可以使用 Git 存放區、OCI 映像檔或 Helm 圖表做為可靠資料來源。
下圖概略說明平台管理員如何管理中央政策,同時由三位應用程式操作員管理各自的命名空間設定。所有命名空間的管理員設定都相同,但每個命名空間的應用程式設定都不同。
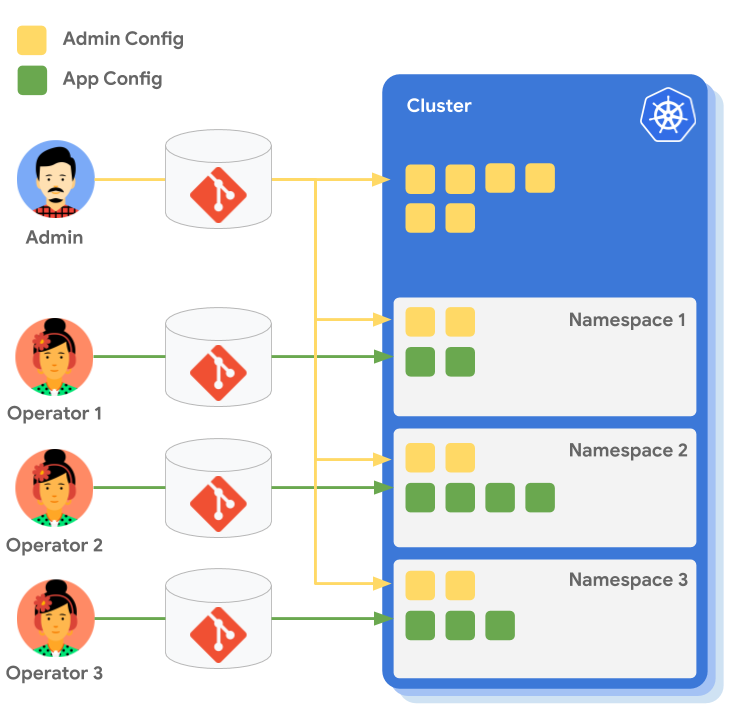
設定叢集
Config Sync 可讓您建立一組通用的設定和政策,例如 Policy Controller 限制, 並從單一事實來源,將這些設定和政策一致套用至已註冊和已連結的叢集。
您可以跨叢集機群自動調度設定變更,不必手動重複執行 kubectl apply 指令。
設定命名空間
您可以使用 Config Sync,透過命名空間範圍政策 (例如 RBAC 角色) 佈建及管理 Kubernetes 命名空間。這些政策可協助您在叢集內實作及管理多用戶群架構,讓應用程式團隊安全地管理自己的設定。