이 페이지에서는
RPM 오케스트레이터 배포 옵션을 사용하는 AlloyDB Omni 버전
18.3.0 에 대해 설명합니다.
다른 배포 옵션을 선택합니다.
 Google은 AI 기술을 사용하여 콘텐츠를 사용자의 기본 언어로 번역합니다. AI 번역에는 오류가 있을 수 있습니다.
AlloyDB Omni에서 TLS를 사용하는 방법
컬렉션을 사용해 정리하기
내 환경설정을 기준으로 콘텐츠를 저장하고 분류하세요.
문서 버전을 선택합니다.
AlloyDB Omni는 전송 계층 보안 (TLS)을 사용하여 PostgreSQL 클라이언트, 백업 서버, 데이터베이스 애플리케이션과 같은 외부 구성요소와 AlloyDB Omni 간의 통신을 보호합니다. TLS를 직접 구성하지 않으면 AlloyDB Omni가 자체 서명 인증서를 사용하여 TLS를 구성합니다.
AlloyDB Omni에 필요한 TLS 인증서 구성에 대한 자세한 내용은
TLS 인증서 구성을 참조하세요.
다음 다이어그램은 AlloyDB Omni에서 사용되는 통신 및 네트워크 경로를 보여줍니다.
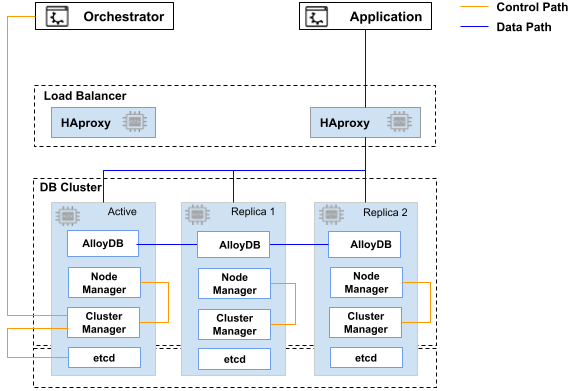
다음 표에는 각 통신 경로와 필요한 인증서가 나와 있습니다.
| 통신 경로 |
필요한 인증서 |
etcd <--> etcd |
etcd SSL 인증서 |
| AlloyDB Omni 조정자 <--> 클러스터 관리자 |
제어 경로 SSL 인증서 |
클러스터 관리자 <--> etcd |
etcd SSL 인증서 |
| 클러스터 관리자 <--> 노드 관리자 |
제어 경로 SSL 인증서 |
| PostgreSQL 클라이언트 <--> HAProxy <--> AlloyDB Omni |
데이터 경로 SSL 인증서 |
|
PostgreSQL 클라이언트 <--> PgBouncer <--> HAProxy <--> AlloyDB Omni
|
데이터 경로 SSL 인증서 |
| AlloyDB Omni <--> pgBackRest 저장소 서버 |
데이터 경로 SSL 인증서 |
| AlloyDB Omni <--> 로그 서버 (ELK 스택) |
데이터 경로 SSL 인증서 |
다음 단계
달리 명시되지 않는 한 이 페이지의 콘텐츠에는 Creative Commons Attribution 4.0 라이선스에 따라 라이선스가 부여되며, 코드 샘플에는 Apache 2.0 라이선스에 따라 라이선스가 부여됩니다. 자세한 내용은 Google Developers 사이트 정책을 참조하세요. 자바는 Oracle 및/또는 Oracle 계열사의 등록 상표입니다.
최종 업데이트: 2026-10-11(UTC)
[[["이해하기 쉬움","easyToUnderstand","thumb-up"],["문제가 해결됨","solvedMyProblem","thumb-up"],["기타","otherUp","thumb-up"]],[["이해하기 어려움","hardToUnderstand","thumb-down"],["잘못된 정보 또는 샘플 코드","incorrectInformationOrSampleCode","thumb-down"],["필요한 정보/샘플이 없음","missingTheInformationSamplesINeed","thumb-down"],["번역 문제","translationIssue","thumb-down"],["기타","otherDown","thumb-down"]],["최종 업데이트: 2026-10-11(UTC)"],[],[]]

