Untuk mengetahui informasi selengkapnya tentang cara mengonfigurasi sertifikat TLS yang diperlukan untuk
AlloyDB Omni, lihat
Mengonfigurasi sertifikat TLS.
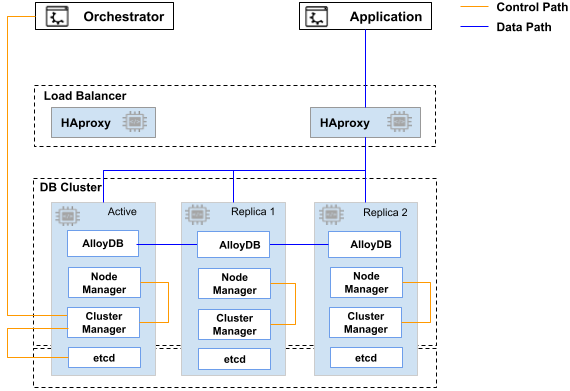
Diagram berikut menggambarkan jalur komunikasi dan jaringan yang digunakan di AlloyDB Omni.
Tabel berikut mencantumkan setiap jalur komunikasi dan sertifikat yang diperlukan.
Jalur komunikasi
Sertifikat yang diperlukan
etcd <--> etcd
Sertifikat SSL etcd
Orchestrator AlloyDB Omni <--> Pengelola cluster
Sertifikat SSL jalur kontrol
Pengelola cluster <--> etcd
Sertifikat SSL etcd
Pengelola cluster <--> Pengelola node
Sertifikat SSL jalur kontrol
Klien PostgreSQL <--> HAProxy <--> AlloyDB Omni
Sertifikat SSL jalur data
Klien PostgreSQL <--> PgBouncer <--> HAProxy <--> AlloyDB Omni
[[["Mudah dipahami","easyToUnderstand","thumb-up"],["Memecahkan masalah saya","solvedMyProblem","thumb-up"],["Lainnya","otherUp","thumb-up"]],[["Sulit dipahami","hardToUnderstand","thumb-down"],["Informasi atau kode contoh salah","incorrectInformationOrSampleCode","thumb-down"],["Informasi/contoh yang saya butuhkan tidak ada","missingTheInformationSamplesINeed","thumb-down"],["Masalah terjemahan","translationIssue","thumb-down"],["Lainnya","otherDown","thumb-down"]],["Terakhir diperbarui pada 2026-10-11 UTC."],[],[]]