Google משתמשת בטכנולוגיית AI כדי לתרגם תוכן לשפה המועדפת עליך. בתרגומים כאלו עשויות להיות שגיאות.
שליחת משוב
איך משתמשים ב-TLS ב-AlloyDB Omni
קל לארגן דפים בעזרת אוספים
אפשר לשמור ולסווג תוכן על סמך ההעדפות שלך.
תצוגה מקדימה
השימוש בתכונה הזו כפוף לתנאי השימוש במוצרים בגרסת טרום-GA, שמפורטים בחלק "תנאי שירות הכלליים" בתנאים הספציפיים של השירות .
השימוש בתכונות בגרסת טרום-GA הוא "כפי שהן" (As is), ויכול להיות שהתמיכה בהן תהיה מוגבלת.
מידע נוסף זמין בקטע תיאור שלבי ההשקה .
אתם יכולים לקרוא מידע נוסף על הגישה לגרסה הזו בדף בקשת הגישה .
בחירת גרסת תיעוד:
18.3.0keyboard_arrow_down
AlloyDB Omni משתמש ב-Transport Layer Security (TLS) כדי לאבטח את התקשורת בינו לבין רכיבים חיצוניים כמו לקוחות PostgreSQL, שרתי גיבוי ואפליקציות של מסדי נתונים. אם לא תגדירו TLS בעצמכם, מערכת AlloyDB Omni תגדיר אותו בשבילכם באמצעות אישורים בחתימה עצמית.
מידע נוסף על הגדרת אישורי TLS שנדרשים ל-AlloyDB Omni זמין במאמר בנושא הגדרת אישורי TLS .
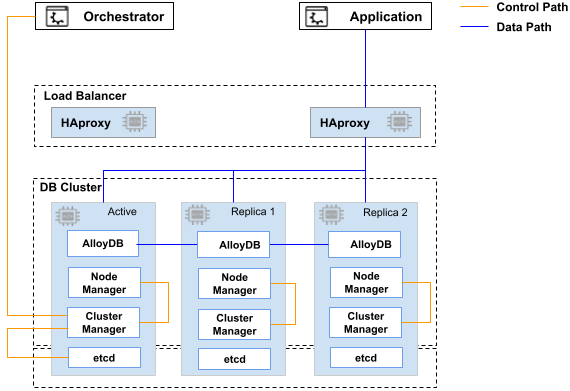
בתרשים הבא מוצגים הנתיבים של התקשורת והרשת שמשמשים ב-AlloyDB Omni.
בטבלה הבאה מפורטים כל נתיבי התקשורת והאישורים הנדרשים לכל אחד מהם.
נתיב התקשורת
אישור נדרש
etcd <--> etcdetcd אישור SSL
כלי תזמור של AlloyDB Omni <--> מנהל אשכולות
אישור SSL של נתיב הבקרה
מנהל האשכול <--> etcd
etcd אישור SSL
מנהל האשכול <--> מנהל הצומת
אישור SSL של נתיב הבקרה
לקוח PostgreSQL <--> HAProxy <--> AlloyDB Omni
אישור SSL של נתיב הנתונים
לקוח PostgreSQL <--> PgBouncer <--> HAProxy <--> AlloyDB Omni
אישור SSL של נתיב הנתונים
AlloyDB Omni <--> pgBackRest repository server
אישור SSL של נתיב הנתונים
AlloyDB Omni <--> שרת יומנים (חבילת ELK)
אישור SSL של נתיב הנתונים
המאמרים הבאים
שליחת משוב
אלא אם צוין אחרת, התוכן של דף זה הוא ברישיון Creative Commons Attribution 4.0 ודוגמאות הקוד הן ברישיון Apache 2.0 . לפרטים, ניתן לעיין במדיניות האתר Google Developers . Java הוא סימן מסחרי רשום של חברת Oracle ו/או של השותפים העצמאיים שלה.
עדכון אחרון: 2026-10-11 (שעון UTC).
רוצה לתת לנו משוב?
[[["התוכן קל להבנה","easyToUnderstand","thumb-up"],["התוכן עזר לי לפתור בעיה","solvedMyProblem","thumb-up"],["סיבה אחרת","otherUp","thumb-up"]],[["התוכן קשה להבנה","hardToUnderstand","thumb-down"],["שגיאות בקוד לדוגמה או במידע","incorrectInformationOrSampleCode","thumb-down"],["חסרים לי פרטים או דוגמאות","missingTheInformationSamplesINeed","thumb-down"],["בעיה בתרגום","translationIssue","thumb-down"],["סיבה אחרת","otherDown","thumb-down"]],["עדכון אחרון: 2026-10-11 (שעון UTC)."],[],[]]