


De forma predeterminada, Gemini Notebook Enterprise encripta el contenido del cliente en reposo. Gemini Notebook Enterprise controla la encriptación por ti sin que debas realizar ninguna acción adicional por tu parte. Esta opción se denomina encriptación predeterminada de Google.
Si deseas controlar tus claves de encriptación, puedes usar las claves de encriptación administradas por el cliente (CMEK) en Cloud KMS con servicios integrados en CMEK, incluido Gemini Notebook Enterprise. El uso de claves de Cloud KMS te permite controlar su nivel de protección, ubicación, programa de rotación, permisos de uso y acceso, y límites criptográficos. El uso de Cloud KMS también te permite hacer un seguimiento del uso de las claves, ver los registros de auditoría y controlar los ciclos de vida de las claves. En lugar de que Google posea y administre las claves de encriptación de claves (KEK) simétricas que protegen tus datos, tú las controlas y administras en Cloud KMS.
Después de configurar tus recursos con CMEK, la experiencia de acceso a tus recursos de Gemini Notebook Enterprise es similar a usar la encriptación predeterminada de Google. Para obtener más información sobre tus opciones de encriptación, consulta Claves de encriptación administradas por el cliente (CMEK).
Cuando se registra una clave CMEK, Gemini Notebook Enterprise llama a Cloud KMS de forma periódica para mantener una instancia lógicamente aislada de tus datos. Esto sucede incluso si la configuración de CMEK no está establecida como predeterminada y no hay apps ni conectores de datos que la usen. El uso proviene de la configuración y la ejecución de la instancia, no del volumen de datos ni de la cantidad de usuarios que acceden a ella. Consulta los precios de Cloud Key Management Service.
Para desactivar por completo todo el uso de Cloud KMS, debes anular el registro de tu clave de Cloud KMS, inhabilitar la clave o revocar sus permisos. Si inhabilitas la API de Gemini Notebook Enterprise, no se borrará tu CmekConfig ni tus datos, y se te seguirá facturando el uso de CMEK.
Limitaciones de Cloud KMS en Gemini Notebook Enterprise
Se aplican las siguientes limitaciones a las claves CMEK (Cloud KMS) en Gemini Notebook Enterprise:
No se pueden cambiar ni rotar las claves.
No puedes cambiar la configuración de encriptación de los cuadernos después de crearlos. Un cuaderno desprotegido no se puede proteger más adelante, y no se puede quitar la protección.
- La protección de CMEK con Gemini Notebook Enterprise no está integrada en la búsqueda de Cloud Asset Inventory.
- Debes usar instancias multirregionales de EE.UU. o la UE (no globales). Para obtener más información sobre las multirregiones y la residencia de datos, incluidos los límites asociados con el uso de ubicaciones no globales, consulta ubicaciones.
Si necesitas registrar más de una clave para un proyecto, comunícate con tu equipo de cuentas de Google para solicitar un aumento de cuota para las configuraciones de CMEK y proporciona una justificación de por qué necesitas más de una clave.
Se aplican las siguientes limitaciones a EKM o HSM con CMEK:
Tu cuota de EKM y HSM para las llamadas de encriptación y desencriptación debe tener al menos 1,000 QPM de margen. Para saber cómo verificar tus cuotas, consulta Verifica tus cuotas de Cloud KMS.
Si usas EKM, se debe poder acceder a la clave durante más del 90% de cualquier período de más de 30 segundos. Si no se puede acceder a la clave durante este período, puede afectar negativamente la indexación y la actualización de la búsqueda.
Si hay problemas de facturación, problemas persistentes de falta de cuota o problemas persistentes de inaccesibilidad durante más de 12 horas, el servicio rechaza automáticamente el CmekConfig asociado con la clave EKM o HSM.
- Puedes usar Terraform para configurar CMEK para Gemini Notebook Enterprise. Consulta google_discovery_engine_cmek_config.
Antes de comenzar
Asegúrate de cumplir con los siguientes requisitos previos:
Crea una clave simétrica multirregional de Cloud KMS. Consulta Crea un llavero de claves y Crea una clave en la documentación de Cloud KMS.
Establece el período de rotación en Nunca (rotación manual).
En Ubicación, selecciona Multirregión y, luego, selecciona europe o us en el menú desplegable.
Se otorgó el rol de IAM de encriptador/desencriptador de CryptoKey (
roles/cloudkms.cryptoKeyEncrypterDecrypter) en la clave al agente de servicio de Discovery Engine. La cuenta del agente de servicio tiene una dirección de correo electrónico que usa el siguiente formato:service-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com. Para obtener instrucciones generales sobre cómo agregar un rol a un agente de servicio, consulta Otorga o revoca un solo rol.Se otorgó el rol de IAM de encriptador/desencriptador de CryptoKey (
roles/cloudkms.cryptoKeyEncrypterDecrypter) en la clave al agente de servicio de Cloud Storage. Si no se otorga este rol, fallará la importación de datos para las instancias protegidas por CMEK porque Discovery Engine no puede crear el bucket y el directorio temporales protegidos por CMEK que se requieren para la importación.No configures ninguna instancia que quieras que administre tu clave hasta que completes las instrucciones de registro de claves en esta página.
Registra tu clave de Cloud KMS
Para encriptar datos con CMEK, debes registrar tu clave multirregional. De manera opcional, si tus datos necesitan claves de una sola región, por ejemplo, cuando usas conectores de terceros, también debes registrar tus claves de una sola región.
Antes de comenzar
Asegúrate de que se den las siguientes condiciones:
- La región aún no está protegida por una clave. El procedimiento que se indica a continuación falla si ya se registró una clave para la región a través del comando REST. Para determinar si hay una clave activa en Gemini Notebook Enterprise para una ubicación, consulta Ver claves de Cloud KMS.
- Tienes el rol de administrador de Gemini Notebook Enterprise
(
roles/discoveryengine.agentspaceAdmin).
Procedimiento
REST
Para registrar tu propia clave para Gemini Notebook Enterprise, sigue estos pasos:
Llama al
UpdateCmekConfigmétodo con la clave que deseas registrar.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -d '{"kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME"}' \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"Reemplaza lo siguiente:
KMS_PROJECT_ID: Es el ID de tu proyecto que contiene la clave. El número de proyecto no funcionará.KMS_LOCATION: Es la multirregión de tu clave:usoeurope.KEY_RING: Es el nombre del llavero de claves que contiene la clave.KEY_NAME: Es el nombre de la clave.PROJECT_ID: Es el ID de tu proyecto que contiene la instancia.LOCATION: Es la multirregión de tu instancia:usoeu.CMEK_CONFIG_ID: Establece un ID único para el recurso CmekConfig, por ejemplo,default_cmek_config.SET_DEFAULT: Establecetruepara usar la clave como la clave predeterminada para las instancias posteriores creadas en la multirregión.
-
Verifica que tu clave esté lista para usar antes de configurar una instancia. Una clave registrada no puede proteger los cuadernos hasta que esté lista. Tu clave registrada puede tardar hasta 24 horas en estar lista para usarse con Gemini Notebook Enterprise. Consulta Verifica que Gemini Notebook Enterprise esté protegido por una clave.
Para hacer un seguimiento de la operación de registro, puedes registrar el valor
nameque muestra el método y seguir Obtén detalles sobre una operación de larga duración operación. -
Configura la instancia. Para obtener instrucciones, consulta Configura Gemini Notebook Enterprise.
Console
Procedimiento
Para registrar tu propia clave para Gemini Notebook Enterprise, sigue estos pasos:
En la Google Cloud consola de, ve a la página Gemini Enterprise.
Haz clic en Configuración y selecciona la pestaña CMEK.
Haz clic en Agregar clave para la ubicación us o eu.
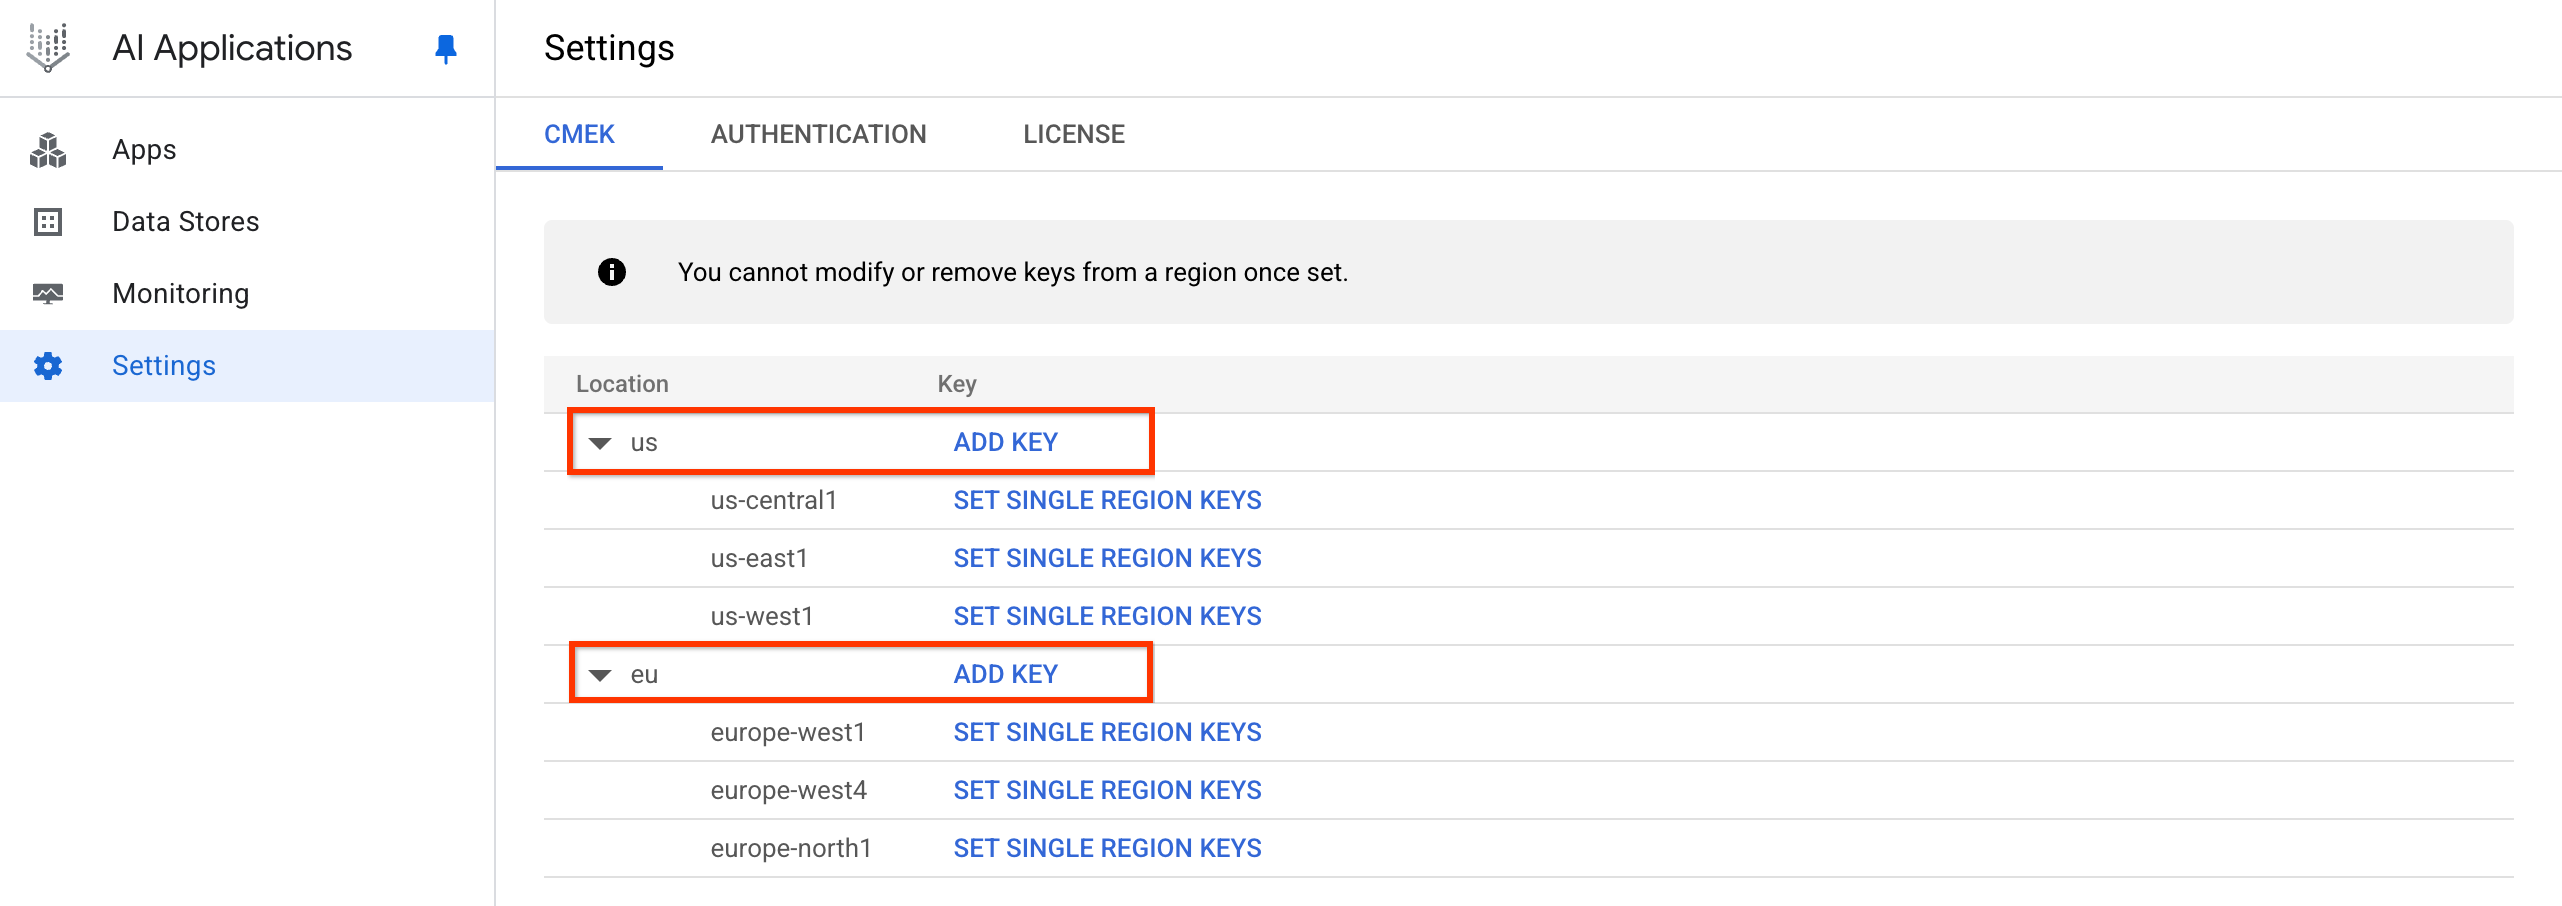
Haz clic en Agregar clave. Haz clic en el menú desplegable Selecciona una clave de Cloud KMS y selecciona la clave.
Si la clave está en un proyecto diferente, haz clic en Cambiar proyecto, haz clic en el nombre de tu proyecto, escribe el nombre de la clave que creaste y selecciona la clave.
Si conoces el nombre del recurso de la clave, haz clic en Ingresar manualmente, pega el nombre del recurso de la clave y haz clic en Guardar.
Haz clic en Aceptar > Guardar.
-
Verifica que tu clave esté lista para usar antes de configurar una instancia. Una clave registrada no puede proteger los cuadernos hasta que esté lista. Tu clave registrada puede tardar hasta 24 horas en estar lista para usarse con Gemini Notebook Enterprise. Consulta Verifica que Gemini Notebook Enterprise esté protegido por una clave.
-
Configura la instancia. Para obtener instrucciones, consulta Configura Gemini Notebook Enterprise.
Esto registra tu clave y crea un CmekResource llamado default_cmek_config.
Los datos transferidos pueden tardar varias horas en aparecer en los resultados de la búsqueda.
Anula el registro de tu clave de Cloud KMS
Para anular el registro de tu clave de Gemini Notebook Enterprise, sigue estos pasos:
Llama al método
DeleteCmekConfigcon el nombre del recurso CmekConfig que deseas anular el registro.curl -X DELETE \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID"Reemplaza lo siguiente:
LOCATION: Es la multirregión de tu instancia:usoeu.PROJECT_ID: Es el ID de tu proyecto que contiene la instancia.CMEK_CONFIG_ID: Es el ID del recurso CmekConfig. Si registraste tu clave con la consola, el ID esdefault_cmek_config.
Una llamada y respuesta de ejemplo de curl se ven de la siguiente manera:
$ curl -X DELETE
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config"

{
 "name": "projects/my-ai-app-project-123/locations/us/operations/delete-cmek-config-56789",
 "metadata": {
  "@type": "type.googleapis.com/google.cloud.discoveryengine.v1.DeleteCmekConfigMetadata"
 }
}
Opcional: Registra el valor
nameque muestra el método y sigue las instrucciones en Obtén detalles sobre una operación de larga duración para ver cuándo se completa la operación.Borrar un CmekConfig es una operación de larga duración que puede tardar hasta un par de días en completarse. Esto se debe a que los recursos encriptados subyacentes se anulan por completo antes de que se quite el CmekConfig.
Verifica que Gemini Notebook Enterprise esté protegido por una clave
Si deseas confirmar que tu clave está lista para usar y que Gemini Notebook Enterprise está protegido por tu clave, sigue estos pasos:
Llama al método
ListCmekConfigs:curl -X GET \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs"Reemplaza lo siguiente:
LOCATION: Es la multirregión de tu instancia:usoeu.PROJECT_ID: Es el ID de tu Google Cloud proyecto que contiene los datos.
Revisa el resultado del comando. El CmekConfig está listo para usarse si todos los siguientes elementos están en el resultado:
"state": "ACTIVE""isDefault": true"notebooklmState": NOTEBOOK_LM_READY
Si se inhabilita o revoca una clave de Cloud KMS
Si se inhabilita una clave o se revocan los permisos de la clave, la instancia deja de transferir datos y de publicarlos en un plazo de 15 minutos. Puedes volver a habilitar la clave en un plazo de 30 días para reanudar las operaciones antes de que venza la configuración de CMEK y se borren de forma permanente los datos asociados. Sin embargo, volver a habilitar una clave o restablecer los permisos lleva mucho tiempo. La instancia puede tardar hasta 24 horas en reanudar la publicación de datos.
Por lo tanto, no inhabilite una clave a menos que sea necesario. Inhabilitar y habilitar una clave en una instancia es una operación que requiere mucho tiempo. Por ejemplo, cambiar repetidamente una clave entre inhabilitada y habilitada significa que la instancia tardará mucho tiempo en alcanzar un estado protegido. Inhabilitar una clave y volver a habilitarla inmediatamente después podría generar días de inactividad porque la clave se inhabilita primero en la instancia y, luego, se vuelve a habilitar.