


私人服務連線
透過私人服務連線,您就能存取虛擬私有雲託管的服務 (在虛擬私有雲網路的 Compute Engine 執行個體上執行的服務),不必將流量暴露在公開網際網路上。
如要從內部傳送流量,私人服務連線會在您的虛擬私有雲網路與服務供應商 (Google 或第三方) 的虛擬私有雲網路之間建立私人連線。這個私人連線是透過虛擬私有雲網路對等互連連線建立。
由於流量是在 Google 的網路內傳輸,因此虛擬私有雲網路中的執行個體可以使用內部 IPv4 位址連線至服務。執行個體可以有外部 IP 位址,但私人服務連線不需要也不會使用外部 IP 位址。
支援的服務
下列 Google 虛擬私有雲端代管服務支援私人服務存取權:
- AI 平台訓練
- AlloyDB for PostgreSQL
- Apigee
- 備份和災難復原服務
- Cloud Build
- 雲端入侵偵測系統
- Cloud SQL (不支援 DNS 對等互連)
- Cloud TPU
- 透過 IBM Power for Google Cloud 匯聚企業雲端
- Filestore
- Google Cloud Managed Lustre
- Google Cloud NetApp Volumes
- Google Cloud VMware Engine
- Looker (Google Cloud Core)
- Memorystore for Memcached
- Memorystore for Redis
- Vertex AI
私人服務連線和虛擬私有雲網路對等互連
在私人連線中,服務供應商網路和您的網路會透過虛擬私有雲網路對等互連連線。如要讓兩個網路之間的路由正常運作,這兩個網路必須使用不同的 IP 位址範圍。為避免重疊,您可以在網路中建立一或多個分配範圍,以搭配私人連線使用。
在虛擬私有雲網路中分配的範圍無法用於其他資源,例如子網路或自訂靜態路徑的目的地。
如要瞭解如何選擇已分配的範圍,請參閱「選擇已分配範圍的 IP 位址範圍」。
私人服務連線工作流程
使用私人服務連線時,資源會同時部署在您的虛擬私有雲網路和服務供應商的網路中。以下步驟說明這個程序:
身為服務用戶,您可以使用私人服務連線部署服務執行個體。詳細資料可能因您部署的服務而異。下列步驟可能由您執行,也可能由服務供應商在部署服務執行個體時自動執行:
在虛擬私有雲網路中分配 IP 位址範圍。 這個分配範圍專門保留給服務供應商。
建立與服務供應商的私人連線,並指定您建立的分配範圍。
您會佈建服務執行個體 (例如 Cloud SQL 執行個體),並參照您建立的私人連線。
服務供應商會為服務執行個體佈建資源。
服務供應商會為您的服務執行個體建立專案。專案會獨立建立,代表沒有其他客戶會共用該專案,而且系統僅會針對服務用戶佈建的資源收取費用。
服務供應商會在該專案中,為您建立專屬的虛擬私有雲網路。
服務供應商會在該網路中建立子網路。這個子網路的 IP 位址範圍是從您提供的分配範圍中選取。服務供應商通常會選擇
/29至/24CIDR 區塊。您無法選取或修改服務供應商的子網路 IP 位址範圍。系統會從新的子網路為服務執行個體指派 IP 位址。
私人連線會啟用。
虛擬私有雲網路對等互連連線已建立。
您的虛擬私有雲網路會從服務供應商的網路匯入路由。
網路中的 VM 可以使用服務執行個體的內部 IP 位址與該執行個體通訊。流量完全在 Google 網路內傳輸,不會經過公開網際網路。
建立初始部署作業後,您可以執行下列動作:
佈建更多資源:為同一項服務佈建其他資源時,服務供應商會將這些資源放在現有子網路中 (如有空間)。如果子網路已滿,系統會從分配範圍中,在該地區建立新的子網路。
刪除資源:只有在您刪除服務生產端網路中的所有服務資源時,系統才會刪除該網路中的子網路。如要瞭解如何刪除資源,請參閱相關服務生產端的說明文件。
範例
下圖顯示如何使用私人連線存取服務執行個體。
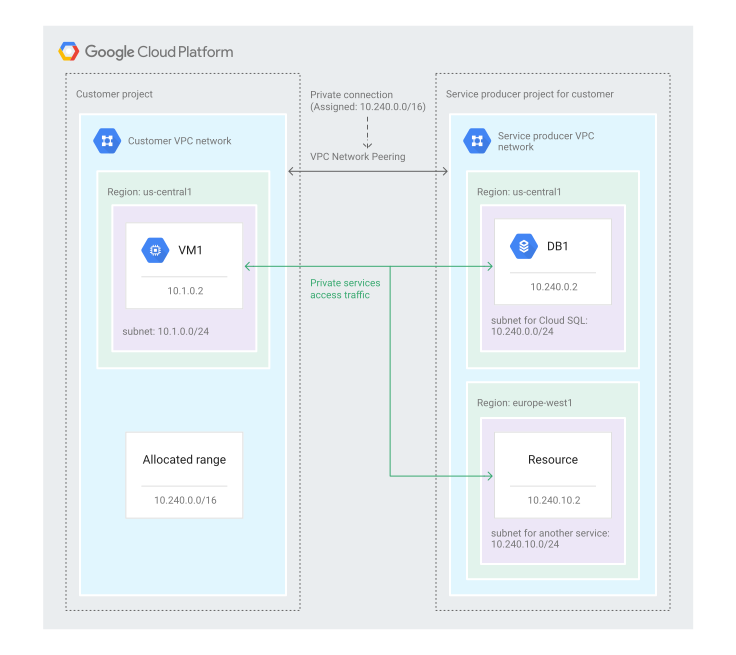
在本範例中,服務用戶的虛擬私有雲網路針對 Google 服務分配了 10.240.0.0/16 位址範圍,並建立了使用該分配範圍的私人連線。
指派給私人連線的分配範圍為
10.240.0.0/16。Google 會為服務取用者的資源建立專案和虛擬私有雲網路。虛擬私有雲網路透過虛擬私有雲網路對等互連方式連接。
服務供應商會建立使用 IP 位址範圍
10.240.0.0/24的子網路。指派給 Cloud SQL 執行個體的 IP 位址為
10.240.0.2。建立子網路後,服務用戶網路會從服務網路匯入路由。
在服務用戶虛擬私有雲網路中,目的地為
10.240.0.2的要求會透過私人連線轉送至服務供應商的網路。服務用戶在
europe-west1中為其他 Google 服務部署服務執行個體。由於 Google 是服務供應商,因此可以使用相同的專案和網路。不過,由於執行個體位於不同地區,因此需要新的子網路。Google 會建立使用 IP 位址範圍10.240.10.0/24的新子網路,並為服務執行個體指派 IP 位址10.240.10.2。
服務執行個體的可連線性
只有一個服務用戶虛擬私有雲網路可以與指定的代管服務執行個體建立私人連線。不過,您可以採取下列方法,讓該虛擬私有雲網路外部的資源也能使用私人連線:
- 如要讓其他虛擬私有雲網路存取服務執行個體,請考慮下列選項:
- 如要透過連線網路 (例如地端部署網路) 使用服務執行個體,請參閱「透過混合式連線存取」。
如果這些選項都不適合您的用途,服務供應商可能會提供其他連線方式,例如透過 Private Service Connect,更符合您的需求。詳情請參閱服務說明文件。
透過 NCC 存取
對於透過私人服務連線提供的部分服務,您可以建立供應商虛擬私有雲輪輻,透過 Network Connectivity Center 讓中樞上的其他輪輻連上該服務。如要瞭解詳情 (包括支援的服務),請參閱「生產者 VPC 支點」。
透過 Shared VPC 存取
如果您使用Shared VPC,請在主專案中建立分配的 IP 範圍和私人連線。這些作業通常必須由主專案中的網路管理員執行。主專案設定完成後,服務專案中的 VM 執行個體就可使用私人連線。
透過混合式連線存取
在混合式網路情境下,內部部署網路透過 Cloud VPN 或 Cloud Interconnect 連線至虛擬私有雲網路。根據預設,地端部署主機無法使用私人服務連線,連線到服務供應商的網路。
在 VPC 網路中,您可能已有自訂的動態或靜態路徑,正確地將流量導向內部部署網路。然而,服務供應商的網路不包含那些相同的路徑。建立私人連線之後,VPC 網路和服務生產端網路只會交換子網路路徑。
服務供應商的網路包含前往網際網路的預設路徑 (0.0.0.0/0)。如果您將預設路徑匯出至服務供應商的網路,系統會忽略該路徑,因為服務供應商網路的預設路徑優先權較高。請改為定義及匯出更明確目的地的自訂路徑。
詳情請參閱「設定混合式連線」。
服務供應商網路
私人連線的服務供應商端是虛擬私人雲端網路,其中佈建了您的服務資源。服務供應商的網路是專為您建立,並且只包含您的資源。
服務供應商網路中的資源與您虛擬私有雲網路中的其他資源類似。舉例來說,虛擬私有雲網路中的其他資源可透過內部 IP 位址連線至服務供應商網路中的資源。您也可以在自己的虛擬私有雲網路中建立防火牆規則,控管服務供應商網路的存取權。
如要進一步瞭解服務供應商端,請參閱服務基礎架構說明文件的啟用私人服務存取權。這份說明文件僅供參考,略過不讀也可啟用或使用私人服務存取。
透過組織政策限制私人連線
您可以使用機構政策自訂限制,定義私人連線的限制。舉例來說,使用資源類型 servicenetworking.googleapis.com/Connection 設定自訂限制條件,可讓您執行下列操作:
- 指定可透過私人連線連線的虛擬私有雲網路
- 指定分配範圍名稱的限制,可用於建立私人連線
詳情請參閱「使用自訂限制管理資源」。
定價
如要瞭解私人服務連線的價格,請參閱虛擬私有雲定價頁面的「私人服務連線」一節。
限制
私人服務連線有以下限制:
由於私人連線會實作成虛擬私人雲端網路對等互連連線,因此對等互連連線的行為與限制也適用於私人連線。舉例來說,由於虛擬私有雲網路對等互連不具遞移性,對等互連的虛擬私有雲網路無法使用私人連線。
詳情請參閱「虛擬私有雲網路對等互連」、「虛擬私有雲網路對等互連限制」和「配額和限制」。
只有一個服務用戶虛擬私有雲網路可以建立私人連線,連線至指定的代管服務執行個體。不過,您可以讓該虛擬私有雲網路外部的資源使用私人連線。詳情請參閱「服務執行個體的可存取性」。
您無法變更與已分配範圍相關聯的 IP 位址範圍。不過,您可以修改與私人連線相關聯的分配範圍。
系統不支援搭配私人服務連線使用 IPv6 位址範圍。
後續步驟
- 如要分配 IP 位址範圍、建立私人連線或共用私人 DNS 區域,請參閱「設定私人服務存取權」。