


Informazioni sulle connessioni propagate
Questa pagina fornisce una panoramica delle connessioni propagate di Private Service Connect.
Con le connessioni propagate, i servizi accessibili in uno spoke VPC consumer tramite gli endpoint di Private Service Connect possono essere accessibili privatamente da altri spoke VPC consumer connessi allo stesso hub Network Connectivity Center. Le connessioni propagate consentono agli spoke VPC consumer di accedere ai servizi gestiti nelle reti VPC producer come se le due reti VPC fossero connesse direttamente tramite gli endpoint.
Le connessioni propagate offrono i seguenti vantaggi:
- Puoi utilizzare una rete VPC di servizi comuni per semplificare il deployment degli endpoint di Private Service Connect.
- Puoi gestire i servizi accessibili ai singoli spoke VPC tramite l'hub NCC.
Per una panoramica delle connessioni propagate dal punto di vista di NCC, consulta Connessioni propagate di Private Service Connect tramite Network Connectivity Center.
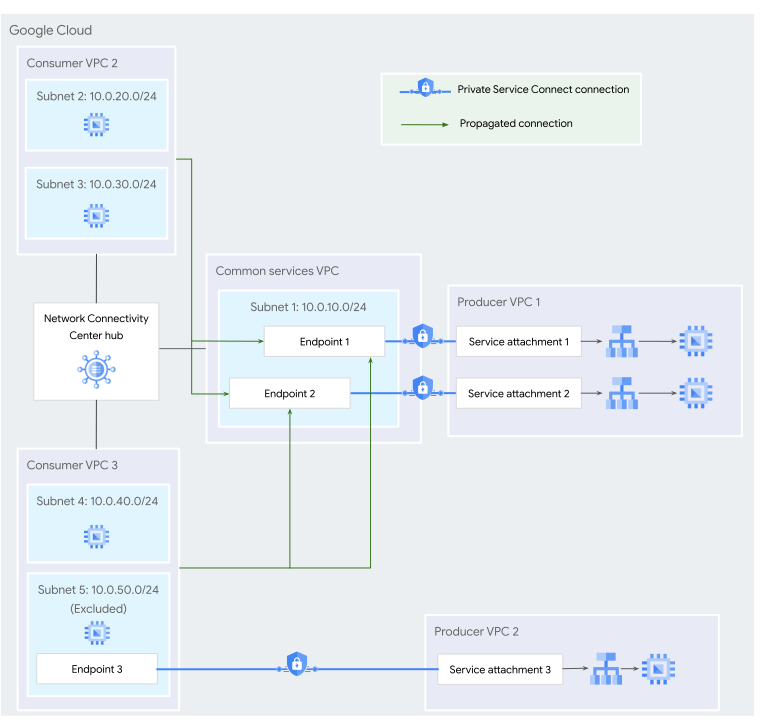
Ad esempio, nella Figura 1, lo spoke VPC Common services VPC contiene due endpoint. Altri due spoke VPC sono collegati allo stesso hub NCC di Common services VPC.
Poiché le connessioni propagate sono abilitate per l'hub, in Consumer VPC 2 sono presenti due connessioni propagate e in Consumer VPC 3 due connessioni propagate.
Queste connessioni propagate consentono ai carichi di lavoro in Consumer VPC 2 e Consumer VPC 3 di accedere ai servizi gestiti in Producer VPC 1 come se fossero connessi direttamente tramite gli endpoint.
Non vengono create connessioni propagate per Endpoint 3 perché l'intervallo IP della subnet di questo endpoint è escluso dall'esportazione e non viene pubblicizzato ad altri spoke VPC.
Configurazione delle connessioni propagate
Le connessioni propagate sono gestite da NCC. Non puoi gestire direttamente le connessioni propagate utilizzando Private Service Connect.
Attivazione della propagazione della connessione
Le connessioni propagate vengono stabilite automaticamente quando si verificano le seguenti azioni:
- Quando un amministratore dell'hub abilita la propagazione della connessione per un hub, NCC crea connessioni propagate per gli endpoint esistenti negli spoke VPC connessi all'hub.
- Quando un amministratore dell'hub aggiunge uno spoke VPC a un hub con la propagazione della connessione abilitata, NCC crea connessioni propagate nel nuovo spoke per gli endpoint esistenti in altri spoke VPC connessi allo stesso hub NCC. Se il nuovo spoke ha endpoint esistenti, vengono create connessioni propagate per questi endpoint in ogni spoke connesso.
- Quando un amministratore del servizio consumer crea un endpoint in uno spoke VPC collegato a un hub NCC con la propagazione della connessione abilitata, NCC crea connessioni propagate per questo endpoint in altri spoke VPC connessi.
- Quando un amministratore del servizio producer aumenta il limite di connessioni propagate di un collegamento al servizio, NCC crea le connessioni propagate precedentemente bloccate da questo limite, a condizione che le nuove connessioni non superino il nuovo limite.
Le connessioni propagate per i servizi pubblicati e le API di Google regionali vengono stabilite in modo asincrono e potrebbero non essere disponibili immediatamente. Le connessioni propagate per le API di Google globali (anteprima) vengono stabilite immediatamente dopo il completamento dell'operazione che ha attivato la propagazione della connessione.
Esclusione delle subnet
Quando crei uno spoke VPC, puoi
escludere gli intervalli di indirizzi IP delle subnet dall'esportazione all'hub NCC.
Se escludi una subnet dall'esportazione, i carichi di lavoro in quella subnet non possono accedere alle connessioni propagate e non vengono create connessioni propagate per gli endpoint in quella subnet. Ad esempio, nella Figura 1, i carichi di lavoro in Consumer VPC 2 e Consumer VPC 3 non possono accedere al servizio in Producer VPC 2 e i carichi di lavoro in Subnet 5 non possono accedere ai servizi in Producer VPC 1.
Terminazione delle connessioni propagate
Le seguenti azioni controllano indirettamente l'eliminazione delle connessioni propagate:
- Eliminazione dell'endpoint associato.
- Eliminazione di uno spoke contenente un endpoint di Private Service Connect.
- Disattivazione della propagazione della connessione su un hub NCC.
Quando si verifica una delle azioni precedenti, le connessioni propagate vengono terminate. Questo processo è asincrono e potrebbe non avvenire immediatamente.
Specifiche
I seguenti tipi di endpoint di Private Service Connect possono essere resi disponibili tramite la propagazione della connessione:
- Endpoint che accedono a un servizio pubblicato
- Endpoint che accedono a un'API di Google regionale
Endpoint che accedono alle API di Google globali (anteprima)
La propagazione della connessione per le API di Google globali e la propagazione della connessione per i servizi pubblicati e le API di Google regionali vengono configurate in modo indipendente. Un amministratore dell'hub può attivare o disattivare la propagazione per ogni tipo separatamente sull'hub NCC.
Le connessioni per gli endpoint che accedono ai servizi pubblicati o alle API di Google regionali vengono propagate solo se l'endpoint ha lo
Acceptedstato di connessione `Accepted`.Per impostazione predefinita, le connessioni propagate sono accessibili dai carichi di lavoro nella stessa regione e rete VPC della connessione propagata.
Puoi configurare l'accesso globale a un endpoint per rendere disponibili le connessioni propagate per questo endpoint ai carichi di lavoro in qualsiasi regione dello spoke VPC della connessione propagata.
Quote e limiti
Alla propagazione della connessione Private Service Connect si applicano le seguenti quote e i seguenti limiti:
- Quote consumer:
- La quota Connessioni propagate PSC per rete VPC limita il numero di connessioni propagate per i servizi pubblicati e le API di Google regionali che possono essere rese disponibili in una rete VPC consumer.
- La quota Route GAPI globali PSC per tabella di routing limita il numero massimo di endpoint di Private Service Connect per le API di Google globali che possono essere propagati agli spoke VPC collegati allo stesso hub Network Connectivity Center. Ogni endpoint propagato viene conteggiato una volta per questo massimo, indipendentemente dal numero di spoke VPC a cui viene propagato l'endpoint.
- Quota producer: la quota Regole di forwarding consumer ILB PSC per rete VPC producer limita il numero di endpoint e connessioni propagate che possono connettersi a una rete VPC producer.
- Limite di connessione del producer: ogni servizio pubblicato (collegamento al servizio) ha un limite di connessioni propagate, che limita il numero di connessioni propagate che possono essere stabilite con il servizio da un singolo consumer. Per ulteriori informazioni su questa configurazione del producer, consulta Connessioni propagate.
Se non riesci ad accedere a una connessione propagata, una di queste quote o il limite di connessione potrebbe influire sul tuo accesso. Per ulteriori informazioni, consulta Risoluzione dei problemi.
Limitazioni
Le connessioni propagate presentano le seguenti limitazioni:
- Se uno spoke VPC ha la propagazione della connessione per le API di Google abilitata, l'eliminazione di un endpoint per le API di Google globali può interrompere il traffico tra gli spoke NCC verso altri endpoint delle API di Google globali in quello spoke. Per una soluzione alternativa, consulta il problema noto.
- Le connessioni propagate non supportano gli endpoint che utilizzano indirizzi IPv6.
- Non vengono create connessioni propagate per gli spoke ibridi.
- Non vengono create connessioni propagate per gli spoke VPC producer.
Risoluzione dei problemi
Se sei un consumer di servizi che non riesce ad accedere a un endpoint propagato, chiedi all'amministratore dell'hub NCC di aiutarti a risolvere il problema. L'amministratore dell'hub ha l'accesso necessario per risolvere gli errori di propagazione della connessione Private Service Connect.
Passaggi successivi
- Utilizzo di hub e spoke.
- Informazioni sull'accesso ai servizi pubblicati tramite gli endpoint.
- Accedi ai servizi pubblicati tramite gli endpoint.