


À propos des connexions propagées
Cette page présente les connexions propagées Private Service Connect.
Avec les connexions propagées, les services accessibles dans un spoke VPC de consommateur via des points de terminaison Private Service Connect peuvent être accessibles de manière privée par d'autres spokes VPC de consommateur qui sont connectés au même hub Network Connectivity Center. Les connexions propagées permettent aux spokes VPC de consommateur d'accéder aux services gérés dans les réseaux VPC de producteur, comme si les deux réseaux VPC étaient directement connectés via des points de terminaison.
Les connexions propagées offrent les avantages suivants :
- Vous pouvez utiliser un réseau VPC de services communs pour simplifier le déploiement de points de terminaison Private Service Connect.
- Vous pouvez gérer les services accessibles aux spokes VPC individuels via le hub NCC.
Pour obtenir une présentation des connexions propagées du point de vue de NCC, consultez la section Connexions propagées Private Service Connect via Network Connectivity Center.
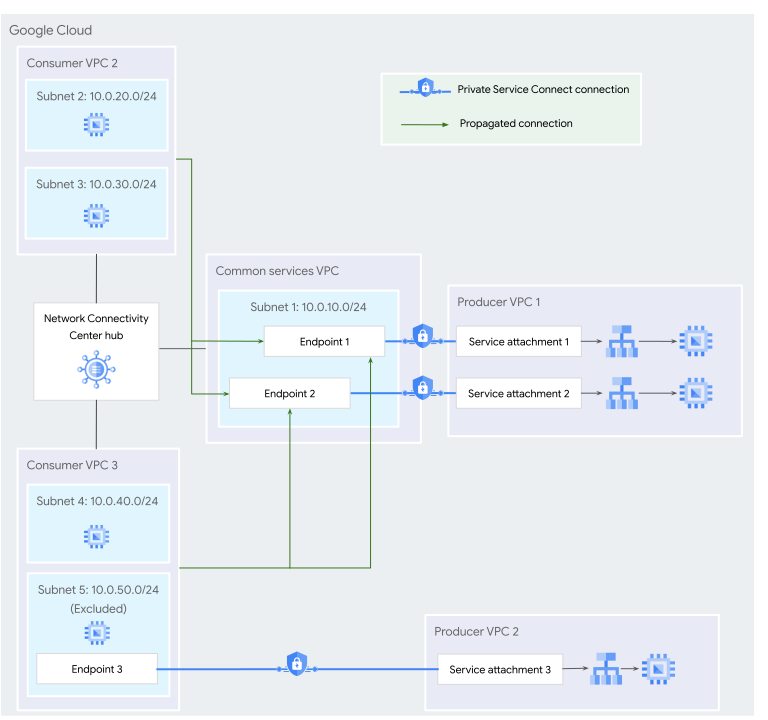
Par exemple, dans la figure 1, le spoke VPC Common services VPC contient deux points de terminaison. Deux autres spokes VPC sont associés au même hub NCC que Common services VPC.
Étant donné que les connexions propagées sont activées pour le hub, il existe deux connexions propagées dans Consumer VPC 2 et deux connexions propagées dans Consumer VPC 3.
Ces connexions propagées permettent aux charges de travail de Consumer VPC 2 et Consumer VPC 3 d'accéder aux services gérés de Producer VPC 1 comme si elles étaient directement connectées via les points de terminaison.
Aucune connexion propagée n'est créée pour Endpoint 3, car la plage d'adresses IP du sous-réseau de ce point de terminaison est exclue de l'exportation et n'est pas annoncée aux autres spokes VPC.
Configurer des connexions propagées
Les connexions propagées sont gérées par NCC. Vous ne pouvez pas gérer directement les connexions propagées à l'aide de Private Service Connect.
Déclencher la propagation des connexions
Les connexions propagées sont établies automatiquement lorsque les actions suivantes se produisent.
- Lorsqu'un administrateur du hub active la propagation des connexions pour un hub, NCC crée des connexions propagées pour les points de terminaison existants dans les spokes VPC connectés au hub.
- Lorsqu'un administrateur du hub ajoute un spoke VPC à un hub pour lequel la propagation des connexions est activée, NCC crée des connexions propagées dans le nouveau spoke pour les points de terminaison existants dans d'autres spokes VPC connectés au même hub NCC. Si le nouveau spoke dispose de points de terminaison existants, des connexions propagées sont créées pour ces points de terminaison dans chaque réseau connecté.
- Lorsqu'un administrateur du service client crée un point de terminaison dans un spoke VPC associé à un hub NCC avec la propagation des connexions activée, NCC crée des connexions propagées pour ce point de terminaison dans d'autres spokes VPC connectés.
- Lorsqu'un administrateur du service producteur augmente la limite de connexions propagées d'un rattachement de service, NCC crée des connexions propagées qui étaient auparavant bloquées par cette limite, à condition que les nouvelles connexions ne dépassent pas la nouvelle limite.
Les connexions propagées pour les services publiés et les API Google régionales sont établies de manière asynchrone et peuvent ne pas être immédiatement disponibles. Les connexions propagées pour les API Google globales (Preview) sont établies immédiatement après la fin de l'opération qui a déclenché la propagation des connexions.
Exclure des sous-réseaux
Lorsque vous créez un spoke VPC, vous pouvez
exclure les plages d'adresses IP de sous-réseaux de l'exportation vers le hub NCC.
Si vous excluez un sous-réseau de l'exportation, les charges de travail de ce sous-réseau ne peuvent pas accéder aux connexions propagées, et les connexions propagées ne sont pas créées pour les points de terminaison de ce sous-réseau. Par exemple, dans la figure 1, les charges de travail dans Consumer VPC 2 et Consumer VPC 3 ne peuvent pas accéder au service dans Producer VPC 2, et les charges de travail dans Subnet 5 ne peuvent pas accéder aux services dans Producer VPC 1.
Mettre fin aux connexions propagées
Les actions suivantes contrôlent indirectement la suppression des connexions propagées :
- Supprimer le point de terminaison associé.
- Supprimer un spoke contenant un point de terminaison Private Service Connect.
- Désactiver la propagation des connexions sur un hub NCC.
Lorsque l'une des actions précédentes se produit, les connexions propagées sont interrompues. Ce processus est asynchrone et peut ne pas se produire immédiatement.
Spécifications
Les types de points de terminaison Private Service Connect suivants peuvent être mis à disposition via la propagation des connexions :
- Points de terminaison qui accèdent à un service publié
- Points de terminaison qui accèdent à une API Google régionale
Points de terminaison qui accèdent aux API Google globales (Preview)
La propagation des connexions pour les API Google globales et la propagation des connexions pour les services publiés et les API Google régionales sont configurées indépendamment. Un administrateur de hub peut activer ou désactiver la propagation pour chaque type séparément sur le hub NCC.
Les connexions pour les points de terminaison qui accèdent à des services publiés ou à des API Google régionales ne sont propagées que si le point de terminaison présente l'état de connexion
Accepted.Par défaut, les connexions propagées sont accessibles aux charges de travail de la même région et du même réseau VPC que la connexion propagée.
Vous pouvez configurer l'accès mondial sur un point de terminaison pour rendre les connexions propagées de ce point de terminaison disponibles pour les charges de travail dans n'importe quelle région du spoke VPC de la connexion propagée.
Quotas et limites
Les quotas et limites suivants s'appliquent à la propagation des connexions Private Service Connect :
- Quotas client:
- Le quota de connexions propagées PSC par réseau VPC limite le nombre de connexions propagées pour les services publiés et les API Google régionales qui peuvent être mises à disposition dans un réseau VPC client.
- Le quota de routes GAPI globales PSC par table de routage limite le nombre maximal de points de terminaison Private Service Connect pour les API Google globales qui peuvent être propagés vers les spokes VPC associés au même hub Network Connectivity Center. Chaque point de terminaison propagé est comptabilisé une seule fois dans ce maximum, quel que soit le nombre de spokes VPC vers lesquels le point de terminaison est propagé.
- Quota producteur : le quota de règles de transfert client ILB PSC par réseau VPC producteur limite le nombre de points de terminaison et de connexions propagées pouvant se connecter à un réseau VPC producteur.
- Limite de connexion du producteur : chaque service publié (rattachement de service) est soumis à une limite de connexions propagées, qui limite le nombre de connexions propagées pouvant être établies au niveau du service à partir d'un seul client. Pour en savoir plus sur cette configuration du producteur, consultez la section Connexions propagées.
Si vous ne parvenez pas à accéder à une connexion propagée, il est possible que l'un de ces quotas ou la limite de connexion affecte votre accès. Pour en savoir plus, consultez la section Dépannage.
Limites
Les connexions propagées sont soumises aux limitations suivantes :
- Si la propagation des connexions pour les API Google est activée pour un spoke VPC, la suppression d'un point de terminaison pour les API Google globales peut perturber le trafic inter-spokes NCC vers d'autres points de terminaison d'API Google globales dans ce spoke. Pour contourner ce problème, consultez la page Problèmes connus.
- Les connexions propagées ne sont pas compatibles avec les points de terminaison qui utilisent des adresses IPv6.
- Les connexions propagées ne sont pas créées pour les spokes hybrides.
- Les connexions propagées ne sont pas créées pour les spokes VPC du producteur.
Dépannage
Si vous êtes un consommateur de services qui ne peut pas accéder à un point de terminaison propagé, demandez à l'administrateur du hub NCC de vous aider à résoudre le problème. L'administrateur du hub dispose de l'accès requis pour résoudre les erreurs de propagation des connexions Private Service Connect.
Étape suivante
- Utiliser des hubs et des spokes.
- À propos de l'accès aux services publiés via des points de terminaison.
- Accéder aux services publiés via des points de terminaison.