


Weitergegebene Verbindungen
Diese Seite bietet eine Übersicht über von Private Service Connect propagierte Verbindungen.
Bei weitergeleiteten Verbindungen können Dienste, auf die in einem VPC-Spoke eines Nutzers über Private Service Connect-Endpunkte zugegriffen werden kann, privat von anderen VPC-Spokes des Nutzers aufgerufen werden, die mit demselben Network Connectivity Center-Hub verbunden sind. Mit weitergeleiteten Verbindungen können VPC-Spokes von Nutzern auf verwaltete Dienste in VPC-Netzwerken von Erstellern zugreifen, als wären die beiden VPC-Netzwerke direkt über Endpunkte verbunden.
Weitergegebene Verbindungen bieten folgende Vorteile:
- Sie können ein VPC-Netzwerk für gemeinsame Dienste verwenden, um die Bereitstellung von Private Service Connect-Endpunkten zu vereinfachen.
- Über den NCC-Hub können Sie verwalten, auf welche Dienste einzelne VPC-Spokes zugreifen können.
Eine Übersicht über weitergegebene Verbindungen aus der Perspektive des NCC finden Sie unter Über das Network Connectivity Center weitergegebene Private Service Connect-Verbindungen.
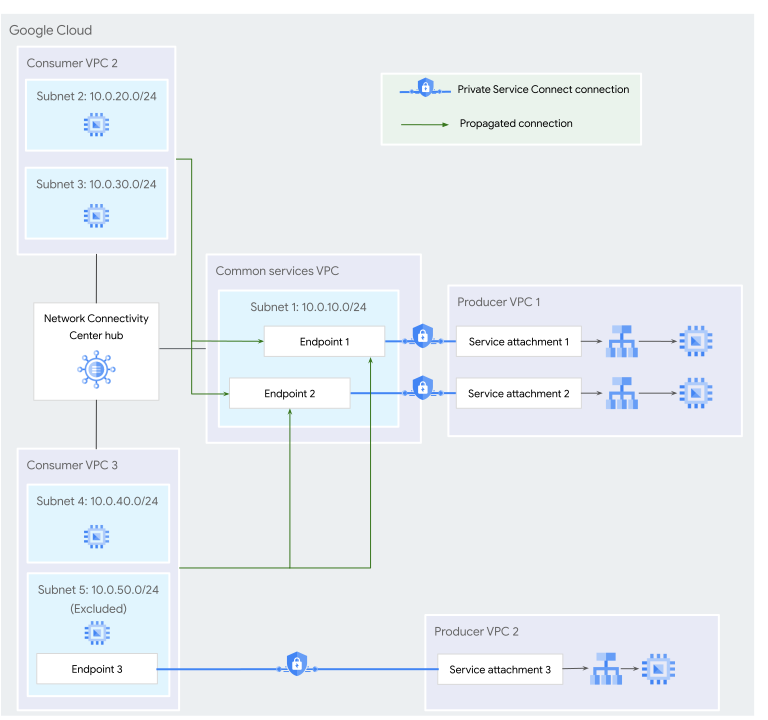
In Abbildung 1 enthält der VPC-Spoke Common services VPC beispielsweise zwei Endpunkte. Zwei weitere VPC-Spokes sind mit demselben NCC-Hub wie Common services VPC verbunden.
Da weitergeleitete Verbindungen für den Hub aktiviert sind, gibt es zwei weitergeleitete Verbindungen in Consumer VPC 2 und zwei weitergeleitete Verbindungen in Consumer VPC 3.
Über diese weitergegebenen Verbindungen können Arbeitslasten in Consumer VPC 2 und Consumer VPC 3 auf verwaltete Dienste in Producer VPC 1 zugreifen, als wären sie direkt über die Endpunkte verbunden.
Für Endpoint 3 werden keine weitergeleiteten Verbindungen erstellt, da der IP-Bereich des Subnetzes dieses Endpunkts vom Export ausgeschlossen und nicht für andere VPC-Speichen beworben wird.
Übertragene Verbindungen konfigurieren
Weitergegebene Verbindungen werden von NCC verwaltet. Sie können weitergeleitete Verbindungen nicht direkt über Private Service Connect verwalten.
Verbindungsweitergabe auslösen
Fortgeleitete Verbindungen werden automatisch hergestellt, wenn eine der folgenden Aktionen ausgeführt wird:
- Wenn ein Hub-Administrator die Verbindungsweitergabe für einen Hub aktiviert, erstellt das NCC weitergeleitete Verbindungen für vorhandene Endpunkte in den VPC-Spokes, die mit dem Hub verbunden sind.
- Wenn ein Hub-Administrator einem Hub einen VPC-Spoke hinzufügt, für den die Verbindungsweitergabe aktiviert ist, erstellt das NCC weitergeleitete Verbindungen im neuen Spoke für vorhandene Endpunkte in anderen VPC-Spokes, die mit demselben NCC-Hub verbunden sind. Wenn der neue Spoke bereits Endpunkte hat, werden für diese Endpunkte in jedem verbundenen Spoke weitergeleitete Verbindungen erstellt.
- Wenn ein Administrator eines Nutzerdienstes einen Endpunkt in einem VPC-Spoke erstellt, der mit einem NCC-Hub verbunden ist, für den die Verbindungs weiterleitung aktiviert ist, erstellt das NCC weitergeleitete Verbindungen für diesen Endpunkt in anderen verbundenen VPC-Spokes.
- Wenn ein Administrator eines Diensterstellers das Limit für weitergegebene Verbindungen eines Dienstanhangs erhöht, erstellt das NCC weitergegebene Verbindungen die zuvor durch dieses Limit blockiert wurden, sofern die neuen Verbindungen das neue Limit nicht überschreiten.
Weitergegebene Verbindungen für veröffentlichte Dienste und regionale Google APIs werden asynchron hergestellt und sind möglicherweise nicht sofort verfügbar. Weitergegebene Verbindungen für globale Google APIs (Vorschau) werden sofort nach Abschluss des Vorgangs hergestellt, der die Verbindungsweitergabe ausgelöst hat.
Subnetze ausschließen
Wenn Sie einen VPC-Spoke erstellen, können Sie
die IP-Adressbereiche von Subnetzen ausschließen, die in den NCC-Hub exportiert werden sollen.
Wenn Sie ein Subnetz vom Export ausschließen, können Arbeitslasten in diesem Subnetz nicht auf weitergegebene Verbindungen zugreifen und es werden keine weitergegebenen Verbindungen für Endpunkte in diesem Subnetz erstellt. In Abbildung 1 können Arbeitslasten in Consumer VPC 2 und Consumer VPC 3 beispielsweise nicht auf den Dienst in Producer VPC 2 zugreifen und Arbeitslasten in Subnet 5 können nicht auf die Dienste in Producer VPC 1 zugreifen.
Weitergegebene Verbindungen beenden
Mit den folgenden Aktionen wird das Löschen von weitergegebenen Verbindungen indirekt gesteuert:
- Den verknüpften Endpunkt löschen
- Löschen eines Spokes, der einen Private Service Connect-Endpunkt enthält.
- Deaktivierung der Verbindungsweitergabe an einem NCC-Hub
Wenn eine der oben genannten Aktionen auftritt, werden die weitergegebenen Verbindungen beendet. Dieser Vorgang ist asynchron und erfolgt möglicherweise nicht sofort.
Spezifikationen
Die folgenden Private Service Connect-Endpunkttypen können über die Verbindungsweitergabe verfügbar gemacht werden:
- Endpunkte, die auf einen veröffentlichten Dienst zugreifen
- Endpunkte, die auf eine regionale Google API zugreifen
Endpunkte, die auf globale Google APIs zugreifen (Vorschau)
Die Verbindungsweitergabe für globale Google APIs und die Verbindungsweitergabe für veröffentlichte Dienste und regionale Google APIs werden unabhängig voneinander konfiguriert. Ein Hub-Administrator kann die Weitergabe für beide Typen separat auf dem NCC-Hub aktivieren oder deaktivieren.
Verbindungen für Endpunkte, die auf veröffentlichte Dienste oder regionale Google APIs zugreifen, werden nur weitergegeben, wenn der Endpunkt den
AcceptedVerbindungsstatus hat.Standardmäßig können Arbeitslasten in derselben Region und im selben VPC-Netzwerk wie die weitergegebene Verbindung auf diese zugreifen.
Sie können den globalen Zugriff für einen Endpunkt konfigurieren, um weitergegebene Verbindungen für diesen Endpunkt für Arbeitslasten in jeder Region des VPC Spokes der weitergegebenen Verbindung verfügbar zu machen.
Kontingente und Limits
Für die Private Service Connect-Verbindungsweitergabe gelten die folgenden Kontingente und Limits:
- Nutzerkontingente:
- Das Kontingent für weitergegebene PSC-Verbindungen pro VPC-Netzwerk begrenzt die Anzahl der weitergegebenen Verbindungen für veröffentlichte Dienste und regionale Google APIs, die in einem VPC-Netzwerk des Nutzers verfügbar gemacht werden können.
- Das Kontingent für globale PSC-GAPI-Routen pro Routentabelle begrenzt die maximale Anzahl von Private Service Connect-Endpunkten für globale Google APIs, die an VPC-Spokes weitergegeben werden können, die mit demselben Network Connectivity Center-Hub verbunden sind. Jeder weitergegebene Endpunkt wird einmal auf dieses Maximum angerechnet, unabhängig von der Anzahl der VPC-Spokes, an die der Endpunkt weitergegeben wird.
- Erstellerkontingent: Das Kontingent für PSC-ILB-Nutzerweiterleitungsregeln pro Ersteller-VPC-Netzwerk begrenzt die Anzahl der Endpunkte und weitergegebenen Verbindungen, die eine Verbindung zu einem VPC-Netzwerk des Erstellers herstellen können.
- Limit für Erstellerverbindungen: Für jeden veröffentlichten Dienst (Dienstanhang) gilt ein Limit für weitergegebene Verbindungen. So wird eingeschränkt, wie viele weitergegebene Verbindungen von einem einzelnen Nutzer zum Dienst hergestellt werden können. Weitere Informationen zu dieser Erstellerkonfiguration finden Sie unter Weitergegebene Verbindungen.
Wenn Sie nicht auf eine weitergegebene Verbindung zugreifen können, kann eines dieser Kontingente oder das Verbindungslimit Ihren Zugriff beeinträchtigen. Weitere Informationen finden Sie unter Fehlerbehebung.
Beschränkungen
Für weitergegebene Verbindungen gelten die folgenden Einschränkungen:
- Wenn für einen VPC-Spoke die Verbindungsweitergabe für Google APIs aktiviert ist, kann das Löschen eines Endpunkts für globale Google APIs den NCC-übergreifenden Spoke-Traffic zu anderen globalen Google API-Endpunkten in diesem Spoke unterbrechen. Eine mögliche Lösung finden Sie unter den bekannten Problemen.
- Für weitergeleitete Verbindungen werden keine Endpunkte mit IPv6-Adressen unterstützt.
- Für Hybrid spokes werden keine weitergegebenen Verbindungen erstellt.
- Für Ersteller-VPC-Spokes werden keine weitergegebenen Verbindungen erstellt.
Fehlerbehebung
Wenn Sie ein Dienstnutzer sind, der nicht auf einen weitergegebenen Endpunkt zugreifen kann, bitten Sie den NCC-Hub-Administrator um Hilfe bei der Fehlerbehebung. Der Hub-Administrator hat den erforderlichen Zugriff, um Fehler bei der Private Service Connect-Verbindungsweitergabe zu beheben.
Nächste Schritte
- Mit Hubs und Spokes arbeiten.
- Zugriff auf veröffentlichte Dienste über Endpunkte.
- Zugriff auf veröffentlichte Dienste über Endpunkte.