


Dokumen ini menjelaskan cara terhubung ke instance Cloud SQL Anda di seluruh jaringan Virtual Private Cloud (VPC) yang di-peering secara transitif.
Metode yang direkomendasikan untuk menghubungkan instance Cloud SQL Anda di beberapa jaringan VPC adalah untuk menggunakan Private Service Connect.
Jika instance Cloud SQL Anda hanya dapat menggunakan akses layanan pribadi untuk konektivitas jaringan pribadi, Anda memiliki opsi berikut untuk menghubungkan instance Cloud SQL Anda ke beberapa jaringan VPC:
- Terhubung menggunakan rute kustom yang diiklankan
- Terhubung menggunakan proxy menengah (SOCKS5)
- Terhubung menggunakan Proxy Auth Cloud SQL sebagai layanan
Terhubung menggunakan Private Service Connect
Private Service Connect memungkinkan Anda terhubung ke beberapa jaringan VPC di berbagai project atau organisasi. Anda dapat menggunakan Private Service Connect untuk terhubung ke instance utama atau replika bacanya. Untuk mengetahui informasi selengkapnya tentang Private Service Connect, lihat Ringkasan Private Service Connect.
Untuk mengonfigurasi instance Cloud SQL agar terhubung ke beberapa VPC menggunakan Private Service Connect, lihat Mengonfigurasi Private Service Connect.
Terhubung menggunakan rute kustom yang diiklankan
Anda dapat menggunakan Cloud Router untuk mengonfigurasi rute kustom yang diiklankan antara dua jaringan yang melalui VPC menengah untuk menghubungkan beberapa VPC ke instance Cloud SQL Anda. Kedua VPC tersebut harus terhubung menggunakan a virtual private network (VPN), Cloud Interconnect , atau Cloud Router yang mendukung jaringan lain.
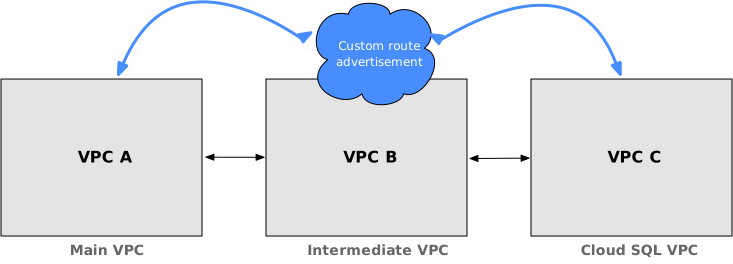
Dengan rute kustom yang diiklankan, VPC Cloud SQL Anda, VPC C, terhubung ke VPC utama Anda, VPC A, menggunakan VPC menengah, VPC B. Anda dapat mengonfigurasi rute bersama antar jaringan ini dengan cara berikut:
Anda dapat menggunakan Cloud Router untuk memberitahukan rute antara dua jaringan secara manual yang melalui VPC perantara. Untuk mengetahui informasi selengkapnya cara mengonfigurasi Cloud Router untuk memberitahukan rute secara manual, lihat Jaringan pengiriman.
Anda dapat membuat dua gateway VPN dengan ketersediaan tinggi (HA) yang terhubung satu sama lain untuk menjembatani dua VPC yang berbeda dan mengonfigurasi Cloud Router untuk berbagi rute di antara keduanya. Untuk mengetahui informasi selengkapnya tentang cara menyiapkan gateway VPN dengan ketersediaan tinggi (HA), lihat Membuat gateway VPN dengan ketersediaan tinggi untuk menghubungkan jaringan VPC.
Sebaiknya gunakan rute kustom yang diiklankan untuk menghubungkan beberapa VPC ke instance Cloud SQL Anda menggunakan Cloud Router.
Terhubung menggunakan proxy menengah (SOCKS5)
Anda dapat menyiapkan proxy menengah, seperti proxy SOCKS5, pada VPC menengah bersama dengan Cloud SQL Auth Proxy di VPC utama antara klien dan instance Cloud SQL Anda. Hal ini memungkinkan node menengah meneruskan traffic terenkripsi dari Cloud SQL Auth Proxy ke instance Cloud SQL.
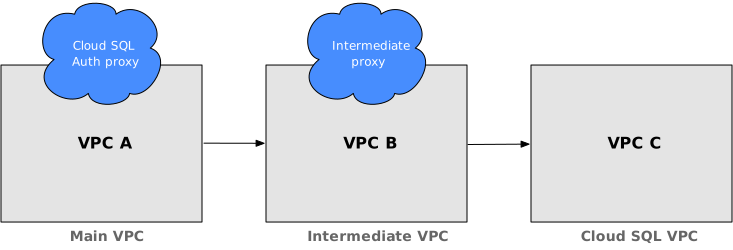
Untuk menggunakan proxy perantara agar terhubung ke instance Cloud SQL Anda dari beberapa VPC, ikuti langkah-langkah berikut:
Di klien eksternal Anda, instal gcloud CLI.
Di VM perantara, instal, konfigurasi, dan jalankan server SOCKS. Salah satu contoh server ini adalah Dante, solusi open source yang populer.
Konfigurasi server untuk terikat ke antarmuka jaringan
ens4VM untuk koneksi eksternal dan internal. Untuk koneksi internal, tentukan port apa pun.Konfigurasikan firewall VPC Anda untuk mengizinkan traffic TCP dari alamat atau rentang IP yang sesuai ke port yang dikonfigurasi server SOCKS.
Di klien eksternal Anda, download dan instal Cloud SQL Auth Proxy.
Di klien eksternal Anda, mulai Cloud SQL Auth Proxy.
Karena Anda mengonfigurasi instance untuk menggunakan alamat IP internal, saat memulai Cloud SQL Auth Proxy, Anda harus memberikan opsi
--private-ip.Selain itu, tetapkan variabel lingkungan
ALL_PROXYke alamat IP VM perantara dan tentukan port yang digunakan server SOCKS. Misalnya,ALL_PROXY=socks5://VM_IP_ADDRESS:SOCKS_SERVER_PORT.Jika Anda terhubung dari VPC yang di-peering, gunakan alamat IP internal VM perantara; jika tidak, gunakan alamat IP eksternalnya.
Di klien eksternal Anda, uji koneksi menggunakan
psql.
Terhubung menggunakan Proxy Auth Cloud SQL sebagai layanan
Anda dapat menginstal dan menjalankan Proxy Auth Cloud SQL di VPC menengah, bukan di klien eksternal, dan mengaktifkan koneksi aman dengan menghubungkannya ke proxy sadar protokol, yang juga dikenal sebagai pooler koneksi. Contoh pooler koneksi mencakup PGbouncer, atau Pgpool-II(khusus PostgreSQL).
Metode koneksi ini memungkinkan aplikasi Anda terkoneksi dengan aman ke pooler menggunakan SSL yang dikonfigurasi. Pooler meneruskan kueri database ke instance Cloud SQL Anda menggunakan Cloud SQL Auth Proxy.